EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Come configurare un server VPN: guida dal livello principiante a quello avanzato

 Punti chiave

- Scopri da cosa protegge davvero una VPN e da cosa no, prima di crearne una.
- Segui l’intera procedura passo dopo passo: server, protocollo, chiavi, configurazione e test.
- Scopri quali misure di protezione richiedono le configurazioni fai da te: regole del firewall, prevenzione delle perdite DNS e kill switch manuale.
- Comprendi la manutenzione continua richiesta da una VPN ospitata autonomamente: aggiornamenti, rotazione delle chiavi e monitoraggio.
- Scopri come Guru VPN offre subito la stessa protezione, senza configurazione né manutenzione.
La privacy online è diventata una preoccupazione quotidiana. Le reti Wi-Fi pubbliche, il lavoro da remoto, le restrizioni geografiche, il tracciamento dei dati e la sorveglianza crescente hanno spinto molti utenti a cercare modi migliori per proteggere la propria connessione Internet. È qui che entrano in gioco le VPN.
Perché si valuta la possibilità di creare una VPN personale?
Creare una VPN non è come usarne una. Dietro ogni connessione VPN sicura ci sono protocolli di crittografia, gestione delle chiavi, manutenzione del server e aggiornamenti costanti. Ciò che in teoria sembra semplice può diventare rapidamente complesso nella pratica, soprattutto se gli obiettivi sono la privacy e la sicurezza.
Sebbene la maggior parte delle persone conosca i servizi VPN commerciali, sempre più utenti si pongono una domanda diversa: Posso creare una VPN personale? L’idea di gestire una VPN personale è allettante: pieno controllo, nessun fornitore terzo e la soddisfazione di costruire qualcosa da sé. Per chi è curioso dal punto di vista tecnico, può anche essere una preziosa esperienza di apprendimento.
Questa guida ti accompagna lungo l’intero percorso. Inizieremo spiegando come funzionano davvero le VPN, poi ti mostreremo come crearne una passo dopo passo. Nel corso della guida evidenzieremo i limiti e i rischi delle VPN ospitate autonomamente e spiegheremo quando una VPN commerciale può essere la scelta più pratica. Avrai così una risposta chiara a una domanda importante: è meglio creare una VPN personale o usare una soluzione professionale progettata per proteggerti fin dal primo giorno?
Cos’è davvero una VPN (prima di crearne una)
Abbiamo già parlato di come funzionano le VPN in uno dei nostri articoli precedenti, ma prima di addentrarci nei file di configurazione e nella configurazione dei server, vale la pena ripassare brevemente le basi.
Prima di creare una VPN, è importante capire cosa fa davvero. Molte persone associano le VPN all’“anonimato completo” o alla “sicurezza online totale”, ma la realtà è più articolata.
In sostanza, una VPN (Virtual Private Network) crea un tunnel crittografato tra il tuo dispositivo e un server VPN. Tutto il traffico Internet che passa attraverso questo tunnel è protetto da osservatori esterni, come i gestori di reti Wi-Fi pubbliche, gli amministratori di rete o il tuo provider di servizi Internet (ISP). Invece del tuo vero indirizzo IP, i siti web vedono soltanto l’indirizzo IP del server VPN.
Dietro questa semplice idea ci sono tre componenti fondamentali:
Tunneling sicuro
Una VPN incapsula il traffico Internet all’interno di un tunnel sicuro. In questo modo, terze parti non possono leggere né modificare i dati mentre attraversano la rete. Anche su una rete Wi-Fi pubblica non protetta, il traffico VPN crittografato resta illeggibile agli aggressori.
Crittografia
Le VPN crittografano i dati prima che escano dal dispositivo. Le VPN moderne usano standard di crittografia robusti che rendono praticamente impossibile decodificare il traffico intercettato senza le chiavi corrette. La sicurezza di una VPN dipende in larga misura da come vengono generate, archiviate e ruotate le chiavi di crittografia: un aspetto particolarmente importante nelle configurazioni ospitate autonomamente.
Autenticazione
L’autenticazione garantisce che solo utenti e dispositivi autorizzati possano connettersi al server VPN. In genere si usano certificati, chiavi o credenziali che verificano l’identità prima dello scambio di traffico crittografato.
Cosa una VPN non fa
Capire i limiti è fondamentale prima di creare una VPN personale:
- Una VPN non ti rende anonimo: il server VPN può comunque vedere il traffico.
- Una VPN non ti protegge da malware, phishing o download non sicuri.
- Una VPN non impedisce ai siti web di tracciarti tramite cookie, accessi agli account o impronte digitali del browser.
- Una VPN ospitata autonomamente non offre anonimato condiviso: tutto il traffico è associato a un unico server e indirizzo IP.
Questa distinzione è importante perché molte VPN fai da te vengono create con aspettative irrealistiche. Una VPN personale può crittografare il traffico e proteggere le connessioni, ma non offre automaticamente lo stesso livello di privacy, ridondanza o copertura globale di un’infrastruttura VPN commerciale.
Ora che abbiamo ripassato questi concetti fondamentali, vediamo quando creare una VPN personale ha davvero senso e quando invece non ne ha.
Quando ha senso creare una VPN personale?
Creare una VPN personale può essere utile, ma solo in situazioni specifiche. Nonostante il fascino del pieno controllo e dell’indipendenza, una VPN ospitata autonomamente non è una soluzione universale per la privacy online.
In pratica, creare una VPN personale ha senso soprattutto per casi d’uso circoscritti e ben definiti.
Per prima cosa, una VPN fai da te è una buona scelta se il tuo obiettivo è proteggere la connessione su reti pubbliche o non attendibili. Crittografare il traffico sulle reti Wi-Fi di hotel, aeroporti o bar è uno dei vantaggi più pratici e affidabili di una VPN personale.
In secondo luogo, può essere utile per accedere da remoto a una rete privata. Molte persone configurano una VPN per connettersi in modo sicuro ai server di casa, ai sistemi dell’ufficio o agli strumenti interni mentre sono in viaggio.
In terzo luogo, creare una VPN può essere un prezioso esercizio di apprendimento. Per chi è interessato alle reti, all’amministrazione dei sistemi o alla sicurezza informatica, configurare una VPN aiuta ad acquisire esperienza pratica con la crittografia, l’autenticazione e la gestione dei server.
Tuttavia, ci sono anche limiti evidenti.
Una VPN ospitata autonomamente di solito non è ideale per l’anonimato, la privacy su larga scala o l’elusione delle restrizioni geografiche. Poiché tutto il traffico passa attraverso un unico server con un solo indirizzo IP, le tue attività restano collegabili tra loro. Non c’è un bacino di traffico condiviso, né un’infrastruttura globale o una ridondanza integrata.
In breve, creare una VPN personale ha senso se cerchi controllo, protezione per una rete specifica o esperienza tecnica; non se cerchi privacy immediata, accesso globale o una soluzione che non richieda interventi.
Cosa serve per creare una VPN
Una volta capito quando ha senso creare una VPN personale, il passo successivo è sapere cosa occorre davvero. L’idea può sembrare semplice, ma una VPN funzionante si basa comunque su diversi componenti essenziali.
- Ti servirà un server. Può essere un server virtuale privato (VPS) nel cloud fornito da un servizio di hosting oppure una macchina fisica a casa o in ufficio. Per la maggior parte dei principianti, un VPS è l’opzione più affidabile grazie alla disponibilità stabile e a un indirizzo IP pubblico.
- Ti servirà un sistema operativo. La maggior parte delle configurazioni VPN fai da te usa Linux perché è leggero, sicuro e ben documentato. Sono possibili anche server basati su Windows, ma in genere richiedono più risorse e dispongono di meno strumenti supportati dalla community.
- Ti serviranno un protocollo VPN e il relativo software. Questo livello software crea tunnel crittografati, gestisce l’autenticazione e instrada il traffico. Il protocollo scelto influirà su velocità, sicurezza e complessità: ne parleremo nella prossima sezione.
- Competenze e tempo da investire. Anche una configurazione VPN di base richiede dimestichezza con gli strumenti da riga di comando e i file di configurazione, oltre alla disponibilità a occuparsi della manutenzione continua. Creare una VPN non è un’attività da svolgere una sola volta: è una responsabilità continuativa.
In breve, per creare una VPN personale non serve hardware di livello aziendale, ma servono competenze tecniche, tempo e disponibilità a gestire il proprio insieme di strumenti per la sicurezza.
Scegliere il protocollo VPN giusto
Un protocollo VPN determina come il dispositivo si connette al server VPN, come vengono crittografati i dati e quanto la connessione sarà stabile e veloce. Quando crei una VPN personale, il protocollo scelto influisce direttamente sia sulla facilità d’uso sia sulla sicurezza.
Confronto tra i protocolli VPN più comuni
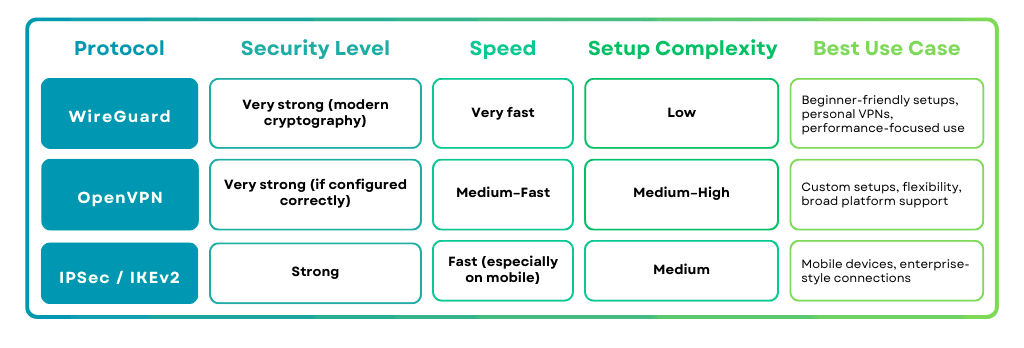
Quale protocollo scegliere?
Per la maggior parte delle persone che creano una VPN per la prima volta, WireGuard è il punto di partenza più semplice e pratico. OpenVPN resta una scelta valida per le personalizzazioni avanzate, mentre IPSec è più adatto a specifici casi d’uso di tipo aziendale.
Vale anche la pena ricordare che i servizi VPN commerciali supportano di solito più protocolli e selezionano automaticamente l’opzione migliore: in una configurazione fai da te dovrai gestire questa scelta manualmente.
Ora che abbiamo scelto il protocollo, passiamo alla parte pratica: configurare la VPN passo dopo passo.
Passo dopo passo: come creare una VPN (per principianti)
Ora che hai scelto un protocollo VPN, è il momento di vedere come si svolge la configurazione. I comandi e le impostazioni esatti variano in base al protocollo e al provider del server, ma il flusso di lavoro generale è sorprendentemente uniforme.
Passaggio 1: procurati un server
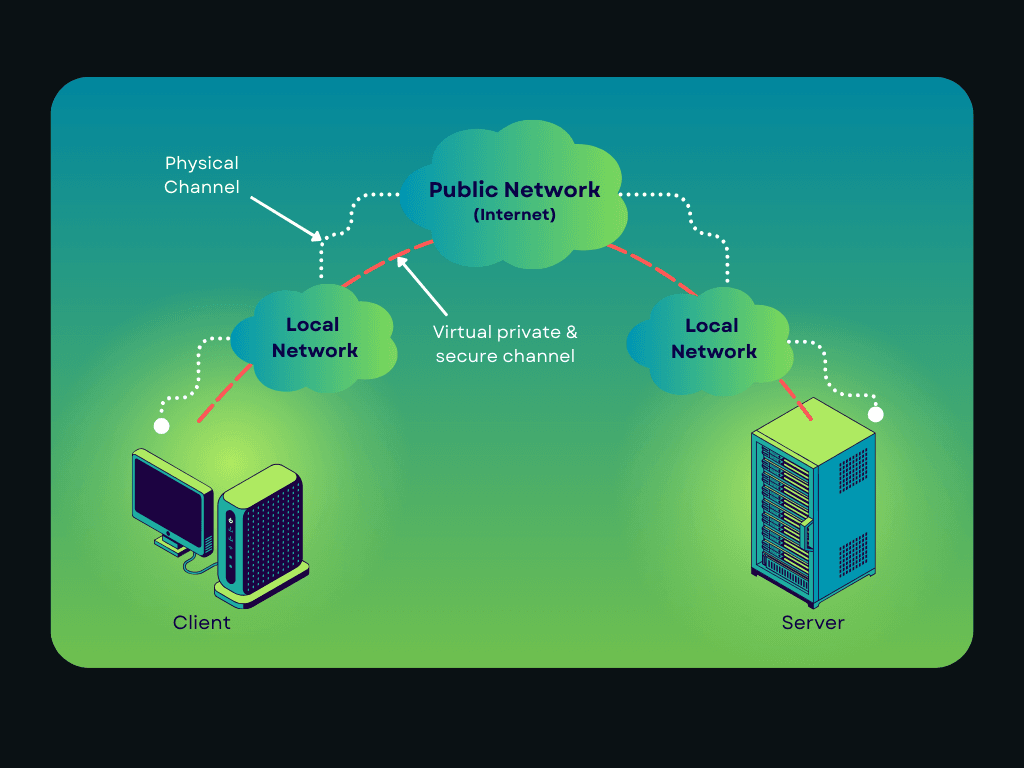
Inizia scegliendo un provider VPS nel cloud e creando un server virtuale. La maggior parte dei principianti sceglie un server basato su Linux (o un Raspberry Pi), perché è leggero, ampiamente supportato e ben documentato. Assicurati che il server disponga di:
- Un indirizzo IP pubblico
- Disponibilità stabile
- Banda sufficiente per le tue esigenze
Passaggio 2: installa il software VPN
Poi installa sul server il software VPN scelto. Questo software gestisce la crittografia, l’autenticazione e l’instradamento del traffico. Molti provider offrono script di installazione che semplificano questo passaggio, soprattutto per WireGuard e OpenVPN.
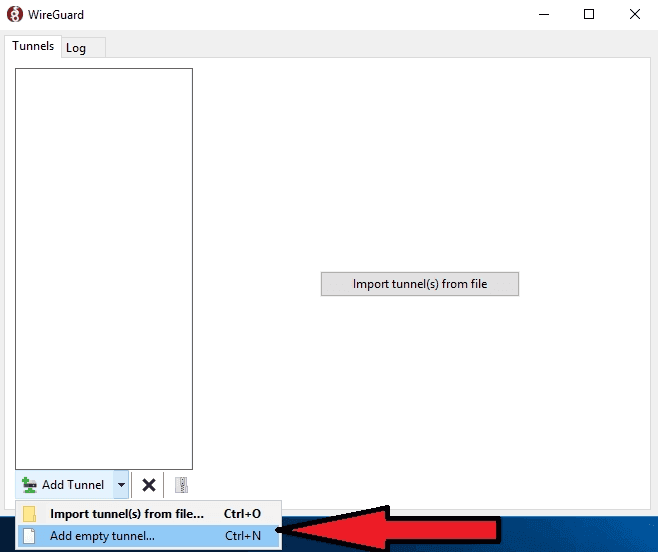
Avvio e aggiunta di un tunnel vuoto. Fonte: Introserv
Passaggio 3: genera chiavi o certificati
Le VPN si basano su chiavi crittografiche per autenticare i dispositivi. In questo passaggio genererai le chiavi o i certificati del server e del client. Queste credenziali garantiscono che solo i dispositivi autorizzati possano connettersi alla tua VPN.
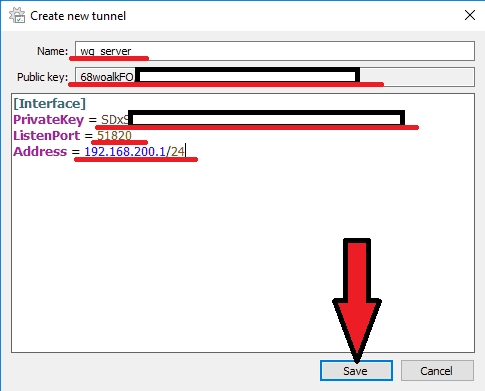
[Interface]
PrivateKey = # chiave privata del server WireGuard
ListenPort = # porta su cui WireGuard sarà in ascolto
Address = # indirizzo IP desiderato del server WireGuard
Qui devi inserire il nome della connessione di rete e la chiave pubblica del server WireGuard (necessaria per configurare il lato client).
Passaggio 4: configura il server VPN (esempio)
Questo passaggio definisce come scorre il traffico attraverso la VPN e a quali risorse possono accedere i dispositivi connessi. Anche in una configurazione di base occorre impostare alcuni parametri essenziali.
Di seguito è riportato un esempio di come potrebbe apparire questa configurazione, usando WireGuard come riferimento. Gli stessi concetti valgono anche per altri protocolli, sebbene la sintassi sia diversa.
Intervalli di indirizzi IP consentiti
Questa impostazione definisce quali indirizzi IP un client può usare tramite la VPN.
AllowedIPs = 10.0.0.2/32
In questo esempio:
- Al client viene assegnato un singolo IP VPN interno
- Il traffico proveniente dal client al di fuori di questo intervallo non viene accettato
Per instradare tutto il traffico Internet, spesso si amplia questo valore:
AllowedIPs = 0.0.0.0/0, ::/0
Questo instrada tutto il traffico attraverso il tunnel VPN.
Configurazione DNS
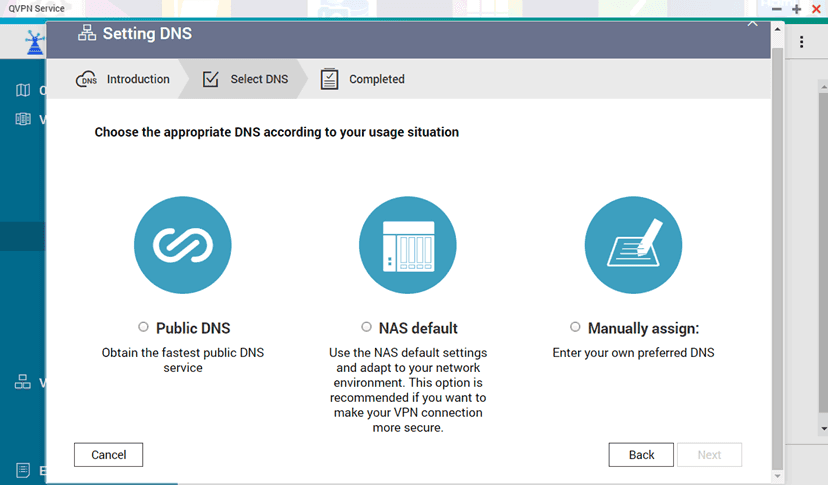
Interfaccia di DNS Quick Wizard. Fonte: qnap
Puoi scaricare DNS Quick Wizard, che può aiutarti a scegliere il servizio DNS più adatto alle tue esigenze. Le impostazioni DNS determinano quali server risolvono i nomi di dominio mentre sei connesso alla VPN.
DNS = 10.0.0.1
In questo modo si impone al client di usare il resolver DNS del server VPN, contribuendo a prevenire le perdite DNS. In caso contrario, le richieste DNS potrebbero continuare a passare dal provider Internet dell’utente.
Regole di instradamento
Le regole di instradamento indicano al sistema dove inviare il traffico una volta entrato nella VPN.
Una configurazione di base instrada il traffico dall’interfaccia VPN alla rete pubblica, consentendo ai dispositivi connessi di accedere a Internet in modo sicuro.
In pratica, significa che:
- Il traffico VPN viene inoltrato
- Il NAT (traduzione degli indirizzi di rete) è abilitato
- Il traffico di ritorno viene instradato correttamente al client
Questi passaggi vengono solitamente gestiti tramite le impostazioni di rete a livello di sistema, non soltanto tramite il file di configurazione VPN.
Porte in ascolto
La porta in ascolto determina su quale porta il server VPN accetta le connessioni in entrata.
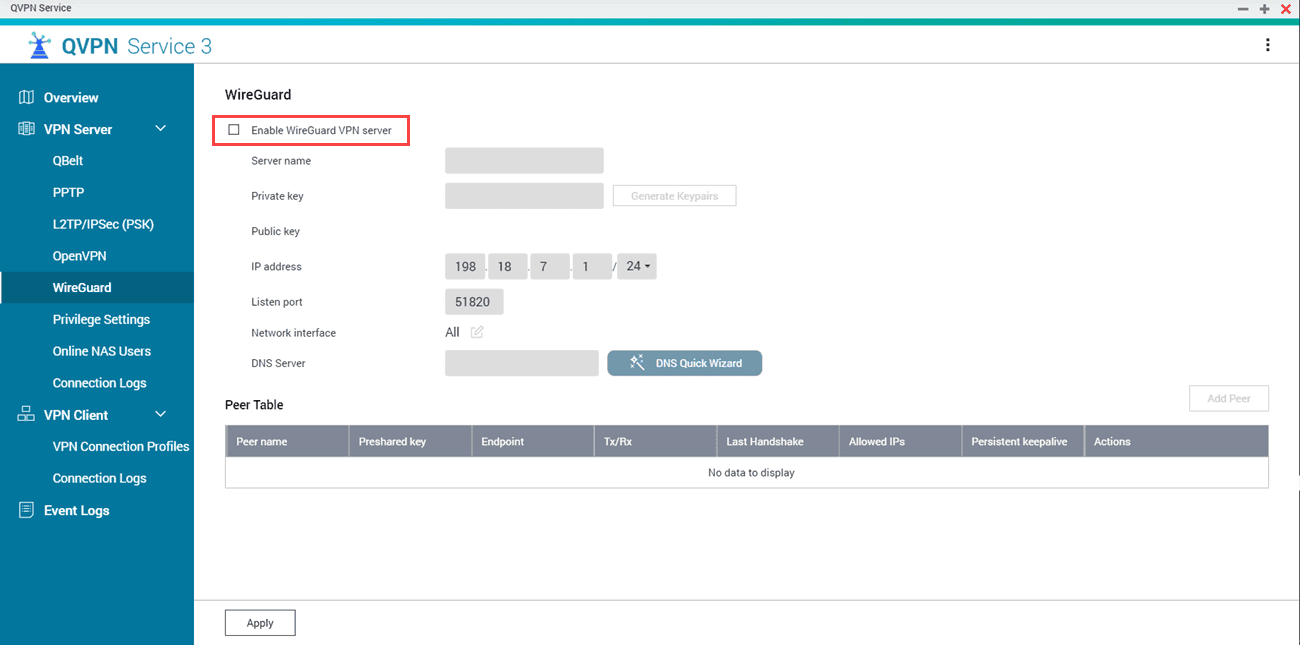
Fonte: qnap
Specifica un numero di porta UDP compreso tra 1 e 65535, ad esempio:
ListenPort = 51820
Questa porta deve:
- Essere aperta nel firewall
- Corrispondere alla configurazione del client
- Non entrare in conflitto con altri servizi
Cambiare la porta è facoltativo, ma il firewall deve sempre riflettere il valore scelto.
Perché i principianti dovrebbero iniziare con semplicità?
Le configurazioni predefinite sono progettate per funzionare in modo sicuro nella maggior parte degli scenari. Personalizzarle eccessivamente fin dall’inizio aumenta il rischio di:
- Traffico instradato in modo errato
- Perdite DNS
- Esposizione accidentale dei servizi
Una configurazione minima e funzionante è sempre preferibile a una complessa che non comprendi del tutto.
Una volta stabilizzate le basi, è possibile aggiungere gradualmente ulteriori ottimizzazioni di sicurezza e prestazioni.
Passaggio 5: collega il primo dispositivo
Dopo aver configurato il server, installa il client VPN sul dispositivo e importa il file di configurazione o le chiavi. Una volta connesso, il traffico dovrebbe essere crittografato e instradato attraverso il server VPN.
Passaggio 6: verifica la connessione
Infine, verifica che:
- Il tuo indirizzo IP sia cambiato
- Il traffico sia crittografato
- L’accesso a Internet funzioni come previsto
A questo punto avrai una VPN funzionante.
Questa configurazione per principianti è sufficiente per proteggere connessioni di base e l’accesso remoto. Tuttavia, una VPN funzionante non è necessariamente una VPN rafforzata o ottimizzata per la privacy: è qui che le cose iniziano a complicarsi.
Configurazione avanzata: personalizzare e rafforzare la VPN
Una volta attivata la VPN, inizia il vero lavoro. Una configurazione predefinita può bastare per un uso di base, ma raramente offre sicurezza o privacy ottimali. È qui che entrano in gioco la configurazione avanzata e il rafforzamento della sicurezza.
Di seguito trovi alcune aree comunemente personalizzate nelle configurazioni VPN fai da te, con esempi pratici per illustrare cosa comportano.
Configurazione del firewall (controllo del traffico)
Un firewall definisce quale traffico può raggiungere il server VPN e quale viene bloccato. Senza regole firewall adeguate, il server potrebbe esporre servizi non necessari.
Esempi di obiettivi:
- Consentire solo il traffico VPN
- Bloccare le porte inutilizzate
- Impedire l’accesso diretto ai servizi interni
Approccio tipico:
- Consentire SSH solo da indirizzi IP attendibili
- Consentire le porte del protocollo VPN (ad es., UDP 51820 per WireGuard)
- Bloccare tutto il resto del traffico in entrata
Questo passaggio da solo riduce in modo significativo la superficie di attacco del server VPN.
Configurazione DNS & prevenzione delle perdite
Per impostazione predefinita, una VPN fai da te potrebbe continuare a usare i server DNS del provider Internet, causando perdite dei dati di navigazione anche se il traffico è crittografato.
Scelte di configurazione comuni:
- Usare un resolver DNS privato sul server VPN
- Imporre a tutti i client di usare il DNS fornito dalla VPN
- Bloccare le richieste DNS al di fuori del tunnel
Cosa può andare storto:
- Le richieste DNS aggirano il tunnel VPN
- I siti web rilevano la tua rete reale nonostante l’uso della VPN
Per prevenire le perdite DNS serve una configurazione esplicita: non è una funzione automatica.
Logica del kill switch (implementazione manuale)
Le VPN commerciali di solito includono un kill switch integrato. Nelle configurazioni fai da te, va implementato manualmente.
Concetto:
- Se il tunnel VPN si interrompe, bloccare tutto il traffico in uscita
- Impedire il ripristino della normale connessione Internet
Come si implementa:
- Regole firewall che consentono il traffico soltanto tramite l’interfaccia VPN
- Blocco automatico quando l’interfaccia si disattiva
Questo è fondamentale se fai affidamento sulla VPN per proteggerti sulle reti pubbliche.
Registrazione dei log & considerazioni sulla privacy
Molte VPN fai da te registrano involontariamente più dati del previsto.
Fonti comuni di log:
- Log del software VPN
- Log di autenticazione del sistema
- Log delle connessioni del firewall
Anche i log di base possono rivelare:
- Orari delle connessioni
- Indirizzi IP dei client
- Durata delle sessioni
Disattivare o ridurre al minimo i log richiede una configurazione attenta e un monitoraggio continuo; gli errori in questo ambito sono comuni.
Esempio: configurazione WireGuard (semplificata)
Di seguito trovi una configurazione semplificata di un server WireGuard per illustrare come iniziano a presentarsi le configurazioni avanzate:
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
Anche questo esempio minimo presuppone:
- Archiviazione sicura delle chiavi
- Regole firewall corrette e configurazione appropriata dell’instradamento e del DNS
Man mano che la configurazione cresce (più client e più dispositivi), la complessità aumenta rapidamente.
Il costo nascosto del controllo “avanzato”
Ogni personalizzazione comporta:
- Più file di configurazione da gestire
- Più potenziali punti di guasto
- Più responsabilità per gli aggiornamenti e le patch di sicurezza
È così che molte VPN fai da te diventano fragili: funzionano bene finché qualcosa non cambia.
Manutenzione della VPN personale: sicurezza & stabilità continue
Per mantenerla sicura e affidabile, la VPN richiede manutenzione continua. A differenza dei servizi VPN commerciali, una VPN ospitata autonomamente non ha alle spalle un team di sicurezza automatizzato: tutto dipende da quanto bene e con quale costanza te ne occupi.
Aggiornamenti regolari e gestione delle patch
Il software VPN, i sistemi operativi e le librerie di crittografia vengono aggiornati costantemente per correggere le vulnerabilità.
Se sul server sono in esecuzione componenti obsoleti:
- Le vulnerabilità di sicurezza note restano sfruttabili
- Le debolezze della crittografia potrebbero non essere corrette
- Gli aggressori possono prendere di mira i servizi non mantenuti
Una VPN sicura richiede aggiornamenti frequenti, non solo durante la configurazione iniziale, ma in modo continuativo.
Gestione di chiavi e credenziali
Le chiavi di autenticazione e i certificati sono alla base della sicurezza VPN. Con il tempo, le chiavi possono:
- Essere esposte
- Essere riutilizzate su più dispositivi
- Restare attive dopo lo smarrimento o la dismissione dei dispositivi
Le buone pratiche prevedono di ruotare periodicamente le chiavi, revocare l’accesso ai dispositivi non più usati e conservarle in modo sicuro, mai in testo semplice. È facile trascurare questi passaggi, e spesso accade.
Monitoraggio e disponibilità
Una VPN fai da te ha un singolo punto di guasto. Se il server si arresta, la VPN smette di funzionare. Sei responsabile di:
- Monitorare la disponibilità
- Rilevare traffico insolito o tentativi di accesso
- Riavviare i servizi dopo arresti anomali o aggiornamenti
Senza un monitoraggio attivo, i guasti potrebbero passare inosservati finché non avrai davvero bisogno della VPN.
Rafforzare la sicurezza oltre il tunnel VPN
Una VPN protegge solo il traffico, non il server in sé. Le ulteriori responsabilità di sicurezza includono limitare l’accesso SSH, usare un’autenticazione robusta e ridurre il numero di porte aperte.
Prevenire gli attacchi brute force
Se il server viene compromesso, il tunnel VPN diventa irrilevante e gli aggressori ottengono accesso diretto.
Log, privacy ed esposizione dei dati
Le VPN fai da te spesso generano log per impostazione predefinita. Questi log possono contenere:
- Orari delle connessioni
- Indirizzi IP interni
- Identificativi dei client
Anche i log minimi possono creare rischi per la privacy se vengono archiviati in modo inadeguato o consultati da terze parti. Disattivarli o ridurli al minimo richiede una configurazione attenta e verifiche continue.
Il costo reale della manutenzione
Quella che inizialmente sembra una “configurazione una tantum” si trasforma rapidamente in:
- Revisioni di sicurezza regolari
- Aggiornamenti manuali
- Risoluzione di problemi imprevisti
Per gli utenti con esperienza tecnica, può essere accettabile. Per la maggior parte delle persone, diventa un impegno a lungo termine.
VPN fai da te o VPN commerciale: qual è davvero più semplice?
A questo punto, la differenza tra creare una VPN personale e usare un servizio commerciale diventa chiara. Entrambi gli approcci si basano sulle stesse tecnologie fondamentali, ma l’esperienza e il risultato sono molto diversi.
VPN fai da te e VPN commerciale: differenze principali
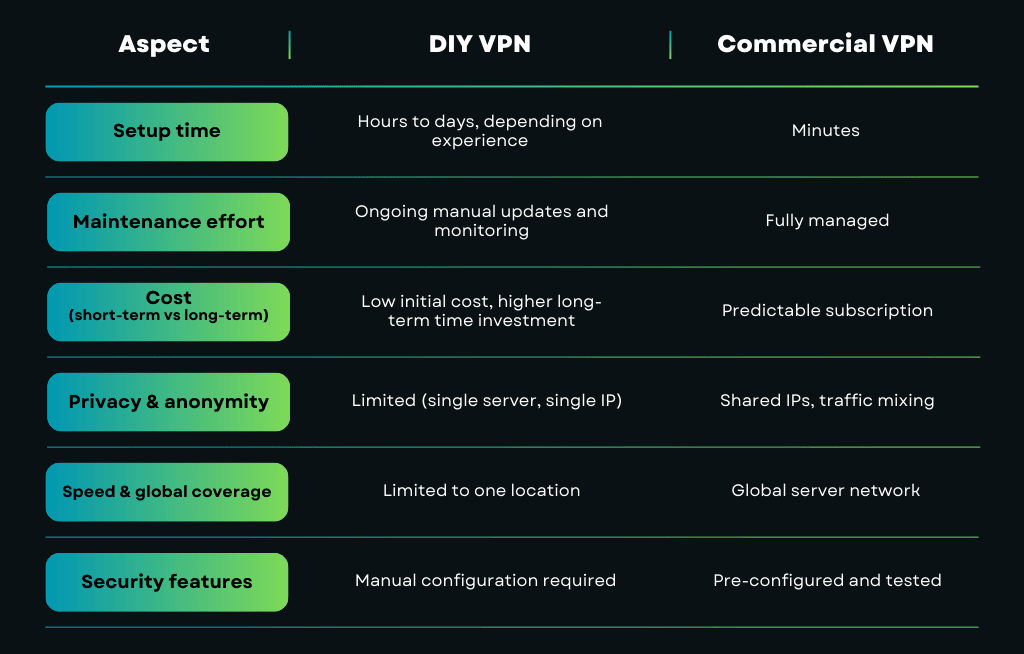
A chi sono più adatte le VPN fai da te
Una VPN ospitata autonomamente può essere una scelta ragionevole se:
- Vuoi proteggere una rete o una connessione specifica
- Hai bisogno di un accesso remoto privato ai sistemi di casa o dell’ufficio
- Ti piace gestire i server direttamente
- Ti senti a tuo agio nel mantenere la sicurezza nel tempo
Le VPN fai da te funzionano meglio come strumenti, non come soluzioni complete per la privacy.
A chi sono più adatte le VPN commerciali
Una VPN commerciale è di solito la scelta migliore se:
- Vuoi una protezione immediata senza complessità tecniche
- Ti interessano l’anonimato e un’infrastruttura IP condivisa
- Hai bisogno di accedere a server in più paesi
- Preferisci la sicurezza automatizzata e gli aggiornamenti regolari
Per la maggior parte degli utenti, semplicità e affidabilità contano più del controllo approfondito.
Perché molti utenti scelgono invece una VPN commerciale
I servizi VPN commerciali sono progettati per risolvere gli stessi problemi delle VPN fai da te, ma senza i costi nascosti.
Offrono:
- Sicurezza preconfigurata con protocolli moderni e collaudati sul campo
- Reti di server globali ottimizzate per velocità e stabilità
- Politiche di non registrazione dei log supportate da audit e pratiche trasparenti
- Protezione immediata su più dispositivi, senza configurazione manuale
Invece di gestire un singolo server, gli utenti accedono a un’infrastruttura gestita professionalmente e progettata per offrire scalabilità, ridondanza e privacy.
Questo non rende obsolete le VPN fai da te, ma spiega perché molti utenti iniziano con una VPN personale e in seguito passano a una soluzione commerciale.
Nell’ultima sezione riassumeremo quando ha senso creare una VPN personale e quando scegliere il provider giusto è la mossa più sensata.
Crearla da sé o usare lo strumento giusto
Creare una VPN da sé può insegnare molto, ma la privacy non si misura in base alla complessità della configurazione. Si misura da quanto sono protetti i tuoi dati, da quanto è sicura la connessione e da quanto la tua attività online resta privata, con costanza e senza sforzo.
Se il tuo obiettivo è imparare, sperimentare o proteggere una singola rete, vale la pena valutare una VPN fai da te.
Se il tuo obiettivo è una privacy solida, l’accesso globale e una sicurezza affidabile senza complicazioni di configurazione, Guru VPN offre fin dal primo giorno una protezione di livello professionale.
Guru VPN è progettato per offrire i vantaggi che le persone cercano in una VPN senza costringerle a diventare amministratori di sistema.
- Server ad alta velocità in 49+ paesi offrono accesso globale e prestazioni costanti
- I protocolli moderni, tra cui WireGuard e GuruShadow, bilanciano automaticamente velocità e sicurezza
- Le funzioni di protezione integrate, come Kill Switch e protezione dalle perdite, funzionano subito senza configurazioni aggiuntive
- Le app facili da usare consentono di stabilire connessioni sicure su tutti i principali dispositivi in pochi secondi
- L’infrastruttura viene gestita, aggiornata e monitorata continuamente, così gli utenti ottengono una protezione affidabile senza oneri tecnici.