
 EN
 BR
 DE
 ES
 RU

Comment configurer un serveur VPN : guide pour débutants et utilisateurs avancés

 Points clés

- Découvrez ce qu’un VPN protège réellement — et ce qu’il ne protège pas — avant de créer le vôtre.
- Suivez toutes les étapes : serveur, protocole, clés, configuration et tests.
- Découvrez les mesures de renforcement nécessaires à un VPN maison : règles de pare-feu, prévention des fuites DNS et coupe-circuit manuel.
- Comprenez la maintenance continue qu’exige un VPN auto-hébergé : mises à jour, rotation des clés et surveillance.
- Voyez comment Guru VPN offre instantanément le même niveau de protection, sans configuration ni maintenance.
La confidentialité en ligne est devenue une préoccupation quotidienne. Les réseaux Wi-Fi publics, le télétravail, les restrictions géographiques, le suivi des données et la surveillance croissante poussent de nombreux utilisateurs à chercher de meilleurs moyens de protéger leur connexion Internet. C’est là qu’interviennent les VPN.
Pourquoi envisager de créer son propre VPN ?
Créer un VPN n’est pas la même chose qu’en utiliser un. Derrière chaque connexion VPN sécurisée se trouvent des protocoles de chiffrement, la gestion des clés, la maintenance des serveurs et des mises à jour constantes. Ce qui semble simple en théorie peut vite devenir complexe en pratique, surtout si la confidentialité et la sécurité sont vos objectifs.
La plupart des gens connaissent les services VPN commerciaux, mais un nombre croissant d’utilisateurs se posent une autre question : Puis-je créer mon propre VPN ? L’idée d’exploiter un VPN personnel est séduisante : contrôle total, absence de fournisseurs tiers et satisfaction de construire quelque chose soi-même. Pour les utilisateurs curieux sur le plan technique, cela peut aussi être une expérience d’apprentissage précieuse.
Ce guide vous accompagne à chaque étape. Nous commencerons par expliquer le fonctionnement réel des VPN, puis nous vous montrerons comment créer le vôtre étape par étape. En chemin, nous mettrons en évidence les limites et les risques des VPN auto-hébergés et expliquerons dans quels cas un VPN commercial peut être plus pratique. Vous pourrez ainsi répondre clairement à une question importante : vaut-il mieux créer son propre VPN ou utiliser une solution professionnelle conçue pour vous protéger dès le premier jour ?
Ce qu’est réellement un VPN (avant d’en créer un)
Nous avons déjà abordé le fonctionnement des VPN dans l’un de nos précédents articles, mais avant de nous plonger dans les fichiers de configuration et la mise en place des serveurs, il est utile de revoir brièvement les principes de base.
Avant de créer un VPN, il est important de comprendre ce qu’il fait réellement. Beaucoup associent les VPN à un « anonymat complet » ou à une « sécurité totale en ligne », mais la réalité est plus nuancée.
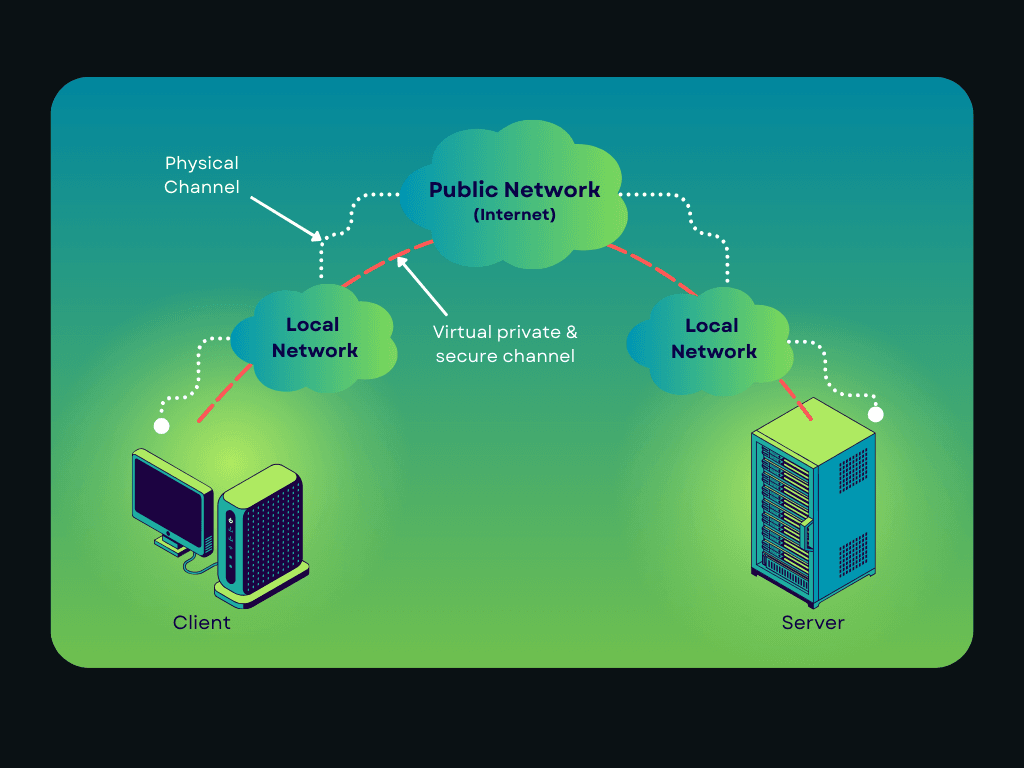
À la base, un VPN (réseau privé virtuel) crée un tunnel chiffré entre votre appareil et un serveur VPN. Tout le trafic Internet qui emprunte ce tunnel est protégé des observateurs extérieurs, tels que les opérateurs de réseaux Wi-Fi publics, les administrateurs réseau ou votre fournisseur d’accès à Internet (FAI). Au lieu de voir votre véritable adresse IP, les sites Web ne voient que l’adresse IP du serveur VPN.
Derrière cette idée simple se trouvent trois éléments essentiels :
Tunneling sécurisé
Un VPN encapsule votre trafic Internet dans un tunnel sécurisé. Cela empêche les tiers de lire ou de modifier les données lorsqu’elles circulent sur le réseau. Même sur un réseau Wi-Fi public non sécurisé, le trafic VPN chiffré reste illisible pour les attaquants.
Chiffrement
Les VPN chiffrent vos données avant qu’elles ne quittent votre appareil. Les VPN modernes utilisent des normes de chiffrement robustes qui rendent pratiquement impossible le décodage du trafic intercepté sans les clés adéquates. La robustesse d’un VPN dépend largement de la manière dont les clés de chiffrement sont générées, stockées et renouvelées, un aspect particulièrement important dans les configurations auto-hébergées.
Authentification
L’authentification garantit que seuls les utilisateurs et appareils autorisés peuvent se connecter au serveur VPN. Elle repose généralement sur des certificats, des clés ou des identifiants qui vérifient l’identité avant tout échange de trafic chiffré.
Ce qu’un VPN ne fait pas
Il est essentiel d’en comprendre les limites avant de créer votre propre VPN :
- Un VPN ne vous rend pas anonyme : votre serveur VPN peut toujours voir le trafic.
- Un VPN ne vous protège pas contre les logiciels malveillants, l’hameçonnage ou les téléchargements dangereux.
- Un VPN n’empêche pas les sites Web de vous suivre au moyen de cookies, de connexions à des comptes ou de l’empreinte numérique du navigateur.
- Un VPN auto-hébergé ne fournit pas d’anonymat partagé : tout le trafic est associé à un seul serveur et à une seule adresse IP.
Cette distinction est importante, car de nombreux VPN maison reposent sur des attentes irréalistes. Un VPN personnel peut chiffrer le trafic et sécuriser les connexions, mais il n’offre pas automatiquement le même niveau de confidentialité, de redondance ou de couverture mondiale qu’une infrastructure VPN commerciale.
Ces notions de base étant rappelées, voyons maintenant dans quels cas créer son propre VPN est pertinent et dans quels cas cela ne l’est pas.
Dans quels cas est-il pertinent de créer son propre VPN ?
Créer son propre VPN peut être utile, mais dans des situations bien précises seulement. Malgré l’attrait du contrôle total et de l’indépendance, un VPN auto-hébergé n’est pas une solution universelle pour protéger sa vie privée en ligne.
En pratique, créer son propre VPN est surtout pertinent pour des cas d’usage limités et bien définis.
Premièrement, un VPN maison est une bonne option si votre objectif est de sécuriser votre connexion sur des réseaux publics ou non fiables. Chiffrer le trafic sur le Wi-Fi d’un hôtel, d’un aéroport ou d’un café est l’un des avantages les plus pratiques et fiables d’un VPN personnel.
Deuxièmement, cela peut être utile pour accéder à distance à un réseau privé. Beaucoup configurent un VPN pour se connecter en toute sécurité à des serveurs domestiques, à des systèmes de bureau ou à des outils internes lorsqu’ils voyagent.
Troisièmement, créer un VPN peut être une excellente expérience d’apprentissage. Pour les personnes qui s’intéressent aux réseaux, à l’administration système ou à la cybersécurité, configurer un VPN permet d’acquérir une expérience pratique du chiffrement, de l’authentification et de la gestion des serveurs.
Il existe toutefois des limites évidentes.
Un VPN auto-hébergé n’est généralement pas idéal pour l’anonymat, la confidentialité à grande échelle ou le contournement des restrictions géographiques. Comme tout le trafic passe par un seul serveur doté d’une seule adresse IP, votre activité reste traçable. Il n’y a ni pool de trafic partagé, ni infrastructure mondiale, ni redondance intégrée.
En bref, créer son propre VPN est pertinent lorsque vous recherchez du contrôle, la sécurité d’un réseau précis ou une expérience technique — et non lorsque vous souhaitez une confidentialité immédiate, un accès mondial ou une solution sans intervention.
Ce dont vous avez besoin pour créer un VPN
Après avoir déterminé dans quels cas créer votre propre VPN est pertinent, l’étape suivante consiste à savoir ce qu’il faut réellement. Même si l’idée peut sembler simple, un VPN fonctionnel repose sur plusieurs composants essentiels.
- Il vous faut un serveur. Il peut s’agir d’un serveur privé virtuel (VPS) hébergé dans le cloud par un fournisseur ou d’une machine physique chez vous ou au bureau. Pour la plupart des débutants, un VPS est une option plus fiable grâce à sa disponibilité stable et à son adresse IP publique.
- Il vous faut un système d’exploitation. La plupart des configurations VPN maison utilisent Linux, car ce système est léger, sécurisé et bien documenté. Des serveurs sous Windows sont également possibles, mais ils impliquent généralement davantage de ressources et disposent de moins d’outils pris en charge par la communauté.
- Il vous faut un protocole et un logiciel VPN. Cette couche logicielle crée des tunnels chiffrés, gère l’authentification et achemine le trafic. Le protocole choisi aura une incidence sur la vitesse, la sécurité et la complexité ; nous aborderons ce sujet dans la section suivante.
- Compétences et temps à investir. Même une configuration VPN de base nécessite d’être à l’aise avec les outils en ligne de commande, les fichiers de configuration et la maintenance continue. Créer un VPN n’est pas une tâche ponctuelle : c’est une responsabilité permanente.
En bref, créer votre propre VPN ne nécessite pas de matériel de niveau entreprise, mais demande des connaissances techniques, du temps et la volonté de gérer vous-même votre environnement de sécurité.
Choisir le bon protocole VPN
Un protocole VPN détermine comment votre appareil se connecte au serveur VPN, comment les données sont chiffrées et quelle sera la stabilité et la vitesse de la connexion. Lorsque vous créez votre propre VPN, le protocole choisi a une incidence directe sur la facilité d’utilisation et la sécurité.
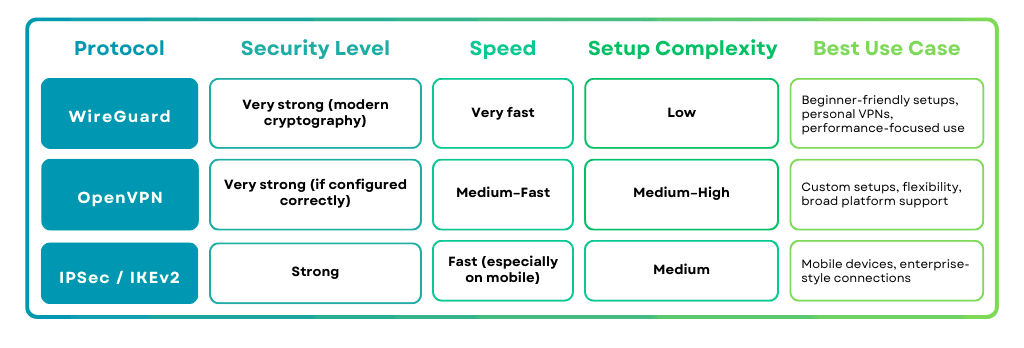
Comparaison des protocoles VPN courants
Quel protocole choisir ?
Pour la plupart des personnes qui créent un VPN pour la première fois, WireGuard est le point de départ le plus simple et le plus pratique. OpenVPN reste un choix solide pour une personnalisation avancée, tandis qu’IPSec convient mieux à certains cas d’usage propres aux entreprises.
Il convient également de noter que les services VPN commerciaux prennent généralement en charge plusieurs protocoles et sélectionnent automatiquement la meilleure option — un choix que vous devrez gérer manuellement avec une configuration maison.
Le choix du protocole étant fait, passons à la partie pratique : configurer votre VPN étape par étape.
Étape par étape : créer un VPN (parcours débutant)
Maintenant que vous avez choisi un protocole VPN, examinons le processus de configuration proprement dit. Les commandes et les paramètres exacts varient selon le protocole et le fournisseur du serveur, mais le déroulement général est étonnamment cohérent.
Étape 1 : obtenir un serveur
Commencez par choisir un fournisseur de VPS cloud et créer un serveur virtuel. La plupart des débutants choisissent un serveur Linux (ou un Raspberry Pi), car il est léger, largement pris en charge et bien documenté. Vérifiez que le serveur dispose des éléments suivants :
- Une adresse IP publique
- Une disponibilité stable
- Une bande passante suffisante pour vos besoins
Étape 2 : installer le logiciel VPN
Installez ensuite sur le serveur le logiciel VPN choisi. Ce logiciel gère le chiffrement, l’authentification et le routage du trafic. De nombreux fournisseurs proposent des scripts d’installation qui simplifient cette étape, notamment pour WireGuard et OpenVPN.
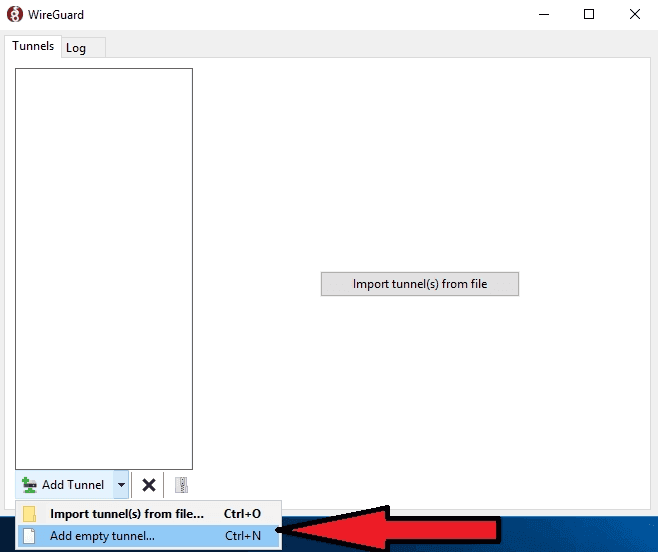
Exécution et ajout d’un tunnel vide. Source : Introserv
Étape 3 : générer des clés ou des certificats
Les VPN s’appuient sur des clés cryptographiques pour authentifier les appareils. Au cours de cette étape, vous générerez des clés ou des certificats pour le serveur et le client. Ces identifiants garantissent que seuls les appareils autorisés peuvent se connecter à votre VPN.
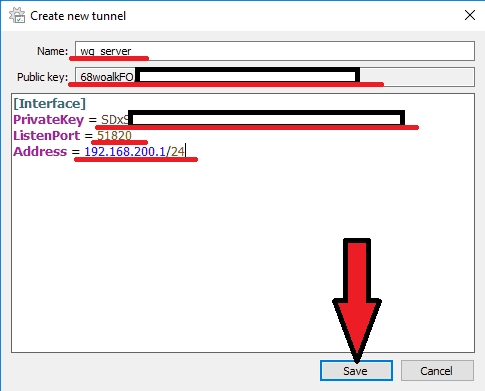
[Interface]
PrivateKey = # private key of WireGuard server
ListenPort = # port that WireGuard will listen to
Address = # desired IP address of WireGuard server
Vous devez ici saisir le nom de la connexion réseau ainsi que la clé publique du serveur WireGuard (nécessaire pour configurer le côté client).
Étape 4 : configurer le serveur VPN (exemple)
Cette étape définit la circulation du trafic dans votre VPN et les ressources auxquelles vos appareils connectés sont autorisés à accéder. Même dans une configuration de base, quelques paramètres essentiels doivent être définis.
Voici à quoi pourrait ressembler cette configuration avec WireGuard comme référence. Les mêmes principes s’appliquent aux autres protocoles, même si la syntaxe diffère.
Plages d’adresses IP autorisées
Ce paramètre définit quelles adresses IP un client est autorisé à utiliser via le VPN.
AllowedIPs = 10.0.0.2/32
Dans cet exemple :
- Une seule adresse IP VPN interne est attribuée au client
- Le trafic situé en dehors de cette plage n’est pas accepté en provenance du client
Pour faire transiter tout le trafic Internet dans le tunnel, cette valeur est souvent élargie :
AllowedIPs = 0.0.0.0/0, ::/0
Cela achemine tout le trafic dans le tunnel VPN.
Configuration DNS
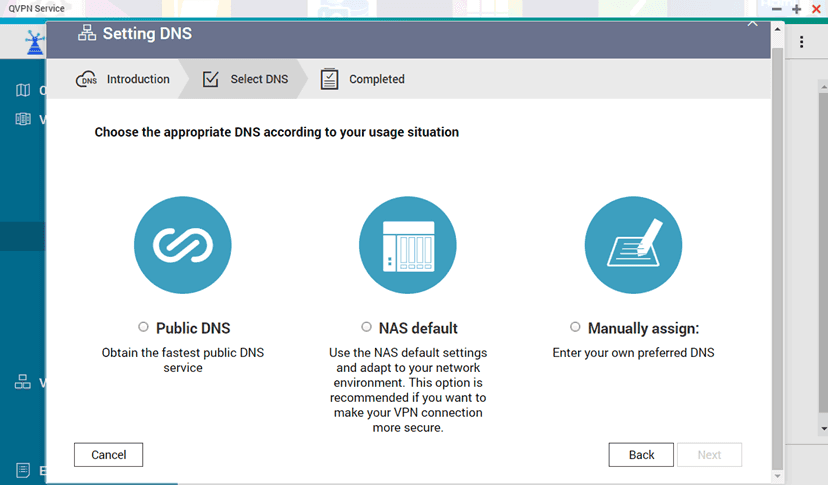
Interface de l’assistant DNS Quick Wizard. Source : qnap
Vous pouvez télécharger DNS Quick Wizard, qui peut vous aider à choisir le service DNS le mieux adapté à vos besoins. Les paramètres DNS déterminent quels serveurs résolvent les noms de domaine lorsque vous êtes connecté au VPN.
DNS = 10.0.0.1
Cela oblige le client à utiliser le résolveur DNS du serveur VPN et contribue ainsi à prévenir les fuites DNS. Sans ce réglage, les requêtes DNS peuvent toujours transiter par le FAI de l’utilisateur.
Règles de routage
Les règles de routage indiquent au système où envoyer le trafic une fois qu’il entre dans le VPN.
Une configuration de base achemine le trafic de l’interface VPN vers le réseau public, afin que les appareils connectés puissent accéder à Internet en toute sécurité.
En pratique, cela signifie que :
- Le trafic VPN est transféré
- La NAT (traduction d’adresses réseau) est activée
- Le trafic de retour est correctement acheminé vers le client
Ces étapes sont généralement gérées par les paramètres réseau du système, plutôt que par le seul fichier de configuration VPN.
Ports d’écoute
Le port d’écoute détermine où le serveur VPN accepte les connexions entrantes.
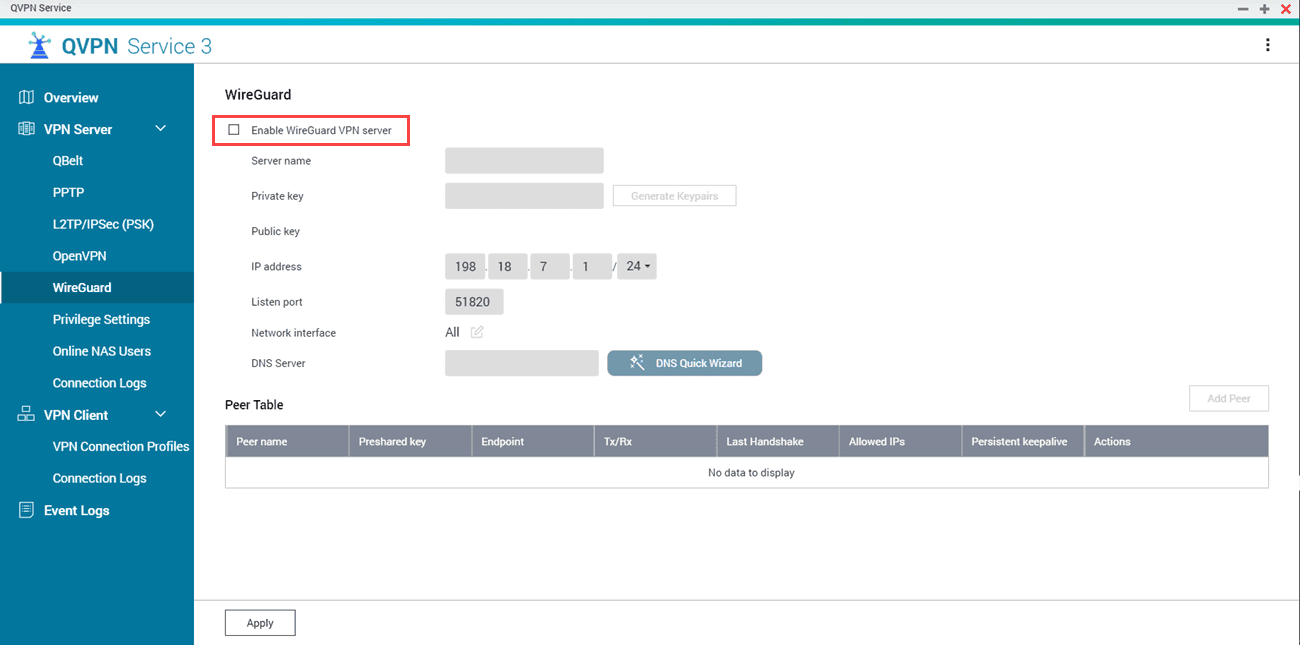
Source : qnap
Indiquez un numéro de port UDP compris entre 1 et 65535, par exemple :
ListenPort = 51820
Ce port doit :
- Être ouvert dans le pare-feu
- Correspondre à la configuration du client
- Éviter les conflits avec d’autres services
Le changement de port est facultatif, mais le pare-feu doit toujours refléter la valeur choisie.
Pourquoi les débutants devraient-ils commencer simplement ?
Les configurations par défaut sont conçues pour fonctionner en toute sécurité dans la plupart des situations. Une personnalisation excessive dès le départ augmente les risques de :
- Trafic mal acheminé
- Fuites DNS
- Exposition accidentelle de services
Une configuration minimale et fonctionnelle vaut toujours mieux qu’une configuration complexe que vous ne comprenez pas entièrement.
Une fois les bases stabilisées, vous pouvez ajouter progressivement des réglages de sécurité et de performances.
Étape 5 : connecter votre premier appareil
Une fois le serveur configuré, installez le client VPN sur votre appareil et importez le fichier de configuration ou les clés. Une fois la connexion établie, votre trafic devrait être chiffré et acheminé par votre serveur VPN.
Étape 6 : tester la connexion
Enfin, vérifiez que :
- Votre adresse IP a changé
- Le trafic est chiffré
- L’accès à Internet fonctionne comme prévu
À ce stade, vous disposerez d’un VPN fonctionnel.
Cette configuration pour débutants suffit à sécuriser les connexions de base et l’accès à distance. Toutefois, un VPN fonctionnel n’est pas nécessairement renforcé ni optimisé pour la confidentialité — et c’est là que les choses se compliquent.
Configuration avancée : personnaliser et renforcer votre VPN
Une fois votre VPN opérationnel, le vrai travail commence. Une configuration par défaut peut suffire pour un usage de base, mais elle offre rarement une sécurité ou une confidentialité optimales. C’est là qu’interviennent la configuration avancée et le renforcement.
Voici des aspects couramment personnalisés dans les configurations VPN maison, accompagnés d’exemples pratiques pour illustrer le travail nécessaire.
Configuration du pare-feu (contrôle du trafic)
Un pare-feu définit quel trafic est autorisé à atteindre votre serveur VPN et ce qui est bloqué. Sans règles de pare-feu adaptées, votre serveur peut exposer des services inutiles.
Exemples d’objectifs :
- Autoriser uniquement le trafic VPN
- Bloquer les ports inutilisés
- Empêcher l’accès direct aux services internes
Approche habituelle :
- Autoriser SSH uniquement depuis des adresses IP fiables
- Autoriser les ports du protocole VPN (par exemple, UDP 51820 pour WireGuard)
- Bloquer tout autre trafic entrant
Cette seule étape réduit considérablement la surface d’attaque de votre serveur VPN.
Configuration DNS & prévention des fuites
Par défaut, un VPN maison peut toujours utiliser les serveurs DNS de votre FAI, ce qui risque de divulguer vos données de navigation même si le trafic est chiffré.
Options de configuration courantes :
- Utiliser un résolveur DNS privé sur le serveur VPN
- Forcer tous les clients à utiliser le DNS fourni par le VPN
- Bloquer les requêtes DNS en dehors du tunnel
Ce qui peut mal tourner :
- Les requêtes DNS contournent le tunnel VPN
- Les sites Web détectent votre véritable réseau malgré l’utilisation du VPN
La prévention des fuites DNS nécessite une configuration explicite ; elle n’est pas automatique.
Logique du coupe-circuit (mise en œuvre manuelle)
Les VPN commerciaux comprennent généralement un coupe-circuit intégré. Dans les configurations maison, cette fonction doit être mise en œuvre manuellement.
Principe :
- Si le tunnel VPN se coupe, bloquer tout le trafic sortant
- Empêcher le basculement vers la connexion Internet classique
Mise en œuvre :
- Règles de pare-feu qui autorisent uniquement le trafic via l’interface VPN
- Blocage automatique lorsque l’interface est hors service
C’est essentiel si vous comptez sur le VPN pour sécuriser votre connexion sur les réseaux publics.
Considérations sur les journaux & la confidentialité
De nombreux VPN maison enregistrent involontairement plus de données que prévu.
Sources courantes de journaux :
- Journaux du logiciel VPN
- Journaux d’authentification du système
- Journaux de connexion du pare-feu
Même des journaux élémentaires peuvent révéler :
- Les horodatages des connexions
- Les adresses IP des clients
- La durée des sessions
Désactiver ou réduire les journaux au minimum exige une configuration minutieuse et une surveillance continue — et les erreurs sont fréquentes à ce niveau.
Exemple : configuration WireGuard (simplifiée)
Voici une configuration simplifiée d’un serveur WireGuard pour illustrer à quoi commencent à ressembler les configurations avancées :
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
Même cet exemple minimal suppose :
- Un stockage sécurisé des clés
- Des règles de pare-feu correctes, un routage et une configuration DNS adaptés
À mesure que les configurations se développent (plusieurs clients, plusieurs appareils), la complexité augmente rapidement.
Le coût caché du contrôle « avancé »
Chaque personnalisation ajoute :
- Davantage de fichiers de configuration à maintenir
- Davantage de points de défaillance potentiels
- Davantage de responsabilités concernant les mises à jour et les correctifs de sécurité
C’est à ce stade que de nombreux VPN maison deviennent fragiles : ils fonctionnent bien jusqu’à ce que quelque chose change.
Maintenir votre propre VPN : sécurité & stabilité dans la durée
Pour rester sécurisé et fiable, votre VPN nécessite une maintenance continue. Contrairement aux services VPN commerciaux, un VPN auto-hébergé ne bénéficie pas du soutien d’une équipe de sécurité automatisée : tout dépend de la qualité et de la régularité de votre gestion.
Mises à jour régulières et gestion des correctifs
Les logiciels VPN, les systèmes d’exploitation et les bibliothèques de chiffrement sont constamment mis à jour pour corriger les vulnérabilités.
Si votre serveur utilise des composants obsolètes :
- Les failles de sécurité connues restent exploitables
- Les faiblesses du chiffrement risquent de ne pas être corrigées
- Des attaquants peuvent cibler les services non maintenus
Un VPN sécurisé exige des mises à jour fréquentes — pas seulement lors de sa configuration, mais en continu.
Gestion des clés et des identifiants
Les clés d’authentification et les certificats sont la pierre angulaire de la sécurité VPN. Au fil du temps, les clés peuvent :
- Être exposées
- Être réutilisées sur plusieurs appareils
- Rester actives après la perte ou la mise hors service d’appareils
Les bonnes pratiques consistent à renouveler les clés régulièrement, à révoquer l’accès des appareils inutilisés et à stocker les clés de manière sécurisée, jamais en clair. Ces étapes sont faciles à négliger, et elles le sont souvent.
Surveillance et disponibilité
Un VPN maison possède un point de défaillance unique. Si le serveur tombe en panne, votre VPN cesse de fonctionner. Vous êtes responsable de :
- Surveiller la disponibilité
- Détecter le trafic inhabituel ou les tentatives de connexion
- Redémarrer les services après des pannes ou des mises à jour
Sans surveillance active, les pannes peuvent passer inaperçues jusqu’au moment où vous avez réellement besoin du VPN.
Renforcer la sécurité au-delà du tunnel VPN
Un VPN ne protège que le trafic, pas le serveur lui-même. Parmi les autres responsabilités en matière de sécurité figurent la restriction de l’accès SSH, l’utilisation d’une authentification forte et la limitation des ports ouverts.
Prévention des attaques par force brute
Si le serveur est compromis, le tunnel VPN devient inutile et les attaquants obtiennent un accès direct.
Journaux, confidentialité et exposition des données
Les VPN maison génèrent souvent des journaux par défaut. Ceux-ci peuvent contenir :
- Les horodatages des connexions
- Les adresses IP internes
- Les identifiants des clients
Même des journaux minimaux peuvent présenter des risques pour la confidentialité s’ils sont stockés de manière inappropriée ou consultés par des tiers. Désactiver ou réduire les journaux au minimum exige une configuration minutieuse et des vérifications continues.
Le coût réel de la maintenance
Ce qui ressemble d’abord à une « configuration ponctuelle » se transforme rapidement en :
- Examens réguliers de la sécurité
- Mises à jour manuelles
- Résolution des problèmes imprévus
Pour les utilisateurs expérimentés sur le plan technique, cela peut être acceptable. Pour la plupart des gens, cela devient une contrainte à long terme.
VPN maison ou VPN commercial : lequel est réellement le plus simple ?
À ce stade, la différence entre créer son propre VPN et utiliser un service commercial apparaît clairement. Les deux approches reposent sur les mêmes technologies sous-jacentes, mais l’expérience — et le résultat — sont très différents.
VPN maison ou VPN commercial : principales différences
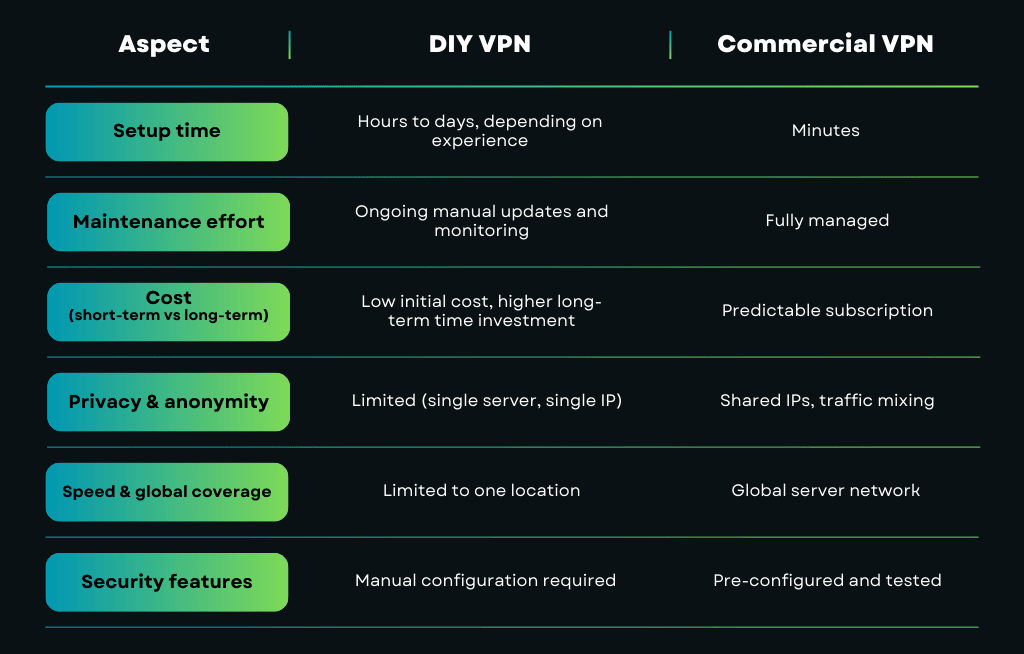
À qui les VPN maison conviennent-ils le mieux ?
Un VPN auto-hébergé peut être un choix raisonnable si vous :
- Souhaitez sécuriser un réseau ou une connexion spécifique
- Avez besoin d’un accès distant privé à des systèmes à domicile ou au bureau
- Aimez gérer des serveurs vous-même
- Êtes à l’aise avec la maintenance de la sécurité dans la durée
Les VPN maison fonctionnent mieux comme des outils, et non comme des solutions complètes de protection de la vie privée.
À qui les VPN commerciaux conviennent-ils le mieux ?
Un VPN commercial est généralement un meilleur choix si vous :
- Souhaitez une protection immédiate sans complexité technique
- Tenez à l’anonymat et à une infrastructure d’adresses IP partagées
- Avez besoin d’accéder à des serveurs dans plusieurs pays
- Préférez une sécurité automatisée et des mises à jour régulières
Pour la plupart des utilisateurs, la simplicité et la fiabilité comptent davantage qu’un contrôle de bas niveau.
Pourquoi de nombreux utilisateurs choisissent plutôt un VPN commercial
Les services VPN commerciaux sont conçus pour résoudre les mêmes problèmes que les VPN maison, mais sans les coûts cachés.
Ils proposent :
- Une sécurité préconfigurée reposant sur des protocoles modernes et éprouvés
- Des réseaux de serveurs dans le monde entier optimisés pour la vitesse et la stabilité
- Des politiques sans journaux étayées par des audits et des pratiques transparentes
- Une protection immédiate sur différents appareils, sans configuration manuelle
Au lieu de gérer un seul serveur, les utilisateurs bénéficient d’une infrastructure gérée par des professionnels, conçue pour évoluer, assurer la redondance et préserver la confidentialité.
Cela ne rend pas les VPN maison obsolètes, mais explique pourquoi de nombreux utilisateurs commencent par un VPN personnel avant de passer à une solution commerciale.
Dans la dernière section, nous récapitulerons les cas où créer son propre VPN est pertinent et ceux où choisir le bon fournisseur est la meilleure décision.
Le créer soi-même ou utiliser le bon outil
Créer vous-même un VPN peut vous apprendre beaucoup, mais la confidentialité ne se mesure pas à la complexité de votre configuration. Elle se mesure à la protection de vos données, à la sécurité de votre connexion et à la confidentialité constante et sans effort de votre activité en ligne.
Si votre objectif est d’apprendre, d’expérimenter ou de protéger un seul réseau, un VPN maison peut valoir la peine d’être exploré.
Si vous recherchez une confidentialité renforcée, un accès mondial et une sécurité fiable sans les tracas de la configuration, Guru VPN vous offre dès le premier jour une protection de niveau expert.
Guru VPN est conçu pour offrir les avantages recherchés dans un VPN sans obliger les utilisateurs à devenir administrateurs système.
- Des serveurs haut débit dans 49+ pays offrent un accès mondial et des performances constantes
- Les protocoles modernes, notamment WireGuard et GuruShadow, équilibrent automatiquement vitesse et sécurité
- Des fonctions de protection intégrées, telles qu’un Kill Switch et la protection contre les fuites, sont opérationnelles dès l’installation
- Des applications faciles à utiliser permettent d’établir des connexions sécurisées sur tous les principaux appareils en quelques secondes
- L’infrastructure est entretenue, mise à jour et surveillée en continu — les utilisateurs bénéficient ainsi d’une protection fiable sans charge technique.