EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNサーバーの構築方法:初心者から上級者までのガイド

 主なポイント

- 自分で構築する前に、VPNが実際に保護するものと、保護しないものを学びましょう。
- サーバー、プロトコル、鍵、設定、テストまで、すべての手順を確認しましょう。
- DIYでの構築に必要な強化策、つまりファイアウォールルール、DNSリーク対策、手動のキルスイッチについて学びましょう。
- 自己ホスト型VPNに必要な継続的なメンテナンス、すなわち更新、鍵のローテーション、監視について理解しましょう。
- Guru VPNなら、設定やメンテナンスをせずに、同じ保護をすぐに利用できます。
オンラインプライバシーは、日々の関心事となっています。公衆Wi-Fi、リモートワーク、地域制限、データ追跡、監視の強化を受け、多くの人がインターネット接続をより適切に保護する方法を探しています。そこで役立つのがVPNです。
自分でVPNを構築しようと考える人がいるのはなぜ?
VPNを構築することと、VPNを利用することは同じではありません。安全なVPN接続の裏側には、暗号化プロトコル、鍵管理、サーバーのメンテナンス、継続的な更新があります。理論上は簡単に見えても、実際にはすぐに複雑になり得ます。特に、プライバシーとセキュリティが目的ならなおさらです。
市販のVPNサービスは多くの人に知られていますが、別の疑問を持つ人も増えています。自分でVPNを構築できますか?個人用VPNを運用するという考えには、自分で完全に管理できること、第三者のプロバイダーが不要なこと、自分の手で何かを作り上げる満足感など、魅力があります。技術に関心がある人にとっては、貴重な学習機会にもなります。
このガイドでは、VPN構築の全行程を順を追って説明します。まずVPNの仕組みを解説し、その後、自分でVPNを構築する手順を紹介します。また、自己ホスト型VPNの制約やリスクを取り上げ、市販VPNのほうが実用的な選択肢となる場合についても説明します。読み終える頃には、「自分でVPNを構築するべきか、それとも最初から保護を提供するプロ仕様のソリューションを使うべきか」という大切な疑問に、明確な答えを出せるでしょう。
VPNとは何か(構築する前に知っておきたいこと)
VPNの仕組みについては、以前の記事の一つで取り上げましたが、設定ファイルやサーバーの構築に進む前に、基本を簡単に振り返っておきましょう。
VPNを構築する前に、VPNが実際に何をするのかを理解することが大切です。VPNを「完全な匿名性」や「全面的なオンラインセキュリティ」と結び付けて考える人は多いものの、実際はもう少し複雑です。
VPN(Virtual Private Network)の中核となる機能は、デバイスとVPNサーバーの間に暗号化されたトンネルを作ることです。このトンネルを通過するインターネット通信は、公衆Wi-Fiの運営者、ネットワーク管理者、インターネットサービスプロバイダー(ISP)など、外部の第三者から保護されます。ウェブサイトに表示されるのは、実際のIPアドレスではなくVPNサーバーのIPアドレスです。
このシンプルな仕組みは、次の三つの主要な要素で成り立っています。
安全なトンネリング
VPNは、インターネット通信を安全なトンネルにカプセル化します。これにより、ネットワーク上をデータが移動する間に、第三者がデータを読み取ったり改ざんしたりするのを防ぎます。セキュリティ保護されていない公衆Wi-Fiでも、暗号化されたVPN通信は攻撃者に解読されません。
暗号化
VPNはデータがデバイスから送信される前に暗号化します。最新のVPNは強力な暗号化規格を採用しており、正しい鍵がなければ、傍受された通信を解読することは実質的に不可能です。VPNの強度は、暗号化鍵の生成、保管、ローテーションの方法に大きく左右されます。これは自己ホスト型の環境で特に重要です。
認証
認証によって、許可されたユーザーとデバイスだけがVPNサーバーに接続できるようにします。通常、暗号化通信を開始する前に、証明書、鍵、または認証情報を使って本人確認を行います。
VPNがしないこと
自分でVPNを構築する前に、その限界を理解することが重要です。
- VPNは、あなたを匿名にはしません。VPNサーバーからは、通信を確認できます。
- VPNは、マルウェア、フィッシング、安全でないダウンロードからあなたを保護しません。
- VPNは、 Cookie、ログイン情報、ブラウザーのフィンガープリンティングによるウェブサイトの追跡を防ぎません。
- 自己ホスト型VPNは、共有された匿名性を提供しません。すべての通信が単一のサーバーとIPアドレスに結び付いています。
この違いが重要なのは、現実離れした期待のもとで構築されるDIY VPNが多いためです。個人用VPNは通信を暗号化し、接続を保護できますが、市販VPNのインフラと同じレベルのプライバシー、冗長性、グローバルな接続範囲を自動的に提供するわけではありません。
基本を確認したところで、次は、自分でVPNを構築することが有効な場合と、そうでない場合を見ていきましょう。
自分でVPNを構築するのが適しているのはどんな場合?
自分でVPNを構築することは役立つ場合がありますが、適しているのは特定の状況に限られます。完全な管理権や独立性は魅力的でも、自己ホスト型VPNはオンラインプライバシーを守る万能な解決策ではありません。
実際に、自分でVPNを構築するのが適しているのは主に、用途が限定され、明確に定義されている場合です.
まず、目的が公衆ネットワークや信頼できないネットワークで接続を保護することなら、DIY VPNは有力な選択肢です。ホテル、空港、カフェのWi-Fiで通信を暗号化できることは、個人用VPNの実用性と信頼性が高いメリットの一つです。
次に、プライベートネットワークへリモートアクセスすることにも役立ちます。旅行中に自宅のサーバー、オフィスのシステム、社内ツールへ安全に接続するため、VPNを設定する人は多くいます。
さらに、VPNの構築は学習の機会としても有益です。ネットワーク、システム管理、サイバーセキュリティに関心のある人にとって、VPNを設定することは、暗号化、認証、サーバー管理の実践的な経験を積む機会になります。
一方で、明確な制約もあります。
自己ホスト型VPNは通常、匿名性の確保や大規模なプライバシー保護、地域制限の回避には適していません。すべての通信が単一のIPアドレスを持つ一台のサーバーを通るため、あなたの行動は相互に関連付けられる可能性があります。共有される通信の集合も、グローバルなインフラも、組み込みの冗長性もありません。
要するに、自分でVPNを構築するのは、管理権、特定のネットワークの保護、技術的な経験が必要な場合に適しています。すぐに得られるプライバシー、グローバルなアクセス、手間のかからないソリューションを求める場合には向きません。
VPNの構築に必要なもの
自分でVPNを構築するのが適している状況を理解したら、次は実際に何が必要かを把握しましょう。簡単そうに思えるかもしれませんが、VPNを機能させるには、いくつかの主要な要素が必要です。
- サーバーが必要です。ホスティングプロバイダーのクラウド型仮想プライベートサーバー(VPS)か、自宅やオフィスに置く物理マシンを使えます。多くの初心者にとって、稼働時間が安定し、パブリックIPアドレスを利用できるVPSのほうが信頼性の高い選択肢です。
- また、オペレーティングシステムも必要です。DIY VPNの多くは、軽量で安全性が高く、ドキュメントも充実しているLinux上で動作します。Windowsベースのサーバーも利用できますが、一般に必要なリソースが多く、コミュニティがサポートするツールも少なめです。
- さらに、 VPNプロトコルとソフトウェアが必要です。これらは、暗号化トンネルの作成、認証の管理、通信のルーティングを担うソフトウェア層です。選択するプロトコルによって、速度、セキュリティ、複雑さが変わります。この点は次のセクションで取り上げます。
- スキルと時間も必要です。基本的なVPN設定でも、コマンドラインツールや設定ファイルを扱い、継続的にメンテナンスする必要があります。VPNの構築は一度きりの作業ではなく、継続的な責任を伴います。
要するに、自分でVPNを構築するためにエンタープライズ級のハードウェアは必要ありませんが、技術的な知識、時間、そして自分のセキュリティ環境を管理する意欲が必要です。
適切なVPNプロトコルの選び方
VPNプロトコルによって、デバイスとVPNサーバーの接続方法、データの暗号化方法、接続の安定性や速度が決まります。自分でVPNを構築する場合、選ぶプロトコルは使いやすさとセキュリティの両方に直接影響します。
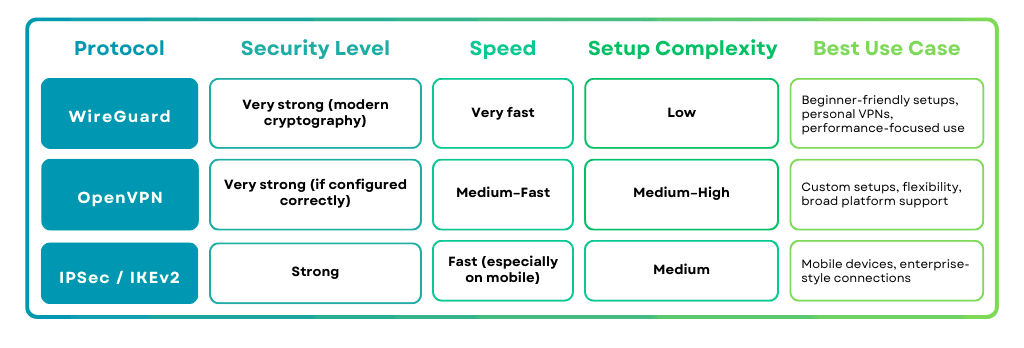
主なVPNプロトコルの比較
どのプロトコルを選べばよい?
初めてVPNを構築する多くの人にとって、 WireGuardは最も簡単で実用的な出発点です。高度なカスタマイズにはOpenVPNも有力な選択肢で、IPSecは特定のエンタープライズ向け用途に適しています。
また、市販VPNサービスは通常、複数のプロトコルに対応し、最適なものを自動で選択します。DIY環境では、こうした選択を手動で管理する必要があります。
プロトコルを選んだら、いよいよ実践編です。VPNを手順に沿って設定していきましょう。
手順ガイド:VPNの構築方法(初心者向け)
VPNプロトコルを選んだら、実際の設定手順を確認しましょう。具体的なコマンドや設定は、プロトコルやサーバープロバイダーによって異なりますが、全体的な流れは意外なほど共通しています。
ステップ1:サーバーを用意する
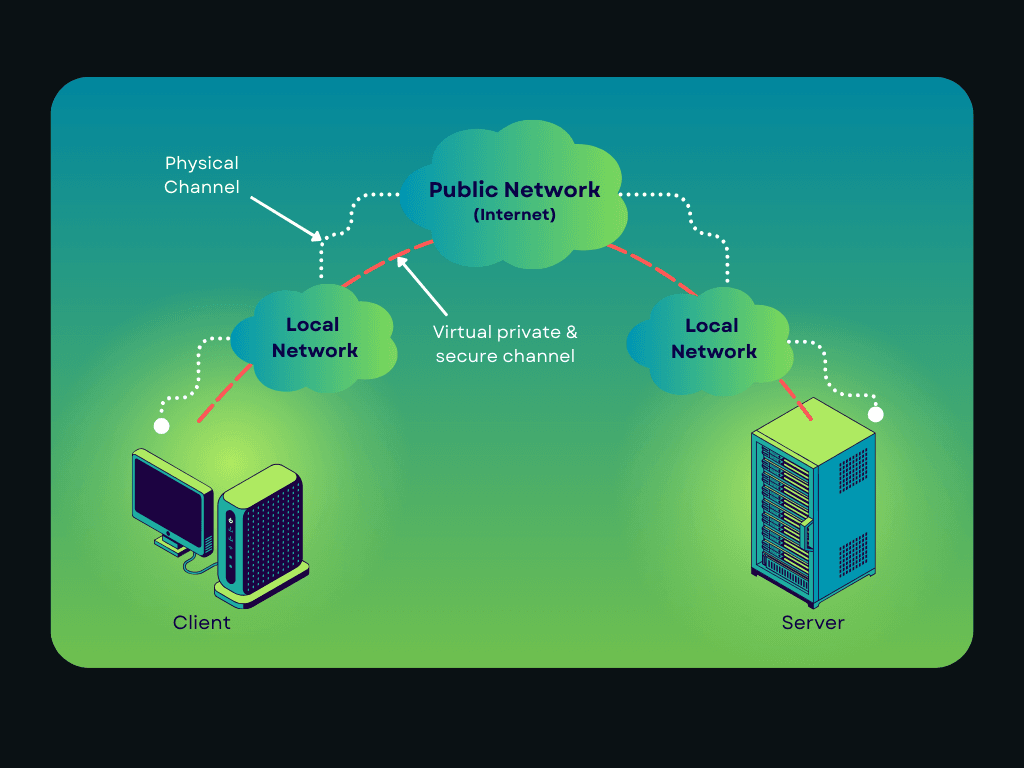
まず、クラウドVPSプロバイダーを選び、仮想サーバーを作成します。軽量で幅広くサポートされ、ドキュメントも充実しているため、多くの初心者はLinuxベースのサーバー(またはRaspberry Pi)を選びます。サーバーに以下が備わっていることを確認してください。
- パブリックIPアドレス
- 安定した稼働時間
- 用途に十分な帯域幅
ステップ2:VPNソフトウェアをインストールする
次に、選んだVPNソフトウェアをサーバーにインストールします。このソフトウェアは暗号化、認証、通信のルーティングを処理します。多くのプロバイダーは、この手順を簡単にするインストールスクリプトを提供しています。特に、 WireGuardやOpenVPNでは便利です。
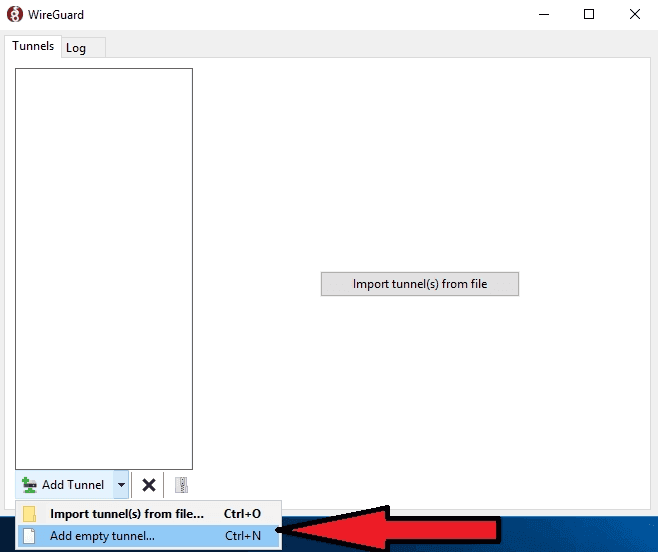
空のトンネルの起動と追加。出典: Introserv
ステップ3:鍵または証明書を生成する
VPNでは、デバイスの認証に暗号鍵を使用します。このステップでは、サーバーとクライアントの鍵または証明書を生成します。これらの認証情報によって、許可されたデバイスだけがVPNに接続できるようになります。
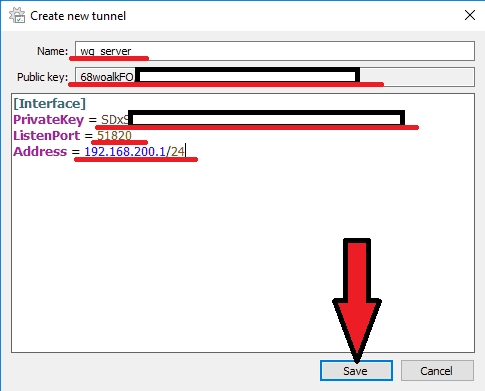
[Interface]
PrivateKey = # WireGuardサーバーの秘密鍵
ListenPort = # WireGuardが待ち受けるポート
Address = # WireGuardサーバーに設定するIPアドレス
ここでは、ネットワーク接続の名前と、 WireGuardサーバーの公開鍵(クライアント側の設定に必要)を入力します。
ステップ4:VPNサーバーを設定する(例)
このステップでは、VPNを通る通信の経路と、接続されたデバイスがアクセスできる範囲を定義します。基本的な設定でも、いくつかの主要なパラメーターを設定する必要があります。
以下は、 WireGuardを例にした設定の一例です。構文は異なる場合がありますが、同じ考え方はほかのプロトコルにも当てはまります。
許可するIP範囲
この設定では、クライアントがVPN経由で使用できるIPアドレスを定義します.
AllowedIPs = 10.0.0.2/32
この例では、
- クライアントには内部VPN IPが一つ割り当てられます
- この範囲外の通信は、クライアントから受け付けられません
すべてのインターネット通信をトンネル経由にする場合、この値を広げることがよくあります。
AllowedIPs = 0.0.0.0/0, ::/0
次の設定では、すべての通信をVPNトンネル経由でルーティングします。
DNSの設定
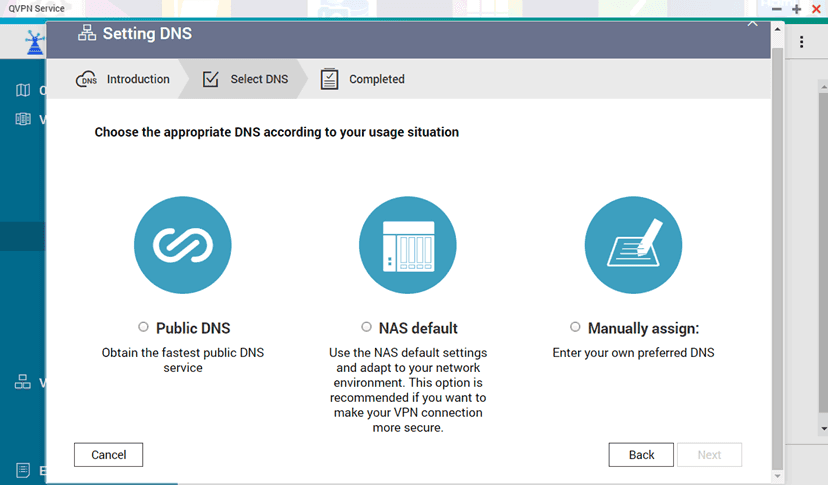
DNS Quick Wizardの画面。出典: qnap
DNS Quick Wizardをダウンロードすると、ニーズに最適なDNSサービスの選択に役立ちます。DNS設定では、VPN接続中にドメイン名を解決するサーバーを指定します。
DNS = 10.0.0.1
この設定により、クライアントはVPNサーバーのDNSリゾルバーを使うようになり、DNSリークの防止に役立ちます。設定しない場合、DNSクエリがユーザーのISPを経由する可能性があります。
ルーティングルール
ルーティングルールは、VPNに入った通信をどこへ送るかをシステムに指示します。
基本的な設定では、VPNインターフェースからパブリックネットワークへ通信をルーティングし、接続したデバイスが安全にインターネットへアクセスできるようにします。
実際には、次の設定が必要です。
- VPN通信を転送する
- NAT(ネットワークアドレス変換)を有効にする
- 戻りの通信を適切にクライアントへルーティングする
通常、これらの設定はVPN設定ファイルだけではなく、システムレベルのネットワーク設定で行います。
待ち受けポート
待ち受けポートは、VPNサーバーが着信接続を受け付ける場所を定義します。
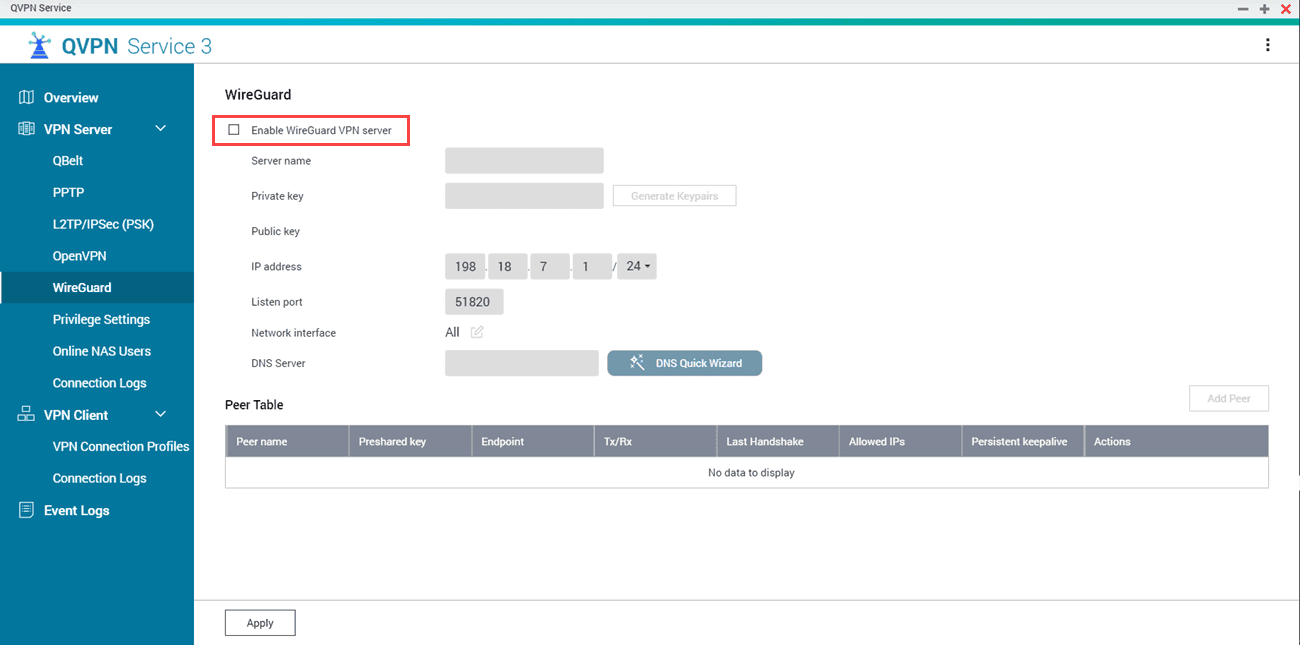
出典: qnap
1から65535までのUDPポート番号を指定します。例:
ListenPort = 51820
このポートは、次の条件を満たす必要があります。
- ファイアウォールで開放されている
- クライアントの設定と一致している
- ほかのサービスと競合しない
ポートの変更は任意ですが、ファイアウォールの設定は必ず選択した値に合わせてください。
初心者がシンプルな設定から始めるべき理由
初期設定は、ほとんどの状況で安全に動作するよう設計されています。最初から過度にカスタマイズすると、次のリスクが高まります。
- 通信の誤ったルーティング
- DNSリーク
- サービスを意図せず公開すること
自分で完全に理解していない複雑な設定より、必要最低限で動作する設定のほうが常に適切です。
基本設定が安定したら、セキュリティやパフォーマンスの調整を少しずつ追加できます。
ステップ5:最初のデバイスを接続する
サーバーの設定後、デバイスにVPNクライアントをインストールし、設定ファイルまたは鍵をインポートします。接続後は、通信が暗号化され、VPNサーバー経由でルーティングされるはずです。
ステップ6:接続をテストする
最後に、次の点を確認します。
- IPアドレスが変わる
- 通信が暗号化されている
- インターネットに想定どおりアクセスできる
この段階で、VPNが機能するようになります。
この初心者向けの設定で、基本的な接続の保護やリモートアクセスには対応できます。ただし、VPNが動作することと、セキュリティ強化やプライバシー最適化が施されていることは別です。ここから作業が複雑になっていきます。
上級者向け設定:VPNのカスタマイズと強化
VPNが稼働し始めてからが本当の作業です。初期設定でも基本的な用途には十分かもしれませんが、最適なセキュリティやプライバシーが得られることはまれです。そこで、高度な設定と強化が必要になります。
以下では、DIY VPNでよくカスタマイズされる項目を挙げ、具体例を通して作業内容を説明します。
ファイアウォールの設定(通信の制御)
ファイアウォールは、VPNサーバーへの通信のうち、許可するものと遮断するものを定義します。適切なファイアウォールルールがないと、不要なサービスがサーバー上で公開されるおそれがあります。
設定の目標例:
- VPN通信だけを許可する
- 使用していないポートをブロックする
- 内部サービスへの直接アクセスを防ぐ
一般的な設定方法:
- 信頼できるIPからのSSHだけを許可する
- VPNプロトコルのポートを許可する(例:WireGuardのUDP 51820)
- ほかのすべての着信通信を破棄する
この手順だけでも、VPNサーバーの攻撃対象領域を大幅に縮小できます。
DNSの設定 & リーク防止
初期状態のDIY VPNでは、通信が暗号化されていても、ISPのDNSサーバーが使われ、閲覧データが漏れる可能性があります。
一般的な設定方法:
- VPNサーバー上でプライベートDNSリゾルバーを使う
- すべてのクライアントにVPNが提供するDNSの使用を強制する
- トンネル外へのDNSリクエストをブロックする
発生し得る問題:
- DNSクエリがVPNトンネルを迂回する
- VPNを使っているにもかかわらず、ウェブサイトに実際のネットワークが検出される
DNSリークの防止には明示的な設定が必要で、自動的に行われるわけではありません。
キルスイッチの仕組み(手動での実装)
市販VPNには通常、キルスイッチが組み込まれています。DIY環境では、手動で実装する必要があります。
仕組み:
- VPNトンネルが切断された場合、すべての送信通信をブロックする
- 通常のインターネット接続への切り替わりを防ぐ
実装方法:
- VPNインターフェース経由の通信だけを許可するファイアウォールルール
- インターフェースが停止したときに自動でブロックする
公衆ネットワークでのセキュリティをVPNに依存する場合、この設定は非常に重要です。
ログ & プライバシーに関する考慮事項
多くのDIY VPNでは、意図せず想定以上のデータがログに記録されています。
ログの一般的な発生元:
- VPNソフトウェアのログ
- システム認証ログ
- ファイアウォールの接続ログ
基本的なログだけでも、次の情報が判明する可能性があります。
- 接続時刻
- クライアントのIPアドレス
- セッションの継続時間
ログの無効化や最小化には、慎重な設定と継続的な監視が必要です。この点で間違いが起きることもよくあります。
例:WireGuardの設定(簡略版)
以下は、簡略化したWireGuardサーバー設定の例です。上級者向けの設定がどのようなものかを示しています。
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
この最小限の例でも、次の条件を満たしている必要があります。
- 鍵を安全に保管していること
- ファイアウォールルールが正しく、ルーティングとDNSが適切に設定されていること
設定が大きくなる(クライアントやデバイスが増える)につれて、複雑さは急速に増します。
「高度な」管理に潜むコスト
カスタマイズを加えるたびに、次の負担が増えます。
- メンテナンスが必要な設定ファイルの増加
- 障害が起きる可能性のある箇所の増加
- 更新やセキュリティパッチへの対応責任の増加
多くのDIY VPNはこの段階で不安定になりやすくなります。何かが変わるまでは正常に動作します。
自分のVPNを維持する:継続的なセキュリティ & 安定性
VPNの安全性と信頼性を保つには、継続的なメンテナンスが必要です。市販VPNサービスとは異なり、自己ホスト型VPNを支える自動化されたセキュリティチームはありません。すべては、どれだけ適切に、どれだけ継続して管理できるかにかかっています。
定期的な更新とパッチ管理
VPNソフトウェア、オペレーティングシステム、暗号化ライブラリは、脆弱性を修正するために常に更新されています。
サーバーで古いコンポーネントを使い続けると、次の問題が生じます。
- 既知のセキュリティ上の欠陥が悪用可能なまま残る
- 暗号化の弱点が修正されない可能性がある
- 攻撃者にメンテナンスされていないサービスを狙われる
安全なVPNを維持するには、構築時に一度だけでなく、継続的に頻繁な更新が必要です。
鍵と認証情報の管理
認証鍵と証明書は、VPNセキュリティの基盤です。時間が経つと、鍵は次のような状態になるおそれがあります。
- 漏えいする
- 複数のデバイスで再利用される
- デバイスの紛失や廃棄後も有効なまま残る
鍵を定期的にローテーションし、使用していないデバイスのアクセス権を取り消し、鍵を平文ではなく安全な方法で保管するのがベストプラクティスです。こうした手順は見落とされやすく、実際に見落とされることも少なくありません。
監視と可用性
DIY VPNには単一障害点があります。サーバーが停止すれば、VPNも機能しなくなります。次の対応はあなたの責任です。
- 稼働状況の監視
- 異常な通信やログイン試行の検出
- クラッシュや更新後のサービス再起動
能動的な監視を行わないと、実際にVPNが必要になるまで障害に気付かない可能性があります。
VPNトンネル以外のセキュリティ強化
VPNが保護するのは通信であり、サーバー自体ではありません。SSHアクセスの制限、強固な認証の使用、開放ポートの制限など、追加のセキュリティ対策が必要です。
総当たり攻撃の防止
サーバーが侵害されれば、VPNトンネルは意味を失い、攻撃者が直接アクセスできるようになります。
ログ、プライバシー、データの露出
DIY VPNでは、初期設定でログが生成されることがよくあります。ログには次の情報が含まれる可能性があります。
- 接続時刻
- 内部IPアドレス
- クライアント識別子
最小限のログでも、不適切に保管されたり第三者にアクセスされたりすると、プライバシー上のリスクにつながります。ログを無効化または最小化するには、慎重な設定と継続的な確認が必要です。
メンテナンスにかかる実際の負担
当初は「一度だけの設定」に見えても、すぐに次のような作業が必要になります。
- 定期的なセキュリティレビュー
- 手動での更新
- 予期しない問題のトラブルシューティング
技術に詳しいユーザーなら受け入れられるかもしれませんが、多くの人にとって長期的な負担になります。
DIY VPNと市販VPN:実際に簡単なのはどちら?
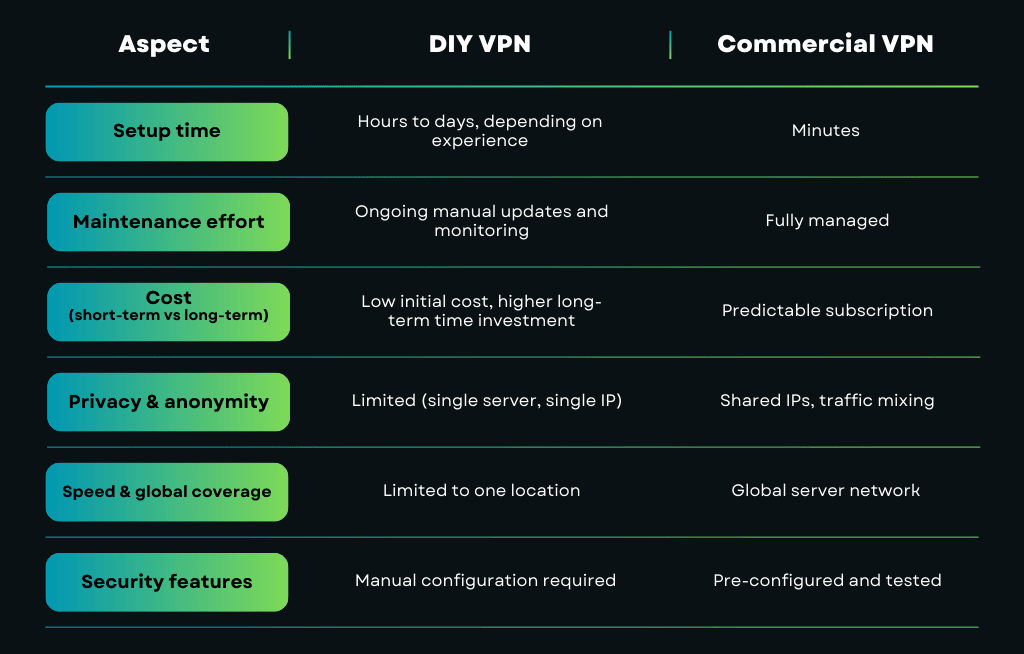
ここまでで、自分でVPNを構築する場合と市販サービスを使う場合の違いが明らかになります。どちらも同じ基盤技術を使っていますが、利用体験と得られる結果は大きく異なります。
DIY VPNと市販VPN:主な違い
DIY VPNが適している人
次のような場合、自己ホスト型VPNは妥当な選択肢になる場合があります。
- 特定のネットワークや接続を保護したい
- 自宅やオフィスのシステムにプライベートなリモートアクセスが必要
- サーバーを自分で管理するのが好き
- 長期にわたりセキュリティを維持できる
DIY VPNは、ツールとして最も効果を発揮します。包括的なプライバシー対策としては適していません。
市販VPNが適している人
次のような場合は、通常、市販VPNのほうが適しています。
- 技術的な複雑さを伴わずに、すぐ保護を得たい
- 匿名性や共有IPインフラを重視する
- 複数の国にあるサーバーを利用したい
- セキュリティの自動化や定期的な更新を望む
多くのユーザーにとって、細かな管理よりも使いやすさと信頼性のほうが重要です。
多くのユーザーが市販VPNを選ぶ理由
市販VPNサービスは、DIY VPNと同じ問題を解決するよう設計されていますが、隠れた負担はありません。
市販VPNでは、次のようなメリットが得られます。
- あらかじめ設定されたセキュリティ:最新の、実績あるプロトコルを使用
- グローバルなサーバーネットワーク:速度と安定性を最適化
- ノーログポリシー:監査と透明性のある運用に裏付けられている
- すぐに利用できる保護:手動設定なしでデバイスを保護
単一のサーバーを維持する代わりに、ユーザーは規模、冗長性、プライバシーを考慮して構築され、専門家が管理するインフラを利用できます。
DIY VPNが時代遅れになるわけではありませんが、多くのユーザーが個人用VPNから始め、後に市販サービスへ切り替える理由が分かります。
最後に、自分でVPNを構築するのが適している場合と、適切なプロバイダーを選ぶほうが賢明な場合をまとめます。
自分で構築するか、適切なツールを使うか
自分でVPNを構築すれば多くを学べますが、設定の複雑さでプライバシーが決まるわけではありません。データが保護され、接続が安全で、オンラインでの行動が一貫して、手間なくプライベートに保たれるかどうかが大切です。
学習や実験、単一ネットワークの保護が目的なら、DIY VPNを試してみる価値があります。
設定に悩まされることなく、高いプライバシー、グローバルなアクセス、信頼できるセキュリティを求めるなら、Guru VPNが初日から専門家レベルの保護を提供します。
Guru VPNは、ユーザーがシステム管理者にならなくても、VPNに求められるメリットを得られるよう設計されています。
- 49+か国の高速サーバーにより、グローバルなアクセスと安定したパフォーマンスを提供
- WireGuardやGuruShadowなどの最新プロトコルが、速度とセキュリティのバランスを自動的に調整
- Kill Switchやリーク保護などの組み込み保護機能が、すぐに利用可能
- 使いやすいアプリで、主要なすべてのデバイスを数秒で安全に接続
- インフラは継続的に維持、更新、監視されるため、ユーザーは技術的な負担なく信頼性の高い保護を利用できます。