EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN sin registros: qué significa y cómo saber si es real

 Puntos clave

- «Sin registros» no significa una sola cosa: se refiere específicamente a no guardar registros de actividad o uso. La mayoría de los proveedores, incluidos los más centrados en la privacidad, siguen conservando algunos metadatos de conexión durante poco tiempo o de forma agregada y no identificativa.
- Ninguna VPN conserva literalmente cero datos. Los datos de facturación, una dirección de correo electrónico y la información básica de la cuenta son habituales incluso con una política estricta de no guardar registros. La pregunta honesta es qué se recopila, no si se recopila algo.
- Los servidores que solo usan RAM (sin disco), las auditorías independientes de terceros y las pruebas legales en situaciones reales son los tres mecanismos concretos que permiten verificar una afirmación de no guardar registros, en vez de dejarla en una promesa de la política de privacidad.
- La jurisdicción importa tanto como la redacción de la política: las leyes de conservación obligatoria de datos de un país pueden prevalecer sobre una política de no guardar registros, independientemente de la intención del proveedor.
- La prueba más sólida de que no se guardan registros no es una página de preguntas frecuentes atractiva: es que se haya obligado legalmente a un proveedor a entregar datos y no haya tenido nada útil que proporcionar.
«Sin registros» podría ser la frase más repetida en el marketing de las VPN y, al mismo tiempo, una de las menos explicadas. La verás escrita como «no-log VPN» o «no log VPN» indistintamente: ambas expresiones describen la misma idea. Algunas personas buscan «VPN no log», invirtiendo el orden de las palabras, o específicamente «política no log de VPN», en referencia al documento escrito de la política y no al concepto general. Todas estas búsquedas apuntan a la misma pregunta de fondo: ¿sabe realmente esta VPN lo que haces en línea y podría entregar esa información si se lo pidieran?
Este artículo explica con precisión qué abarca una política de no guardar registros, qué deja deliberadamente fuera y, de forma más útil que la mayoría de las páginas de marketing, cómo comprobar si una afirmación de «no guardar registros» se sostiene en vez de aceptarla sin más.
¿Qué es una VPN sin registros?
Una VPN sin registros es un proveedor de VPN que no registra lo que haces mientras estás conectado: los sitios que visitas, los archivos que descargas, las aplicaciones que usas ni tu historial de navegación. Además, organiza sus sistemas de modo que, por lo general, esa información no pueda reconstruirse después, ni siquiera si se le obliga legalmente a intentarlo. Si te preguntas «qué es una VPN sin registros» sin el artículo «una», es la misma pregunta expresada de forma ligeramente distinta: un servicio diseñado para recopilar la menor cantidad posible de datos identificables sobre tu actividad en línea, dentro de lo que permite su infraestructura.
Esta definición en una sola frase es un punto de partida razonable, pero oculta la mayoría de los detalles útiles y explica por qué la expresión se usa con tanta ligereza. Lo que se registra realmente (o no) se divide en tres categorías distintas, y conocer la diferencia importa mucho más que la propia frase de marketing.
Los tres tipos de registros de VPN
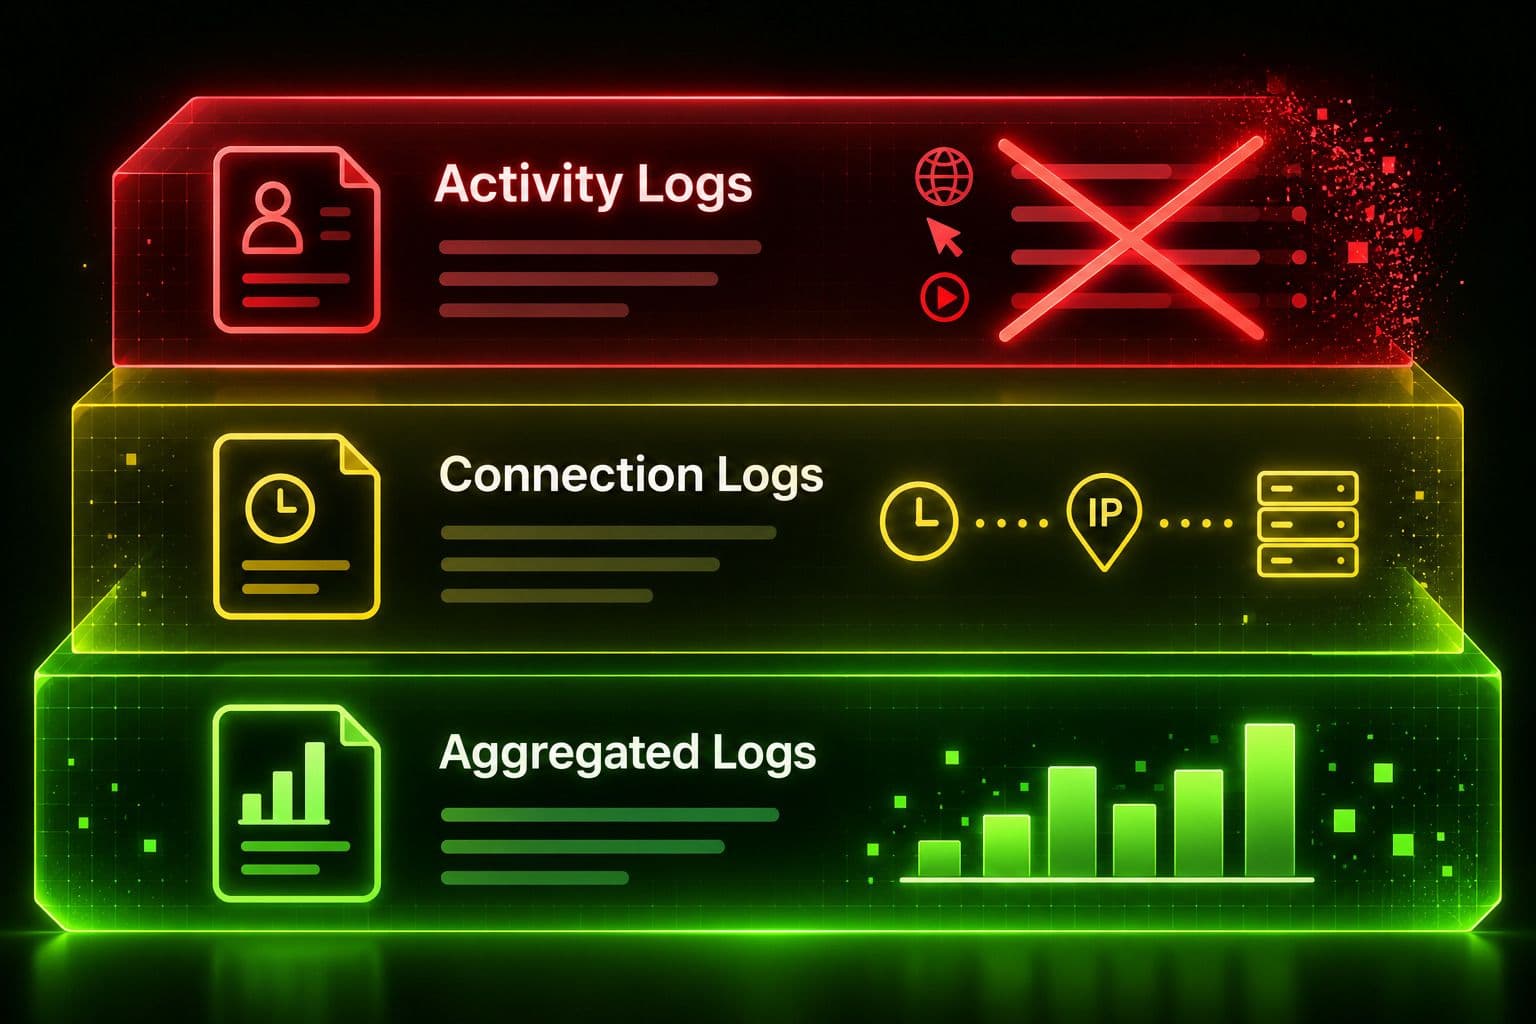
No todos los «registros» son iguales, y un proveedor puede afirmar honestamente que no guarda «ningún registro» y, aun así, conservar cierta información, según la categoría a la que se refiera.
| Tipo de registro | Qué incluye | Política habitual de no guardar registros |
|---|---|---|
Registros de actividad | Sitios web visitados, archivos descargados, aplicaciones utilizadas, consultas DNS, historial de búsquedas | Los proveedores que realmente no guardan registros no conservan nada de esto, nunca |
Registros de conexión (metadatos) | Marcas de tiempo de conexión, duración de la sesión, volumen de datos transferidos y, a veces, la dirección IP de origen | A menudo se conservan durante poco tiempo o sin vincularlos a una identidad; es el aspecto que más conviene examinar con atención |
Registros agregados/anonimizados | Ancho de banda total de todos los usuarios, carga del servidor, tendencias generales de uso; no atribuibles a una persona en particular | Se consideran ampliamente aceptables, ya que no se pueden rastrear hasta una persona |
La categoría más importante para una conexión realmente privada es la primera: los registros de actividad revelarían lo que hiciste en línea, y una VPN legítima sin registros no debería recopilarlos bajo ninguna circunstancia. Los proveedores varían sobre todo en los metadatos de conexión, así que vale la pena leer con atención lo que dicen al respecto: una marca de tiempo junto con una dirección IP de origen, aunque no esté vinculada a ninguna actividad, puede bastar para acotar quién podría haber estado conectado en un momento dado. En cambio, los datos agregados no pueden identificar realmente a nadie y forman parte normal y de bajo riesgo de la gestión de infraestructura de servidores a gran escala.
VPN sin registros frente a VPN convencional: ¿cuál es la diferencia real?
Todas las VPN cifran tu tráfico y ocultan tu dirección IP a los sitios que visitas; eso es igual independientemente de la política sobre registros. La diferencia entre una VPN sin registros y una VPN convencional depende por completo de lo que ocurre en el lado del proveedor una vez que el servidor descifra la conexión.
La diferencia entre un proveedor de VPN sin registros y uno convencional no se aprecia en la velocidad, las aplicaciones ni el uso diario. Solo se ve en qué se conserva en los registros del servidor y en los documentos de la política de privacidad, y en lo que hipotéticamente podría entregarse si lo ordenara un tribunal o un gobierno. En este contexto, una VPN «convencional» suele ser un proveedor que conserva algún tipo de registro de actividad o un historial detallado de conexiones para solucionar problemas, prevenir abusos o realizar sus propios análisis, y que lo dice claramente o se expresa con suficiente vaguedad como para que no quede claro. Eso no es necesariamente malicioso: conservar algunos datos puede ser realmente útil para detectar abusos de la red o resolver interrupciones. Sin embargo, significa que el proveedor puede reconstruir tu actividad en línea, al menos temporalmente. En una VPN realmente sin registros, en cambio, la información está diseñada para no existir nunca en una forma que permita reconstruirla.
Qué hace que una política de no guardar registros sea real: arquitectura y jurisdicción
Una política de no guardar registros es una promesa por escrito. Hay dos factores que la convierten en algo más parecido a una garantía técnica: cómo están construidos realmente los servidores y qué leyes rigen la empresa que los gestiona.
Servidores que solo usan RAM (sin disco). La mayoría de los proveedores centrados en la privacidad ya ejecutan sus servidores íntegramente en memoria volátil (RAM), en vez de en discos duros tradicionales. Como la RAM solo conserva los datos mientras recibe alimentación, todo lo que hay en el servidor se borra en cuanto se reinicia o se queda sin corriente, en vez de permanecer en un disco desde el que podría recuperarse más tarde, incluso por el propio proveedor si quisiera inspeccionarlo. No todos los métodos creíbles dependen de esta técnica concreta: algunos proveedores utilizan cifrado de disco completo para lograr un resultado similar (que no haya datos persistentes y legibles) por otra vía técnica. En ambos casos, la idea es la misma: una afirmación de no guardar registros es más sólida cuando la arquitectura dificulta conservarlos, y no solo cuando la política lo prohíbe.
Jurisdicción. Una política de no guardar registros solo es tan sólida como las leyes del país que la hace cumplir. Algunos países han aprobado leyes que obligan a los proveedores de VPN a registrar la actividad de los usuarios y entregarla cuando se solicite. La directiva de conservación de datos de India de 2022 es el ejemplo reciente más claro: llevó a varios grandes proveedores de VPN a retirar por completo sus servidores físicos del país en vez de cumplirla, y a sustituirlos por servidores virtuales ubicados en otros lugares. Los proveedores establecidos en países sin leyes que impongan la conservación de datos a los servicios VPN están en una posición considerablemente más favorable para cumplir su promesa de no guardar registros, simplemente porque ninguna ley los obliga a incumplirla.
¿Cómo sé si una VPN realmente no guarda registros?
Esta es la pregunta que de verdad importa, y tiene una respuesta más concreta que «confía en la política de privacidad». Conviene comprobar tres tipos de pruebas, aproximadamente en orden ascendente de solidez, en cualquier servicio de VPN sin registros que estés evaluando.
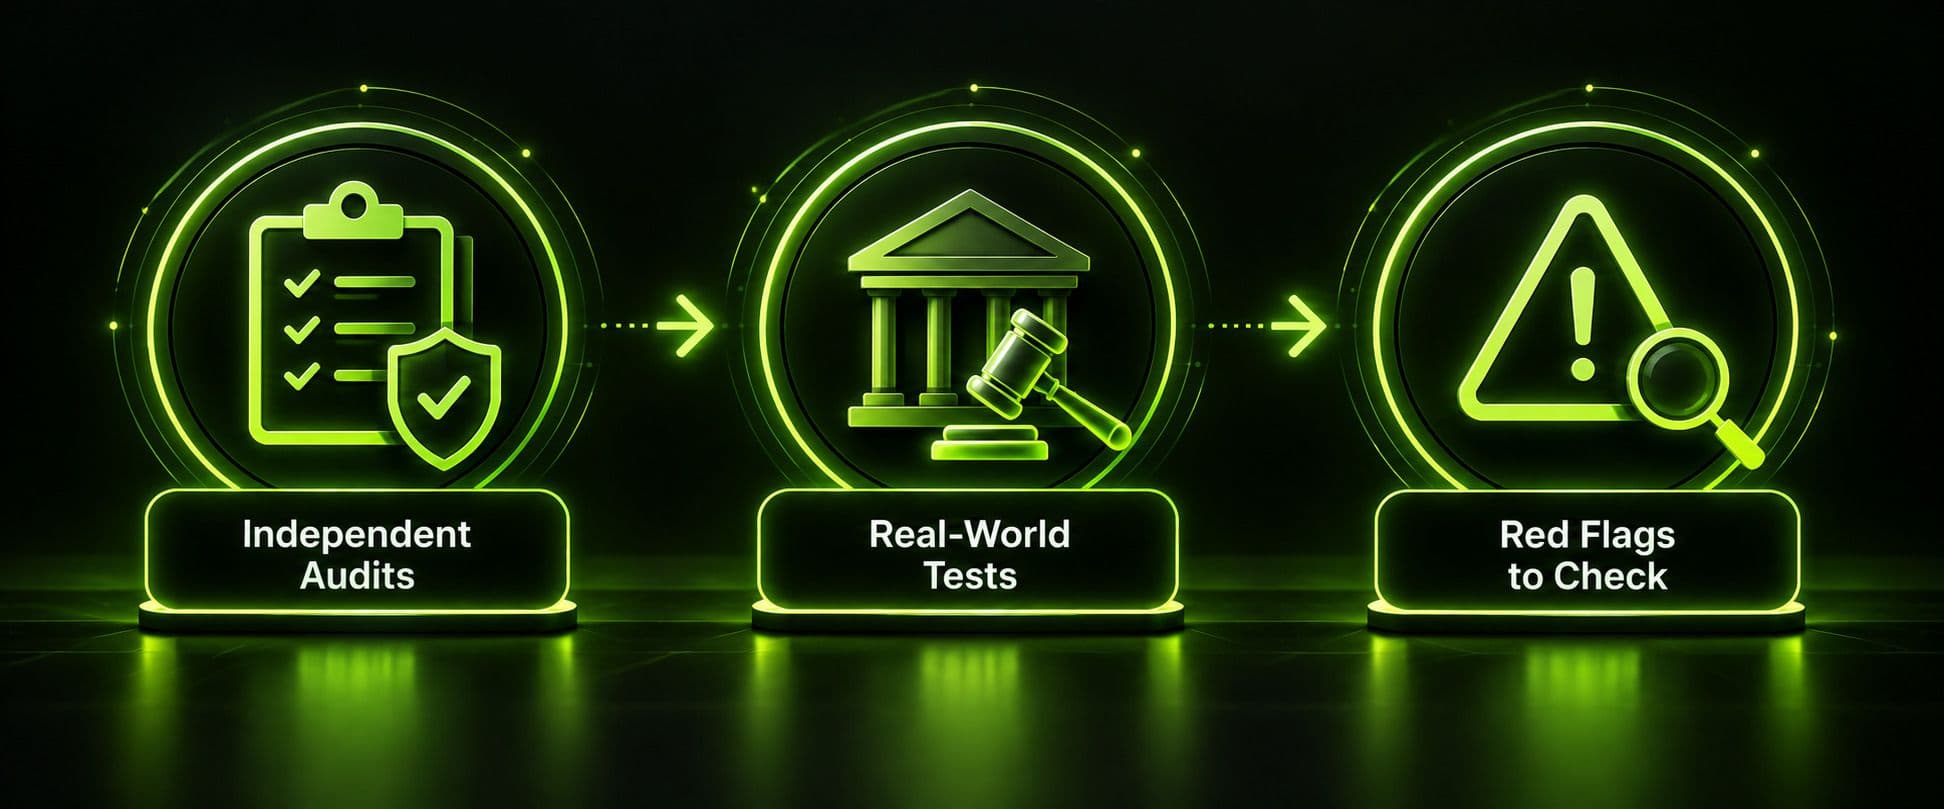
1. Auditorías independientes. Una afirmación creíble de no guardar registros ha sido examinada por una empresa externa sin intereses económicos en el resultado. En este ámbito suelen aparecer nombres como KPMG, PwC, Deloitte y Cure53, empresas especializadas en este tipo de revisión. Una auditoría suele incluir la inspección de las configuraciones de los servidores, el código fuente y la infraestructura para confirmar que no se registran actividades, y después se publica un resumen de los hallazgos. La limitación que conviene tener presente es que una auditoría es una instantánea: refleja el estado de los sistemas del proveedor durante los días concretos en que los examinó el auditor, no una garantía permanente y en tiempo real. Que un proveedor haya pasado varias auditorías a lo largo de varios años suele ser una señal más sólida que una única revisión puntual.
2. Pruebas en situaciones reales. Una forma de prueba más sólida es que se haya obligado legalmente a un proveedor, mediante una orden judicial, una citación o la incautación física de un servidor, a entregar datos de usuarios y no haya tenido ninguno que proporcionar. Varios proveedores de VPN han hecho públicos incidentes de este tipo en la última década: según se ha informado, casos relacionados con solicitudes de las fuerzas del orden, incautaciones de servidores durante investigaciones penales y órdenes judiciales en varios países terminaron con la entrega únicamente de información de la cuenta o facturación, porque no existían registros de actividad que pudieran entregar. A diferencia de una auditoría, esta prueba no es planificada y es adversarial: nadie la programó, y el proveedor tenía todos los motivos para cumplir plenamente si podía hacerlo. Por eso constituye una categoría de prueba claramente distinta y, a menudo, más convincente que una auditoría encargada, aunque ambas no se excluyen entre sí: los proveedores más sólidos suelen contar con las dos.
3. Señales de alerta que deberían despertar escepticismo. En algunos casos, las pruebas han contradicho directamente el marketing de no guardar registros de ciertos proveedores: se ha informado de servicios VPN que entregaron datos de uso en investigaciones de las fuerzas del orden pese a que su publicidad prometía lo contrario, y se descubrió que la base de datos filtrada de al menos un proveedor contenía registros detallados de conexiones que, según había afirmado públicamente, no conservaba. En la mayoría de estos casos, los proveedores implicados revisaron después sus políticas de privacidad y se sometieron a auditorías independientes. Esto también aporta información: un incidente pasado seguido de cambios reales y auditorías posteriores es una situación distinta a la de un proveedor sin historial de auditorías y sin forma alguna de comprobar sus afirmaciones. Una política de privacidad vaga («podemos conservar datos según sea necesario»), la ausencia total de auditorías y una jurisdicción con leyes obligatorias de conservación de datos son las tres señales de alerta más habituales que conviene revisar antes de aceptar sin más una afirmación de no guardar registros.
También puedes encontrarte con el término «canario de orden judicial» («warrant canary»): una técnica hoy en gran medida obsoleta por la que un proveedor publicaba periódicamente una declaración actualizada que confirmaba que no había recibido una solicitud secreta del gobierno para obtener datos, con la idea de que la falta de una actualización indicaría en silencio que algo había cambiado. La mayoría de los proveedores han dejado de utilizarla y optan por auditorías periódicas e informes de transparencia, que se consideran más informativos y más difíciles de manipular.
Qué no cubre una política de no guardar registros
Incluso una VPN sin registros bien gestionada no recopila literalmente cero información, y cualquier proveedor que afirme lo contrario no está siendo del todo transparente. Hay algunas categorías de datos que normalmente quedan fuera de lo que aborda una política de no guardar registros:
- Información de facturación y de la cuenta. Los datos de pago, una dirección de correo electrónico y la información básica de la cuenta son necesarios para gestionar un negocio de suscripciones y prácticamente todas las VPN los conservan, tengan o no una política de no guardar registros.
- Interacciones con el servicio de atención al cliente. Si te pones en contacto con el servicio de atención al cliente por chat en directo o correo electrónico, esa conversación —y cualquier herramienta de terceros que la gestione— pertenece a un sistema distinto de la propia infraestructura de servidores de la VPN y no queda cubierta automáticamente por la promesa de «no guardar registros de actividad».
- Procesadores de pago. El servicio que gestiona realmente la transacción, ya sea un procesador de tarjetas o una plataforma de pago, tiene sus propias prácticas de conservación de datos, completamente ajenas a la política de no guardar registros del proveedor de VPN.
Nada de esto contradice una política genuina de no guardar registros: simplemente significa que «sin registros» se refiere específicamente a lo que ocurre con tu tráfico y tu actividad de navegación una vez que te conectas, no a todos los datos que puedan pasar por el negocio de cualquier forma. Entender esta diferencia forma parte de una lectura realmente informada de una política de privacidad, en vez de limitarse a echar un vistazo a la afirmación destacada, ya sea que la leas en Guru VPN o en cualquier otro sitio.
Por qué elegir Guru VPN
Guru VPN se basa en un enfoque sin registros: no se registran ni conservan tu actividad de navegación, los sitios que visitas ni lo que haces mientras estás conectado. La información que necesitamos para prestar el servicio —los datos básicos de la cuenta y de facturación— se limita a lo necesario para gestionar una suscripción, nada más, de acuerdo con la misma distinción descrita anteriormente entre una política de no guardar registros y los pocos aspectos que nunca tuvo por objeto cubrir.
Si la privacidad es el motivo por el que buscas una VPN, conviene aplicar el mismo método de evaluación de este artículo a cualquier proveedor que estés considerando, incluido Guru VPN: fíjate en lo que realmente recopila, no solo en la frase destacada de su página de inicio. Puedes consultar los planes actuales en la página de precios de Guru VPN y ver la lista completa de ubicaciones disponibles en guruvpn.com/servers.
Preguntas frecuentes
Una VPN sin registros no registra tu actividad de navegación, por lo que no hay información detallada que entregar si alguna vez se obliga legalmente al proveedor a revelar datos de usuarios. Esto importa porque una VPN ve todo tu tráfico sin cifrar antes de volver a cifrarlo y reenviarlo. Si el proveedor también conserva registros detallados, en la práctica solo has cambiado quién puede ver tu actividad, en vez de protegerla realmente.
Hoy, la mayoría de los proveedores de VPN consolidados anuncian algún tipo de política de no guardar registros, pero la redacción y la solidez de esa afirmación varían considerablemente. En vez de buscar una única respuesta «correcta», comprueba si el proveedor en cuestión ha publicado resultados de auditorías independientes, tiene antecedentes de pruebas legales en situaciones reales y opera desde una jurisdicción sin leyes obligatorias de conservación de datos: los tres aspectos que explicamos antes en este artículo.
Examina los servicios VPN gratuitos con más atención que los de pago. Mantener la infraestructura de servidores cuesta dinero, y un servicio gratuito tiene que financiar ese coste de alguna forma: a veces mediante limitaciones legítimas (menos servidores, velocidades más lentas) y otras mediante la recopilación de datos o publicidad que contradice una auténtica afirmación de no guardar registros. Un plan gratuito con una auditoría publicada claramente y una política de privacidad específica y detallada es una situación considerablemente distinta a la de uno con condiciones vagas y sin verificación independiente alguna.
En teoría, un gobierno podría obligar a un proveedor que opera dentro de su jurisdicción a empezar a registrar datos de ahí en adelante; por eso la jurisdicción importa tanto como la propia política. Por lo general, lo que protege una arquitectura sin registros es frente a la divulgación retroactiva: como nunca se registró la actividad pasada, no hay datos históricos que entregar, ni siquiera ante una nueva orden legal.
No. Una VPN sin registros impide que el propio proveedor cree un historial de tu actividad, y oculta tu dirección IP y cifra tu tráfico ante tu proveedor de internet y cualquier otra persona conectada a la misma red. No impide que los sitios web te rastreen mediante cookies o inicios de sesión, ni sustituye otras prácticas de privacidad si tu verdadero objetivo es alcanzar el anonimato total.
Una política de privacidad te dice lo que una empresa afirma hacer. Las auditorías independientes y las pruebas legales en situaciones reales se acercan más a demostrar lo que hacen realmente los sistemas de una empresa. La diferencia entre ambas cosas es precisamente la razón por la que históricamente se ha demostrado que varias VPN con buen marketing que afirmaban no guardar registros registraban más de lo que decían.
Conclusión
«Sin registros» es una diferencia real y significativa, pero solo cuando la respaldan pruebas más concretas que la propia expresión: un desglose claro de los tipos de registros que se recopilan y los que no, una arquitectura de servidores que dificulte conservarlos en vez de limitarse a prohibirlo en la política, una jurisdicción sin obligación legal de registrar datos y, a ser posible, tanto una auditoría independiente como antecedentes que demuestren que la política se ha mantenido ante presiones legales reales. Vale la pena evaluar a cualquier proveedor, Guru VPN incluido, con esa misma lista de comprobación en vez de basarse únicamente en el titular publicitario: esa es la diferencia entre elegir una VPN porque dice lo correcto y elegir una porque puede demostrarlo.