 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Kann verschlüsselter VPN-Datenverkehr identifiziert werden? Eine klare Erklärung

 Das Wichtigste auf einen Blick

- Erfahren Sie, was die VPN-Verschlüsselung schützt und was für Beobachter sichtbar bleibt.
- Entdecken Sie die wichtigsten Methoden, mit denen Netzwerke VPN-Datenverkehr identifizieren, ohne ihn zu entschlüsseln.
- Verstehen Sie, warum die Identifizierung von VPN-Datenverkehr probabilistisch ist und keinen endgültigen Beweis für die Nutzung darstellt.
- Erfahren Sie, wie moderne VPN-Protokolle erkennbare Muster durch ihr Design und Verschleierungstechniken reduzieren.
- Erfahren Sie, warum Verschlüsselung allein keine Unsichtbarkeit garantiert – und was sie tatsächlich verbessert.
Viele glauben, ein VPN mache sie dank seiner Verschlüsselung online völlig unsichtbar. Sie meinen, sobald es eingeschaltet ist, seien ihre Aktivitäten verborgen. Die Wirklichkeit ist etwas komplexer.
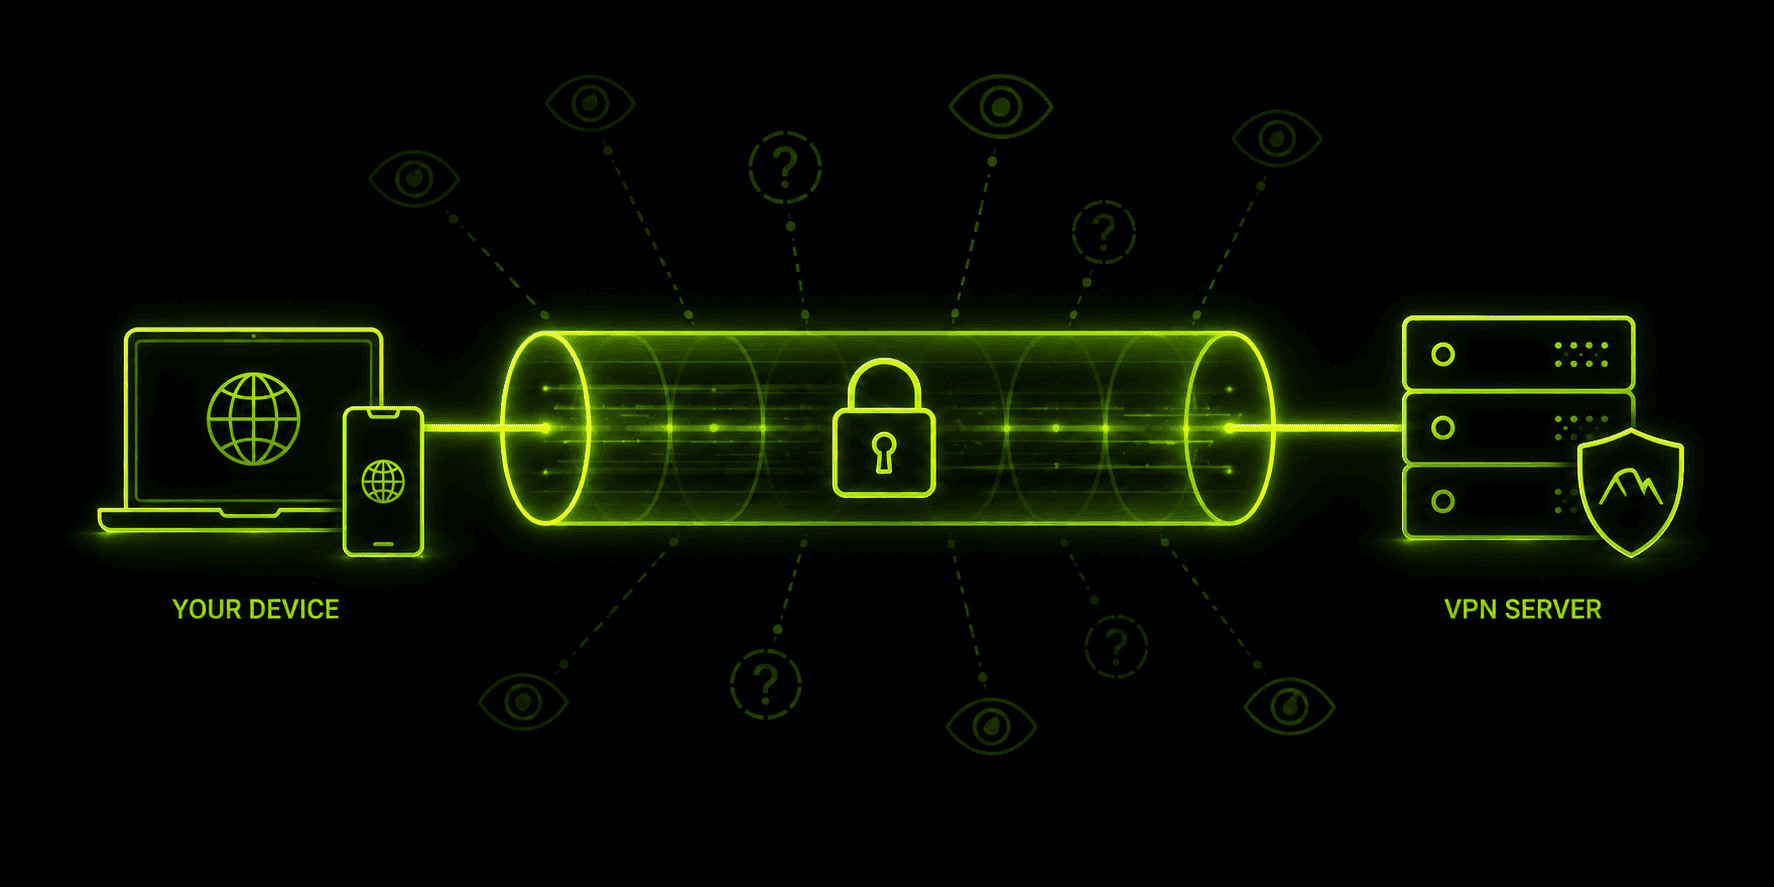
Die VPN-Verschlüsselung schützt Ihre Online-Aktivitäten, indem sie etwa besuchte Websites und übertragene Daten sichert. Sie verbirgt jedoch nicht, dass Sie das Internet nutzen. Verbindungen bestehen weiterhin und Daten werden übertragen – manches davon ist beobachtbar.
Daran lässt sich erkennen, wann Sie ein VPN verwenden. Netzwerke müssen Ihre Daten nicht lesen, um Verkehrsmuster zu erkennen; oft reicht es zu wissen, wie sich Ihr Internetverkehr verhält. Diese Informationen können Ihnen helfen, VPNs besser zu verstehen.
Was die VPN-Verschlüsselung tatsächlich schützt
Um die Identifizierung von Datenverkehr zu verstehen, hilft es, klar zu unterscheiden zwischen Inhalten und Metadaten.
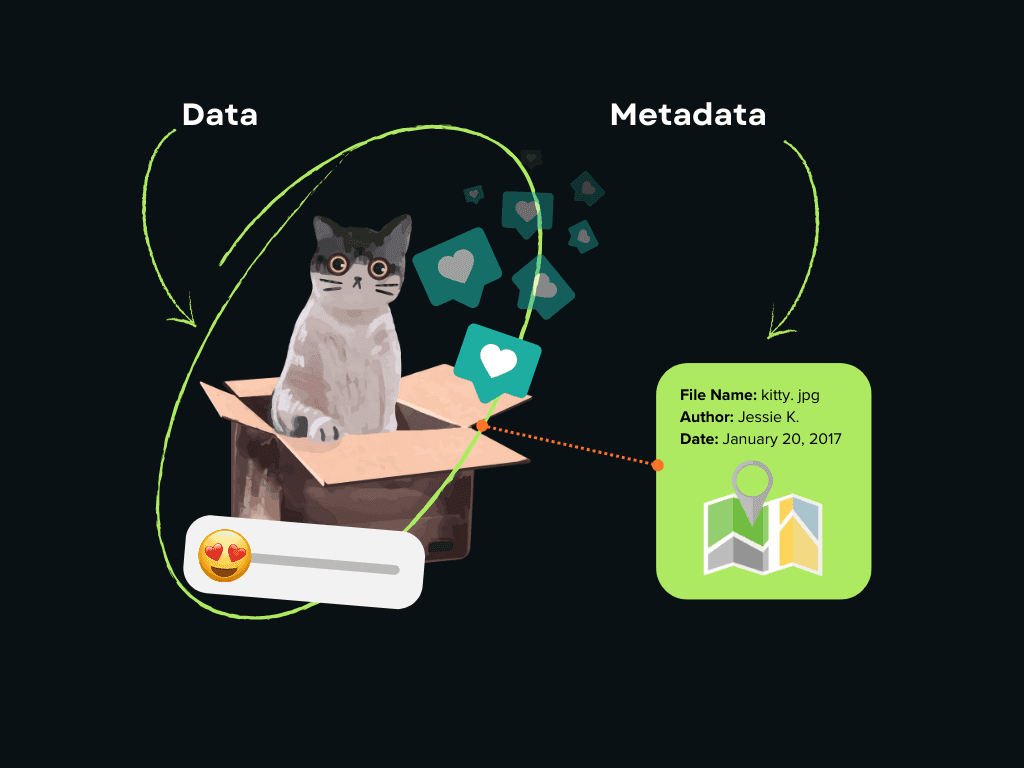
Ein VPN verschlüsselt Ihren Internetverkehr und schützt dadurch:
- Ihre Daten
- Die von Ihnen besuchten Websites
- DNS-Anfragen
- Anmeldedaten, Nachrichten und Dateien
Diese Verschlüsselung schützt Ihre Informationen vor allen, die Ihre Verbindung überwachen, etwa Internetanbietern oder Betreibern öffentlicher WLAN-Netze.
Dennoch bleiben einige Daten sichtbar:
- Die Tatsache, dass Sie eine Verbindung nutzen
- Die IP-Adresse, mit der Sie sich verbinden
- Paketgrößen und die Geschwindigkeit der Datenübertragung
- Das gesamte übertragene Datenvolumen
Auch wenn Ihre Daten verschlüsselt sind, können Netzwerkbeobachter durch die Analyse dieser sichtbaren Datenpunkte Rückschlüsse auf Teile Ihrer Online-Aktivitäten ziehen. Das ist ein wichtiger Aspekt beim Verständnis der Prüfung verschlüsselten Datenverkehrs.
Was ist die Identifizierung von VPN-Datenverkehr?
Bei der Identifizierung von VPN-Datenverkehr geht es darum, festzustellen, ob eine Verbindung ein VPN nutzt, ohne dabei zu überwachen, was übertragen wird.
Anstatt die Inhalte zu prüfen, betrachten Netzwerke etwa, wohin der Datenverkehr fließt, wie die Datenpakete aufgebaut sind und wie gleichmäßig der Datenfluss über die Zeit ist. Ziel ist es, den VPN-Tunnel selbst zu erkennen, nicht seinen Inhalt.
Diese Art der Identifizierung wird häufig eingesetzt von:
- Internetunternehmen
- Unternehmens- und Schulnetzwerken
- Inhaltsplattformen mit regionalen oder richtlinienbedingten Beschränkungen
- *Netzwerken, die aufgrund von Vorschriften Inhalte filtern müssen
Wenn ein Netzwerk VPN-Datenverkehr identifiziert, bedeutet das nicht automatisch, dass es ihn blockiert oder überwacht. Häufig wird er lediglich anders kategorisiert als gewöhnlicher Webdatenverkehr.
VPN und Identifizierung von VPN-Datenverkehr: Was ist der Unterschied?
Oft verwechselt man die Identifizierung eines VPNs und die Identifizierung von VPN-Datenverkehr, obwohl es sich um unterschiedliche Dinge handelt. Wenn Sie den Unterschied kennen, verstehen Sie besser, wie verschlüsselte Verbindungen erkannt werden können, selbst wenn sie sich nicht entschlüsseln lassen.
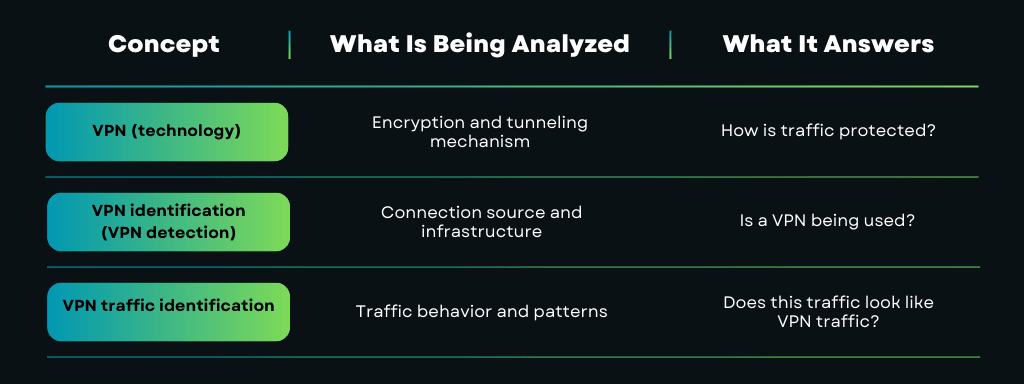
Einfach gesagt schützt ein VPN die Inhalte, während sich Identifizierungstechniken auf den Kontext und das Verhalten konzentrieren.
Die Prüfung verschlüsselten Datenverkehrs klingt vielleicht beängstigend, ist aber weniger invasiv, als Sie denken. Dabei werden keine VPN-Daten ausspioniert. Stattdessen werden Merkmale verschlüsselter Verbindungen betrachtet.
Statt Inhalte zu lesen, prüft die Analyse die Muster des Datenverkehrs. Netzwerke können etwa Paketzeitpunkte und -größen, die Verbindungsdauer und den Datenfluss untersuchen. So können sie die Art des Datenverkehrs bestimmen, ohne zu sehen, was darin enthalten ist.
Diese Art der Analyse findet man häufig in Unternehmensnetzwerken oder an Orten mit strengen Regeln für den Datenverkehr. Sie dient dazu, Datenverkehr zu ordnen und zu steuern, nicht dazu, Ihre Aktivitäten auszuspionieren.
Gängige Methoden zur Identifizierung von VPN-Datenverkehr
Bei der herkömmlichen VPN-Erkennung werden meist nur IP-Adressen geprüft. Die Identifizierung von Datenverkehr untersucht hingegen, wie sich verschlüsselte Daten im Laufe der Zeit verhalten. Die Kombination dieser Methoden erhöht häufig die Genauigkeit.
Analyse des Datenflusses und des Paketverhaltens
Eine der gängigsten Methoden analysiert die Struktur und den Rhythmus des verschlüsselten Datenverkehrs.
VPN-Verbindungen erzeugen häufig:
- lang andauernde, kontinuierliche verschlüsselte Sitzungen;
- relativ stabile Paketgrößen;
- gleichmäßige Muster beim ein- und ausgehenden Datenfluss.
Dieses Verhalten unterscheidet sich vom typischen Surfen im Web, das eher in Schüben und unregelmäßiger abläuft.
Was lässt sich dadurch erkennen? Ob der Datenverkehr eher einem dauerhaft bestehenden verschlüsselten Tunnel als üblichen HTTPS-Sitzungen ähnelt.
Analyse von Zeitpunkten und Paketintervallen
Auch wenn die Paketinhalte verschlüsselt sind, bleibt der Zeitabstand zwischen den Paketen beobachtbar.
Systeme analysieren:
- die Paketfrequenz;
- die Abstände zwischen Datenübertragungsschüben;
- Muster beim Wechsel zwischen Inaktivität und Aktivität.
VPN-Protokolle senden häufig regelmäßig Keep-alive-Datenverkehr oder weisen ein vorhersagbares zeitliches Verhalten auf.
Was lässt sich dadurch erkennen? Statistische Merkmale, die eher mit VPN-Protokollen als mit gewöhnlichem Surfen verbunden sind.
Fingerprinting des Protokoll-Handshakes
Jedes VPN-Protokoll verwendet einen Handshake, um Verschlüsselungsschlüssel und Sitzungsparameter festzulegen. Obwohl der Handshake verschlüsselt ist, lassen sich seine Abfolge und Struktur weiterhin per Fingerprinting erkennen.
Fortgeschrittene Systeme suchen nach:
- der Reihenfolge der Protokollaushandlung;
- charakteristischen Nachrichtenlängen;
- dem Verhalten der Transportschicht beim Verbindungsaufbau.
Was lässt sich dadurch erkennen? Die wahrscheinliche Protokollfamilie (zum Beispiel ein modernes VPN oder allgemeiner TLS-Datenverkehr).
Merkmale der Transportschicht
VPNs verwenden Transportprotokolle wie UDP oder TCP, oft auf eine Weise, die sich vom gewöhnlichen Webdatenverkehr unterscheidet.
Identifizierungssysteme können Folgendes analysieren:
- die Bevorzugung von UDP gegenüber TCP;
- Verhalten bei erneuten Versuchen und Wiederholungsübertragungen;
- Muster beim Umgang mit Überlastung.
Was lässt sich dadurch erkennen? Datenverkehr, der für Tunneling statt für die seitenbasierte Bereitstellung von Inhalten optimiert ist.
Deep Packet Inspection (DPI) ohne Entschlüsselung
Trotz ihres Namens entschlüsselt DPI keinen VPN-Datenverkehr. Stattdessen untersucht sie:
- Paket-Header;
- die Konsistenz des Datenflusses;
- das Verhalten bei der Kapselung.
DPI-Systeme gleichen diese Merkmale mit bekannten Modellen für verschlüsselten Datenverkehr ab.
Was lässt sich dadurch erkennen? Ob der Datenverkehr bekannten Profilen für VPN-Kapselung entspricht.
Abgleich über mehrere Sitzungen hinweg
Fortgeschrittenere Systeme verfolgen das Verkehrsverhalten über mehrere Sitzungen oder Verbindungen hinweg.
Sie suchen nach:
- wiederkehrendem Verbindungsverhalten;
- gleichbleibenden Verkehrssignaturen trotz IP-Adressänderungen;
- ähnlichen Nutzungsmustern im Zeitverlauf.
Was lässt sich dadurch erkennen? Langfristige Verhaltenshinweise auf die VPN-Nutzung statt einer Erkennung anhand einer einzelnen Sitzung.
Warum die Identifizierung von Datenverkehr probabilistisch ist
Wichtig ist, dass die Identifizierung von VPN-Datenverkehr selten eindeutig ist. Jede Methode liefert ein begrenztes Maß an Sicherheit, aber keinen absoluten Beweis.
Moderne Erkennungssysteme arbeiten, indem sie:
- mehrere schwache Signale kombinieren;
- Wahrscheinlichkeitswerte zuweisen;
- Schwellenwerte an Richtlinien oder die jeweilige Risikotoleranz anpassen.
Deshalb kommt es zu falsch positiven Ergebnissen – und deshalb ist VPN-Erkennung am besten zu verstehen als Klassifizierung, nicht als Bestätigung.
Kann verschlüsselter VPN-Datenverkehr entschlüsselt werden?
Wenn Ihre VPN-Verschlüsselung korrekt eingerichtet ist, können Personen, die Ihr Netzwerk überwachen, Ihre Daten normalerweise nicht lesen.
Heutige VPNs verwenden sehr starke Verfahren, um Ihre Daten zu verschlüsseln und die Schlüssel zu schützen. Fängt jemand Ihren Internetverkehr ab, sieht er ohne diese Schlüssel daher nur unverständliche Daten.
In der Regel kann jemand Ihre VPN-Daten nur dann lesen, wenn etwas anderes schiefläuft. Zum Beispiel, wenn Ihr Smartphone oder Computer einen Virus hat oder Sie eine sehr alte oder schwache VPN-Konfiguration verwenden. Diese Probleme betreffen normalerweise Ihr Gerät und nicht das VPN selbst.
Es ist wichtig, den Unterschied zu kennen. Bei der Identifizierung von Datenverkehr wird die Verschlüsselung umgangen, statt sie zu knacken.
Wie moderne VPNs die Identifizierung von Datenverkehr erschweren
Moderne VPNs betrachten die Identifizierung von Datenverkehr als technisches und nicht als rein kryptografisches Problem. Da Verschlüsselung allein keine Verkehrsmuster verbirgt, konzentrieren sich Maßnahmen auf die Verringerung erkennbarer Merkmale auf Protokoll- und Transportschichtebene.
Ein wichtiger Faktor ist das Protokolldesign. Moderne VPN-Protokolle vermeiden feste Paketstrukturen und vorhersagbare Handshake-Abfolgen, die sich leicht per Fingerprinting erkennen lassen. Stattdessen setzen sie auf minimale, einheitliche Nachrichtenformate, die sich natürlicher in anderen verschlüsselten Datenverkehr einfügen.
Ein weiterer wichtiger Aspekt ist die Flexibilität bei Ports und Transportprotokollen. Moderne VPN-Implementierungen sind nicht an bestimmte Ports gebunden und können weit verbreitete Transportprotokolle nutzen. Dadurch ist eine einfache Filterung nach Ports deutlich weniger wirksam und VPN-spezifische Signaturen sind weniger sichtbar.
Auch das Verkehrsverhalten spielt eine Rolle. Gut konzipierte VPNs zielen darauf ab, über verschiedene Sitzungen hinweg stabile Verschlüsselungs- und Flusseigenschaften beizubehalten, ohne Muster entstehen zu lassen, die sich deutlich von gewöhnlichem verschlüsseltem Webdatenverkehr unterscheiden. Paketzeitpunkte und -größen lassen sich zwar nicht vollständig verbergen, doch weniger Auffälligkeiten helfen, die Genauigkeit der Klassifizierung zu begrenzen.
Einige VPN-Lösungen verwenden zusätzlich Techniken zur Verschleierung des Datenverkehrs, die die Darstellung von Paketen verändern, ohne die Verschlüsselung zu schwächen. Diese Techniken ändern nichts an den geschützten Inhalten, erschweren es aber auf oberflächlicher Ebene, VPN-Datenverkehr von anderen verschlüsselten Verbindungen zu unterscheiden.
Schließlich ist die Qualität der Implementierung ebenso wichtig wie die Theorie. Selbst starke Protokolle lassen sich leicht identifizieren, wenn sie mit statischen Konfigurationen, veralteten Ausweichlösungen oder uneinheitlichen Verschlüsselungseinstellungen eingesetzt werden. Moderne VPNs achten auf einheitliches Verhalten über verschiedene Geräte und Netzwerke hinweg, um unbeabsichtigte Offenlegung zu minimieren.
Zusammen bieten diese Maßnahmen keine Garantie für Unsichtbarkeit, erhöhen aber deutlich den technischen Aufwand, der nötig ist, um VPN-Datenverkehr zuverlässig zu identifizieren – das ist das realistische Ziel in modernen Netzwerkumgebungen.
Warum das für VPN-Nutzer im Alltag wichtig ist
Für die meisten Nutzer geht es bei der Identifizierung von VPN-Datenverkehr eher um Zugang und Zuverlässigkeit als um Geheimhaltung.
Wenn ein Netzwerk VPN-Datenverkehr erkennt, kann es ihn verlangsamen, blockieren oder besonders behandeln. Das kann Ihre Verbindung in öffentlichen WLAN-Netzen beeinträchtigen. In manchen Netzwerken kann davon abhängen, ob Sie ein VPN nutzen können.
Wenn Sie wissen, wie Netzwerke VPNs erkennen, können Sie das passende VPN und die richtigen Einstellungen wählen und wissen, was Sie erwartet.
Häufige Mythen zur Identifizierung von VPN-Datenverkehr
Ein verbreiteter Mythos besagt, dass ein VPN Sie online völlig unsichtbar macht. Tatsächlich macht es Ihre Aktivitäten privat, lässt sie aber nicht verschwinden.
Ein weiteres Missverständnis ist, dass sich verschlüsselter Datenverkehr überhaupt nicht analysieren lässt. Seine Inhalte sind zwar geschützt, sein Verhalten ist jedoch nicht vollständig verborgen.
Schließlich gehen nicht alle VPNs gleich mit der Identifizierung um. Die Wahl des Protokolls, die Qualität der Implementierung und das Netzwerkverhalten spielen eine Rolle dabei, wie leicht sich eine VPN-Verbindung erkennen lässt.
Privatsphäre entsteht, wenn man die Grenzen kennt
VPNs sind leistungsstarke Werkzeuge für den Datenschutz, aber keine Zaubermäntel. Sie schützen das Wichtigste – Ihre Daten und Online-Aktivitäten – und bewegen sich dabei innerhalb der technischen Gegebenheiten moderner Netzwerke.
Wenn Sie verstehen, wie die Identifizierung von VPN-Datenverkehr und die Prüfung verschlüsselten Datenverkehrs funktionieren, können Sie realistische Erwartungen entwickeln und bessere Datenschutzentscheidungen treffen. Bei Guru VPN konzentrieren wir uns auf den Aufbau sicherer, robuster Verbindungen, die darauf ausgelegt sind, wie das Internet heute tatsächlich funktioniert.