EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

No-Log-VPN erklärt: Was es bedeutet und woran Sie erkennen, ob es wirklich stimmt

 Das Wichtigste auf einen Blick

- „Keine Logs“ bedeutet nicht nur eine Sache – konkret sind damit keine Aktivitäts- oder Nutzungslogs gemeint. Die meisten Anbieter, auch besonders auf Datenschutz bedachte, speichern weiterhin für kurze Zeit einige Verbindungsmetadaten oder aggregierte, nicht identifizierende Daten.
- Kein VPN speichert buchstäblich überhaupt keine Daten. Zahlungsdaten, eine E-Mail-Adresse und grundlegende Kontoinformationen sind selbst bei einer strengen No-Log-Richtlinie üblich – entscheidend ist die ehrliche Frage, was erfasst wird, nicht ob überhaupt etwas erfasst wird.
- Nur-RAM-Server (ohne Festplatten), unabhängige Audits durch Dritte und rechtliche Prüfungen in der Praxis sind die drei tatsächlichen Mechanismen, mit denen eine No-Log-Behauptung überprüfbar wird und nicht bloß ein Versprechen in einer Datenschutzrichtlinie bleibt.
- Der Rechtsraum ist ebenso wichtig wie der Wortlaut der Richtlinie: Ein Land mit gesetzlicher Vorratsdatenspeicherung kann eine No-Log-Richtlinie außer Kraft setzen, unabhängig davon, was ein Anbieter beabsichtigt.
- Der stärkste Beleg für eine No-Log-Behauptung ist keine ausgefeilte FAQ-Seite, sondern ein Anbieter, der rechtlich zur Herausgabe von Daten gezwungen wurde und nichts Brauchbares vorlegen konnte.
„Keine Logs“ ist vielleicht die am häufigsten wiederholte Formulierung im VPN-Marketing und zugleich eine der am wenigsten erklärten. Sie finden sie in Formulierungen wie „VPN ohne Logs“ oder „VPN ohne Protokollierung“ – beide bezeichnen dieselbe Idee. Manche suchen stattdessen nach „ohne Logs VPN“, also mit vertauschter Wortreihenfolge, oder gezielt nach „No-Log-Richtlinie eines VPN“ und meinen damit das schriftliche Richtliniendokument statt des allgemeinen Konzepts. All diese Begriffe führen zur selben grundlegenden Frage: Weiß dieses VPN tatsächlich, was Sie online tun, und könnte es diese Informationen auf Anfrage weitergeben?
Dieser Artikel erläutert genau, was eine No-Log-Richtlinie umfasst, was sie ausdrücklich nicht umfasst und – hilfreicher als die meisten Marketingseiten – wie Sie selbst überprüfen können, ob eine „No-Log“-Behauptung standhält, statt sie einfach für bare Münze zu nehmen.
Was ist ein No-Log-VPN?
Ein No-Log-VPN ist ein VPN-Anbieter, der nicht aufzeichnet, was Sie während der Verbindung tun – welche Websites Sie besuchen, welche Dateien Sie herunterladen, welche Apps Sie nutzen oder welchen Browserverlauf Sie haben – und seine Systeme so einrichtet, dass sich diese Informationen im Allgemeinen später nicht rekonstruieren lassen, selbst wenn der Anbieter rechtlich dazu gezwungen wird, es zu versuchen. Wenn Sie „Was ist ein VPN ohne Logs?“ ohne den Artikel „ein“ formulieren, ist es dieselbe Frage in leicht anderer Form: ein Dienst, der darauf ausgelegt ist, so wenige identifizierbare Daten über Ihre Online-Aktivitäten zu erfassen, wie es seine Infrastruktur zulässt.
Diese Definition in einem Satz ist ein sinnvoller Ausgangspunkt, lässt aber die meisten nützlichen Details aus. Genau deshalb wird die Formulierung so häufig und ungenau verwendet. Was tatsächlich protokolliert wird (oder nicht), lässt sich in drei unterschiedliche Kategorien einteilen. Diese zu kennen ist weit wichtiger als die Marketingformulierung selbst.
Die drei Arten von VPN-Logs
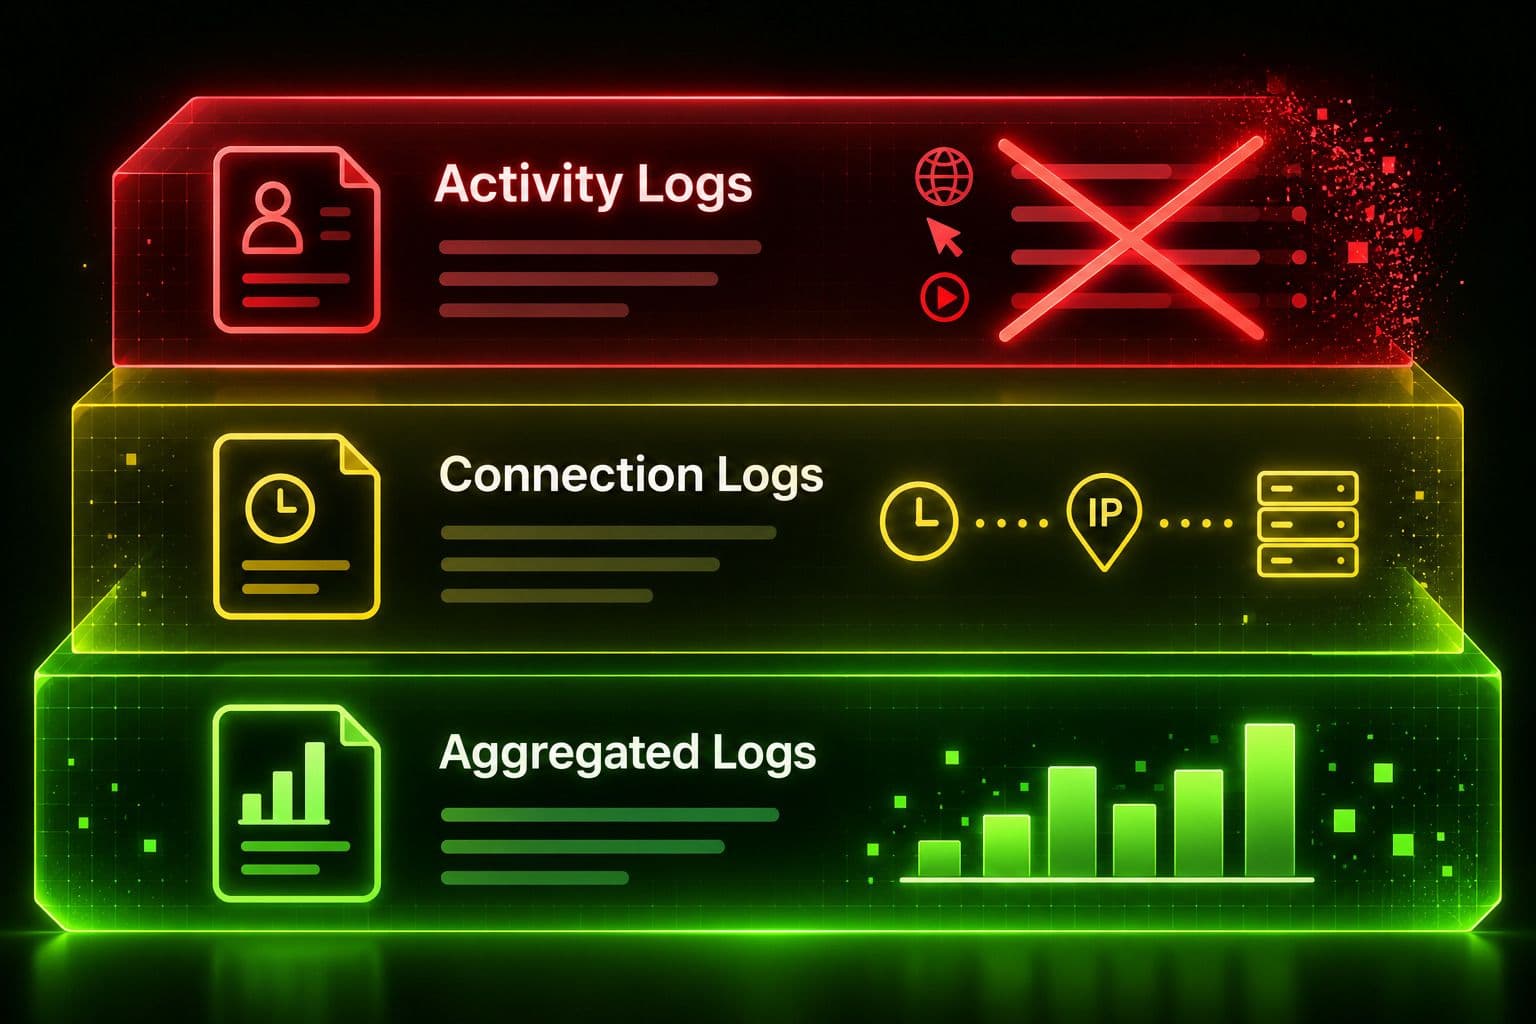
Nicht alle „Logs“ sind gleich, und ein Anbieter kann ehrlich behaupten, „keine Logs“ zu speichern, während er dennoch bestimmte Informationen aufbewahrt – je nachdem, welche Kategorie gemeint ist.
| Log-Typ | Was darin enthalten ist | Typische No-Log-Richtlinie |
|---|---|---|
Aktivitätslogs | Besuchte Websites, heruntergeladene Dateien, genutzte Apps, DNS-Anfragen, Suchverlauf | Anbieter, die tatsächlich keine Logs speichern, bewahren davon niemals etwas auf |
Verbindungslogs (Metadaten) | Verbindungszeitpunkte, Sitzungsdauer, übertragenes Datenvolumen, manchmal die ursprüngliche IP-Adresse | Oft nur kurz gespeichert oder nicht mit einer Identität verknüpft; diesen Punkt sollte man besonders genau prüfen |
Aggregierte/anonymisierte Logs | Gesamte Bandbreite über alle Nutzer hinweg, Serverauslastung, allgemeine Nutzungstrends, keiner einzelnen Person zuordenbar | Weitgehend als akzeptabel angesehen, da sie sich nicht auf eine einzelne Person zurückführen lassen |
Für eine wirklich private Verbindung ist die erste Kategorie am wichtigsten: Aktivitätslogs würden tatsächlich offenlegen, was Sie online getan haben. Ein seriöses No-Log-VPN sollte diese unter keinen Umständen erfassen. Bei Verbindungsmetadaten unterscheiden sich die Anbieter am stärksten; hier lohnt sich genaues Lesen: Ein Zeitstempel zusammen mit einer ursprünglichen IP-Adresse kann, auch ohne dazugehörige Aktivitätsdaten, bereits ausreichen, um einzugrenzen, wer zu einem bestimmten Zeitpunkt verbunden war. Aggregierte Daten hingegen können tatsächlich niemanden identifizieren und sind bei einem Serverbetrieb in großem Maßstab ein normaler, risikoarmer Bestandteil.
No-Log-VPN vs. reguläres VPN: Was ist tatsächlich anders?
Jedes VPN verschlüsselt Ihren Datenverkehr und verbirgt Ihre IP-Adresse vor den von Ihnen besuchten Websites – daran ändert sich unabhängig von der Protokollierungsrichtlinie nichts. Der Unterschied zwischen einem No-Log-VPN und einem regulären VPN liegt allein darin, was aufseiten des Anbieters mit der Verbindung geschieht, nachdem die Verschlüsselung auf dem Server entfernt wurde.
Der Unterschied zwischen einem No-Log-VPN-Anbieter und einem regulären VPN-Anbieter zeigt sich weder bei der Geschwindigkeit noch bei den Apps oder der täglichen Nutzung. Er zeigt sich nur darin, was in Server-Logs und Datenschutzrichtlinien festgehalten wird und was theoretisch herausgegeben werden könnte, wenn ein Gericht oder eine Regierung dies anordnet. Ein „reguläres“ VPN bezeichnet in diesem Zusammenhang meist einen Anbieter, der für die Fehlerbehebung, die Missbrauchsprävention oder eigene Analysen bestimmte Aktivitätsdaten oder einen detaillierten Verbindungsverlauf aufbewahrt – und dies entweder offen sagt oder so vage formuliert, dass es unklar bleibt. Das ist nicht automatisch böswillig: Eine gewisse Speicherung kann tatsächlich dabei helfen, Netzwerkmissbrauch zu erkennen oder Ausfälle zu beheben. Es bedeutet aber, dass der Anbieter Ihre Online-Aktivitäten zumindest vorübergehend rekonstruieren könnte. Bei einem echten No-Log-VPN sind diese Informationen dagegen von vornherein so gestaltet, dass sie niemals in rekonstruierbarer Form vorliegen.
Was eine No-Log-Richtlinie tatsächlich wirksam macht: Architektur und Rechtsraum
Eine No-Log-Richtlinie ist ein schriftliches Versprechen. Zwei Faktoren machen daraus etwas, das einer technischen Garantie näherkommt: der tatsächliche Aufbau der Server und die Gesetze des Landes, denen das Unternehmen unterliegt, das sie betreibt.
Nur-RAM-Server (ohne Festplatten). Die meisten auf Datenschutz bedachten Anbieter betreiben ihre Server inzwischen vollständig im flüchtigen Arbeitsspeicher (RAM) statt auf herkömmlichen Festplatten. Da RAM Daten nur im eingeschalteten Zustand speichert, wird alles auf dem Server beim Neustart oder Stromausfall gelöscht, statt auf einem Datenträger zu verbleiben, von dem es später wiederhergestellt werden könnte – auch vom Anbieter selbst, falls dieser nachsehen wollte. Nicht jeder glaubwürdige Ansatz beruht auf genau dieser Methode; eine kleinere Zahl von Anbietern setzt stattdessen auf vollständige Festplattenverschlüsselung, um über einen anderen technischen Weg ein ähnliches Ergebnis zu erreichen (keine dauerhaft gespeicherten, lesbaren Daten). In beiden Fällen ist der Grundgedanke derselbe: Eine No-Log-Behauptung ist überzeugender, wenn die Architektur die Speicherung erschwert – und nicht nur eine Richtlinie dagegen spricht.
Rechtsraum. Wie stark eine No-Log-Richtlinie ist, hängt davon ab, welche Gesetze im betreffenden Land gelten. Einige Länder haben Gesetze verabschiedet, die VPN-Anbieter verpflichten, Nutzeraktivitäten zu protokollieren und auf Anfrage herauszugeben. Die indische Richtlinie zur Datenspeicherung aus dem Jahr 2022 ist das deutlichste jüngere Beispiel. Daraufhin zogen sich mehrere große VPN-Anbieter mit ihren physischen Servern vollständig aus dem Land zurück, statt die Vorgaben zu erfüllen, und ersetzten sie durch virtuelle Server an anderen Standorten. Anbieter mit Sitz in Ländern, in denen keine gesetzliche Vorratsspeicherung für VPN-Dienste vorgeschrieben ist, sind wesentlich besser in der Lage, ihr No-Log-Versprechen einzuhalten, schlicht weil kein Gesetz sie zwingt, es zu brechen.
Wie erkenne ich, ob ein VPN wirklich keine Logs speichert?
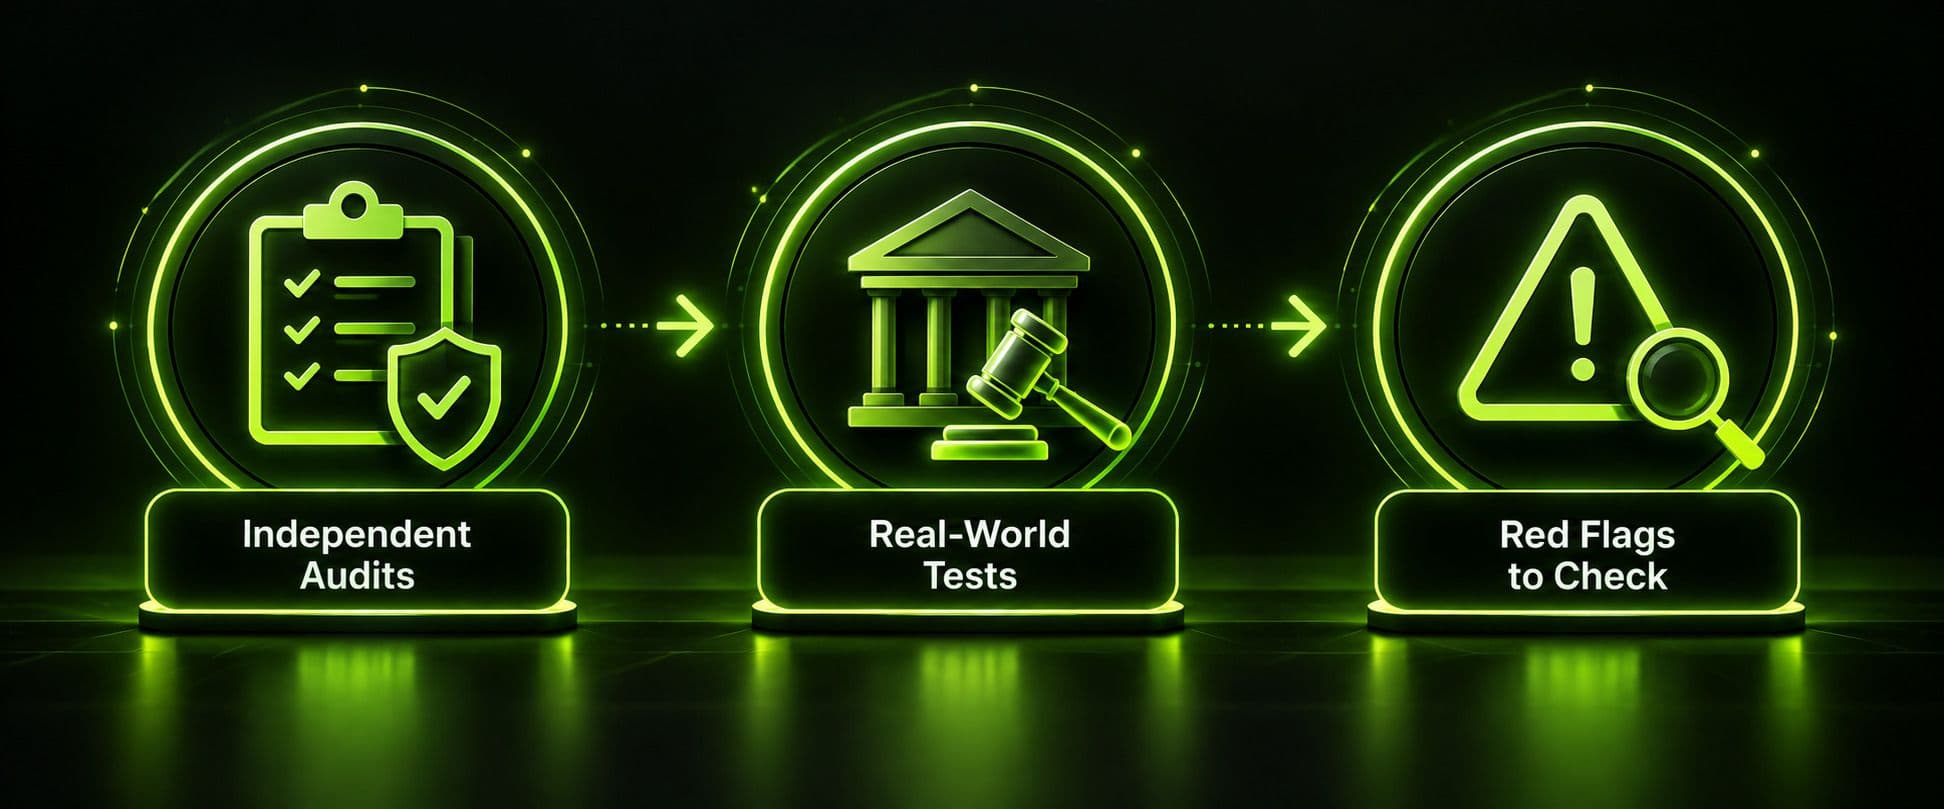
Das ist die entscheidende Frage, und sie lässt sich konkreter beantworten als mit „Vertrauen Sie der Datenschutzrichtlinie“. Bei jedem No-Log-VPN-Dienst, den Sie in Betracht ziehen, sollten Sie auf drei Arten von Belegen achten, die ungefähr nach ihrer Überzeugungskraft geordnet sind.
1. Unabhängige Audits. Eine glaubwürdige No-Log-Behauptung wurde von einem externen Unternehmen geprüft, das kein finanzielles Interesse am Ergebnis hat. Namen wie KPMG, PwC, Deloitte und Cure53 tauchen in diesem Bereich regelmäßig auf, da diese Unternehmen auf solche Prüfungen spezialisiert sind. Bei einem Audit werden typischerweise Serverkonfigurationen, Quellcode und Infrastruktur untersucht, um zu bestätigen, dass tatsächlich keine Aktivitätsprotokollierung stattfindet. Anschließend wird eine Zusammenfassung der Ergebnisse veröffentlicht. Die ehrliche Einschränkung dabei: Ein Audit ist eine Momentaufnahme. Es zeigt, wie die Systeme eines Anbieters an den konkreten Tagen aussahen, an denen die Prüfer sie untersuchten, und ist keine fortlaufende Garantie in Echtzeit. Ein Anbieter, der sich über mehrere Jahre mehreren Audits unterzogen hat, liefert im Allgemeinen ein stärkeres Signal als ein einziges Audit.
2. Prüfungen in der Praxis. Ein noch stärkerer Beleg ist ein Fall, in dem ein Anbieter rechtlich gezwungen wurde – etwa durch einen Gerichtsbeschluss, eine Vorladung oder die Beschlagnahmung eines physischen Servers –, Nutzerdaten herauszugeben, aber schlicht keine hatte. Mehrere VPN-Anbieter haben in den vergangenen zehn Jahren öffentlich über solche Vorfälle berichtet: Fälle im Zusammenhang mit Anfragen von Strafverfolgungsbehörden, Serverbeschlagnahmungen bei strafrechtlichen Ermittlungen und Gerichtsbeschlüssen in mehreren Ländern sollen damit geendet haben, dass der Anbieter lediglich Konto- oder Zahlungsinformationen herausgab, weil es schlicht keine Aktivitätslogs gab, die er hätte übermitteln können. Anders als ein Audit ist eine solche Prüfung ungeplant und konfrontativ: Niemand hat sie angesetzt, und der Anbieter hatte allen Grund, vollständig zu kooperieren, wenn er dazu in der Lage gewesen wäre. Damit ist sie eine deutlich andere und oft überzeugendere Art von Beleg als ein beauftragtes Audit. Beides schließt sich jedoch nicht gegenseitig aus – die glaubwürdigsten Anbieter können beides vorweisen.
3. Warnzeichen, die skeptisch machen sollten. Bei einigen Anbietern wurden die No-Log-Werbeversprechen direkt durch Belege widerlegt: Es wurde über Fälle berichtet, in denen VPN-Dienste Nutzungsdaten im Rahmen von Ermittlungen an Strafverfolgungsbehörden übergaben, obwohl ihre Werbung das Gegenteil versprach. Bei mindestens einem Anbieter wurde in einer eigenen, geleakten Datenbank ein detaillierter Verbindungsverlauf gefunden, den der Anbieter öffentlich abgestritten hatte. In den meisten dieser Fälle überarbeiteten die betroffenen Anbieter später ihre Datenschutzrichtlinien und ließen unabhängige Audits durchführen. Auch das sagt etwas aus: Ein früherer Vorfall, auf den echte Änderungen und spätere Audits folgten, ist eine andere Situation als bei einem Anbieter ohne Audit-Historie und ohne jede Möglichkeit, seine Behauptungen zu überprüfen. Vage Formulierungen in der Datenschutzrichtlinie („Wir können Daten speichern, soweit dies erforderlich ist“), keinerlei Audit-Historie und ein Rechtsraum mit gesetzlichen Vorratsdatenspeicherungspflichten sind die drei häufigsten Warnzeichen, die Sie prüfen sollten, bevor Sie einer No-Log-Behauptung einfach Glauben schenken.
Vielleicht begegnet Ihnen auch der Begriff „Warrant Canary“: eine inzwischen weitgehend veraltete Methode, bei der ein Anbieter regelmäßig eine Erklärung veröffentlichte, dass er keine geheime staatliche Anfrage zur Herausgabe von Daten erhalten hatte. Die Idee dahinter war, dass eine ausbleibende Aktualisierung stillschweigend signalisieren würde, wenn sich etwas geändert hätte. Die meisten Anbieter setzen inzwischen stattdessen auf wiederkehrende Audits und Transparenzberichte, die als aussagekräftiger und schwerer zu manipulieren gelten.
Was eine No-Log-Richtlinie nicht umfasst
Selbst ein wirklich gut geführtes No-Log-VPN erfasst nicht buchstäblich überhaupt keine Informationen. Jeder Anbieter, der das Gegenteil behauptet, ist nicht ganz offen. Einige Datenkategorien fallen normalerweise nicht unter eine No-Log-Richtlinie:
- Zahlungs- und Kontoinformationen. Zahlungsdaten, eine E-Mail-Adresse und grundlegende Kontoinformationen sind für den Betrieb eines Abonnementgeschäfts erforderlich und werden praktisch von jedem VPN gespeichert – unabhängig davon, ob es einer No-Log-Richtlinie folgt oder nicht.
- Kontakte mit dem Kundensupport. Wenn Sie den Support per Live-Chat oder E-Mail kontaktieren, ist diese Unterhaltung – und jedes dafür verwendete Drittanbietertool – ein separates System außerhalb der eigenen Serverinfrastruktur des VPNs. Sie fällt nicht automatisch unter das Versprechen, „keine Aktivitätslogs“ zu speichern.
- Zahlungsdienstleister. Jeder Dienst, der die Transaktion tatsächlich abwickelt (ein Dienstleister für die Verarbeitung von Kartenzahlungen oder eine Zahlungsplattform), hat eigene Regeln zur Datenspeicherung, die vollständig außerhalb der No-Log-Richtlinie des VPN-Anbieters liegen.
Nichts davon widerspricht einer echten No-Log-Richtlinie. Es bedeutet lediglich, dass sich „keine Logs“ konkret darauf bezieht, was mit Ihrem Datenverkehr und Ihren Browseraktivitäten geschieht, sobald Sie verbunden sind – und nicht auf sämtliche Daten, die in irgendeiner Form mit dem Unternehmen in Berührung kommen. Diesen Unterschied zu verstehen, gehört dazu, eine Datenschutzrichtlinie wirklich informiert zu lesen, statt nur die zentrale Behauptung zu überfliegen – ganz gleich, ob Sie sie auf Guru VPN oder anderswo lesen.
Warum Guru VPN wählen?
Guru VPN basiert auf einem Ansatz ohne Logs: Ihre Browseraktivitäten, die von Ihnen besuchten Websites und Ihre Handlungen während der Verbindung werden weder aufgezeichnet noch gespeichert. Für den Betrieb des Dienstes erforderliche Informationen – grundlegende Konto- und Zahlungsdaten – beschränken sich auf das, was für ein Abonnement nötig ist, und auf nichts darüber hinaus. Das entspricht dem oben beschriebenen Unterschied zwischen einer No-Log-Richtlinie und den wenigen Dingen, die sie nie abdecken sollte.
Wenn Datenschutz der Grund ist, weshalb Sie sich überhaupt für ein VPN interessieren, sollten Sie jeden Anbieter, den Sie in Betracht ziehen, nach denselben Kriterien aus diesem Artikel beurteilen – auch Guru VPN: Achten Sie darauf, was tatsächlich erfasst wird, und nicht nur auf die zentrale Aussage auf der Startseite. Die aktuellen Tarife finden Sie auf der Preisseite von Guru VPN und die vollständige Liste verfügbarer Standorte unter guruvpn.com/servers.
FAQ
Ein No-Log-VPN zeichnet Ihre Browseraktivitäten nicht auf. Deshalb gibt es keine detaillierten Daten herauszugeben, falls der Anbieter jemals rechtlich zur Offenlegung von Nutzerdaten gezwungen wird. Das ist wichtig, weil ein VPN Ihren gesamten unverschlüsselten Datenverkehr sieht, bevor es ihn erneut verschlüsselt und weiterleitet. Wenn der Anbieter ebenfalls detaillierte Aufzeichnungen führt, haben Sie lediglich verändert, wer Ihre Aktivitäten sehen kann, statt sie tatsächlich zu schützen.
Die meisten etablierten VPN-Anbieter werben heute mit einer Form von No-Log-Richtlinie, doch Wortlaut und Aussagekraft unterscheiden sich erheblich. Suchen Sie nicht nach einer einzigen „richtigen“ Antwort, sondern prüfen Sie, ob ein bestimmter Anbieter unabhängige Auditergebnisse veröffentlicht hat, auf Prüfungen unter realen rechtlichen Bedingungen verweisen kann und seinen Sitz in einem Land ohne gesetzliche Vorratsdatenspeicherung hat – das sind die drei zuvor in diesem Artikel erläuterten Prüfpunkte.
Prüfen Sie kostenlose VPN-Dienste kritischer als kostenpflichtige. Der Betrieb einer Serverinfrastruktur kostet Geld, und ein kostenloser Dienst muss diese Kosten irgendwie decken – manchmal durch legitime Einschränkungen (weniger Server, geringere Geschwindigkeit), manchmal aber auch durch Datenerfassung oder Werbung, die einem echten No-Log-Versprechen zuwiderläuft. Eine kostenlose Version mit einem klar veröffentlichten Audit und einer konkreten, detaillierten Datenschutzrichtlinie ist eine deutlich andere Situation als ein Angebot mit vagen Bedingungen und keinerlei unabhängiger Überprüfung.
Theoretisch könnte eine Regierung einen Anbieter, der in ihrem Zuständigkeitsbereich tätig ist, dazu zwingen, künftig mit der Protokollierung zu beginnen. Genau deshalb ist der Rechtsraum ebenso wichtig wie die Richtlinie selbst. Eine No-Log-Architektur schützt im Allgemeinen vor der nachträglichen Offenlegung: Da frühere Aktivitäten nie aufgezeichnet wurden, gibt es selbst aufgrund einer neuen rechtlichen Anordnung keine historischen Daten herauszugeben.
Nein. Ein No-Log-VPN verhindert, dass der Anbieter selbst Aufzeichnungen über Ihre Aktivitäten anlegt. Außerdem verbirgt es Ihre IP-Adresse und verschlüsselt Ihren Datenverkehr gegenüber Ihrem Internetanbieter und allen anderen im selben Netzwerk. Es hindert Websites nicht daran, Sie über Cookies oder Kontologins zu verfolgen, und ersetzt keine anderen Datenschutzmaßnahmen, wenn vollständige Anonymität Ihr eigentliches Ziel ist.
Eine Datenschutzrichtlinie sagt Ihnen, was ein Unternehmen nach eigenen Angaben tut. Unabhängige Audits und rechtliche Prüfungen in der Praxis kommen einem Beleg dafür näher, was die Systeme eines Unternehmens tatsächlich tun. Genau aus der Lücke zwischen diesen beiden Dingen erklärt sich, warum bei mehreren gut beworbenen „No-Log“-VPNs in der Vergangenheit nachgewiesen wurde, dass sie mehr protokollierten, als sie behaupteten.
Fazit
„Keine Logs“ ist ein echter, bedeutsamer Unterschied – aber nur, wenn mehr dahintersteht als die Formulierung selbst: eine klare Aufschlüsselung, welche Log-Typen erfasst werden und welche nicht, eine Serverarchitektur, die die Speicherung erschwert, anstelle eines bloßen Verbots in der Richtlinie, ein Rechtsraum ohne gesetzliche Protokollierungspflicht und idealerweise sowohl ein unabhängiges Audit als auch eine nachgewiesene Bewährung unter echtem rechtlichem Druck. Jeder Anbieter, Guru VPN eingeschlossen, sollte anhand derselben Kriterien geprüft werden und nicht allein anhand der Marketingaussage – das ist der Unterschied zwischen der Wahl eines VPNs, weil es die richtigen Dinge verspricht, und der Wahl eines VPNs, das diese Versprechen tatsächlich belegen kann.