EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

อธิบาย VPN Kill Switch: คืออะไรและทำงานอย่างไร

 ประเด็นสำคัญ

- VPN kill switch จะตัดการเข้าถึงอินเทอร์เน็ตของอุปกรณ์ทันทีที่การเชื่อมต่อ VPN หลุด เพื่อไม่ให้ที่อยู่ IP จริงและทราฟฟิกที่ไม่ได้เข้ารหัสถูกเปิดเผยแม้เพียงชั่วขณะ
- มีสองประเภทหลัก ได้แก่ ระดับระบบ (บล็อกการเข้าถึงอินเทอร์เน็ตทั้งหมด) และระดับแอป (บล็อกเฉพาะแอปที่คุณเลือกป้องกัน)
- สาเหตุทั่วไปที่ทำให้ VPN หลุด ได้แก่ Wi-Fi ไม่เสถียร เซิร์ฟเวอร์มีภาระงานมากหรืออยู่ไกล และการทำงานขัดแย้งกับแอนติไวรัสหรือไฟร์วอลล์
- Android มี kill switch ระดับระบบปฏิบัติการในตัว ซึ่งตั้งค่าได้จากการตั้งค่าระบบและแยกจาก kill switch ที่แอป VPN แต่ละแอปอาจมีเพิ่มเติม
- VPN ฟรีไม่ได้มี kill switch ทุกบริการ ผู้ให้บริการหลายรายสงวนฟีเจอร์นี้ไว้สำหรับแพ็กเกจแบบชำระเงิน จึงควรตรวจสอบก่อนพึ่งพาฟีเจอร์ดังกล่าว
- Guru VPN และแอปที่คล้ายกันมีเป้าหมายให้การป้องกันนี้ทำงานต่อเนื่อง โดยที่คุณไม่ต้องคอยจำมาตรวจสอบซ้ำ
การเชื่อมต่อ VPN หลุดไปเพียงไม่กี่วินาทีก็อาจทำให้ที่อยู่ IP จริงของคุณถูกเปิดเผยได้ และนี่คือเหตุการณ์ที่ kill switch ถูกออกแบบมาเพื่อป้องกัน หากคุณเคยค้นหาว่า vpn kill switch คืออะไร และสงสัยว่าจำเป็นต้องใช้จริงหรือไม่ คำตอบสั้น ๆ คือ น่าจะจำเป็น โดยเฉพาะหากคุณใช้ Wi-Fi สาธารณะ ดาวน์โหลดทอร์เรนต์เป็นครั้งคราว หรือเพียงไม่ต้องการให้การเชื่อมต่อที่หลุดส่งทราฟฟิกที่ไม่ได้เข้ารหัสไปยัง ISP ของคุณโดยที่ไม่รู้ตัว ด้านล่างนี้ เราจะอธิบายว่าฟีเจอร์นี้ทำอะไร ความแตกต่างระหว่างการป้องกันระดับระบบกับระดับแอป สิ่งที่เปลี่ยนไปบน Android และสิ่งที่คาดหวังได้จากแอปอย่าง Guru VPN ที่ติดตั้งกลไกป้องกันนี้ไว้ในตัวการเชื่อมต่อโดยตรง
ประเด็นสำคัญ
- VPN kill switch จะตัดการเข้าถึงอินเทอร์เน็ตของอุปกรณ์ทันทีที่การเชื่อมต่อ VPN หลุด เพื่อไม่ให้ที่อยู่ IP จริงและทราฟฟิกที่ไม่ได้เข้ารหัสถูกเปิดเผยแม้เพียงชั่วขณะ
- มีสองประเภทหลัก ได้แก่ ระดับระบบ (บล็อกการเข้าถึงอินเทอร์เน็ตทั้งหมด) และระดับแอป (บล็อกเฉพาะแอปที่คุณเลือกป้องกัน)
- สาเหตุทั่วไปที่ทำให้ VPN หลุด ได้แก่ Wi-Fi ไม่เสถียร เซิร์ฟเวอร์มีภาระงานมากหรืออยู่ไกล และการทำงานขัดแย้งกับแอนติไวรัสหรือไฟร์วอลล์
- Android มี kill switch ระดับระบบปฏิบัติการในตัว ซึ่งตั้งค่าได้จากการตั้งค่าระบบและแยกจาก kill switch ที่แอป VPN แต่ละแอปอาจมีเพิ่มเติม
- VPN ฟรีไม่ได้มี kill switch ทุกบริการ ผู้ให้บริการหลายรายสงวนฟีเจอร์นี้ไว้สำหรับแพ็กเกจแบบชำระเงิน จึงควรตรวจสอบก่อนพึ่งพาฟีเจอร์ดังกล่าว
- Guru VPN และแอปที่คล้ายกันมีเป้าหมายให้การป้องกันนี้ทำงานต่อเนื่อง โดยที่คุณไม่ต้องคอยจำมาตรวจสอบซ้ำ
VPN Kill Switch คืออะไร?
VPN kill switch คือกลไกความปลอดภัยที่ทำงานเงียบ ๆ อยู่เบื้องหลังแอป VPN ของคุณ โดยรอให้เกิดเหตุการณ์เพียงอย่างเดียว นั่นคืออุโมงค์เข้ารหัสระหว่างอุปกรณ์กับเซิร์ฟเวอร์ VPN ขัดข้องโดยไม่คาดคิด เมื่อเกิดเหตุการณ์นี้ kill switch จะเข้ามาบล็อกไม่ให้อุปกรณ์ส่งหรือรับทราฟฟิกอินเทอร์เน็ตใด ๆ นอกอุโมงค์ แทนที่จะปล่อยให้การเชื่อมต่อย้อนกลับไปใช้เครือข่ายปกติที่ไม่ได้เข้ารหัสโดยที่คุณไม่รู้ตัว
หากไม่มีระบบป้องกันนี้ การเชื่อมต่อ VPN ที่หลุดอาจไม่ปรากฏให้เห็นในแบบที่เลวร้ายที่สุด โดยปกติอุปกรณ์จะกลับไปเชื่อมต่ออินเทอร์เน็ตโดยตรงผ่าน ISP ภายในหนึ่งหรือสองวินาที และหากคุณไม่ได้จ้องดูแอปอยู่ตลอดเวลา คุณก็อาจไม่รู้เลยว่าที่อยู่ IP จริง กิจกรรมการท่องเว็บ และตำแหน่งของคุณถูกเปิดเผยชั่วครู่ kill switch ปิดช่องว่างนี้ด้วยการถือว่า “VPN หยุดทำงาน” เป็นเหตุให้หยุดทราฟฟิกทั้งหมด ไม่ใช่เหตุให้เชื่อมต่อใช้งานต่อไปอย่างเงียบ ๆ
ควรเข้าใจให้ชัดว่า kill switch ของ VPN แต่ละบริการไม่ได้ทำงานเหมือนกันทั้งหมด บางบริการเริ่มป้องกันเฉพาะเมื่อการเชื่อมต่อหลุดโดยไม่คาดคิด ส่วนบางบริการจะบล็อกการเข้าถึงอินเทอร์เน็ตเป็นค่าเริ่มต้นทันทีที่เปิดแอป และอนุญาตให้มีทราฟฟิกได้เมื่อยืนยันแล้วว่าอุโมงค์ VPN ทำงานอยู่เท่านั้น หมายความว่าคุณได้รับการป้องกันตั้งแต่ก่อนการพยายามเชื่อมต่อครั้งแรกจะสำเร็จ ไม่ใช่เฉพาะหลังเกิดการขัดข้องในภายหลัง
VPN Kill Switch ทำงานอย่างไร?
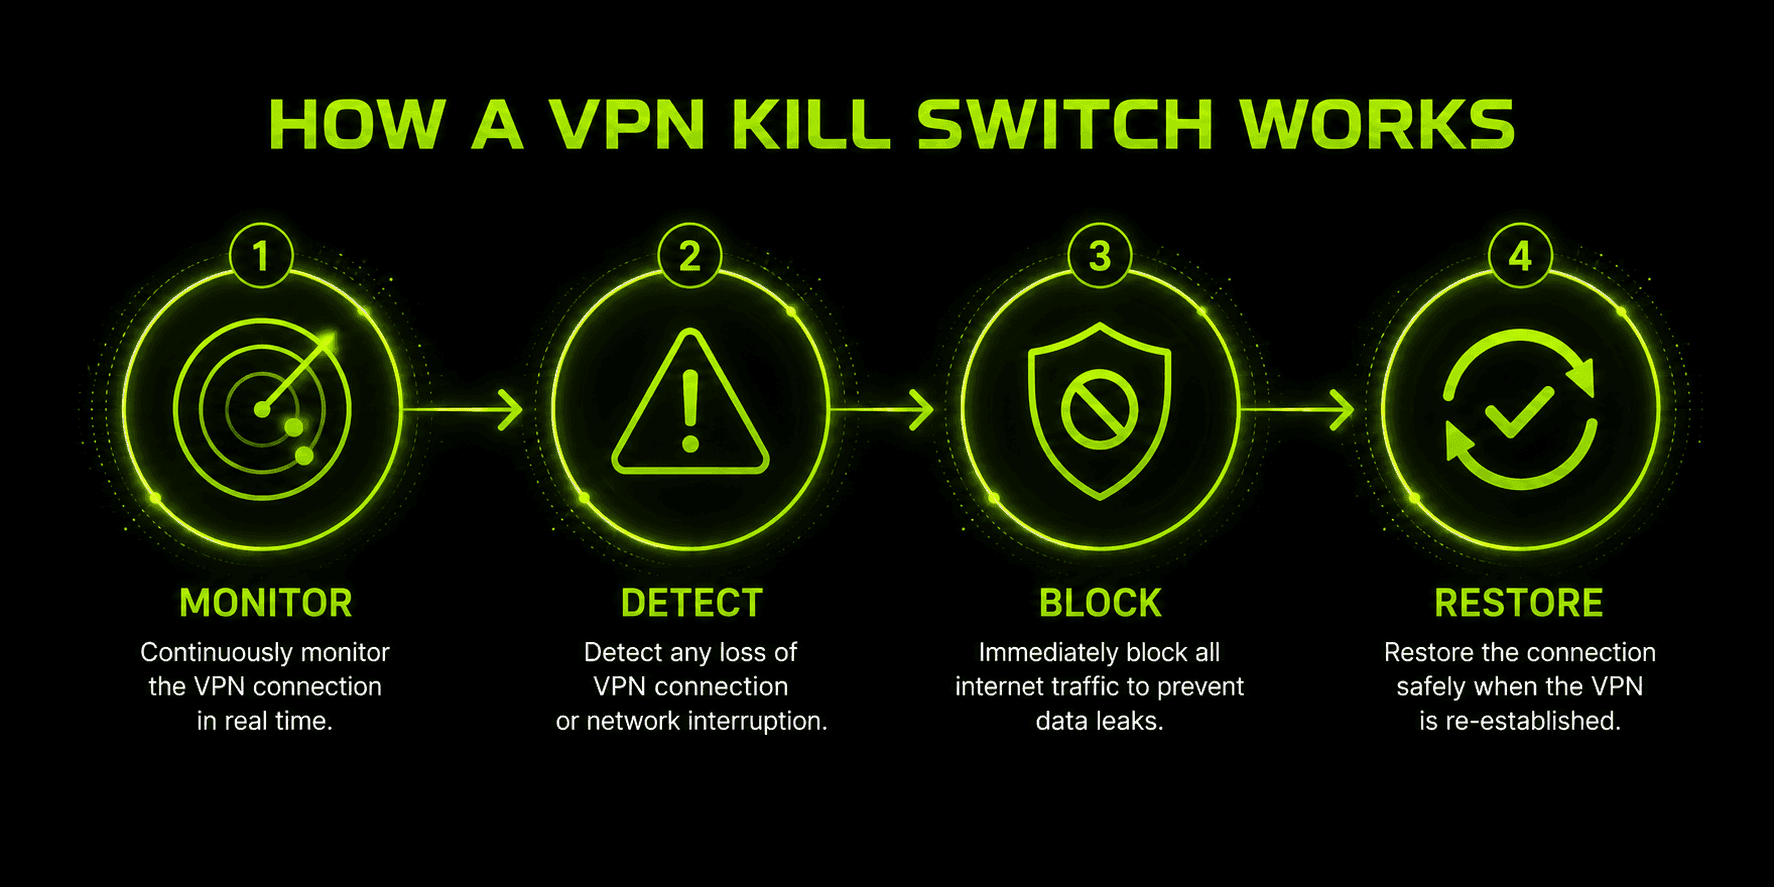
เบื้องหลัง kill switch ส่วนใหญ่ทำงานตามวงจรพื้นฐานแบบเดียวกัน ไม่ว่าแอป VPN ใดจะนำฟีเจอร์นี้มาใช้:
- เฝ้าติดตาม — แอปตรวจสอบสถานะการเชื่อมต่อ VPN และอินเทอร์เฟซเครือข่ายของอุปกรณ์อย่างต่อเนื่อง โดยคอยมองหาสัญญาณที่บ่งชี้ว่าการเชื่อมต่อหลุด เช่น การจับมือเชื่อมต่อขาดหาย ที่อยู่ IP เปลี่ยน หรืออินเทอร์เฟซของอุโมงค์หายไปทั้งหมด
- ตรวจจับ — เมื่อมีบางอย่างเปลี่ยนแปลง kill switch จะตรวจพบว่าเป็นความล้มเหลวทันที แม้การหยุดชะงักจะเกิดขึ้นเพียงชั่วครู่
- บล็อก — แอปใช้กฎระดับไฟร์วอลล์เพื่อหยุดไม่ให้ทราฟฟิกเข้าถึงเครือข่าย เว้นแต่จะถูกส่งผ่านอุโมงค์เข้ารหัส ไม่ว่าจะใช้กับทั้งระบบหรือเฉพาะรายชื่อแอป ขึ้นอยู่กับโหมดที่เปิดใช้งาน
- กู้คืน — เมื่อ VPN เชื่อมต่อใหม่และยืนยันแล้วว่าอุโมงค์ปลอดภัย การรับส่งทราฟฟิกตามปกติจะกลับมาทำงานโดยอัตโนมัติ โดยที่คุณไม่ต้องดำเนินการใด ๆ
วงจรนี้คือสิ่งที่ทำให้ kill switch จริงแตกต่างจากแอป VPN ที่เพียงพยายาม “เชื่อมต่อใหม่อย่างรวดเร็ว” หลังหลุด แม้จะเชื่อมต่อใหม่ได้เร็ว ก็ยังมีช่วงเวลาหนึ่ง ไม่ว่าจะสั้นเพียงใด ที่ทราฟฟิกอาจเดินทางโดยไม่มีการป้องกัน kill switch ที่ทำงานถูกต้องจะปิดช่องว่างนี้ด้วยการบล็อกก่อน แล้วจึงเชื่อมต่อใหม่ เพื่อไม่ให้ที่อยู่ IP จริงหรือข้อมูลที่ไม่ได้เข้ารหัสรั่วไหลออกไป
Kill Switch ระดับระบบเทียบกับระดับแอป
โดยทั่วไป kill switch มีสองรูปแบบ และความแตกต่างระหว่างสองแบบนี้สำคัญกว่าที่อาจเห็นในแวบแรก
ฟีเจอร์ kill switch ระดับระบบจะบล็อกทราฟฟิกอินเทอร์เน็ตทั้งหมดบนอุปกรณ์ทันทีที่ VPN หลุด แอปทุกตัว แท็บเบราว์เซอร์ทุกแท็บ และกระบวนการเบื้องหลังทั้งหมดจะขาดการเชื่อมต่อจนกว่า VPN จะกลับมาทำงาน นี่เป็นตัวเลือกที่ครอบคลุมกว่า และเป็นแบบที่แหล่งข้อมูลด้านความปลอดภัยมักแนะนำ เพราะไม่มีแอปใดสามารถทำข้อมูลรั่วไหลโดยไม่ตั้งใจผ่านช่องว่างของกฎได้
ฟีเจอร์ kill switch ระดับแอปใช้แนวทางที่จำกัดขอบเขตมากกว่า โดยตัดการเชื่อมต่อเฉพาะแอปที่คุณเลือก เช่น โปรแกรมทอร์เรนต์ ขณะที่แอปอื่น ๆ เช่น อีเมลหรือวิดีโอคอล ยังคงเชื่อมต่อได้ตามปกติ วิธีนี้แลกการป้องกันบางส่วนกับความสะดวก โดยจะไม่ขัดจังหวะงานที่คุณไม่ได้เลือกให้ป้องกัน แต่แอปใดก็ตามที่อยู่นอกเหนือรายการที่เลือกจะถูกเปิดเผยหาก VPN ล้มเหลว
| คุณสมบัติ | Kill Switch ระดับระบบ | Kill Switch ระดับแอป |
|---|---|---|
ขอบเขต | บล็อกทราฟฟิกอินเทอร์เน็ตทั้งหมดบนอุปกรณ์ | บล็อกเฉพาะแอปที่คุณเลือก |
การป้องกัน | ครอบคลุม — ไม่มีช่องว่างให้ข้อมูลรั่วไหล | บางส่วน — แอปที่ไม่ได้เลือกยังคงถูกเปิดเผย |
การหยุดชะงัก | อาจขัดจังหวะงานอื่นที่ไม่เกี่ยวข้อง (การโทร การดาวน์โหลด) | น้อยที่สุด — มีผลเฉพาะกับแอปที่เลือก |
เหมาะสำหรับ | Wi-Fi สาธารณะ งานที่ละเอียดอ่อน นักข่าว/นักกิจกรรม | การดาวน์โหลดทอร์เรนต์หรือแอปความเสี่ยงสูงเพียงแอปเดียว |
ความพร้อมใช้งาน | พบได้ทั่วไปบน Windows/macOS/Linux แต่มีข้อจำกัดมากกว่าบนอุปกรณ์มือถือ | ผู้ให้บริการบางรายเสนอเป็นตัวเลือกเสริม |
ไม่ว่าคุณจะเลือกโหมดใด การที่ vpn ที่มีระบบป้องกัน kill switch ยังต้องให้คุณเลือกเช่นนี้ก็บอกสิ่งสำคัญอย่างหนึ่งว่า ไม่มีการทำงานต่อเนื่องโดยไม่หยุดชะงักอย่างสมบูรณ์แบบ เซิร์ฟเวอร์อาจมีภาระงานมาก เครือข่ายอาจสะดุด และไม่มีผู้ให้บริการรายใดรับประกันการเชื่อมต่อที่ไม่หลุดแม้แต่วินาทีเดียวได้ นี่จึงเป็นเหตุผลที่พฤติกรรมเมื่อการเชื่อมต่อล้มเหลวสำคัญพอ ๆ กับตัวการเชื่อมต่อเอง
ควรแยกปัญหาสองอย่างที่เกี่ยวข้องกันแต่แตกต่างกันซึ่ง kill switch มีหน้าที่ป้องกัน ได้แก่ IP leak: ซึ่งเกิดขึ้นเมื่อที่อยู่ IP จริงของอุปกรณ์ถูกเปิดเผย เพราะทราฟฟิกถูกส่งออกนอก VPN ทั้งหมด และ DNS leak: ซึ่งเป็นปัญหาที่เฉพาะเจาะจงกว่า โดยคำขอ DNS ของอุปกรณ์คุณ — คำขอที่แปลงชื่อเว็บไซต์เป็นที่อยู่ — ถูกส่งไปยังเซิร์ฟเวอร์ DNS ของเครือข่ายปกติแทนเซิร์ฟเวอร์ของ VPN แม้ทราฟฟิกส่วนที่เหลือยังผ่านอุโมงค์ได้ถูกต้อง DNS leak อาจเปิดเผยกิจกรรมการท่องเว็บของคุณ (เว็บไซต์ที่ค้นหา) ต่อ ISP แม้ที่อยู่ IP ของคุณจะยังซ่อนอยู่ จึงเป็นเหตุผลที่ kill switch ที่พัฒนามาอย่างเหมาะสมต้องบล็อกทราฟฟิกทั้งสองประเภท ไม่ใช่แค่การเข้าถึงอินเทอร์เน็ตทั่วไป
สำหรับ kill switch ระดับแอปโดยเฉพาะ ผู้ให้บริการส่วนใหญ่ใช้รายการอนุญาต (บางครั้งเรียกว่ารายการข้อยกเว้น) ซึ่งเป็นหน้าการตั้งค่าที่คุณเพิ่มแอปเฉพาะที่ได้รับอนุญาตให้ข้าม kill switch และทำงานต่อได้แม้ VPN หลุด โดยปกติการตั้งค่านี้ทำได้ด้วยการเปิดการตั้งค่า kill switch ค้นหารายการ “ข้อยกเว้นของแอป” หรือ “แอปที่อนุญาต” แล้วเพิ่มเฉพาะแอปที่คุณตั้งใจจะปล่อยไว้โดยไม่มีการป้องกัน แอปที่ไม่อยู่ในรายการจะใช้พฤติกรรมเริ่มต้น ซึ่งโดยมากเป็นระดับระบบ ยิ่งมีแอปในรายการน้อย kill switch ระดับแอปก็ยิ่งทำงานใกล้เคียงกับแบบระดับระบบเต็มรูปแบบ
สาเหตุทั่วไปที่ทำให้การเชื่อมต่อ VPN หลุด
kill switch มีความสำคัญเพราะการเชื่อมต่อ VPN หลุดได้จริง และเกิดบ่อยกว่าที่คนส่วนใหญ่คิด สาเหตุที่พบบ่อย ได้แก่:
- Wi-Fi ไม่เสถียรหรือสัญญาณอ่อน — เป็นสาเหตุที่พบบ่อยที่สุด สัญญาณอ่อนหรือเครือข่ายหนาแน่นอาจทำให้อุโมงค์ขาดช่วงโดยที่คุณไม่รู้ตัว จนกว่าจะมีบางอย่างโหลดไม่ขึ้น
- การเปลี่ยนเครือข่าย — การเปลี่ยนจาก Wi-Fi ไปใช้ข้อมูลมือถือ หรือเปลี่ยนระหว่างเครือข่าย Wi-Fi จะทำให้อุโมงค์เดิมขาดช่วงชั่วคราวระหว่างที่อุปกรณ์เชื่อมต่อใหม่
- เซิร์ฟเวอร์มีภาระงานมากหรืออยู่ไกล — เซิร์ฟเวอร์ VPN ที่มีภาระงานสูงหรืออยู่ไกลจากคุณในเชิงภูมิศาสตร์ มีแนวโน้มหมดเวลาหรือทำให้การเชื่อมต่อหลุดมากกว่า
- การทำงานขัดแย้งกับไฟร์วอลล์หรือแอนติไวรัส — ซอฟต์แวร์รักษาความปลอดภัยบนอุปกรณ์ของคุณอาจรบกวนความสามารถของไคลเอนต์ VPN ในการรักษาการเชื่อมต่อเป็นบางครั้ง
- อุปกรณ์เข้าสู่โหมดพักหรือรีสตาร์ต — แล็ปท็อปที่เข้าสู่โหมดพักและโทรศัพท์ที่รีสตาร์ตระหว่างคืนอาจทำให้เซสชัน VPN ที่กำลังทำงานอยู่หลุดโดยไม่มีการแจ้งเตือน
- ISP จำกัดความเร็วหรือรบกวนการเชื่อมต่อ — ผู้ให้บริการอินเทอร์เน็ตบางรายตรวจจับและจำกัดทราฟฟิก VPN อย่างจริงจัง ซึ่งอาจทำให้การเชื่อมต่อขาดเป็นระยะ
สาเหตุเหล่านี้ไม่ได้ผิดปกติหรือเกิดขึ้นได้ยาก แต่เป็นพฤติกรรมปกติของเครือข่าย นี่คือประเด็นสำคัญ: kill switch ไม่ได้ป้องกันเหตุการณ์สุดโต่งที่แทบไม่เกิดขึ้น แต่ป้องกันสาเหตุทั่วไปในชีวิตประจำวันซึ่งทำให้การเชื่อมต่อสะดุด
เปรียบเทียบ Kill Switch ของ VPN รายใหญ่
ตรรกะพื้นฐานในการเฝ้าติดตาม ตรวจจับ บล็อก และกู้คืนมีความคล้ายกันในผู้ให้บริการแต่ละราย แต่ชื่อเรียกและพฤติกรรมเฉพาะแตกต่างกันมากพอที่คุณควรรู้ว่ากำลังใช้อะไร ก่อนจะคิดว่าการเลือกช่องในหน้าการตั้งค่าจะทำงานอย่างที่คาด
| ผู้ให้บริการ | ชื่อที่ใช้เรียก | ลักษณะการทำงาน |
|---|---|---|
ProtonVPN | Standard / Advanced Kill Switch | Standard ทำงานเฉพาะเมื่อการเชื่อมต่อหลุดโดยไม่ตั้งใจ ส่วน Advanced บล็อกทราฟฟิกทั้งหมดเป็นค่าเริ่มต้นโดยไม่มีข้อยกเว้น แม้ก่อนเชื่อมต่อ และยังคงทำงานหลังรีบูต |
Surfshark | Soft / Strict Kill Switch | Soft ทำงานเฉพาะเมื่อการเชื่อมต่อหลุดโดยไม่คาดคิด ส่วน Strict บล็อกอินเทอร์เน็ตทุกครั้งที่ VPN ไม่ทำงาน รวมถึงเมื่อยกเลิกการเชื่อมต่อโดยตั้งใจ |
ExpressVPN | Network Lock | มีโหมดระดับระบบเพียงโหมดเดียว ใช้ชื่อแบรนด์ที่ต่างจากคำว่า “kill switch” แต่ทำงานในลักษณะเดียวกัน |
NordVPN | App Kill Switch + System Kill Switch | มีทั้งโหมดระดับแอปและระดับระบบ ให้ผู้ใช้เลือกตามสถานการณ์ |
ข้อสรุปที่นำไปใช้ได้จริงคือ คำถามว่า “VPN นี้มี kill switch หรือไม่” เป็นเพียงครึ่งหนึ่งของเรื่องเท่านั้น พฤติกรรมเริ่มต้นว่าจะบล็อกก่อนที่คุณจะเชื่อมต่อด้วยซ้ำ (เชิงรุก) หรือบล็อกหลังการเชื่อมต่อหลุดเท่านั้น (เชิงตอบสนอง) และยังทำงานต่อหลังรีสตาร์ตหรือไม่ แตกต่างกันมากตามรูปแบบการพัฒนาฟีเจอร์ จึงควรตรวจสอบพฤติกรรมที่เฉพาะเจาะจง แทนที่จะคิดว่าการทำเครื่องหมายในช่องหมายถึงการป้องกันสูงสุด
VPN Kill Switch แยกตามแพลตฟอร์ม: แต่ละระบบปฏิบัติการต่างกันอย่างไร
ฟีเจอร์หลักแบบเดียวกันไม่ได้ทำงานเหมือนกันทุกแพลตฟอร์ม ส่วนหนึ่งขึ้นอยู่กับว่าแต่ละระบบปฏิบัติการให้อำนาจแอปควบคุมส่วนเครือข่ายมากเพียงใด และอีกส่วนหนึ่งเกี่ยวข้องกับข้อควรรู้เฉพาะที่มีการบันทึกไว้
Windows และ Linux โดยทั่วไปเปิดให้แอป VPN เข้าถึงไฟร์วอลล์ได้ลึกที่สุด จึงมักพบโหมด kill switch ที่ครอบคลุมที่สุด รวมถึงการป้องกันต่อเนื่องที่ยังคงอยู่หลังรีบูตในบางแอป เฉพาะบน Windows/Linux เท่านั้น การใช้รายการอนุญาตสำหรับข้อยกเว้นของแอปใน kill switch ก็เป็นตัวเลือกที่ผู้ให้บริการหลายรายมักมีให้เฉพาะบน Windows/macOS ขณะที่ Linux และแพลตฟอร์มมือถือมีการควบคุมที่ละเอียดน้อยกว่า
macOS และ iOS มีกรณีเฉพาะที่มีการบันทึกไว้และควรรู้: คำขอ DNS บางรายการที่บริการระบบของ Apple สร้างขึ้นอาจเลี่ยงอุโมงค์ VPN ได้ แม้เปิด kill switch อยู่ เพราะคำขอเหล่านั้นได้รับการจัดการในระดับระบบที่ kill switch ดักจับได้ไม่ทั้งหมด ช่องว่างนี้มีขอบเขตแคบและไม่เปิดเผยกิจกรรมการท่องเว็บทั่วไปของคุณ แต่เป็นข้อจำกัดจริงบนแพลตฟอร์ม Apple ซึ่งไม่มีกรณีเทียบเท่าบน Windows หรือ Android ผู้ใช้ macOS อาจสังเกตเห็นที่อยู่ IP ถูกเปิดเผยชั่วครู่โดยเฉพาะระหว่างเปลี่ยนเซิร์ฟเวอร์ VPN แม้ kill switch จะทำงานอยู่ เนื่องจากอุโมงค์เก่าปิดลงก่อนที่อุโมงค์ใหม่จะได้รับการยืนยันเพียงเล็กน้อย
Android จัดการเรื่องนี้ต่างจากแพลตฟอร์มอื่นเล็กน้อย เพราะระบบปฏิบัติการมีการป้องกันแบบหนึ่งติดตั้งมาในตัว โดยไม่ขึ้นกับแอป VPN ที่คุณใช้ ในเมนูการตั้งค่าใต้ เครือข่าย & อินเทอร์เน็ต → VPN → ไอคอนรูปเฟืองข้าง VPN ที่เลือก Android มีสวิตช์ให้เปิดปิดสองรายการ ได้แก่ “VPN แบบเปิดตลอดเวลา” และ “บล็อกการเชื่อมต่อที่ไม่ใช้ VPN” เมื่อเปิดทั้งสองรายการ คุณจะได้ vpn kill switch ระดับระบบที่ซอฟต์แวร์ของ Android บังคับใช้โดยตรง โดยจะไม่มีทราฟฟิกอินเทอร์เน็ตไปถึงเครือข่าย เว้นแต่การเชื่อมต่อ VPN นั้นจะทำงานอยู่ ไม่ว่าคุณจะใช้แอปใดเชื่อมต่อก็ตาม
เรื่องนี้สำคัญเพราะหมายความว่าการป้องกันจะไม่หายไปหากแอป VPN ขัดข้อง ถูกบังคับปิด หรือเพียงพัฒนา kill switch ของตัวเองได้ไม่ดีนัก ระบบปฏิบัติการบังคับใช้กฎในระดับที่ต่ำกว่าแอปใดแอปหนึ่งจะเข้าถึงได้ อย่างไรก็ตาม android vpn ที่มี kill switch อยู่ในแอปก็ยังเสริมประโยชน์นอกเหนือจากการตั้งค่าระบบปฏิบัติการได้ แอปบางตัวตรวจจับได้เร็วกว่า มีข้อยกเว้นระดับแอปที่ละเอียดกว่า หรือตัวบ่งชี้สถานะชัดเจนกว่าสวิตช์ในตัวของ Android ซึ่งค่อนข้างเรียบง่าย
คำแนะนำที่นำไปใช้ได้จริงคือ หากทำได้ให้ใช้ทั้งสองอย่างร่วมกัน: เปิด “บล็อกการเชื่อมต่อที่ไม่ใช้ VPN” ที่มีมาใน Android เป็นการป้องกันพื้นฐาน แล้วใช้ kill switch ของแอป VPN เพื่อเสริมการป้องกันที่ตอบสนองได้รวดเร็วและรับรู้การทำงานของแอป
อีกปฏิสัมพันธ์ข้ามแพลตฟอร์มที่ควรกล่าวถึงคือ kill switch กับ split tunneling อาจทำงานร่วมกันได้ไม่ราบรื่นเสมอไป เนื่องจาก kill switch มีหน้าที่บล็อกทราฟฟิกนอกอุโมงค์ ขณะที่ split tunneling มีหน้าที่ส่งทราฟฟิกบางส่วนออกนอกอุโมงค์โดยตั้งใจ ฟีเจอร์ทั้งสองจึงอาจขัดแย้งกัน เอกสารของผู้ให้บริการส่วนใหญ่ระบุว่าการใช้ร่วมกันทำงานได้อย่างน่าเชื่อถือเฉพาะบน Windows ส่วนแพลตฟอร์ม macOS, Linux และมือถืออาจปิดฟีเจอร์หนึ่งขณะที่อีกฟีเจอร์ทำงานอยู่ หรือต้องกำหนดค่าอย่างระมัดระวังมากขึ้นเพื่อใช้ทั้งสองพร้อมกัน หากคุณพึ่งพาฟีเจอร์ทั้งคู่ ควรทดสอบการตั้งค่าที่เจาะจงบนแพลตฟอร์มของคุณ แทนที่จะคิดว่าจะทำงานร่วมกันได้ตามค่าเริ่มต้น
วิธีทดสอบว่า Kill Switch ทำงานจริงหรือไม่
การเปิด kill switch ในการตั้งค่าไม่ได้ยืนยันว่ามันทำงานจริง และเนื่องจากจุดประสงค์ทั้งหมดของฟีเจอร์นี้คือจับความขัดข้องที่คุณอาจไม่สังเกตเห็น จึงควรตรวจสอบโดยตรง แทนที่จะเชื่อไปเอง:
- เชื่อมต่อ VPN ตามปกติและยืนยันว่าเชื่อมต่ออยู่ จากนั้นตรวจสอบที่อยู่ IP ผ่านหน้าเว็บ “IP ของฉันคืออะไร” เพื่อจดที่อยู่ของเซิร์ฟเวอร์ VPN
- บังคับตัดการเชื่อมต่อโดยไม่ใช้ปุ่มยกเลิกการเชื่อมต่อของแอป ให้บังคับปิดแอป VPN ผ่านตัวจัดการงานของอุปกรณ์ หรือบล็อกแอปชั่วคราวในการตั้งค่าไฟร์วอลล์ วิธีนี้จำลองการหลุดโดยไม่คาดคิดในแบบที่ kill switch ออกแบบมาเพื่อจัดการ แทนการยกเลิกการเชื่อมต่ออย่างตั้งใจและถูกต้อง
- ลองโหลดหน้าเว็บ — หาก kill switch ทำงาน จะไม่มีอะไรโหลดได้เลย ไม่ย้อนกลับไปใช้การเชื่อมต่อปกติ และไม่มีการโหลดหน้าเว็บเพียงบางส่วน หากหน้าเว็บโหลดสำเร็จขณะที่ VPN หยุดทำงาน แสดงว่า kill switch ไม่ทำงานตามที่คาด
- เชื่อมต่อแอป VPN ใหม่และยืนยันว่าการเข้าถึงอินเทอร์เน็ตกลับมาทำงานโดยอัตโนมัติเมื่ออุโมงค์เชื่อมต่ออีกครั้ง โดยไม่ต้องรีเซ็ตสิ่งอื่นด้วยตนเอง
การตรวจสอบนี้หลังตั้งค่า kill switch ครั้งแรกหนึ่งครั้ง และทำซ้ำหลังอัปเดตแอปหรือระบบปฏิบัติการครั้งใหญ่ เป็นนิสัยที่เหมาะสม พฤติกรรมของ kill switch เป็นสิ่งที่อาจเสียหายโดยไม่มีสัญญาณชัดเจนระหว่างการอัปเดต จนกว่าจะถึงเวลาที่คุณต้องใช้จริง
VPN ฟรีที่มี Kill Switch: สิ่งที่ควรคาดหวัง
หากกำลังมองหา VPN ฟรีที่รองรับ kill switch ควรเริ่มต้นด้วยความคาดหวังที่สมจริง นี่เป็นหนึ่งในฟีเจอร์ที่ผู้ให้บริการมักสงวนไว้สำหรับแพ็กเกจแบบชำระเงิน เพราะการพัฒนาให้ทำงานได้ดีต้องใช้ความพยายามด้านวิศวกรรมจริงจัง และแพ็กเกจฟรีมักออกแบบมาเพื่อลดต้นทุนมากกว่าการเพิ่มระดับความปลอดภัยให้สูงสุด แพ็กเกจ VPN ฟรีที่เป็นที่รู้จักบางรายตัด kill switch ออกทั้งหมดทั้งที่ยังใช้ชื่อแบรนด์เดิม ซึ่งหมายความว่าเวอร์ชันฟรีกับเวอร์ชันเสียเงินของแอปเดียวกันอาจให้การป้องกันแตกต่างกันอย่างมีนัยสำคัญ
ไม่ได้หมายความว่าแพ็กเกจฟรีทุกแพ็กเกจจะไม่มีฟีเจอร์นี้ ผู้ให้บริการบางรายมี kill switch พื้นฐานให้แม้ในแพ็กเกจฟรี แต่หมายความว่าฟีเจอร์นี้มีให้ไม่สม่ำเสมอจนคุณไม่ควรคิดว่ามีอยู่ หาก kill switch สำคัญสำหรับคุณ (และควรสำคัญสำหรับทุกคนที่ใช้ Wi-Fi สาธารณะเป็นประจำ) การตรวจสอบรายการฟีเจอร์ของแพ็กเกจก่อนพึ่งพาบริการนั้นใช้เวลาเพียงสองนาที
ทำไมจึงเลือก Guru VPN
kill switch จะมีประโยชน์ก็ต่อเมื่อเป็นส่วนหนึ่งของแอปที่คุณใช้อยู่จริง จึงควรตรวจสอบสิ่งที่ต้องมองหาให้ชัดเจน แทนที่จะเชื่อรายการฟีเจอร์ตามที่เห็น Guru VPN มี kill switch ที่สร้างขึ้นตามหลักการเฝ้าติดตาม ตรวจจับ บล็อก และกู้คืนแบบเดียวกับที่กล่าวไว้ข้างต้น โดยมีเป้าหมายให้การเชื่อมต่อที่หลุดขัดจังหวะการท่องเว็บของคุณ แทนที่จะเปิดเผยข้อมูลโดยที่คุณไม่รู้ตัว และไม่ต้องคอยเฝ้าสถานะการเชื่อมต่อเอง
นอกเหนือจาก kill switch สิ่งที่มักสำคัญในการใช้งานแต่ละวันคือองค์ประกอบอื่น ๆ ที่มาพร้อมกัน ได้แก่ การเข้ารหัสที่สม่ำเสมอในการเชื่อมต่อทุกครั้ง ตำแหน่งเซิร์ฟเวอร์ที่กระจายครอบคลุม ทำให้โดยปกติมีเซิร์ฟเวอร์ใกล้เคียงที่ไม่แออัดให้ใช้ (ซึ่งตามสาเหตุข้างต้นยังช่วยลดโอกาสที่การเชื่อมต่อจะหลุดตั้งแต่แรก) และแอปที่ใช้ง่ายพอให้เปิดการป้องกันได้โดยไม่ต้องอ่านคู่มือก่อน คุณสามารถเปรียบเทียบสิ่งที่รวมอยู่ในแต่ละระดับได้ที่ หน้าราคาและตรวจสอบว่ามีบริการครอบคลุมภูมิภาคที่คุณต้องการหรือไม่ใน รายชื่อเซิร์ฟเวอร์ก่อนตัดสินใจว่าแพ็กเกจใดเหมาะกับวิธีที่คุณใช้ VPN จริง ๆ
คำถามที่พบบ่อย
เป็นฟีเจอร์ความปลอดภัยที่ทำงานเบื้องหลังและบล็อกการเข้าถึงอินเทอร์เน็ตของอุปกรณ์ทันทีที่การเชื่อมต่อ VPN หลุด เพื่อไม่ให้ทราฟฟิกย้อนกลับไปใช้การเชื่อมต่อที่ไม่มีการป้องกันและไม่ได้เข้ารหัสโดยที่คุณไม่รู้ตัว
หลัก ๆ คือป้องกันการเปิดเผยที่อยู่ IP และข้อมูลที่ไม่ได้เข้ารหัสรั่วไหลระหว่างการเชื่อมต่อล้มเหลว ซึ่งเป็นช่วงที่อุปกรณ์อาจกลับไปเชื่อมต่อโดยตรงผ่านเครือข่ายปกติ โดยที่คุณไม่รู้ว่า VPN หยุดทำงานแล้ว
ไม่ ฟีเจอร์นี้ไม่มีผลต่อความเร็วขณะที่ VPN เชื่อมต่อตามปกติ โดยจะทำงานเฉพาะเมื่อการเชื่อมต่อหลุด และในตอนนั้นจะบล็อกทราฟฟิกทั้งหมดแทนที่จะทำให้ช้าลง จนกว่า VPN จะเชื่อมต่อใหม่
โดยทั่วไปได้ แอปส่วนใหญ่อนุญาตให้ปิดได้ในการตั้งค่า แต่การทำเช่นนั้นจะนำการป้องกันออกจากสถานการณ์ที่ฟีเจอร์นี้ออกแบบมาเพื่อรับมือโดยตรง ดังนั้นโดยทั่วไปควรเปิดไว้
IP leak เปิดเผยที่อยู่ IP จริงของคุณ เพราะทราฟฟิกถูกส่งออกนอก VPN ทั้งหมด ส่วน DNS leak มีขอบเขตแคบกว่า หมายถึงการค้นหา DNS ของคุณ (ซึ่งแปลงชื่อเว็บไซต์เป็นที่อยู่) ถูกส่งผ่านเครือข่ายปกติแทน VPN และอาจเปิดเผยกิจกรรมการท่องเว็บ แม้ที่อยู่ IP ของคุณจะยังซ่อนอยู่
ได้ในบางแพลตฟอร์ม โดยทั่วไป Windows ใช้ฟีเจอร์ทั้งสองร่วมกันได้อย่างน่าเชื่อถือที่สุด ส่วนบน macOS, Linux และอุปกรณ์มือถือ ฟีเจอร์ทั้งสองอาจขัดแย้งกัน เนื่องจากฟีเจอร์หนึ่งออกแบบมาเพื่อบล็อกทราฟฟิกนอกอุโมงค์ ขณะที่อีกฟีเจอร์ตั้งใจส่งทราฟฟิกบางส่วนออกนอกอุโมงค์ จึงควรทดสอบการตั้งค่าที่เจาะจงบนอุปกรณ์ของคุณ แทนที่จะคิดว่าจะทำงานร่วมกันได้ตามค่าเริ่มต้น
สรุป
VPN kill switch ไม่ใช่ฟีเจอร์หวือหวา และส่วนใหญ่คุณจะไม่ทันสังเกตด้วยซ้ำว่ามันทำงานอยู่ ซึ่งเป็นจุดประสงค์ของมัน ฟีเจอร์นี้มีไว้สำหรับช่วงเวลาที่การเชื่อมต่อหลุดโดยไม่รู้ตัว มิฉะนั้นอาจเปิดเผยที่อยู่ IP จริงและทราฟฟิกที่ไม่ได้เข้ารหัสของคุณอย่างเงียบ ๆ ขณะที่คุณคิดว่ายังได้รับการป้องกันอยู่ ไม่ว่าจะบังคับใช้ทั่วทั้งระบบ จำกัดไว้เฉพาะบางแอป หรือฝังอยู่ใน Android ระดับระบบปฏิบัติการ หน้าที่หลักก็เหมือนกัน คือถือว่าการเชื่อมต่อ VPN ล้มเหลวเป็นเหตุให้หยุด ไม่ใช่เหตุให้ทำงานต่อโดยไม่มีการป้องกัน Guru VPN ติดตั้งกลไกป้องกันนี้ไว้เป็นส่วนหนึ่งของการช่วยให้การเชื่อมต่อเชื่อถือได้ตั้งแต่เริ่มเปิดใช้งาน