
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN для удалённого доступа: как он работает, чем отличается от удалённого рабочего стола и какие есть современные альтернативы

 Главное

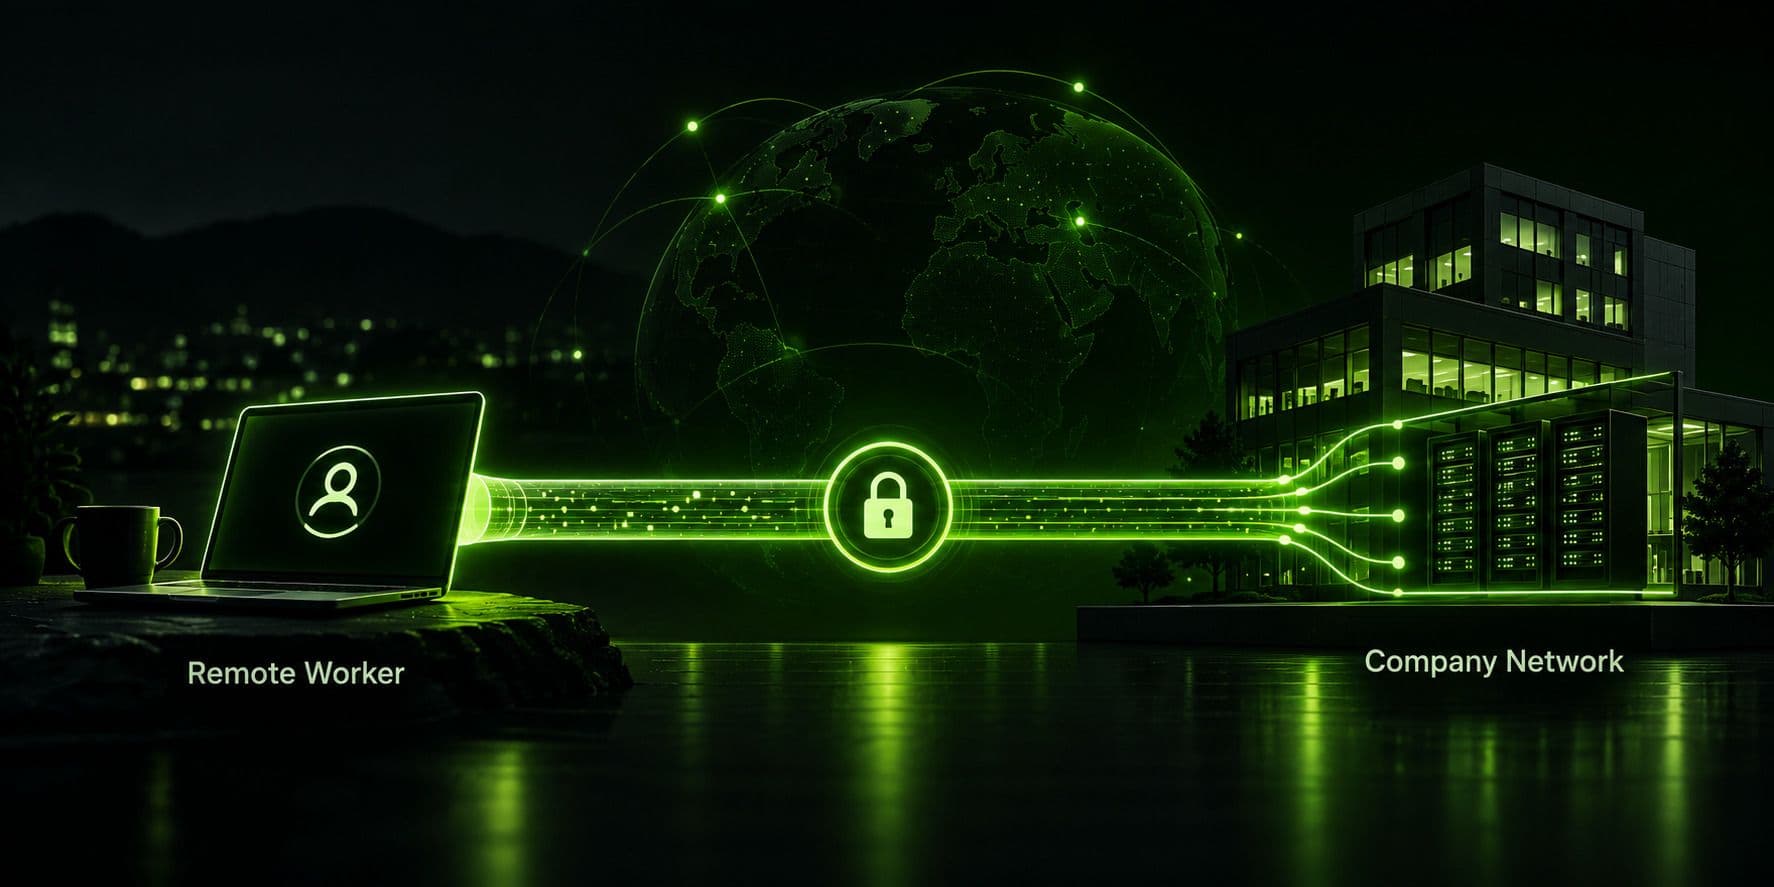
- VPN для удалённого доступа создаёт зашифрованный туннель с устройства пользователя в частную сеть компании, благодаря чему сотрудник может обращаться к внутренним системам так, словно его ноутбук физически находится в офисе.
- Это отличается от VPN «сеть — сеть», который соединяет целые офисные сети друг с другом, а не отдельные удалённые устройства.
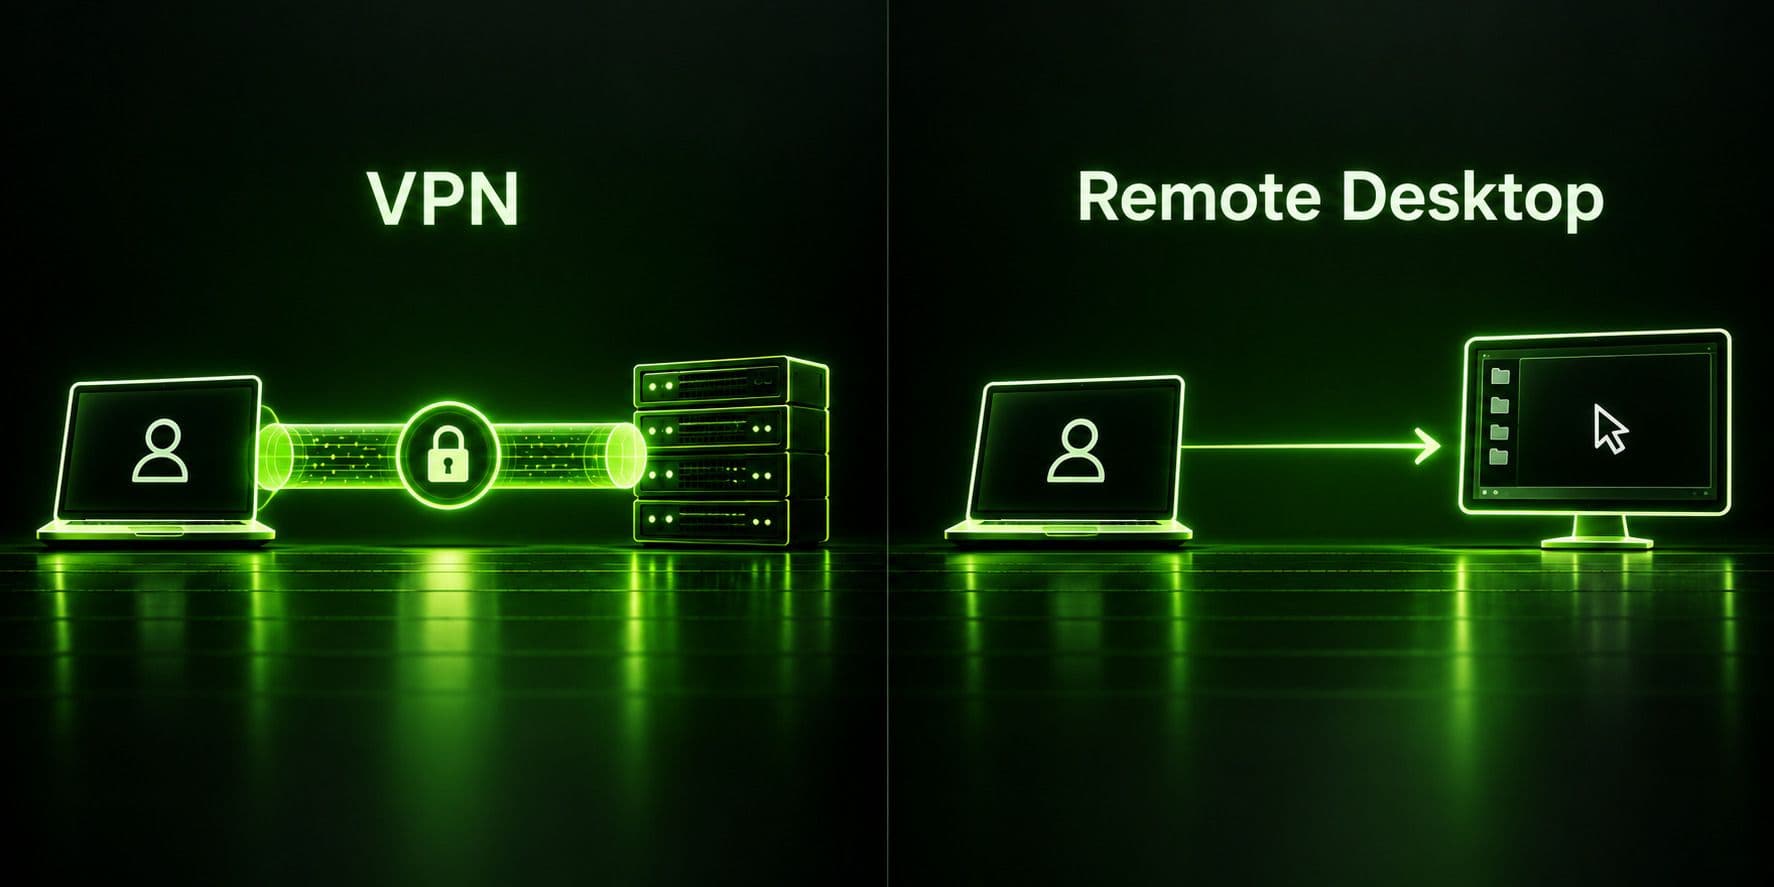
- VPN и программа для удалённого рабочего стола решают разные задачи: VPN предоставляет устройству доступ на сетевом уровне, а программа для удалённого рабочего стола — визуальное управление экраном другого компьютера. Их часто используют вместе, а не вместо друг друга.
- У традиционных VPN для удалённого доступа есть реальные ограничения: они не проверяют состояние безопасности устройства, а взломанное устройство может открыть доступ к большей части сети, чем предполагалось. Поэтому многие компании переходят на архитектуры ZTNA или SASE.
- Персональный VPN, например Guru VPN, защищает ваш трафик и конфиденциальность при удалённой работе, но это не тот же инструмент, что корпоративный VPN для удалённого доступа, который работодатель может предоставить для подключения к внутренним системам. Они решают разные задачи и обычно не взаимозаменяемы.
Понятие «VPN для удалённого доступа» охватывает больше, чем следует из большинства объяснений. В ИТ-отделе так называют конкретную часть инфраструктуры, которая позволяет устройствам сотрудников безопасно подключаться к корпоративной сети из любого места. В повседневной речи под «VPN для удалённой работы» часто подразумевают нечто гораздо более простое — использование личного VPN-приложения для защиты трафика во время работы из кафе или отеля. А те, кто ищет инструменты для удалённого рабочего стола через VPN, обычно хотят решить совсем другую задачу: управлять одним компьютером с другого, а не защищать сетевое соединение. В этом руководстве мы разберёмся во всех трёх вариантах, объясним техническое значение VPN для удалённого доступа, расскажем, как он работает, объективно сравним его с программами для удалённого рабочего стола и рассмотрим, что приходит на смену традиционным VPN для удалённого доступа в современной корпоративной среде. Кроме того, выясним, какое место в наборе инструментов удалённого сотрудника занимает персональный VPN, например Guru VPN .
Что такое VPN для удалённого доступа?
Что представляет собой VPN для удалённого доступа? Это клиентская программа, установленная на устройстве сотрудника. Она устанавливает зашифрованное соединение с проверкой подлинности с сетевым шлюзом компании, позволяя этому устройству обращаться к внутренним ресурсам — файловым серверам, внутренним приложениям и принтерам, — которые не доступны из публичного интернета. В отличие от персонального VPN, который в основном перенаправляет трафик через сервер провайдера, чтобы скрыть ваш IP-адрес, корпоративный VPN для удалённого доступа предназначен для того, чтобы устройство извне могло работать так, словно оно напрямую подключено к офисной сети.
Чтобы разобраться в вариантах удалённого доступа через VPN, сначала нужно понять, какой тип использует ваша компания: за этим термином стоят несколько разных технологий, решающих одну и ту же основную задачу разными способами. Что именно должен защищать удалённый VPN? Сразу две вещи: конфиденциальность данных, передаваемых между удалённым устройством и офисом (за счёт шифрования), и контроль доступа — кому вообще разрешено подключаться к внутренним системам (за счёт проверки подлинности до установления туннеля). Важны оба аспекта: если шифрование не подкрепить надлежащей проверкой подлинности, неавторизованные пользователи тоже смогут подключаться безопасным образом.
Как работает VPN для удалённого доступа
Принцип работы знакомый: сотрудник запускает клиент VPN и проходит проверку подлинности, обычно с помощью имени пользователя и пароля, а в компаниях, уделяющих внимание безопасности, — также многофакторной аутентификации. После проверки клиент и VPN-шлюз компании согласовывают зашифрованный туннель, обычно используя протоколы IPsec или на основе SSL/TLS. Устройству сотрудника назначается внутренний IP-адрес, как если бы оно напрямую подключилось к офисной сети. После этого трафик к внутренним ресурсам шифруется, проходит через туннель к шлюзу, расшифровывается и направляется к нужной внутренней системе. В обратном направлении данные проходят тот же путь.
Некоторые организации настраивают VPN в режиме полного туннеля: весь интернет-трафик сотрудника проходит через корпоративную сеть. Другие используют раздельную маршрутизацию: через VPN направляется только трафик к внутренним ресурсам, а всё остальное — например, обычный просмотр сайтов — идёт напрямую в интернет. Это компромисс между централизованным контролем и эффективным использованием пропускной способности.
VPN для удалённого доступа и VPN «сеть — сеть»
Эти понятия постоянно путают, хотя они решают разные задачи в разном масштабе. VPN для удалённого доступа подключает к корпоративной сети одно устройство — например, ноутбук или телефон отдельного удалённого сотрудника — и требует, чтобы на этом конкретном устройстве работала клиентская программа. VPN «сеть — сеть», напротив, соединяет две целые сети — например, филиал и головной офис — с помощью туннеля между шлюзами. Устанавливать программы на устройства сотрудников в этих офисах не нужно: шифрование происходит на границе сети.
На практике большинство организаций с распределёнными командами используют оба варианта: VPN «сеть — сеть» постоянно соединяет офисы, а VPN для удалённого доступа — или его современная замена — служит отдельным сотрудникам, которые работают из дома, путешествуют или подключаются из любого места за пределами этих офисов.
Преимущества VPN для удалённого доступа
Компании, выбирающие решения для удалённого доступа через VPN, обычно оценивают одни и те же преимущества. При правильной настройке VPN для удалённого доступа даёт ИТ-команде централизованный контроль над тем, кто и откуда может обращаться к внутренним системам, без необходимости открывать эти системы для публичного интернета. Сотрудники могут работать из дома, отеля или объекта клиента и при этом пользоваться внутренними инструментами, которые изначально не предназначались для доступа из интернета. Кроме того, такое решение обычно обходится дешевле, чем создание выделенных частных сетевых каналов для каждого удалённого сотрудника: оно использует уже существующий публичный интернет и не требует отдельной инфраструктуры.
Риски и ограничения, о которых следует знать
Даже безопасный VPN для удалённого доступа — не идеальное решение. Важно понимать его риски, а не считать, что одно лишь шифрование решает все проблемы:
Он проверяет соединение, но не устройство. VPN шифрует трафик и проверяет вход в систему, но обычно не проверяет, взломано ли подключающееся устройство, установлены ли на нём актуальные обновления и нет ли на нём вредоносного ПО. Поэтому заражённый ноутбук может передавать трафик с вредоносной активностью прямо в сеть даже при входе настоящего пользователя.
Общий доступ может означать чрезмерно широкие разрешения. После подключения пользователь часто получает доступ к большей части сети, чем нужно для его должностных обязанностей. Причина проста: детально разграничить доступ сложнее, чем предоставить широкие права «всем, у кого есть действующая учётная запись VPN».
VPN-шлюз сам по себе становится единой точкой отказа. ИТ-команды, которые управляют удалённым VPN-доступом для большого числа сотрудников, часто обнаруживают, что устройство, обрабатывающее все удалённые подключения, становится узким местом. Сбой или целевая атака на это устройство одновременно отключает всех удалённых сотрудников. А неисправленная уязвимость в нём становится единой точкой, через которую могут быть скомпрометированы все удалённые сотрудники.
VPN не защищает саму домашнюю сеть. Зашифрованный туннель защищает данные во время передачи, но никак не защищает домашнюю сеть Wi-Fi, роутер и другие устройства, использующие то же соединение, что и ноутбук удалённого сотрудника.
Зашифрованные туннели могут скрывать и вредоносную активность. Ирония в том, что то же шифрование, которое защищает легитимный трафик от посторонних наблюдателей, мешает собственной системе мониторинга безопасности компании проверять трафик на признаки угрозы со стороны инсайдера или активного злоумышленного использования скомпрометированной учётной записи.
VPN и удалённый рабочий стол: в чём разница на самом деле
Это одно из самых распространённых заблуждений, поэтому стоит сразу прояснить: сравнение VPN и удалённого рабочего стола — это не выбор «или одно, или другое», поскольку эти инструменты решают принципиально разные задачи.
| Характеристика | VPN | Удалённый рабочий стол |
|---|---|---|
Что даёт | Доступ на сетевом уровне: устройство становится частью сети | Визуальное управление экраном и вводом на одном конкретном удалённом компьютере |
Что вы видите | Обычный интерфейс своего устройства, которое теперь может обращаться к внутренним ресурсам | Рабочий стол удалённого компьютера на своём экране |
Типичное применение | Доступ к внутренним файловым серверам, веб-приложениям и принтерам | Работа на конкретном рабочем компьютере, оставленном включённым в офисе |
Требования к пропускной способности | Как правило, ниже | Выше: нужно передавать изображение экрана в реальном времени |
Часто используются вместе? | Да: сначала подключение через VPN, затем удалённый рабочий стол на конкретном компьютере | Да: используется то же сочетание |
Схема с VPN для удалённого рабочего стола — то есть VPN, который используют специально для безопасного подключения к сеансу удалённого рабочего стола, — на практике встречается очень часто. Сотрудник сначала подключается к корпоративному VPN, получая доступ на сетевом уровне, а затем поверх этого туннеля использует протокол удалённого рабочего стола, чтобы войти в систему и управлять своим рабочим компьютером в офисе. На нём могут находиться специализированные программы или файлы, доступные только на этом компьютере. VPN защищает соединение, а программа для удалённого рабочего стола обеспечивает передачу изображения экрана и управление компьютером.
Проблемы возникают, когда считают, что один инструмент заменяет другой. Один лишь VPN не позволяет видеть экран другого компьютера и управлять им. А программы для удалённого рабочего стола без VPN или аналогичного защищённого туннеля могут открыть порт удалённого доступа компьютера напрямую в интернет. Такие порты хорошо известны как цель для злоумышленников, которые ищут доступные извне службы удалённого рабочего стола.
Есть ли альтернатива удалённому рабочему столу в виде VPN?
Если вам нужно удалённо управлять конкретным компьютером, а не подключаться ко всей сети, в отдельных личных сценариях можно использовать программу для удалённого рабочего стола как альтернативу VPN — без отдельного корпоративного VPN перед подключением. Важно, чтобы сама программа обеспечивала надёжное шифрование и проверку подлинности, а не полагалась на открытый и незащищённый порт. Пользовательские программы для удалённого рабочего стола, предназначенные для личного использования, например для доступа к собственному домашнему компьютеру, обычно сами обеспечивают такую защиту. Однако если нужен доступ к широкому набору внутренних ресурсов корпоративной сети, а не только к одному компьютеру, то организационная стратегия удалённого доступа в качестве альтернативы VPN обычно предполагает переход на более современную архитектуру, а не замену VPN программой для удалённого рабочего стола. Об этом и поговорим дальше.
Облачный VPN для удалённого доступа и его замена
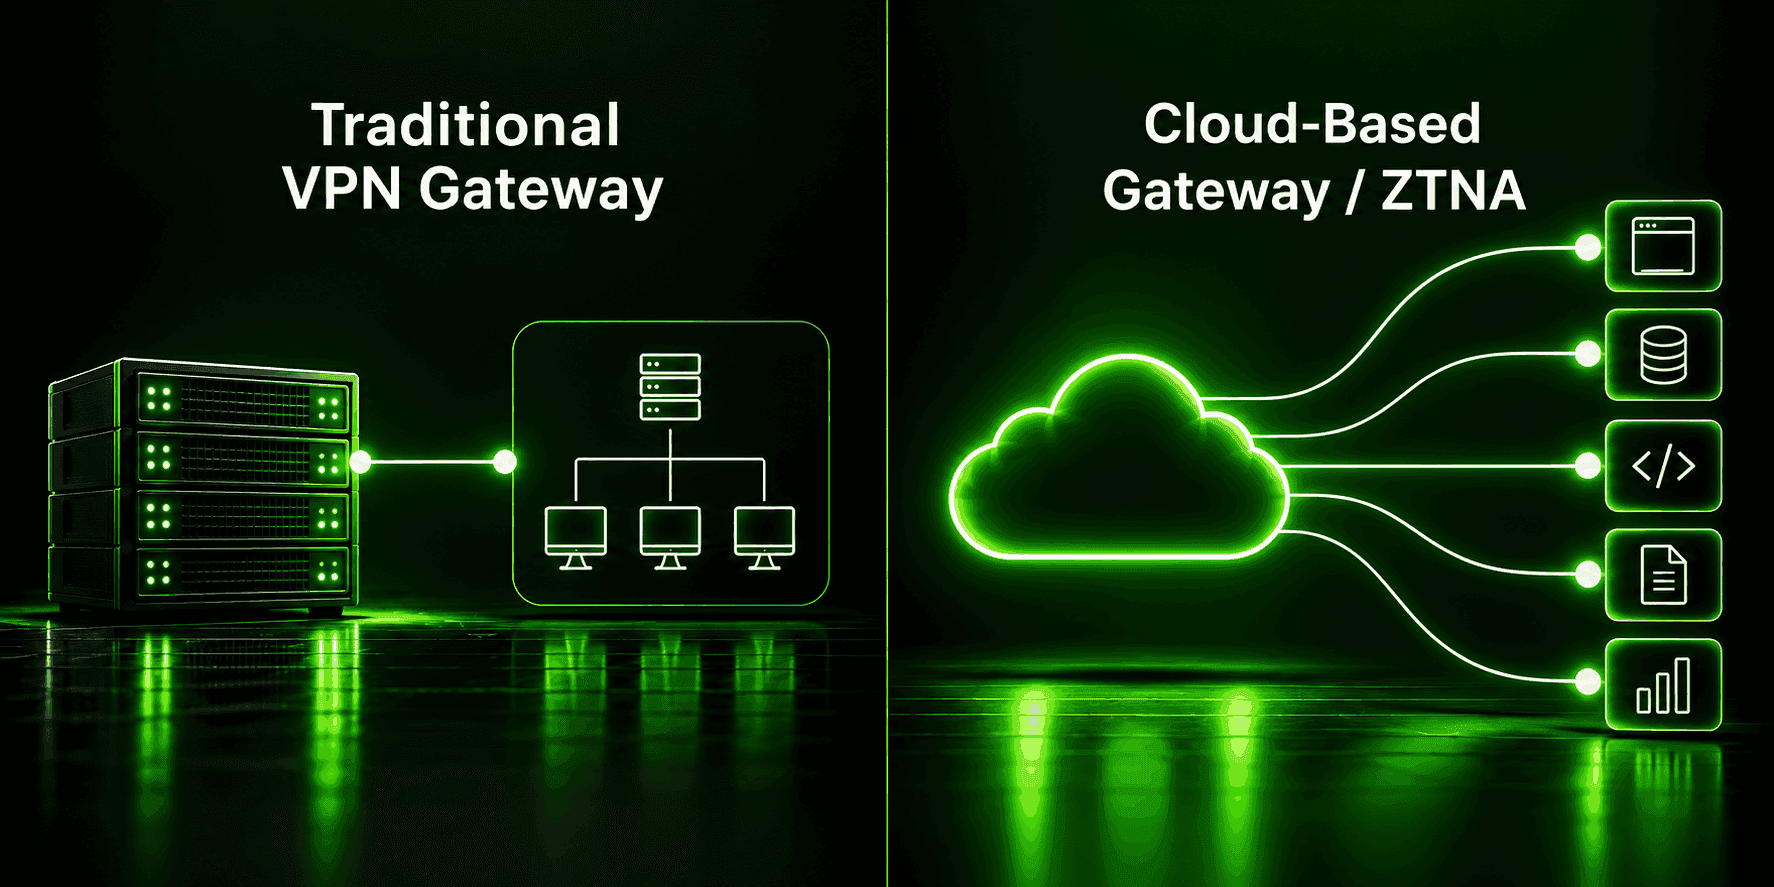
Всё больше новых решений строится на облачной архитектуре VPN для удалённого доступа: вместо физического устройства в серверной офиса шлюз работает как облачный сервис. Это избавляет от проблем с единой точкой отказа и масштабированием оборудования, характерных для локального устройства: облачный провайдер отвечает за пропускную способность и резервирование. Такой вариант также хорошо подходит организациям, чьи приложения уже перешли в облако и больше не размещаются в локальном центре обработки данных.
Помимо переноса VPN-шлюза в облако, многие организации полностью отказываются от архитектуры VPN в пользу Zero Trust Network Access (ZTNA). Она предоставляет доступ к отдельным приложениям после постоянной проверки и пользователя, и устройства, вместо того чтобы давать подключённому устройству широкий доступ ко всей сети, как это делает традиционный VPN-туннель. Некоторые поставщики включают эту технологию в более широкую архитектуру Secure Access Service Edge (SASE), объединяющую сетевые функции и безопасность в одном облачном сервисе. Ни то ни другое не заменяет VPN сразу и полностью: большинство организаций в ходе постепенного перехода некоторое время используют VPN и ZTNA параллельно. Но направление развития очевидно: новые архитектуры проводят непрерывные проверки и предоставляют более ограниченный доступ, вместо того чтобы полностью доверять устройству, оказавшемуся внутри туннеля.
Персональное использование VPN при удалённой работе
Помимо корпоративных архитектур, о VPN для удалённой работы часто спрашивают фрилансеры, удалённые сотрудники и цифровые кочевники. Их интересует более простой вопрос: стоит ли пользоваться VPN, работая из любого места? Честный ответ зависит от того, от чего именно вы хотите защититься.
Если работодатель предоставил корпоративный VPN-клиент для доступа к внутренним системам, для этой задачи нужно использовать именно его. Персональный VPN, например Guru VPN, не заменит такой клиент и обычно не предоставит доступ к внутренней сети компании: для этого нужны собственный шлюз работодателя, учётные данные и настройки. Персональный VPN полезен для другого при удалённой работе: он шифрует обычный интернет-трафик в публичных или незнакомых сетях — например, в отелях, коворкингах и залах ожидания аэропортов, — чтобы другие пользователи той же сети не могли перехватить ваши действия в интернете. Он также скрывает ваше реальное местоположение, если это важно для работы. Иными словами, полезная привычка при удалённой работе — использовать персональный VPN для защиты собственного трафика и конфиденциальности наряду с инструментами, которые работодатель требует для доступа к корпоративным системам, а не ждать, что одно средство справится с обеими задачами.
Почему стоит выбрать Guru VPN
Для персональных задач при удалённой работе — защиты собственного трафика и конфиденциальности вне зависимости от того, откуда вы работаете, — Guru VPN создан так, чтобы им было достаточно просто пользоваться и оставлять его работающим в фоновом режиме, не отвлекаясь от работы.
Если по работе вам часто нужно создавать впечатление, что вы находитесь в определённом регионе, стоит проверить доступные локации серверов , а сравнение возможностей каждого тарифа на странице с ценами поможет выбрать план для вашей ситуации.
Часто задаваемые вопросы
Он позволяет отдельному удалённому устройству, например ноутбуку сотрудника, безопасно подключаться к частной сети компании и обращаться к внутренним системам, которые не доступны из публичного интернета, словно устройство физически находится в офисе.
Нет. VPN даёт устройству доступ на сетевом уровне к внутренним ресурсам, а программа для удалённого рабочего стола позволяет видеть экран другого компьютера и управлять им. Эти инструменты решают разные задачи и часто используются вместе, а не вместо друг друга.
Зависит от того, чем вы занимаетесь. Если для работы нужен доступ к внутренним корпоративным системам, скорее всего, вам понадобится VPN для удалённого доступа или аналогичный инструмент, предоставленный работодателем. Отдельно от этого, использование персонального VPN для защиты собственного трафика в публичных сетях — хорошая общая привычка для защиты конфиденциальности независимо от вашей работы.
Как правило, нет: для доступа к внутренней сети компании нужны её собственный VPN-шлюз, учётные данные и настройки. Персональный VPN, например Guru VPN, защищает ваш трафик, но не имеет доступа или разрешений для подключения к чужой частной сети.
Многие организации внедряют Zero Trust Network Access (ZTNA), иногда в рамках более широкой архитектуры SASE. Такая система предоставляет доступ к конкретным приложениям после постоянной проверки пользователя и устройства, вместо того чтобы давать подключённому устройству широкий доступ ко всей сети, как это делает традиционный VPN.
Заключение
VPN для удалённого доступа — понятие с довольно точным значением: это способ безопасно подключить отдельное устройство к частной корпоративной сети. Однако в повседневной речи этим выражением называют также программы для удалённого рабочего стола и персональные VPN, поэтому путаница возникает так часто. Если понять, что именно вам нужно — доступ к сети, управление экраном или защита личного трафика, — выбрать подходящий инструмент будет просто. Для защиты личной конфиденциальности Guru VPN помогает защитить трафик, а для доступа к корпоративной сети используется инструмент, предоставленный работодателем. Это два разных инструмента, каждый из которых создан для своей задачи.


