
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN ad accesso remoto: come funziona, VPN e desktop remoto a confronto e alternative moderne

 Punti chiave

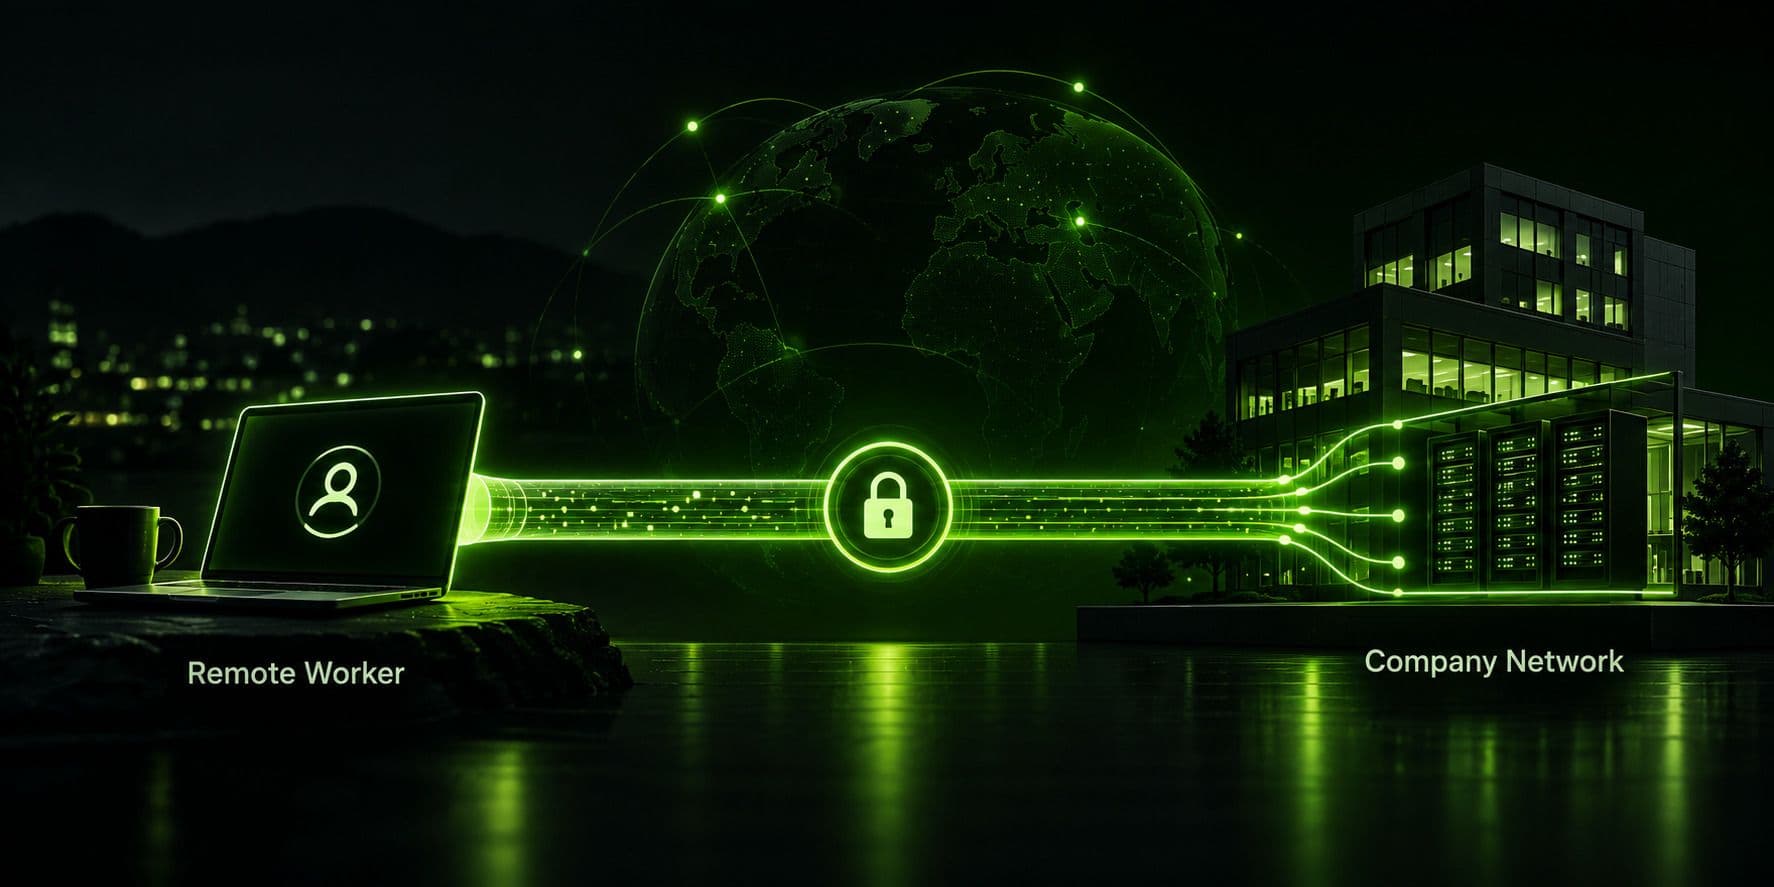
- Una VPN ad accesso remoto consente a un singolo dispositivo di creare un tunnel cifrato verso una rete aziendale privata, così che il laptop di chi lavora da remoto possa accedere ai sistemi interni come se fosse fisicamente in sede.
- È diversa da una VPN site-to-site, che collega tra loro intere reti di uffici anziché singoli dispositivi remoti.
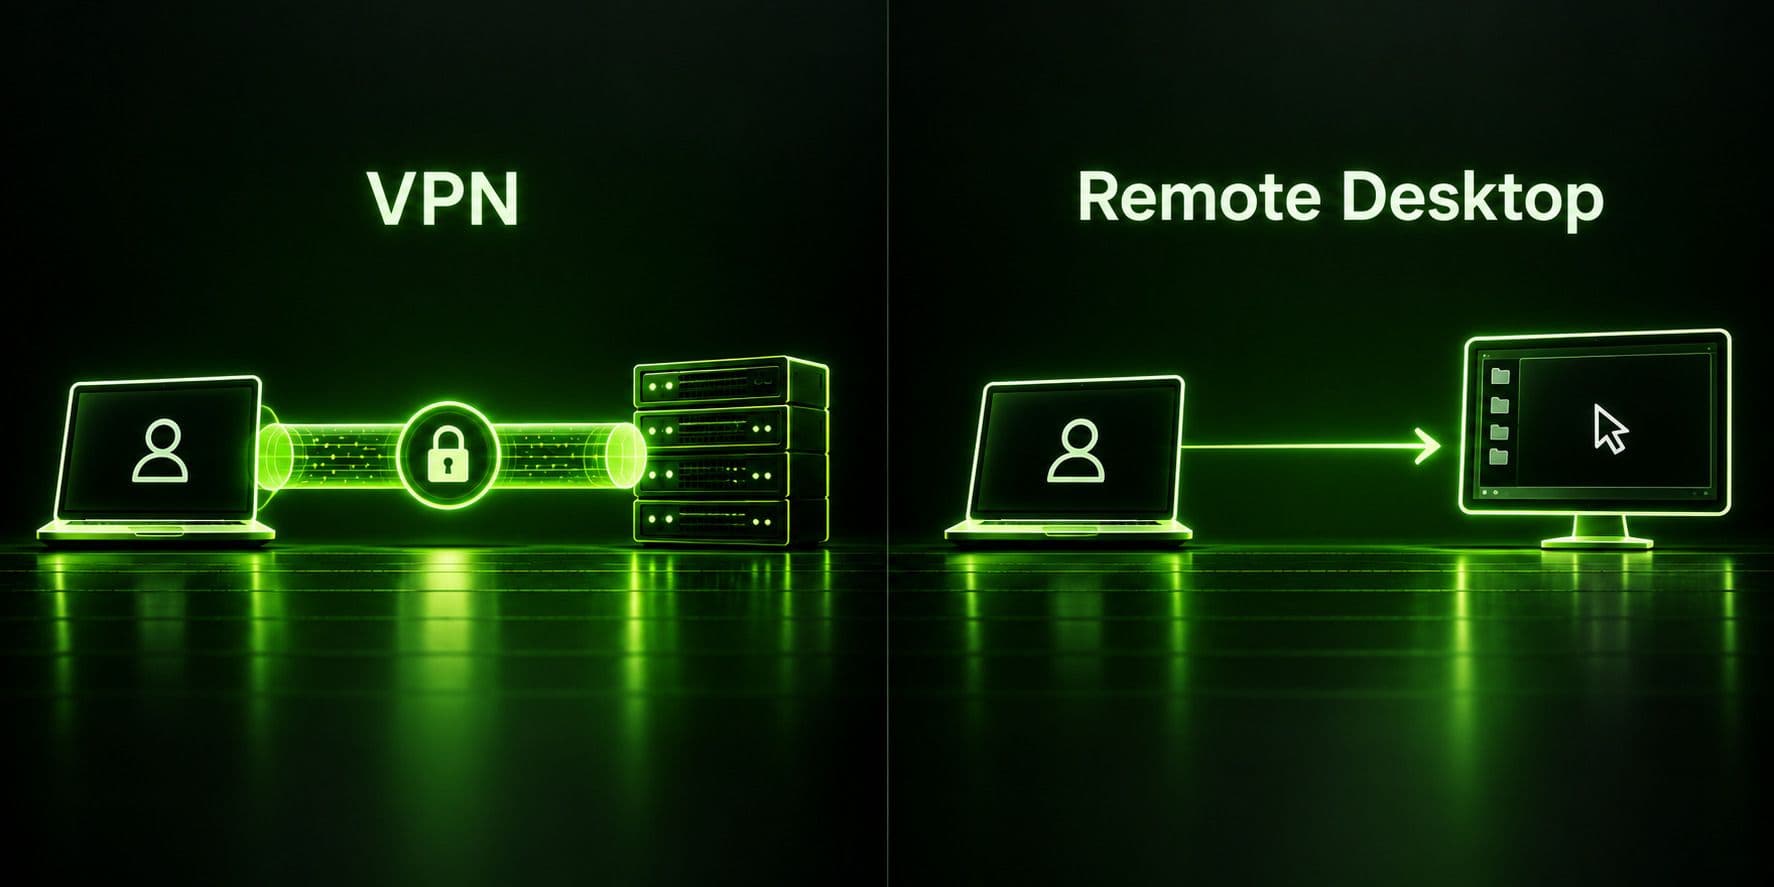
- VPN e software per desktop remoto risolvono problemi diversi: una VPN offre al dispositivo accesso a livello di rete, mentre il software per desktop remoto consente di controllare visivamente lo schermo di un altro computer. Spesso si usano insieme, non come alternative.
- Le VPN ad accesso remoto tradizionali hanno limiti concreti: non verificano il livello di sicurezza del dispositivo e un dispositivo compromesso può esporre una porzione della rete più ampia del previsto. Per questo molte aziende stanno passando ad architetture ZTNA o SASE.
- Una VPN personale come Guru VPN protegge il tuo traffico e la tua privacy mentre lavori da remoto, ma non è lo stesso strumento della VPN aziendale ad accesso remoto che il datore di lavoro può fornire per raggiungere i sistemi interni: risolvono problemi diversi e in genere non sono intercambiabili.
L’espressione VPN ad accesso remoto comprende più di quanto lascino intendere molte spiegazioni. In un reparto IT indica una specifica infrastruttura che consente ai dispositivi dei dipendenti di collegarsi in modo sicuro alla rete aziendale da qualsiasi luogo. Nel linguaggio comune, «VPN per lavorare da remoto» spesso significa qualcosa di molto più semplice: usare un’app VPN personale per proteggere il traffico mentre si lavora da una caffetteria o da un hotel. Chi cerca strumenti VPN per desktop remoto, invece, di solito vuole risolvere un problema del tutto diverso: controllare un computer specifico da un altro, non proteggere una connessione di rete. Questa guida chiarisce tutte e tre le cose, spiega tecnicamente che cos’è una VPN ad accesso remoto, illustra come funziona, la confronta in modo imparziale con i software per desktop remoto e descrive cosa sta sostituendo le VPN ad accesso remoto tradizionali nelle aziende moderne, oltre a spiegare quale ruolo può avere una VPN personale come Guru VPN nella dotazione di chi lavora da remoto.
Che cos’è una VPN ad accesso remoto?
In concreto, che cos’è una VPN ad accesso remoto? È un software client installato sul dispositivo di un dipendente che stabilisce una connessione cifrata e autenticata al gateway di rete dell’azienda. In questo modo quel dispositivo può raggiungere risorse interne — file server, applicazioni interne, stampanti — non esposte a Internet. A differenza di una VPN personale, che per lo più reindirizza il traffico tramite il server di un provider per nascondere l’indirizzo IP, una VPN aziendale ad accesso remoto serve proprio a far sì che un dispositivo esterno operi come se fosse collegato direttamente alla rete dell’ufficio.
Per orientarsi tra le opzioni VPN per l’accesso remoto, occorre innanzitutto sapere quale tipo ha adottato l’azienda: l’espressione comprende diverse tecnologie di base che raggiungono lo stesso obiettivo in modi differenti. Che cosa dovrebbe proteggere, nello specifico, una VPN remota? Due aspetti contemporaneamente: la riservatezza dei dati che viaggiano tra il dispositivo remoto e l’ufficio, grazie alla cifratura, e il controllo degli accessi, per stabilire chi può raggiungere i sistemi interni, tramite autenticazione prima ancora che venga stabilito il tunnel. Entrambi gli aspetti sono importanti: senza un’autenticazione adeguata, la cifratura consentirebbe anche agli utenti non autorizzati di connettersi in modo sicuro.
Come funziona una VPN ad accesso remoto
Il funzionamento segue uno schema familiare: il dipendente apre il client VPN e si autentica, in genere con nome utente e password, oltre all’autenticazione a più fattori nei contesti che richiedono particolare attenzione alla sicurezza. Una volta verificata l’identità, il client e il gateway VPN aziendale negoziano un tunnel cifrato, in genere usando IPsec o protocolli basati su SSL/TLS. Al dispositivo del dipendente viene assegnato un indirizzo IP interno, come se fosse entrato direttamente nella rete dell’ufficio. Da quel momento, il traffico diretto alle risorse interne viene cifrato, inviato attraverso il tunnel al gateway, decifrato e instradato verso il sistema interno di destinazione. Al ritorno avviene il processo inverso.
Alcune organizzazioni configurano un tunnel completo, instradando tutto il traffico Internet dei dipendenti attraverso la rete aziendale. Altre usano lo split tunneling: solo il traffico diretto alle risorse interne passa per la VPN, mentre tutto il resto, come la navigazione generale, va direttamente su Internet. È un compromesso tra controllo centralizzato ed efficienza della larghezza di banda.
VPN ad accesso remoto e VPN site-to-site a confronto
Questi due termini vengono spesso confusi, ma rispondono a esigenze diverse e operano su scale differenti. Una VPN ad accesso remoto collega alla rete aziendale un singolo dispositivo, per esempio il laptop o il telefono di un dipendente che lavora da remoto, e richiede un client installato su quel dispositivo. Una VPN site-to-site, invece, collega tra loro due reti intere, per esempio una filiale e la sede centrale, tramite un tunnel tra i rispettivi gateway. Non è necessario installare software sui singoli dispositivi dei dipendenti nelle due sedi, perché la cifratura avviene ai margini della rete.
In pratica, la maggior parte delle organizzazioni con team distribuiti usa entrambe: VPN site-to-site per collegare stabilmente tra loro le sedi, a cui si aggiunge una VPN ad accesso remoto, o una sua alternativa moderna, per i singoli dipendenti che lavorano da casa, viaggiano o si connettono da luoghi diversi dalle sedi fisse.
Vantaggi di una VPN ad accesso remoto
Le aziende che valutano soluzioni VPN per l’accesso remoto tendono a considerare gli stessi pochi vantaggi. Una configurazione VPN ad accesso remoto impostata correttamente dà ai team IT il controllo centralizzato su chi può raggiungere i sistemi interni e da dove, senza doverli esporre direttamente a Internet. Per i dipendenti, significa poter lavorare da casa, in hotel o presso un cliente continuando ad accedere agli strumenti interni, che non erano stati progettati per essere esposti a Internet. In genere, inoltre, è più conveniente da implementare rispetto alla creazione di collegamenti di rete privati dedicati per ogni luogo da cui lavora il personale, perché usa l’Internet pubblico già disponibile invece di richiedere un’infrastruttura dedicata.
Rischi per la sicurezza e limiti da conoscere
Una VPN ad accesso remoto sicura non è comunque una soluzione perfetta. È importante conoscere i rischi, senza presumere che la sola cifratura sia sufficiente a coprire ogni aspetto:
Verifica la connessione, non la sicurezza del dispositivo. Una VPN cifra il traffico e verifica l’accesso, ma in genere non controlla se il dispositivo connesso è compromesso, non aggiornato o infetto da malware. Un utente legittimo con un laptop infetto può comunque far passare quel traffico attraverso il tunnel e immetterlo direttamente nella rete.
L’accesso condiviso può comportare autorizzazioni troppo ampie. Una volta connesso, il tunnel di un utente spesso consente di raggiungere una porzione della rete più ampia di quella necessaria per svolgere il suo specifico lavoro, semplicemente perché è più difficile configurare l’accesso in modo granulare che concedere un accesso ampio a «chiunque abbia credenziali VPN valide».
Il gateway VPN è di per sé un singolo punto critico di guasto. I team IT che gestiscono l’accesso VPN remoto per una forza lavoro numerosa spesso scoprono che l’apparato che gestisce tutte le connessioni remote diventa un collo di bottiglia: un’interruzione del servizio o un attacco mirato a quell’unico dispositivo disconnette contemporaneamente tutti i dipendenti remoti. Inoltre, una vulnerabilità non corretta può diventare un singolo punto di compromissione per tutta la forza lavoro remota.
La VPN non protegge la rete domestica. Il tunnel cifrato protegge i dati durante il trasferimento, ma non mette al sicuro la rete Wi-Fi domestica, il router o gli altri dispositivi che condividono la stessa connessione con il laptop di chi lavora da remoto.
Anche i tunnel cifrati possono nascondere attività dannose. Ironia della sorte, la stessa cifratura che protegge il traffico legittimo da osservatori esterni rende anche più difficile per i sistemi di monitoraggio della sicurezza aziendale ispezionare il traffico alla ricerca di segnali di minacce interne o di un account compromesso usato attivamente in modo improprio.
VPN e desktop remoto: quali sono le differenze?
È uno dei punti che genera più confusione e conviene chiarirlo subito: confrontare VPN e desktop remoto non significa davvero scegliere l’uno o l’altro, perché i due strumenti svolgono funzioni fondamentalmente diverse.
| Funzionalità | VPN | Desktop remoto |
|---|---|---|
Che cosa offre | Accesso a livello di rete: il dispositivo entra nella rete | Controllo visivo dello schermo e dell’input di un singolo computer remoto |
Che cosa vedi | La normale interfaccia del tuo dispositivo, che ora può raggiungere le risorse interne | Il desktop effettivo del computer remoto, visualizzato sul tuo schermo |
Uso tipico | Accesso a file server interni, applicazioni web interne e stampanti | Usare uno specifico computer di lavoro lasciato acceso in ufficio |
Larghezza di banda richiesta | In genere minore | Maggiore: occorre trasmettere in streaming l’immagine dello schermo in tempo reale |
Si usano spesso insieme? | Sì: prima ci si connette tramite VPN, poi si accede a un computer specifico con il desktop remoto | Sì: la combinazione è la stessa |
Una configurazione VPN con desktop remoto, cioè l’uso di una VPN specificamente per accedere in modo sicuro a una sessione di desktop remoto, è in pratica una delle soluzioni più comuni: il dipendente si connette prima alla VPN aziendale, ottenendo l’accesso a livello di rete, e poi usa un protocollo di desktop remoto attraverso quel tunnel per accedere alla propria postazione di lavoro in ufficio e controllarla. Su quella macchina potrebbero essere installati software specializzati o file disponibili solo lì. La VPN protegge la connessione; il software per desktop remoto fornisce la condivisione e il controllo effettivi dello schermo.
I problemi nascono quando si presume che uno strumento possa sostituire l’altro. La sola VPN non permette di vedere o controllare lo schermo di un altro computer. Il solo software per desktop remoto, senza una VPN o un tunnel sicuro equivalente, può invece esporre direttamente a Internet la porta di accesso remoto di quel computer, un obiettivo ben noto per gli aggressori che cercano servizi di desktop remoto esposti.
Esiste un’alternativa VPN al desktop remoto?
Se devi usare da remoto una macchina specifica, invece di raggiungere un’intera rete, un software per desktop remoto che funzioni da solo come alternativa a una VPN, senza una VPN aziendale separata, può essere ragionevole per usi personali individuali, purché lo strumento includa una cifratura robusta e un’autenticazione forte, anziché affidarsi a una porta esposta e non protetta. Gli strumenti di desktop remoto per consumatori, progettati per uso personale, per esempio per accedere al proprio computer di casa, in genere gestiscono questi aspetti autonomamente. Per raggiungere l’insieme più ampio di risorse interne di una rete aziendale, anziché una sola macchina, una strategia organizzativa di accesso remoto alternativa alla VPN comporta di solito l’adozione di un’architettura più moderna, non la sostituzione con un software per desktop remoto. Questo ci porta a ciò che sta effettivamente sostituendo le VPN ad accesso remoto tradizionali.
VPN ad accesso remoto basate sul cloud e le alternative che le stanno sostituendo
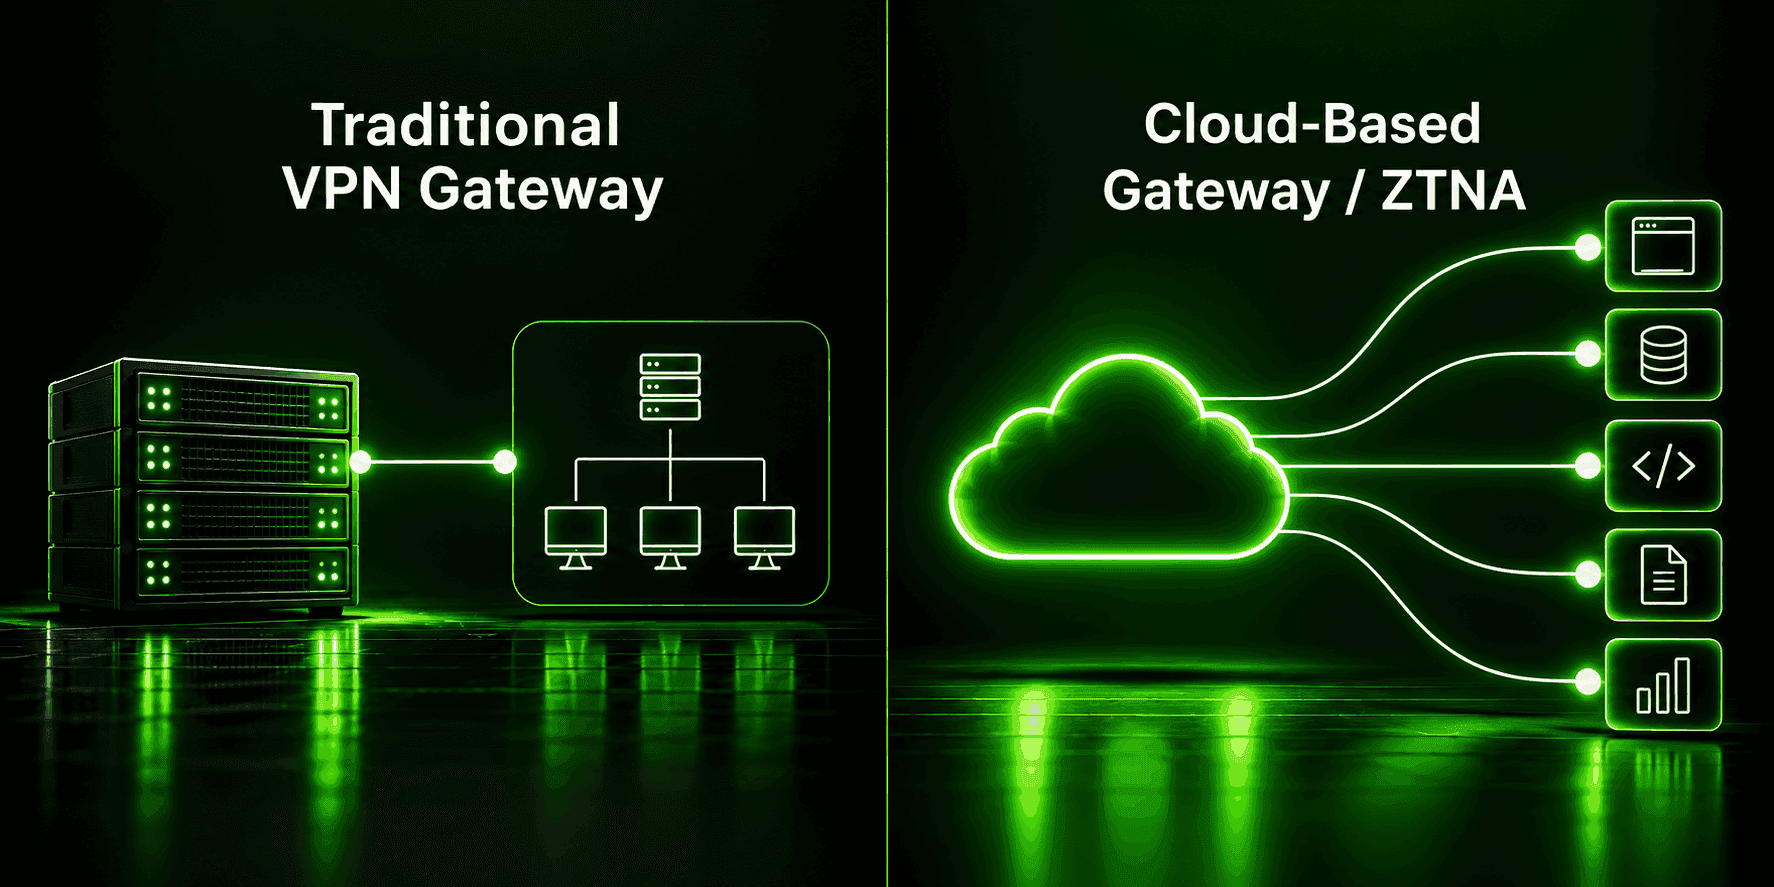
Una quota crescente delle nuove implementazioni adotta un’architettura VPN ad accesso remoto basata sul cloud, in cui il gateway è un servizio ospitato nel cloud, anziché un apparato fisico collocato nella sala server dell’ufficio. Si eliminano così i problemi di singolo punto di guasto e di scalabilità hardware degli apparati locali, perché il provider cloud gestisce capacità e ridondanza. Questa soluzione si adatta naturalmente alle organizzazioni le cui applicazioni sono state trasferite nel cloud anziché risiedere in un centro dati in sede.
Oltre a spostare semplicemente il gateway VPN nel cloud, molte organizzazioni stanno abbandonando del tutto l’architettura VPN a favore dello Zero Trust Network Access (ZTNA), che concede l’accesso alle singole applicazioni dopo aver verificato continuamente sia l’utente sia il dispositivo, invece di dare a un dispositivo connesso ampio accesso all’intera rete, come fa un tunnel VPN tradizionale. Alcuni fornitori integrano questa soluzione in un più ampio framework Secure Access Service Edge (SASE), che riunisce rete e sicurezza in un unico servizio erogato dal cloud. Nessuna delle due rappresenta una sostituzione completa e immediata: durante una migrazione graduale, la maggior parte delle organizzazioni usa VPN e ZTNA in parallelo. La direzione, però, è chiara: le architetture più recenti verificano continuamente e concedono un accesso più limitato, invece di fidarsi pienamente di un dispositivo una volta entrato nel tunnel.
Usare una VPN per lavorare da remoto come privato
A prescindere dalle architetture aziendali descritte sopra, chi cerca una VPN per lavorare da remoto è spesso un libero professionista, un dipendente remoto o un nomade digitale che pone una domanda molto più semplice: dovrei usare una VPN mentre lavoro da dove mi trovo? La risposta sincera dipende da ciò da cui vuoi proteggerti.
Se il datore di lavoro fornisce un client VPN aziendale ad accesso remoto per raggiungere i sistemi interni, è quello lo strumento da usare a tale scopo. Una VPN personale come Guru VPN non lo sostituisce e in genere non consente di accedere alla rete interna dell’azienda, perché per farlo servono il gateway, le credenziali e la configurazione del datore di lavoro. Nel contesto del lavoro da remoto, una VPN personale è utile per un altro scopo: cifrare il traffico Internet generale sulle reti pubbliche o non familiari, come il Wi-Fi di un hotel, uno spazio di coworking o una sala d’attesa aeroportuale, così che gli altri utenti della stessa rete non possano intercettare la navigazione, e mascherare la posizione effettiva, se questo è importante per il lavoro. In altre parole, una buona abitudine per lavorare da remoto consiste in genere nell’usare una VPN personale per proteggere il proprio traffico e la propria privacy, affiancandola agli strumenti richiesti dal datore di lavoro per raggiungere i sistemi aziendali, anziché aspettarsi che un unico strumento svolga entrambe le funzioni.
Perché scegliere Guru VPN
Per il lato personale del lavoro da remoto — proteggere il tuo traffico e la tua privacy ovunque lavori — Guru VPN è progettata per essere abbastanza semplice da poter restare attiva in background senza intralciare il lavoro.
Vale la pena controllare le località dei server disponibili se hai spesso bisogno di risultare connesso da una regione specifica per motivi di lavoro. Confrontare ciò che include ogni livello nella pagina dei prezzi aiuta a capire quale piano si adatta meglio alla tua configurazione.
Domande frequenti
Consente a un singolo dispositivo remoto, per esempio il laptop di un dipendente, di connettersi in modo sicuro a una rete aziendale privata e raggiungere sistemi interni non esposti a Internet, come se il dispositivo fosse fisicamente in ufficio.
No. Una VPN offre al dispositivo l’accesso a livello di rete per raggiungere le risorse interne, mentre il software per desktop remoto consente di controllare visivamente lo schermo effettivo di un altro computer. Risolvono problemi diversi e spesso vengono usati insieme, anziché come alternative.
Dipende da ciò che fai. Se il tuo lavoro richiede l’accesso ai sistemi interni dell’azienda, probabilmente ti servirà la VPN ad accesso remoto, o uno strumento equivalente, fornita dal datore di lavoro. Separatamente, usare una VPN personale per il proprio traffico sulle reti pubbliche è una buona abitudine generale per la privacy, a prescindere dal lavoro che si svolge.
In genere no: per accedere alla rete interna di un’azienda servono il gateway VPN, le credenziali e la configurazione dell’azienda stessa. Una VPN personale come Guru VPN protegge il tuo traffico, ma non dispone dell’accesso o delle autorizzazioni necessarie per raggiungere la rete privata di qualcun altro.
Molte organizzazioni stanno adottando lo Zero Trust Network Access (ZTNA), talvolta nell’ambito di un framework SASE più ampio. Questo approccio concede l’accesso ad applicazioni specifiche dopo aver verificato continuamente l’utente e il dispositivo, anziché offrire a un dispositivo connesso ampio accesso all’intera rete, come fa una VPN tradizionale.
Conclusione
L’accesso VPN remoto indica una funzione abbastanza specifica: consentire a un singolo dispositivo di raggiungere in modo sicuro una rete aziendale privata. Nel linguaggio comune, però, l’espressione viene estesa agli strumenti per desktop remoto e all’uso di VPN personali, ed è proprio per questo che la confusione è così diffusa. Capire quale delle tre esigenze hai davvero — accesso alla rete, controllo dello schermo o protezione del traffico personale — rende semplice il resto della scelta. Per la privacy personale, Guru VPN protegge il traffico in modo semplice, mentre gli strumenti forniti dal datore di lavoro gestiscono l’accesso alla rete aziendale: sono due strumenti diversi, ciascuno progettato per svolgere la propria funzione.


