
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN d’accès à distance : fonctionnement, VPN ou bureau à distance, et alternatives modernes

 Points clés

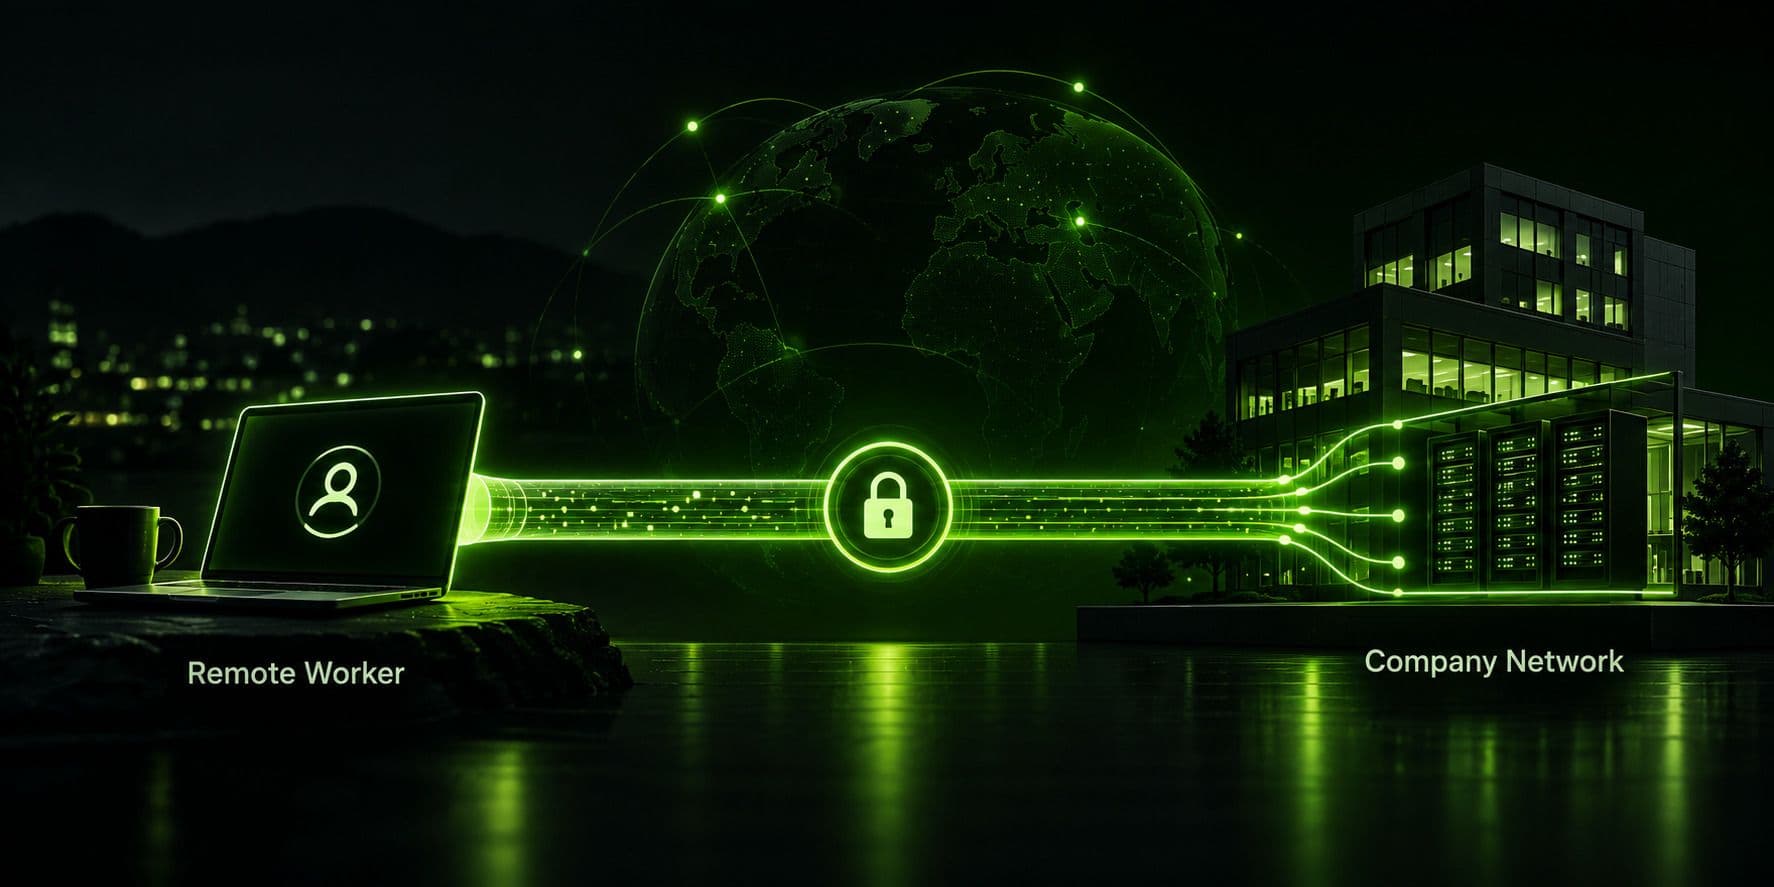
- Un VPN d’accès à distance permet à un appareil de créer un tunnel chiffré vers le réseau privé d’une entreprise. L’ordinateur portable d’un employé à distance peut ainsi accéder aux systèmes internes comme s’il se trouvait physiquement sur place.
- Il est différent d’un VPN site à site, qui relie des réseaux de bureaux entiers entre eux plutôt que des appareils distants individuels.
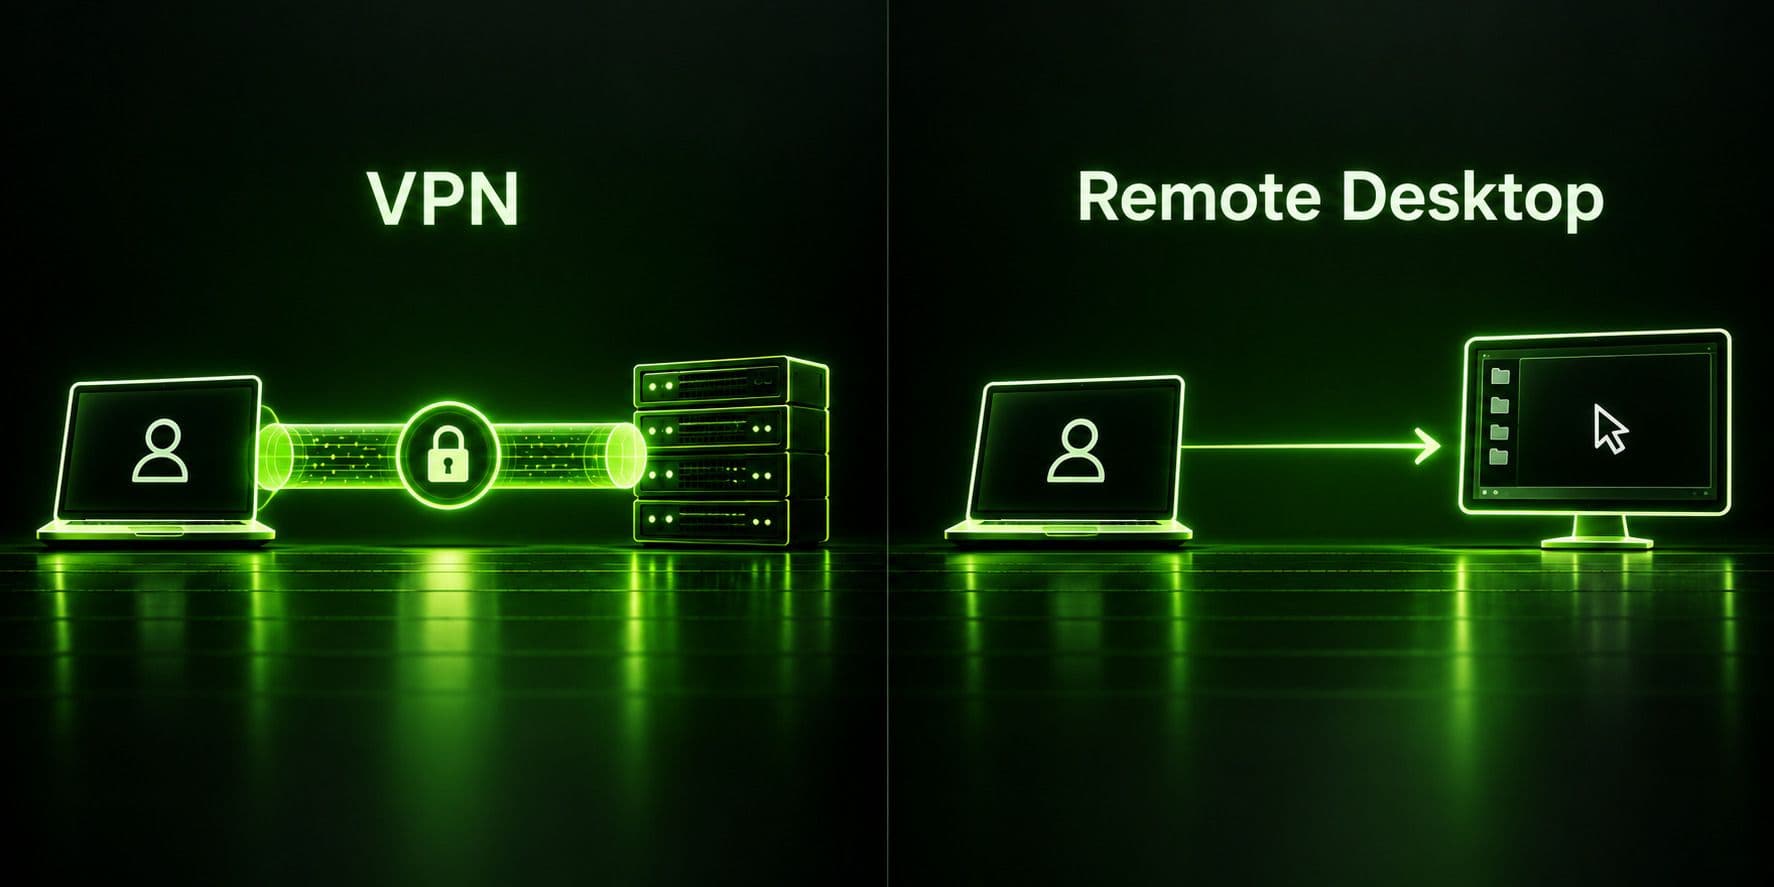
- Le VPN et le logiciel de bureau à distance répondent à des besoins différents : un VPN donne à votre appareil un accès au niveau du réseau, tandis qu’un logiciel de bureau à distance vous permet de contrôler visuellement l’écran d’un autre ordinateur. Ils sont souvent utilisés ensemble et ne sont pas interchangeables.
- Les VPN d’accès à distance traditionnels ont de véritables limites : ils ne vérifient pas l’état de sécurité des appareils, et un appareil compromis peut exposer une partie du réseau plus vaste que prévu. C’est pourquoi de nombreuses entreprises adoptent des architectures ZTNA ou SASE.
- Un VPN personnel comme Guru VPN protège votre trafic et votre vie privée lorsque vous travaillez à distance, mais ce n’est pas le même outil que le VPN d’accès à distance que votre employeur pourrait vous fournir pour accéder aux systèmes internes. Ils répondent à des besoins différents et ne sont généralement pas interchangeables.
L’expression « VPN d’accès à distance » recouvre une réalité plus vaste que ne le laissent entendre la plupart des explications. Dans un service informatique, elle désigne une infrastructure précise qui permet aux appareils des employés de se connecter de façon sécurisée au réseau de l’entreprise, où qu’ils se trouvent. Dans le langage courant, « VPN pour le télétravail » signifie souvent quelque chose de bien plus simple : utiliser une application VPN personnelle pour protéger son trafic en travaillant depuis un café ou un hôtel. Enfin, les personnes qui recherchent des outils de bureau à distance par VPN essaient généralement de résoudre un tout autre problème : contrôler un ordinateur précis depuis un autre ordinateur, et non sécuriser une connexion réseau. Ce guide démêle ces trois usages, explique concrètement ce qu’est un VPN d’accès à distance, décrit son fonctionnement, le compare honnêtement aux logiciels de bureau à distance et présente les solutions qui remplacent les VPN d’accès à distance traditionnels dans les environnements d’entreprise modernes, ainsi que la place d’un VPN personnel comme Guru VPN dans la boîte à outils d’un télétravailleur.
Qu’est-ce qu’un VPN d’accès à distance ?
Concrètement, qu’est-ce qu’un VPN d’accès à distance ? Il s’agit d’un logiciel client installé sur l’appareil d’un employé, qui établit une connexion chiffrée et authentifiée avec la passerelle réseau de l’entreprise. L’appareil peut ainsi accéder à des ressources internes — serveurs de fichiers, applications internes, imprimantes — qui ne sont pas exposées à l’internet public. Contrairement à un VPN personnel, qui a principalement pour fonction de faire transiter votre trafic par le serveur d’un fournisseur afin de masquer votre adresse IP, un VPN d’accès à distance d’entreprise sert avant tout à permettre à un appareil extérieur d’agir comme s’il était directement connecté au réseau du bureau.
Pour comprendre les options d’accès à distance par VPN, il faut commencer par savoir quelle technologie votre entreprise déploie, car l’expression recouvre plusieurs technologies sous-jacentes qui poursuivent le même objectif de base de différentes façons. Que doit protéger précisément un VPN à distance ? Deux choses à la fois : la confidentialité des données échangées entre l’appareil distant et le bureau, grâce au chiffrement, et le contrôle d’accès déterminant qui peut accéder aux systèmes internes, grâce à une authentification préalable à l’établissement du tunnel. Ces deux éléments comptent : sans authentification adéquate, le chiffrement permettrait aussi à des utilisateurs non autorisés de se connecter de façon sécurisée.
Fonctionnement d’un VPN d’accès à distance
Le fonctionnement suit un schéma familier : l’employé ouvre le logiciel client VPN et s’authentifie, généralement avec un nom d’utilisateur et un mot de passe, auxquels s’ajoute une authentification multifacteur dans les environnements soucieux de la sécurité. Une fois son identité vérifiée, le client et la passerelle VPN de l’entreprise négocient un tunnel chiffré, généralement à l’aide d’IPsec ou de protocoles fondés sur SSL/TLS. L’appareil de l’employé se voit alors attribuer une adresse IP interne, comme s’il avait rejoint directement le réseau du bureau. Dès lors, le trafic destiné aux ressources internes est chiffré, envoyé par le tunnel jusqu’à la passerelle, déchiffré, puis acheminé vers le système interne concerné. Le trajet inverse s’effectue de la même manière.
Certaines organisations configurent un tunnel intégral, qui fait transiter tout le trafic internet de l’employé par le réseau de l’entreprise. D’autres optent pour le split tunneling : seul le trafic destiné aux ressources internes passe par le VPN, tandis que le reste — la navigation générale, par exemple — va directement sur internet. C’est un compromis entre le contrôle centralisé et l’efficacité de la bande passante.
VPN d’accès à distance ou VPN site à site
Ces deux termes sont souvent confondus, mais ils répondent à des besoins différents et s’utilisent à des échelles différentes. Un VPN d’accès à distance relie un appareil — l’ordinateur portable ou le téléphone d’un employé travaillant à distance — au réseau de l’entreprise, et nécessite un logiciel client en cours d’exécution sur cet appareil précis. Un VPN site à site, en revanche, relie deux réseaux entiers, par exemple une succursale et le siège social, au moyen d’un tunnel entre leurs passerelles. Il ne nécessite aucun logiciel sur les appareils des employés des deux sites, car le chiffrement s’effectue directement à la périphérie des réseaux.
En pratique, la plupart des organisations aux équipes dispersées utilisent les deux : des VPN site à site pour relier en permanence leurs bureaux, et un VPN d’accès à distance — ou son équivalent moderne — par-dessus, pour les employés qui travaillent depuis chez eux, voyagent ou se connectent depuis un endroit autre que l’un de ces bureaux fixes.
Avantages d’un VPN d’accès à distance
Les entreprises qui évaluent des solutions VPN d’accès à distance examinent généralement les mêmes avantages. Une configuration adéquate de VPN d’accès à distance permet aux équipes informatiques de contrôler de façon centralisée qui peut accéder aux systèmes internes et depuis où, sans avoir à exposer directement ces systèmes à l’internet public. Les employés peuvent ainsi travailler depuis chez eux, un hôtel ou les locaux d’un client tout en accédant aux outils internes qui n’ont jamais été conçus pour être accessibles depuis internet. Le déploiement est aussi généralement plus économique que la création de liaisons réseau privées dédiées vers le site de chaque télétravailleur, car le VPN s’appuie sur l’internet public existant au lieu de nécessiter une infrastructure dédiée.
Risques et limites à connaître en matière de sécurité
Même un VPN d’accès à distance sécurisé n’est pas une solution parfaite. Il est utile de comprendre ses risques plutôt que de supposer que le chiffrement suffit à tout protéger :
Il vérifie la connexion, pas la sécurité de l’appareil. Un VPN chiffre le trafic et vérifie les identifiants de connexion, mais ne contrôle généralement pas si l’appareil qui se connecte est compromis, n’est pas à jour ou est infecté par un logiciel malveillant. Un utilisateur légitime sur un ordinateur portable infecté peut donc faire transiter le trafic généré par cette infection directement vers le réseau.
Un accès partagé peut accorder des autorisations trop étendues. Une fois connecté, le tunnel d’un utilisateur lui donne souvent accès à davantage de parties du réseau que ce qu’exige réellement son poste. En effet, il est plus difficile de configurer un accès de manière très précise que d’accorder un accès large à « toute personne disposant d’identifiants VPN valides ».
La passerelle VPN constitue un point de défaillance unique. Les équipes informatiques qui gèrent l’accès VPN à distance pour un grand effectif constatent souvent que l’équipement qui traite toutes les connexions à distance devient un goulot d’étranglement : une panne ou une attaque ciblée contre cet unique appareil coupe simultanément l’accès à tous les employés à distance, et une faille non corrigée devient un point de compromission unique pour l’ensemble de ces employés.
Le VPN ne contrôle pas le réseau domestique lui-même. Le tunnel chiffré protège les données pendant leur transmission, mais ne sécurise ni le réseau Wi-Fi domestique, ni le routeur, ni les autres appareils qui partagent la même connexion que l’ordinateur portable du télétravailleur.
Les tunnels chiffrés peuvent aussi dissimuler les activités malveillantes. Ironiquement, le même chiffrement qui protège le trafic légitime des observateurs extérieurs complique aussi l’inspection du trafic par les propres outils de surveillance de la sécurité de l’entreprise, qui cherchent à détecter les signes d’une menace interne ou l’utilisation abusive en cours d’un compte compromis.
VPN ou bureau à distance : quelle est la différence ?
C’est l’une des confusions les plus courantes, et il convient de la dissiper clairement : comparer un VPN et un bureau à distance ne revient pas vraiment à choisir l’un ou l’autre, car ces deux outils remplissent des fonctions fondamentalement différentes.
| Fonctionnalité | VPN | Bureau à distance |
|---|---|---|
Ce qu’il vous donne | Un accès au niveau du réseau : votre appareil rejoint le réseau | Le contrôle visuel de l’écran et des commandes d’un ordinateur distant précis |
Ce que vous voyez | L’interface habituelle de votre appareil, qui peut désormais accéder aux ressources internes | Le véritable bureau de l’ordinateur distant, affiché sur votre écran |
Utilisation courante | Accéder aux serveurs de fichiers internes, aux applications web internes et aux imprimantes | Utiliser un ordinateur professionnel précis que vous avez laissé allumé au bureau |
Bande passante nécessaire | Généralement plus faible | Plus élevée : il faut transmettre l’image de l’écran en temps réel |
Souvent utilisés ensemble ? | Oui : se connecter d’abord au VPN, puis utiliser le bureau à distance pour accéder à un ordinateur précis | Oui : même combinaison |
Une configuration de bureau à distance par VPN — c’est-à-dire un VPN utilisé spécifiquement pour accéder de façon sécurisée à une session de bureau à distance — est en réalité très courante : l’employé se connecte d’abord au VPN de l’entreprise pour obtenir un accès au niveau du réseau, puis utilise un protocole de bureau à distance par-dessus ce tunnel afin d’ouvrir une session sur son véritable poste de travail au bureau et de le contrôler. Ce poste peut contenir des logiciels spécialisés ou des fichiers présents uniquement sur cette machine. Le VPN sécurise la connexion ; le logiciel de bureau à distance assure le partage et le contrôle de l’écran.
Les problèmes surviennent lorsqu’on suppose que l’un peut remplacer l’autre. Un VPN seul ne permet pas de voir ni de contrôler l’écran d’un autre ordinateur. Et un logiciel de bureau à distance utilisé seul, sans VPN ni tunnel sécurisé équivalent, peut exposer directement sur internet le port d’accès à distance de cet ordinateur, une cible bien connue des attaquants qui recherchent les services de bureau à distance exposés.
Existe-t-il une alternative VPN au bureau à distance ?
Si vous devez réellement utiliser à distance un ordinateur précis plutôt qu’accéder à un réseau entier, un logiciel de bureau à distance peut constituer une solution raisonnable pour un usage personnel individuel sans VPN d’entreprise distinct, à condition qu’il intègre un chiffrement et une authentification solides au lieu de s’appuyer sur un port exposé et non protégé. Les logiciels de bureau à distance grand public conçus pour un usage personnel — pour accéder à votre propre ordinateur à la maison, par exemple — s’en chargent généralement eux-mêmes. En revanche, pour accéder à un ensemble plus large de ressources internes d’un réseau d’entreprise plutôt qu’à une seule machine, une stratégie d’accès à distance alternative au VPN à l’échelle de l’organisation consiste généralement à adopter une architecture plus moderne, et non à remplacer le VPN par un logiciel de bureau à distance. Voyons maintenant ce qui remplace réellement les VPN d’accès à distance traditionnels.
VPN d’accès à distance dans le cloud et solutions de remplacement
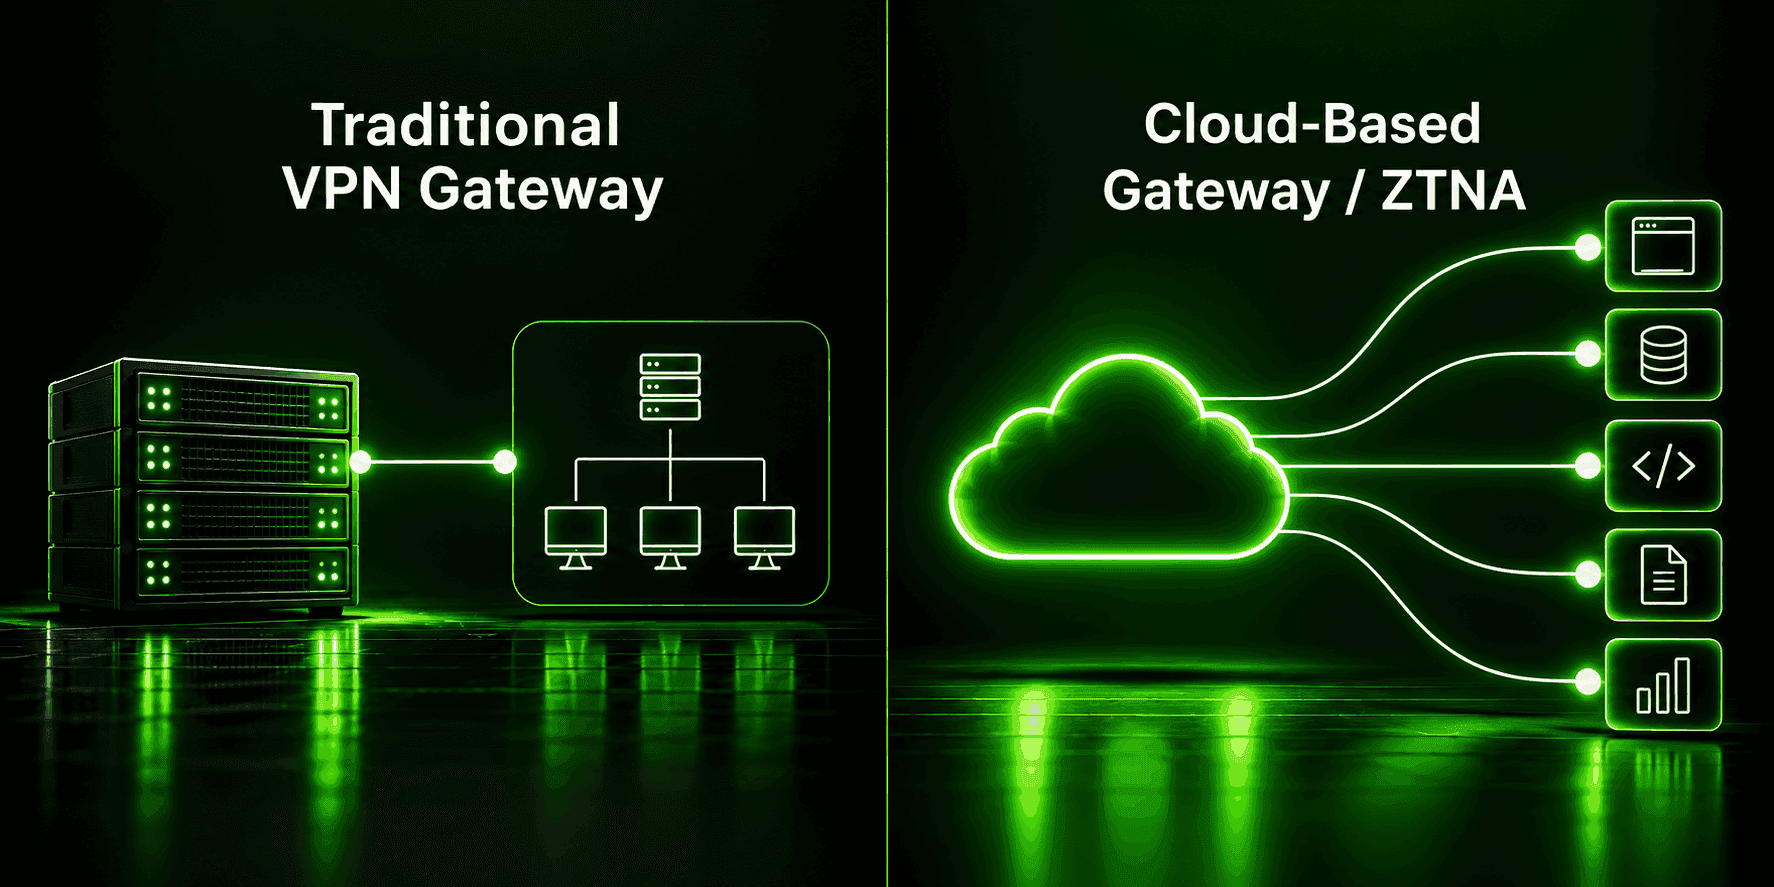
Une part croissante des nouveaux déploiements adopte une architecture de VPN d’accès à distance dans le cloud, où la passerelle est un service hébergé dans le cloud plutôt qu’un équipement physique installé dans la salle des serveurs d’un bureau. Cette approche élimine les problèmes de point de défaillance unique et de mise à l’échelle matérielle propres aux équipements sur site, car le fournisseur cloud prend en charge la capacité et la redondance. Elle convient également aux organisations dont les applications sont elles aussi passées dans le cloud au lieu de rester dans un centre de données sur site.
Au-delà du simple déplacement de la passerelle VPN vers le cloud, de nombreuses organisations abandonnent entièrement l’architecture VPN au profit du Zero Trust Network Access (ZTNA), qui accorde l’accès application par application après avoir vérifié en continu l’utilisateur et l’appareil. Il ne donne donc pas à un appareil connecté un accès étendu à l’ensemble du réseau comme le ferait un tunnel VPN traditionnel. Certains fournisseurs intègrent cette solution dans un cadre plus large de Secure Access Service Edge (SASE), qui regroupe réseau et sécurité au sein d’un service unique fourni par le cloud. Aucun de ces cadres ne constitue un remplacement complet et immédiat : la plupart des organisations font fonctionner VPN et ZTNA côte à côte au cours d’une migration progressive. La tendance est toutefois claire : les architectures plus récentes vérifient en continu et accordent des accès plus restreints, au lieu de faire entièrement confiance à un appareil dès lors qu’il se trouve dans le tunnel.
Utiliser un VPN en télétravail à titre individuel
Indépendamment de toute l’architecture d’entreprise évoquée ci-dessus, les recherches sur les VPN pour le télétravail viennent souvent de travailleurs indépendants, d’employés à distance et de nomades numériques qui se posent une question bien plus simple : faut-il utiliser un VPN lorsqu’on travaille d’où que l’on soit ? La réponse honnête dépend de ce contre quoi vous cherchez à vous protéger.
Si votre employeur fournit un client VPN d’accès à distance d’entreprise pour accéder aux systèmes internes, c’est l’outil à utiliser à cette fin précise. Un VPN personnel comme Guru VPN ne le remplace pas et ne vous donnera généralement pas accès au réseau interne de votre entreprise, car cela nécessite la passerelle, les identifiants et la configuration propres à votre employeur. Dans le cadre du télétravail, un VPN personnel a une autre utilité : chiffrer votre trafic internet général sur des réseaux publics ou peu familiers — Wi-Fi d’hôtel, espace de coworking, salon d’aéroport — afin d’empêcher les autres utilisateurs du même réseau d’intercepter votre navigation, et masquer votre emplacement réel si cela compte pour votre travail. En d’autres termes, les bonnes habitudes de VPN en télétravail consistent généralement à utiliser un VPN personnel pour protéger votre propre trafic et votre vie privée, en complément de l’outil imposé par votre employeur pour accéder aux systèmes de l’entreprise, plutôt qu’à attendre d’un seul outil qu’il remplisse les deux fonctions.
Pourquoi choisir Guru VPN
Pour protéger votre trafic et votre vie privée pendant le télétravail, où que vous travailliez, Guru VPN est conçu pour être suffisamment simple à utiliser pour que vous puissiez le laisser fonctionner en arrière-plan sans gêner votre travail.
Consulter les emplacements des serveurs disponibles est utile si vous devez régulièrement apparaître dans une région précise pour des raisons professionnelles. Comparer ce qui est inclus dans chaque formule sur la page des tarifs permet de déterminer celle qui convient à votre configuration.
Questions fréquemment posées
Il permet à un appareil distant, comme l’ordinateur portable d’un employé, de se connecter de façon sécurisée à un réseau privé d’entreprise et d’accéder à des systèmes internes non exposés à l’internet public, comme si l’appareil se trouvait physiquement au bureau.
Non. Un VPN donne à votre appareil un accès au niveau du réseau pour atteindre les ressources internes, tandis qu’un logiciel de bureau à distance vous permet de contrôler visuellement l’écran réel d’un autre ordinateur. Ils répondent à des besoins différents et sont souvent utilisés ensemble plutôt qu’en remplacement l’un de l’autre.
Cela dépend de vos activités. Si votre travail nécessite d’accéder aux systèmes internes de l’entreprise, vous aurez probablement besoin du VPN d’accès à distance ou de l’outil équivalent fourni par votre employeur. Par ailleurs, utiliser un VPN personnel pour protéger votre trafic sur des réseaux publics est une bonne habitude générale en matière de vie privée, quel que soit votre emploi.
En général, non : l’accès au réseau interne d’une entreprise nécessite sa propre passerelle VPN, ses identifiants et sa configuration. Un VPN personnel comme Guru VPN protège votre trafic, mais ne dispose ni des accès ni des autorisations nécessaires pour atteindre le réseau privé de quelqu’un d’autre.
De nombreuses organisations adoptent le Zero Trust Network Access (ZTNA), parfois dans le cadre plus large d’une architecture SASE. L’accès est accordé à des applications précises après vérification continue de l’utilisateur et de l’appareil, au lieu de donner à un appareil connecté un accès étendu à l’ensemble du réseau comme le ferait un VPN traditionnel.
Conclusion
L’expression « VPN d’accès à distance » a un sens assez précis : elle désigne un moyen pour un appareil d’accéder de façon sécurisée au réseau privé d’une entreprise. Pourtant, dans le langage courant, elle englobe aussi les outils de bureau à distance et l’utilisation de VPN personnels, ce qui explique cette confusion si répandue. Savoir lequel des trois besoins est le vôtre — accès réseau, contrôle d’écran ou protection du trafic personnel — simplifie le reste du choix. Pour protéger votre vie privée à titre personnel, Guru VPN protège votre trafic simplement, tandis que l’outil fourni par votre employeur gère l’accès au réseau de l’entreprise : deux outils différents, chacun conçu pour remplir sa fonction.


