
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

อธิบาย Remote Access VPN: วิธีทำงาน ความแตกต่างระหว่าง VPN กับ Remote Desktop และทางเลือกสมัยใหม่

 ประเด็นสำคัญ

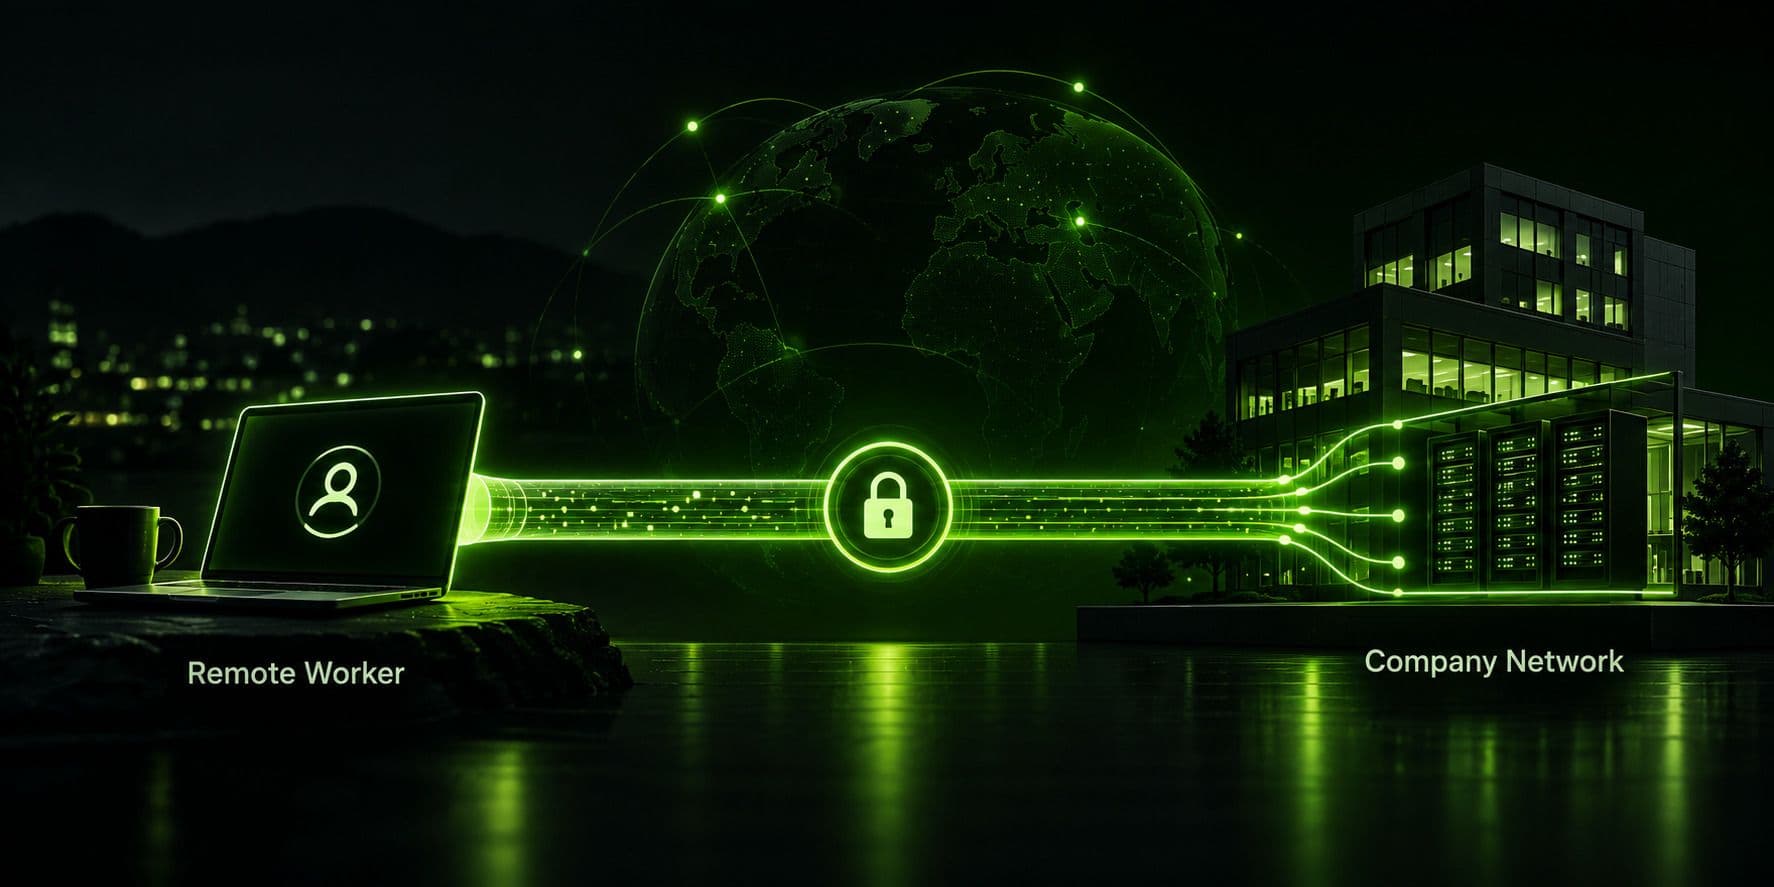
- Remote Access VPN ช่วยให้อุปกรณ์แต่ละเครื่องสร้างช่องทางเชื่อมต่อที่เข้ารหัสไปยังเครือข่ายส่วนตัวของบริษัท ทำให้แล็ปท็อปของพนักงานที่ทำงานทางไกลเข้าถึงระบบภายในได้ราวกับอยู่ในสำนักงาน
- แตกต่างจาก Site-to-Site VPN ซึ่งเชื่อมต่อเครือข่ายสำนักงานทั้งเครือข่ายเข้าด้วยกัน แทนที่จะเชื่อมต่ออุปกรณ์ของพนักงานทางไกลแต่ละเครื่อง
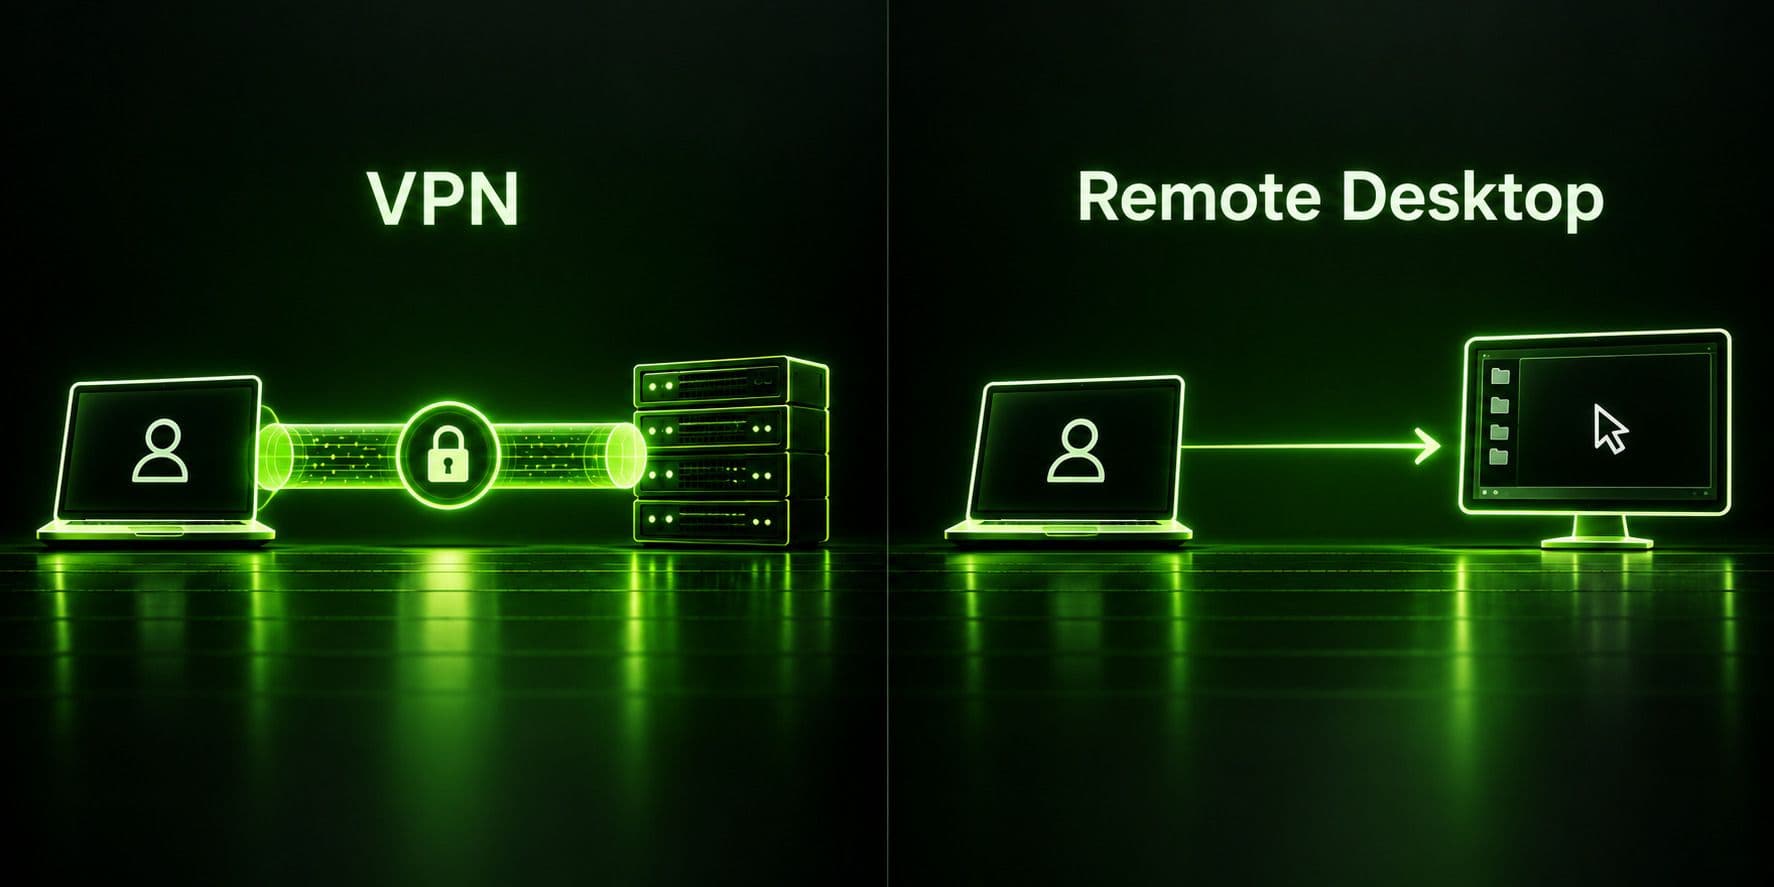
- VPN กับซอฟต์แวร์ Remote Desktop แก้ปัญหาคนละอย่าง: VPN ให้อุปกรณ์ของคุณเข้าถึงเครือข่าย ขณะที่ซอฟต์แวร์ Remote Desktop ให้คุณควบคุมหน้าจอของคอมพิวเตอร์อีกเครื่องด้วยภาพ ทั้งสองมักใช้ร่วมกัน ไม่ใช่ใช้แทนกัน
- Remote Access VPN แบบดั้งเดิมมีข้อจำกัดจริง (ไม่ได้ตรวจสอบสถานะความปลอดภัยของอุปกรณ์ และอุปกรณ์ที่ถูกเจาะระบบอาจเปิดทางให้เข้าถึงเครือข่ายได้มากกว่าที่ตั้งใจ) นี่จึงเป็นเหตุผลที่หลายองค์กรกำลังเปลี่ยนไปใช้สถาปัตยกรรม ZTNA หรือ SASE
- VPN ส่วนบุคคลอย่าง Guru VPN ช่วยปกป้องทราฟฟิกและความเป็นส่วนตัวของคุณขณะทำงานทางไกล แต่ไม่ใช่เครื่องมือเดียวกับ Corporate Remote Access VPN ที่นายจ้างอาจจัดให้เพื่อเข้าถึงระบบภายใน ทั้งสองแก้ปัญหาคนละอย่างและโดยทั่วไปใช้แทนกันไม่ได้
คำว่า Remote Access VPN ครอบคลุมความหมายมากกว่าที่คำอธิบายส่วนใหญ่กล่าวถึง ในแผนก IT หมายถึงโครงสร้างพื้นฐานเฉพาะที่ช่วยให้อุปกรณ์ของพนักงานเชื่อมต่อเข้าเครือข่ายบริษัทอย่างปลอดภัยจากที่ใดก็ได้ ในบทสนทนาทั่วไป “VPN สำหรับทำงานทางไกล” มักหมายถึงสิ่งที่ง่ายกว่านั้นมาก นั่นคือการใช้แอป VPN ส่วนบุคคลเพื่อปกป้องทราฟฟิกขณะทำงานจากร้านกาแฟหรือโรงแรม ส่วนคนอีกกลุ่มที่ค้นหาเครื่องมือ VPN Remote Desktop มักต้องการแก้ปัญหาคนละเรื่องโดยสิ้นเชิง คือควบคุมคอมพิวเตอร์เครื่องหนึ่งจากอีกเครื่อง ไม่ใช่รักษาความปลอดภัยให้การเชื่อมต่อเครือข่าย คู่มือนี้จะช่วยแยกทั้งสามกรณี อธิบายว่า Remote Access VPN คืออะไรในทางเทคนิค ทำงานอย่างไร เปรียบเทียบกับซอฟต์แวร์ Remote Desktop อย่างตรงไปตรงมา และกล่าวถึงสิ่งที่กำลังมาแทนที่ Remote Access VPN แบบดั้งเดิมในสภาพแวดล้อมองค์กรสมัยใหม่ รวมถึงบทบาทที่แท้จริงของ VPN ส่วนบุคคลอย่าง Guru VPN ในชุดเครื่องมือของผู้ทำงานทางไกล
Remote Access VPN คืออะไร
Remote Access VPN คืออะไรในทางปฏิบัติ? คือซอฟต์แวร์ไคลเอนต์ที่ติดตั้งบนอุปกรณ์ของพนักงาน เพื่อสร้างการเชื่อมต่อที่เข้ารหัสและผ่านการยืนยันตัวตนไปยังเกตเวย์เครือข่ายของบริษัท ทำให้อุปกรณ์เครื่องนั้นเข้าถึงทรัพยากรภายใน เช่น เซิร์ฟเวอร์ไฟล์ แอปพลิเคชันภายใน และเครื่องพิมพ์ ซึ่งไม่ได้เปิดให้เข้าถึงผ่านอินเทอร์เน็ตสาธารณะได้ ต่างจาก VPN ส่วนบุคคลที่เน้นเปลี่ยนเส้นทางทราฟฟิกของคุณผ่านเซิร์ฟเวอร์ของผู้ให้บริการเพื่อซ่อน IP address จุดประสงค์ทั้งหมดของ Corporate Remote Access VPN คือทำให้อุปกรณ์ภายนอกทำงานเสมือนเชื่อมต่อโดยตรงกับเครือข่ายสำนักงาน
การทำความเข้าใจตัวเลือก VPN Remote Access เริ่มจากการรู้ว่าบริษัทของคุณใช้ประเภทใด เนื่องจากคำนี้ครอบคลุมเทคโนโลยีพื้นฐานหลายแบบที่ต่างก็ทำเป้าหมายหลักเดียวกันให้สำเร็จด้วยวิธีต่างกัน Remote VPN มีไว้ปกป้องอะไรโดยเฉพาะ? มีสองสิ่งพร้อมกัน: การรักษาความลับของข้อมูลที่ส่งระหว่างอุปกรณ์ทางไกลกับสำนักงาน (ด้วยการเข้ารหัส) และการควบคุมว่าใครได้รับอนุญาตให้เข้าถึงระบบภายใน (ด้วยการยืนยันตัวตนก่อนสร้างช่องทางเชื่อมต่อ) ทั้งสองส่วนสำคัญ การเข้ารหัสที่ไม่มีการยืนยันตัวตนอย่างเหมาะสมก็เพียงหมายความว่าผู้ใช้ที่ไม่ได้รับอนุญาตจะเชื่อมต่อได้อย่างปลอดภัยเช่นกัน
Remote Access VPN ทำงานอย่างไร
ขั้นตอนการทำงานเป็นรูปแบบที่คุ้นเคย: พนักงานเปิดซอฟต์แวร์ไคลเอนต์ VPN และยืนยันตัวตน โดยทั่วไปใช้ชื่อผู้ใช้และรหัสผ่าน พร้อมการยืนยันตัวตนหลายปัจจัยสำหรับองค์กรที่ให้ความสำคัญกับความปลอดภัย เมื่อยืนยันแล้ว ไคลเอนต์และเกตเวย์ VPN ของบริษัทจะเจรจาสร้างช่องทางเชื่อมต่อที่เข้ารหัส โดยมักใช้โปรโตคอล IPsec หรือ SSL/TLS จากนั้นอุปกรณ์ของพนักงานจะได้รับ IP address ภายในเสมือนเชื่อมต่อกับเครือข่ายสำนักงานโดยตรง นับจากนั้น ทราฟฟิกที่มุ่งไปยังทรัพยากรภายในจะถูกเข้ารหัส ส่งผ่านช่องทางไปยังเกตเวย์ ถอดรหัส และส่งต่อไปยังระบบภายในที่เป็นปลายทาง โดยข้อมูลขากลับจะผ่านขั้นตอนย้อนกลับ
บางองค์กรกำหนดค่าให้เป็น Full Tunnel ซึ่งส่งทราฟฟิกอินเทอร์เน็ตทั้งหมดของพนักงานผ่านเครือข่ายบริษัท ขณะที่บางองค์กรใช้ Split Tunneling โดยส่งผ่าน VPN เฉพาะทราฟฟิกที่มุ่งไปยังทรัพยากรภายใน ส่วนทราฟฟิกอื่น (การท่องเว็บทั่วไป) จะเชื่อมต่ออินเทอร์เน็ตโดยตรง เป็นการแลกเปลี่ยนระหว่างการกำกับดูแลจากส่วนกลางกับประสิทธิภาพการใช้แบนด์วิดท์
Remote Access VPN กับ Site-to-Site VPN
คำสองคำนี้มักถูกสับสนอยู่เสมอ แต่แก้ปัญหาคนละอย่างและทำงานในคนละระดับ Remote Access VPN เชื่อมต่ออุปกรณ์หนึ่งเครื่อง เช่น แล็ปท็อปหรือโทรศัพท์ของพนักงานที่ทำงานทางไกล เข้ากับเครือข่ายบริษัท และต้องมีซอฟต์แวร์ไคลเอนต์ทำงานอยู่บนอุปกรณ์เครื่องนั้นโดยเฉพาะ ส่วน Site-to-Site VPN เชื่อมต่อเครือข่ายทั้งสองแห่งเข้าด้วยกัน เช่น สำนักงานสาขากับสำนักงานใหญ่ ผ่านช่องทางเชื่อมต่อระหว่างเกตเวย์ โดยไม่ต้องติดตั้งซอฟต์แวร์บนอุปกรณ์ของพนักงานแต่ละคนในแต่ละแห่ง เพราะการเข้ารหัสเกิดขึ้นที่ขอบเครือข่าย
ในทางปฏิบัติ องค์กรส่วนใหญ่ที่มีทีมงานกระจายอยู่หลายแห่งใช้ทั้งสองแบบ: Site-to-Site VPN เชื่อมสำนักงานแต่ละแห่งเข้าด้วยกันอย่างต่อเนื่อง และ Remote Access VPN หรือสิ่งที่มาแทนที่ในยุคปัจจุบัน จะทำงานเสริมสำหรับพนักงานที่ทำงานจากบ้าน เดินทาง หรือเชื่อมต่อจากที่ใดก็ตามที่ไม่ใช่สำนักงานประจำเหล่านั้น
ประโยชน์ของ Remote Access VPN
บริษัทที่ประเมินโซลูชัน VPN สำหรับ Remote Access มักพิจารณาข้อดีหลักชุดเดียวกัน การตั้งค่า Remote Access VPN ที่เหมาะสมช่วยให้ทีม IT ควบคุมจากส่วนกลางได้ว่าใครเข้าถึงระบบภายในได้และจากที่ใด โดยไม่ต้องเปิดระบบเหล่านั้นให้เข้าถึงได้โดยตรงผ่านอินเทอร์เน็ตสาธารณะ สำหรับพนักงาน หมายถึงการทำงานจากบ้าน โรงแรม หรือสถานที่ของลูกค้า พร้อมเข้าถึงเครื่องมือภายในที่ไม่เคยออกแบบมาให้เปิดรับการเข้าถึงจากอินเทอร์เน็ตโดยตรง นอกจากนี้ โดยทั่วไปยังติดตั้งได้คุ้มค่ากว่าการสร้างลิงก์เครือข่ายส่วนตัวโดยเฉพาะไปยังสถานที่ทำงานของพนักงานทางไกลทุกคน เพราะใช้โครงข่ายอินเทอร์เน็ตสาธารณะที่มีอยู่แล้ว แทนที่จะต้องสร้างโครงสร้างพื้นฐานเฉพาะ
ความเสี่ยงและข้อจำกัดด้านความปลอดภัยที่ควรรู้
แม้ Remote Access VPN ที่ปลอดภัยก็ยังไม่ใช่โซลูชันที่สมบูรณ์แบบ ควรทำความเข้าใจความเสี่ยง แทนที่จะคิดว่าการเข้ารหัสเพียงอย่างเดียวครอบคลุมทุกอย่าง:
ตรวจสอบเฉพาะการเชื่อมต่อ ไม่ได้ตรวจสอบอุปกรณ์: VPN เข้ารหัสทราฟฟิกและตรวจสอบการเข้าสู่ระบบ แต่โดยทั่วไปไม่ได้ตรวจสอบว่าอุปกรณ์ที่เชื่อมต่อถูกเจาะระบบ ล้าสมัย หรือมีมัลแวร์ทำงานอยู่หรือไม่ ผู้ใช้ที่ได้รับอนุญาตแต่ใช้แล็ปท็อปที่ติดมัลแวร์ยังสามารถส่งทราฟฟิกของมัลแวร์นั้นตรงเข้าไปในเครือข่ายผ่านช่องทาง VPN ได้
การใช้สิทธิ์เข้าถึงร่วมกันอาจนำไปสู่การให้สิทธิ์กว้างเกินไป: เมื่อเชื่อมต่อแล้ว ช่องทางของผู้ใช้มักให้สิทธิ์เข้าถึงเครือข่ายมากกว่าที่หน้าที่ของบุคคลนั้นจำเป็นต้องใช้ เพียงเพราะการแบ่งสิทธิ์อย่างละเอียดตั้งค่าได้ยากกว่าการให้สิทธิ์แบบกว้างแก่ “ทุกคนที่มีข้อมูลเข้าสู่ระบบ VPN ที่ถูกต้อง”
ตัวเกตเวย์ VPN เองเป็นจุดล้มเหลวเพียงจุดเดียว: ทีม IT ที่จัดการ Remote VPN Access ให้บุคลากรจำนวนมากมักพบว่าอุปกรณ์ที่รองรับการเชื่อมต่อทางไกลทั้งหมดกลายเป็นคอขวด: เมื่อระบบขัดข้องหรือถูกโจมตีแบบเจาะจงที่อุปกรณ์นั้น พนักงานทางไกลทุกคนจะหลุดการเชื่อมต่อพร้อมกัน และช่องโหว่ที่ยังไม่ได้ติดตั้งแพตช์ในอุปกรณ์นั้นก็กลายเป็นจุดเดียวที่อาจทำให้บุคลากรทางไกลทั้งหมดถูกเจาะระบบ
VPN ไม่สามารถจัดการเครือข่ายภายในบ้านได้: ช่องทางเชื่อมต่อที่เข้ารหัสปกป้องข้อมูลขณะส่งผ่านเครือข่าย แต่ไม่ได้ช่วยรักษาความปลอดภัยให้เครือข่าย Wi-Fi ที่บ้าน เราเตอร์ หรืออุปกรณ์อื่นที่ใช้การเชื่อมต่อเดียวกันกับแล็ปท็อปของพนักงานทางไกล
ช่องทางที่เข้ารหัสก็ซ่อนกิจกรรมที่เป็นอันตรายได้เช่นกัน: เป็นเรื่องน่าขันที่การเข้ารหัสแบบเดียวกับที่ปกป้องทราฟฟิกที่ถูกต้องจากผู้สังเกตการณ์ภายนอก กลับทำให้ระบบตรวจสอบความปลอดภัยของบริษัทตรวจทราฟฟิกเพื่อหาสัญญาณการคุกคามจากคนใน หรือบัญชีที่ถูกเจาะระบบและกำลังถูกใช้ในทางที่ผิดได้ยากขึ้น
VPN กับ Remote Desktop ต่างกันอย่างไร
นี่เป็นหนึ่งในประเด็นที่มักสับสนกันมากที่สุด และควรอธิบายให้ชัดเจน: การเปรียบเทียบ VPN กับ Remote Desktop ไม่ใช่การต้องเลือกอย่างใดอย่างหนึ่ง เพราะเครื่องมือทั้งสองทำงานคนละหน้าที่โดยพื้นฐาน
| คุณสมบัติ | VPN | Remote Desktop |
|---|---|---|
สิ่งที่ได้รับ | การเข้าถึงระดับเครือข่าย — อุปกรณ์ของคุณเข้าร่วมเครือข่าย | ควบคุมภาพหน้าจอและการป้อนข้อมูลของคอมพิวเตอร์ทางไกลเครื่องใดเครื่องหนึ่ง |
สิ่งที่คุณเห็น | อินเทอร์เฟซปกติของอุปกรณ์คุณ ซึ่งขณะนี้เข้าถึงทรัพยากรภายในได้ | เดสก์ท็อปจริงของคอมพิวเตอร์ทางไกลที่แสดงบนหน้าจอของคุณ |
การใช้งานทั่วไป | เข้าถึงเซิร์ฟเวอร์ไฟล์ภายใน เว็บแอปภายใน และเครื่องพิมพ์ | ใช้งานคอมพิวเตอร์ทำงานเครื่องหนึ่งที่เปิดทิ้งไว้ในสำนักงาน |
ความต้องการแบนด์วิดท์ | โดยทั่วไปใช้แบนด์วิดท์น้อยกว่า | สูงกว่า — เนื่องจากสตรีมภาพหน้าจอแบบเรียลไทม์ |
มักใช้ร่วมกันหรือไม่? | ใช่ — เชื่อมต่อผ่าน VPN ก่อน แล้วจึงใช้ Remote Desktop เข้าเครื่องที่ต้องการ | ใช่ — ใช้ร่วมกันในลักษณะเดียวกัน |
การตั้งค่า Remote Desktop VPN ซึ่งหมายถึงการใช้ VPN โดยเฉพาะเพื่อเข้าถึงเซสชัน Remote Desktop อย่างปลอดภัย เป็นหนึ่งในรูปแบบที่ใช้กันมากที่สุดในทางปฏิบัติ: พนักงานเชื่อมต่อ VPN ของบริษัทก่อนเพื่อให้เข้าถึงระดับเครือข่าย จากนั้นจึงใช้โปรโตคอล Remote Desktop ผ่านช่องทางนั้นเพื่อเข้าสู่ระบบและควบคุมเวิร์กสเตชันจริงในสำนักงาน ซึ่งอาจมีซอฟต์แวร์เฉพาะทางหรือไฟล์ที่ติดตั้งไว้เฉพาะในเครื่องนั้น VPN รักษาความปลอดภัยให้การเชื่อมต่อ ส่วนซอฟต์แวร์ Remote Desktop ทำหน้าที่แชร์หน้าจอและควบคุมเครื่อง
ปัญหาเกิดขึ้นเมื่อเข้าใจว่าเครื่องมือหนึ่งใช้แทนอีกเครื่องมือได้ VPN เพียงอย่างเดียวไม่ช่วยให้คุณเห็นหรือควบคุมหน้าจอของคอมพิวเตอร์เครื่องอื่น และซอฟต์แวร์ Remote Desktop เพียงอย่างเดียว หากไม่มี VPN หรือช่องทางเชื่อมต่อที่ปลอดภัยเทียบเท่าคอยป้องกันอยู่ด้านหน้า อาจทำให้พอร์ตการเข้าถึงระยะไกลของคอมพิวเตอร์เครื่องนั้นเปิดออกสู่อินเทอร์เน็ตโดยตรง ซึ่งเป็นเป้าหมายที่ผู้โจมตีซึ่งสแกนหาบริการ Remote Desktop ที่เปิดเผยไว้รู้จักกันดี
มีทางเลือกแทน Remote Desktop ที่เป็น VPN หรือไม่?
หากสิ่งที่คุณต้องการจริง ๆ คือควบคุมเครื่องใดเครื่องหนึ่งจากระยะไกล แทนที่จะเข้าถึงทั้งเครือข่าย ซอฟต์แวร์ Remote Desktop ที่ให้ฟังก์ชันได้ด้วยตัวเองโดยไม่ต้องมี Corporate VPN แยกอยู่ด้านหน้า อาจเหมาะกับการใช้งานส่วนบุคคลในบางกรณี ตราบใดที่เครื่องมือ Remote Desktop นั้นมีการเข้ารหัสและการยืนยันตัวตนที่แข็งแกร่งในตัว แทนที่จะพึ่งพาพอร์ตที่เปิดเผยและไม่มีการป้องกัน โดยทั่วไปเครื่องมือ Remote Desktop สำหรับผู้บริโภคที่ออกแบบมาเพื่อใช้งานส่วนบุคคล (เช่น การเข้าถึงคอมพิวเตอร์ที่บ้านของคุณเอง) จะจัดการเรื่องนี้ให้ สำหรับการเข้าถึงทรัพยากรภายในที่หลากหลายของเครือข่ายบริษัท แทนที่จะเข้าถึงคอมพิวเตอร์เพียงเครื่องเดียว กลยุทธ์ Remote Access ที่ใช้แทน VPN ในระดับองค์กรโดยทั่วไปหมายถึงการนำสถาปัตยกรรมที่ทันสมัยกว่าเข้ามาใช้ แทนการนำซอฟต์แวร์ Remote Desktop มาใช้แทน ซึ่งนำไปสู่เรื่องที่กำลังมาแทนที่ Remote Access VPN แบบดั้งเดิม
Remote Access VPN บนคลาวด์และสิ่งที่กำลังมาแทนที่
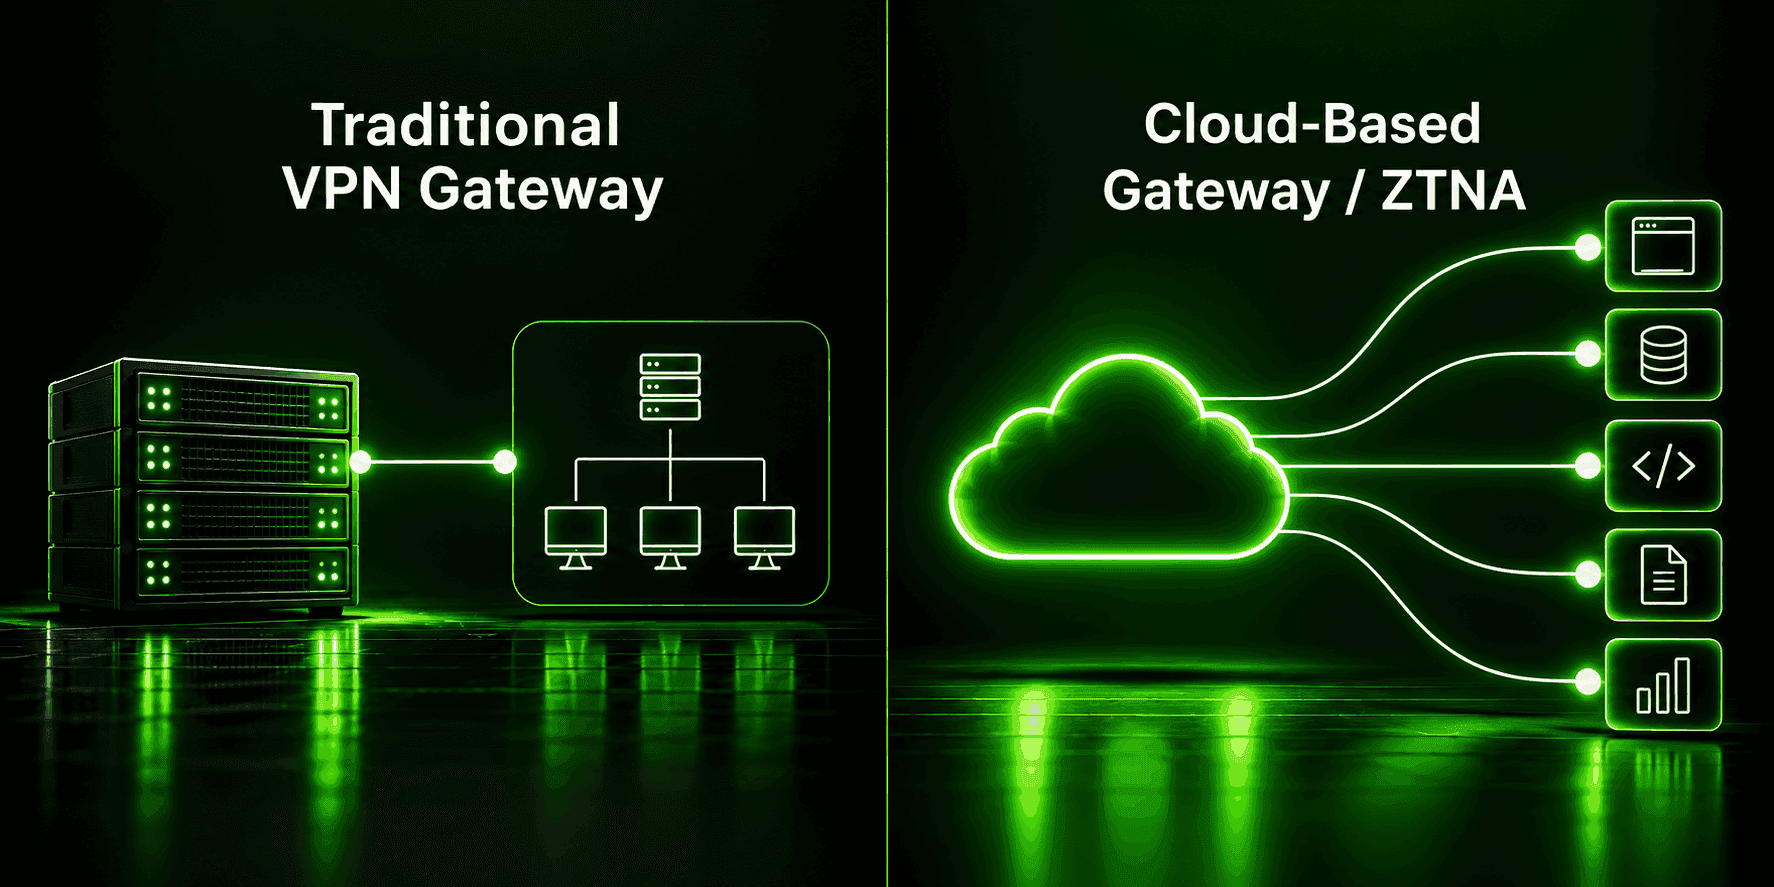
สัดส่วนของการติดตั้งระบบใหม่ที่ใช้สถาปัตยกรรม Remote Access VPN บนคลาวด์กำลังเพิ่มขึ้น โดยตัวเกตเวย์เป็นบริการที่โฮสต์บนคลาวด์ แทนที่จะเป็นอุปกรณ์จริงในห้องเซิร์ฟเวอร์ของสำนักงาน วิธีนี้ช่วยขจัดปัญหาจุดล้มเหลวเพียงจุดเดียวและการขยายกำลังรองรับของฮาร์ดแวร์ในอุปกรณ์ภายในองค์กร เพราะผู้ให้บริการคลาวด์จัดการขีดความสามารถและระบบสำรอง และยังเหมาะกับองค์กรที่ย้ายแอปพลิเคชันจริงไปยังคลาวด์ แทนการเก็บไว้ในศูนย์ข้อมูลภายในสถานที่
นอกเหนือจากการย้ายเกตเวย์ VPN ไปยังคลาวด์เพียงอย่างเดียว หลายองค์กรกำลังเลิกใช้สถาปัตยกรรม VPN ทั้งหมดและหันไปใช้ Zero Trust Network Access (ZTNA) ซึ่งให้สิทธิ์เข้าถึงเป็นรายแอปพลิเคชัน หลังจากตรวจสอบทั้งผู้ใช้และอุปกรณ์อย่างต่อเนื่อง แทนที่จะให้อุปกรณ์ที่เชื่อมต่อเข้าถึงเครือข่ายทั้งหมดได้อย่างกว้างขวางเหมือนช่องทาง VPN แบบดั้งเดิม ผู้ให้บริการบางรายรวมสิ่งนี้ไว้ในกรอบการทำงาน Secure Access Service Edge (SASE) ที่กว้างกว่า ซึ่งผสานระบบเครือข่ายและความปลอดภัยไว้ในบริการเดียวที่ให้บริการผ่านคลาวด์ ทั้งสองอย่างยังไม่ได้มาแทนที่ทั้งหมดในชั่วข้ามคืน โดยองค์กรส่วนใหญ่ใช้ VPN และ ZTNA ควบคู่กันระหว่างการเปลี่ยนผ่านอย่างค่อยเป็นค่อยไป แต่ทิศทางชัดเจน: สถาปัตยกรรมใหม่ตรวจสอบอย่างต่อเนื่องและให้สิทธิ์เข้าถึงในขอบเขตที่แคบลง แทนที่จะไว้วางใจอุปกรณ์อย่างเต็มที่ทันทีที่เข้ามาอยู่ในช่องทางแล้ว
การใช้ VPN สำหรับทำงานทางไกลในฐานะบุคคลทั่วไป
นอกเหนือจากสถาปัตยกรรมระดับองค์กรที่กล่าวถึงข้างต้น การค้นหา VPN สำหรับทำงานทางไกลมักมาจากฟรีแลนซ์ พนักงานทางไกล และดิจิทัลโนแมดที่ถามคำถามง่ายกว่ามากว่า ควรใช้ VPN ขณะทำงานจากที่ใดก็ตามหรือไม่? คำตอบอย่างตรงไปตรงมาขึ้นอยู่กับว่าคุณต้องการป้องกันอะไร
หากนายจ้างจัดไคลเอนต์ Corporate Remote Access VPN ให้เพื่อเข้าถึงระบบภายใน นั่นคือเครื่องมือที่ควรใช้สำหรับจุดประสงค์นั้นโดยเฉพาะ VPN ส่วนบุคคลอย่าง Guru VPN ใช้แทนกันไม่ได้ และโดยทั่วไปจะไม่ให้สิทธิ์เข้าถึงเครือข่ายภายในของบริษัท เพราะการเข้าถึงต้องใช้เกตเวย์ ข้อมูลรับรอง และการกำหนดค่าของนายจ้างเอง สิ่งที่ VPN ส่วนบุคคลทำได้ดีในบริบทของการทำงานทางไกลนั้นต่างออกไป: เข้ารหัสทราฟฟิกอินเทอร์เน็ตทั่วไปของคุณบนเครือข่ายสาธารณะหรือเครือข่ายที่ไม่คุ้นเคย เช่น Wi-Fi ของโรงแรม พื้นที่ทำงานร่วมกัน และห้องรับรองในสนามบิน เพื่อไม่ให้คนอื่นที่ใช้เครือข่ายเดียวกันดักดูการท่องเว็บของคุณได้ และซ่อนตำแหน่งจริงของคุณหากจำเป็นต่อการทำงาน กล่าวอีกนัยหนึ่ง นิสัยการใช้ VPN ขณะทำงานทางไกลที่ควรสร้างขึ้นโดยทั่วไปคือเปิด VPN ส่วนบุคคลเพื่อปกป้องทราฟฟิกและความเป็นส่วนตัวของคุณ ควบคู่กับเครื่องมือที่นายจ้างกำหนดให้ใช้เข้าถึงระบบบริษัท แทนที่จะคาดหวังให้เครื่องมือเดียวทำงานทั้งสองอย่าง
ทำไมจึงเลือก Guru VPN
สำหรับการทำงานทางไกลในมุมส่วนบุคคล ซึ่งคือการปกป้องทราฟฟิกและความเป็นส่วนตัวของคุณไม่ว่าคุณจะทำงานจากที่ใด Guru VPN ออกแบบมาให้ใช้งานง่ายจนเปิดทำงานอยู่เบื้องหลังได้โดยไม่รบกวนการทำงานจริงของคุณ
ควรตรวจสอบ ตำแหน่งเซิร์ฟเวอร์ที่มีให้บริการหากคุณต้องแสดงตำแหน่งเสมือนอยู่ในภูมิภาคใดภูมิภาคหนึ่งเป็นประจำด้วยเหตุผลเกี่ยวกับงาน และการเปรียบเทียบสิ่งที่รวมอยู่ในแต่ละระดับบน หน้าราคาจะช่วยให้เห็นว่าแพ็กเกจใดเหมาะกับการใช้งานของคุณ
คำถามที่พบบ่อย
ช่วยให้อุปกรณ์ทางไกลเครื่องหนึ่ง เช่น แล็ปท็อปของพนักงาน เชื่อมต่อกับเครือข่ายส่วนตัวของบริษัทได้อย่างปลอดภัย และเข้าถึงระบบภายในที่ไม่ได้เปิดให้เข้าถึงผ่านอินเทอร์เน็ตสาธารณะ เสมือนอุปกรณ์อยู่ในสำนักงาน
ไม่เหมือนกัน VPN ให้อุปกรณ์ของคุณเข้าถึงเครือข่ายเพื่อไปยังทรัพยากรภายใน ส่วนซอฟต์แวร์ Remote Desktop ให้คุณควบคุมหน้าจอจริงของคอมพิวเตอร์อีกเครื่องด้วยภาพ ทั้งสองแก้ปัญหาคนละอย่าง และมักใช้ร่วมกันแทนที่จะใช้แทนกัน
ขึ้นอยู่กับว่าคุณทำอะไร หากงานของคุณต้องเข้าถึงระบบภายในของบริษัท คุณน่าจะต้องใช้ Remote Access VPN หรือเครื่องมือเทียบเท่าที่นายจ้างจัดให้ นอกจากนี้ การใช้ VPN ส่วนบุคคลเพื่อปกป้องทราฟฟิกของคุณบนเครือข่ายสาธารณะยังเป็นแนวปฏิบัติทั่วไปที่ดีด้านความเป็นส่วนตัว ไม่ว่าคุณจะทำงานอะไร
โดยทั่วไปไม่ได้ การเข้าถึงเครือข่ายภายในของบริษัทต้องใช้เกตเวย์ VPN ข้อมูลรับรอง และการกำหนดค่าของบริษัทนั้นเอง VPN ส่วนบุคคลอย่าง Guru VPN ปกป้องทราฟฟิกของคุณ แต่ไม่มีสิทธิ์หรือการอนุญาตที่จำเป็นในการเข้าถึงเครือข่ายส่วนตัวของผู้อื่น
หลายองค์กรกำลังนำ Zero Trust Network Access (ZTNA) มาใช้ ซึ่งบางครั้งเป็นส่วนหนึ่งของกรอบการทำงาน SASE ที่กว้างกว่า โดยให้สิทธิ์เข้าถึงแอปพลิเคชันที่ระบุหลังจากตรวจสอบผู้ใช้และอุปกรณ์อย่างต่อเนื่อง แทนที่จะให้อุปกรณ์ที่เชื่อมต่อเข้าถึงเครือข่ายทั้งหมดได้อย่างกว้างขวางเหมือน VPN แบบดั้งเดิม
บทสรุป
Remote Access VPN หมายถึงสิ่งที่ค่อนข้างเฉพาะเจาะจง นั่นคือวิธีให้อุปกรณ์แต่ละเครื่องเข้าถึงเครือข่ายส่วนตัวของบริษัทอย่างปลอดภัย แต่ในการสนทนาทั่วไป คำนี้ถูกขยายความให้ครอบคลุมเครื่องมือ Remote Desktop และการใช้ VPN ส่วนบุคคล ซึ่งเป็นเหตุให้เกิดความสับสนอยู่บ่อยครั้ง การรู้ว่าคุณต้องการสิ่งใดในสามอย่างนี้ (การเข้าถึงเครือข่าย การควบคุมหน้าจอ หรือการปกป้องทราฟฟิกส่วนบุคคล) จะช่วยให้ตัดสินใจส่วนที่เหลือได้ง่าย สำหรับการปกป้องความเป็นส่วนตัวส่วนบุคคล Guru VPN ช่วยจัดการด้านการปกป้องทราฟฟิกได้อย่างเรียบง่าย ขณะที่เครื่องมือที่นายจ้างจัดให้ดูแลด้านเครือข่ายบริษัท ทั้งสองเป็นเครื่องมือคนละชนิด โดยแต่ละอย่างทำหน้าที่ตามที่ออกแบบมา


