
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN de acceso remoto: cómo funciona, VPN frente a escritorio remoto y alternativas actuales

 Puntos clave

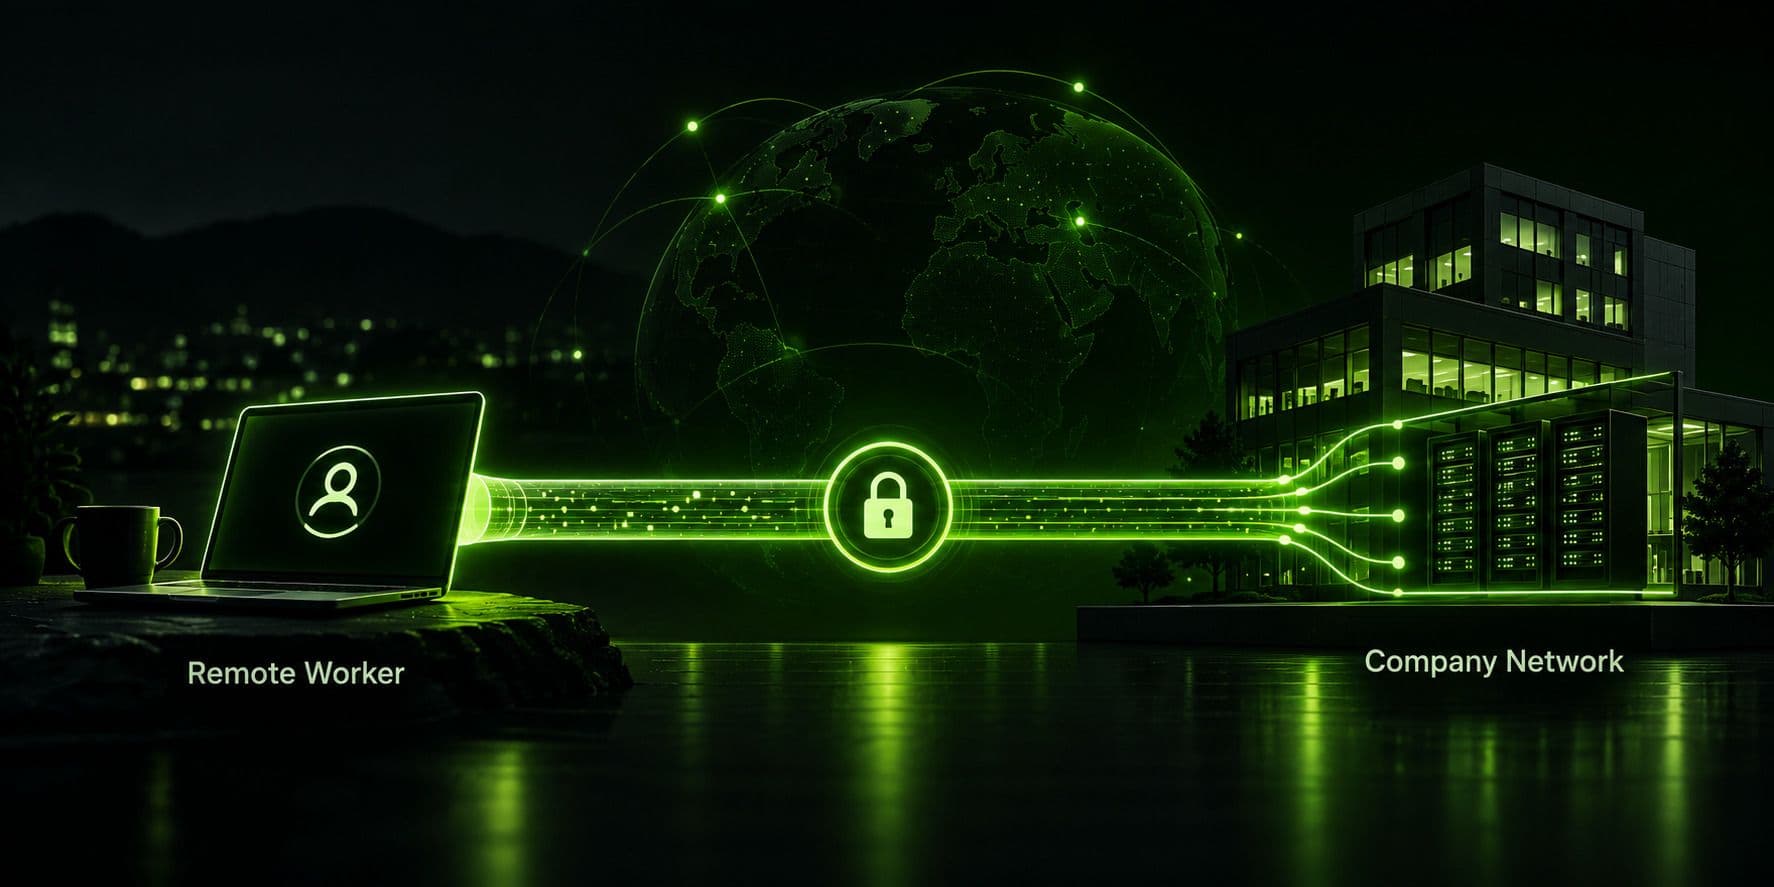
- Una VPN de acceso remoto permite que un dispositivo individual cree un túnel cifrado hacia una red privada de empresa, para que el portátil de un empleado remoto pueda acceder a los sistemas internos como si estuviera físicamente en la oficina.
- Se diferencia de una VPN de sitio a sitio, que conecta redes de oficinas completas entre sí en lugar de dispositivos remotos individuales.
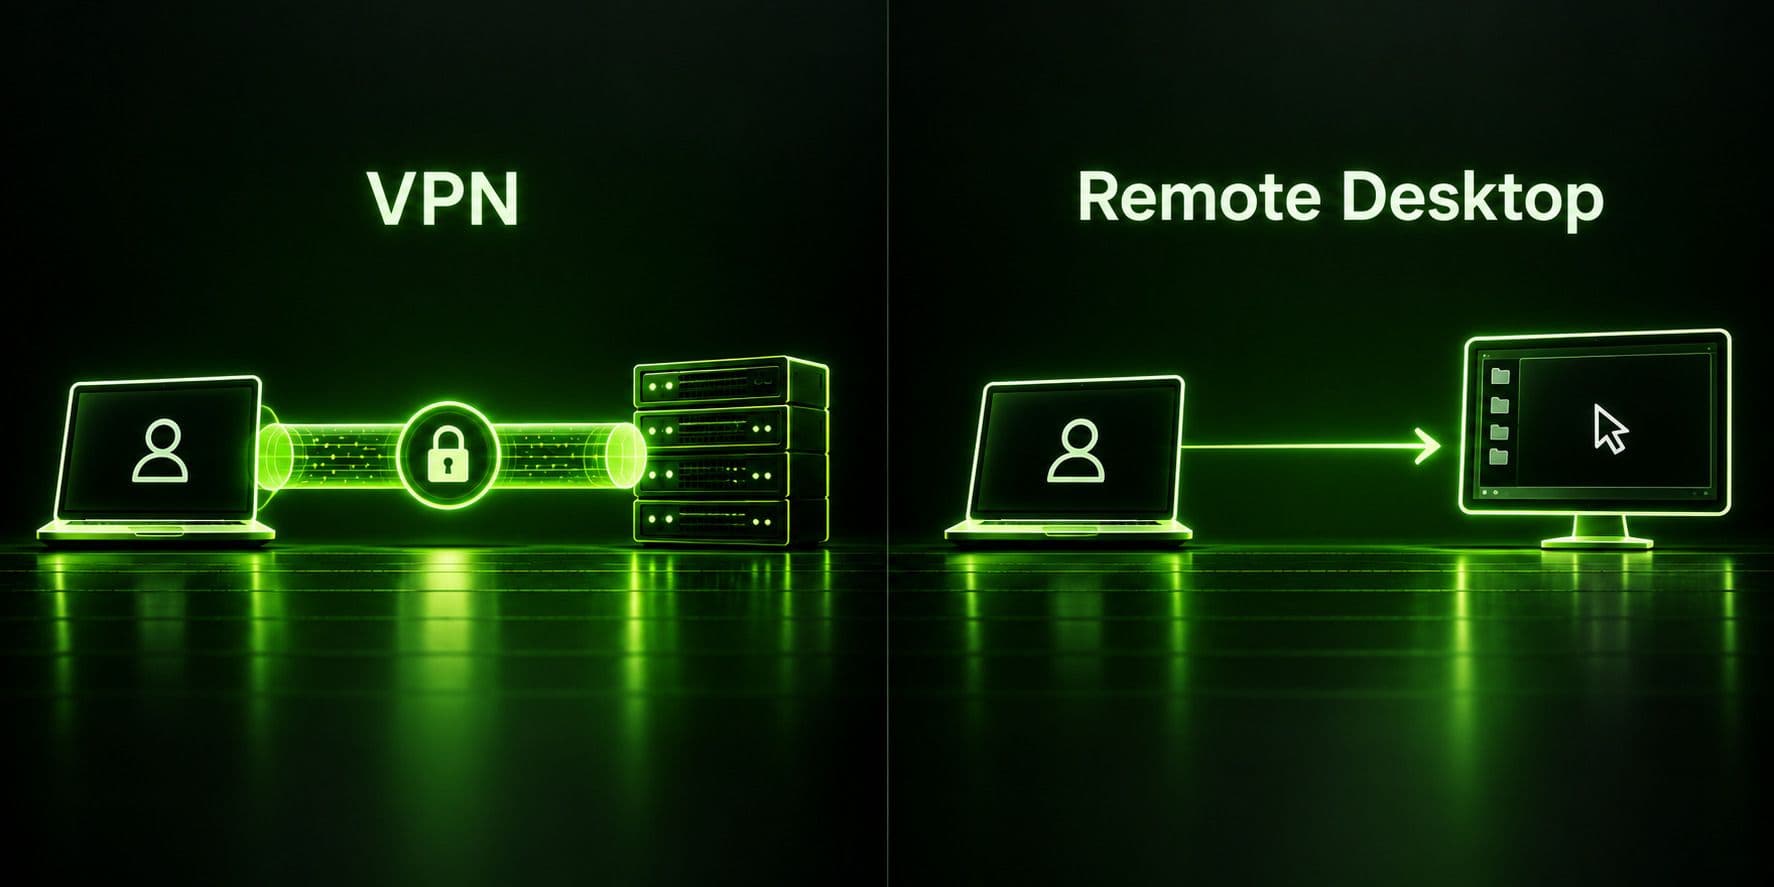
- Una VPN y el software de escritorio remoto resuelven problemas distintos: una VPN proporciona acceso a nivel de red desde tu dispositivo, mientras que el software de escritorio remoto te permite controlar visualmente la pantalla de otro ordenador; suelen usarse juntos, no como sustitutos.
- Las VPN de acceso remoto tradicionales tienen limitaciones reales (no comprueban el estado de seguridad del dispositivo y un dispositivo comprometido puede exponer una parte mayor de la red de lo previsto), por lo que muchas empresas están migrando a arquitecturas ZTNA o SASE.
- Una VPN personal como Guru VPN protege tu propio tráfico y tu privacidad mientras trabajas a distancia, pero no es lo mismo que la VPN corporativa de acceso remoto que tu empleador podría proporcionarte para acceder a los sistemas internos: resuelven problemas distintos y, por lo general, no son intercambiables.
El término VPN de acceso remoto abarca más de lo que suelen indicar la mayoría de las explicaciones. En un departamento de TI, se refiere a una infraestructura concreta que permite que los dispositivos de los empleados se conecten de forma segura a la red de la empresa desde cualquier lugar. En una conversación cotidiana, «VPN para trabajar a distancia» suele significar algo mucho más sencillo: usar una aplicación VPN personal para proteger el tráfico mientras trabajas desde una cafetería o un hotel. Y un tercer grupo de personas que busca herramientas de VPN y escritorio remoto suele intentar resolver un problema completamente distinto: controlar un ordenador específico desde otro, no proteger una conexión de red. Esta guía aclara las diferencias entre las tres opciones, explica qué es técnicamente una VPN de acceso remoto, describe cómo funciona, la compara con rigor con el software de escritorio remoto y aborda qué está sustituyendo a las VPN de acceso remoto tradicionales en los entornos empresariales modernos, además de explicar qué lugar ocupa una VPN personal como Guru VPN en las herramientas de quienes trabajan a distancia.
¿Qué es una VPN de acceso remoto?
En términos concretos, ¿qué es una VPN de acceso remoto? Es un software cliente instalado en el dispositivo de un empleado que establece una conexión cifrada y autenticada con la puerta de enlace de red de una empresa. Así, ese dispositivo puede acceder a recursos internos —servidores de archivos, aplicaciones internas e impresoras— que no están expuestos a internet público. A diferencia de una VPN personal, que principalmente redirige tu tráfico a través del servidor de un proveedor para ocultar tu dirección IP, el objetivo de una VPN corporativa de acceso remoto es permitir que un dispositivo externo actúe como si estuviera conectado directamente a la red de la oficina.
Para entender las opciones de acceso remoto mediante VPN, primero hay que saber qué tipo implementa tu empresa, ya que el término abarca varias tecnologías subyacentes que logran el mismo objetivo básico de maneras distintas. ¿Qué se supone que debe proteger una VPN remota, en concreto? Dos cosas a la vez: la confidencialidad de los datos que circulan entre el dispositivo remoto y la oficina (mediante cifrado) y el control de acceso para determinar quién puede acceder a los sistemas internos (mediante autenticación antes incluso de establecer el túnel). Ambos elementos son importantes: sin una autenticación adecuada, el cifrado solo significaría que los usuarios no autorizados también podrían conectarse de forma segura.
Cómo funciona una VPN de acceso remoto
El proceso sigue un patrón conocido: el empleado abre el software cliente de VPN y se autentica, normalmente con un nombre de usuario y una contraseña, además de autenticación multifactor si se presta atención a la seguridad. Una vez verificada su identidad, el cliente y la puerta de enlace VPN de la empresa negocian un túnel cifrado —normalmente mediante IPsec o protocolos basados en SSL/TLS— y se asigna al dispositivo del empleado una dirección IP interna, como si se hubiera conectado directamente a la red de la oficina. A partir de ese momento, el tráfico dirigido a recursos internos se cifra, se envía por el túnel hasta la puerta de enlace, se descifra y se enruta al sistema interno correspondiente. En el trayecto de vuelta ocurre lo contrario.
Algunas organizaciones configuran un túnel completo, que enruta todo el tráfico de internet del empleado a través de la red de la empresa. Otras usan túnel dividido, de modo que solo el tráfico destinado a recursos internos pasa por la VPN y todo lo demás (la navegación general) va directamente a internet. Es un equilibrio entre la supervisión centralizada y la eficiencia del ancho de banda.
VPN de acceso remoto frente a VPN de sitio a sitio
Estos dos términos se confunden constantemente, pero resuelven problemas distintos y a escalas diferentes. Una VPN de acceso remoto conecta un dispositivo —el portátil o el teléfono de un empleado remoto— a la red de la empresa y requiere que el software cliente se ejecute en ese dispositivo concreto. En cambio, una VPN de sitio a sitio conecta entre sí dos redes completas —por ejemplo, una sucursal y la sede central— mediante un túnel entre puertas de enlace. No requiere software en los dispositivos individuales de los empleados de ninguna de las dos ubicaciones, ya que el cifrado se realiza en el perímetro de la red.
En la práctica, la mayoría de las organizaciones con equipos distribuidos usan ambas: VPN de sitio a sitio para enlazar permanentemente las oficinas y una VPN de acceso remoto —o su sustituta moderna— para los empleados que trabajan desde casa, viajan o se conectan desde cualquier lugar que no sea una de esas oficinas fijas.
Ventajas de una VPN de acceso remoto
Las empresas que evalúan soluciones de VPN para acceso remoto suelen sopesar las mismas ventajas principales. Una configuración de VPN de acceso remoto adecuada ofrece a los equipos de TI un control centralizado sobre quién puede acceder a los sistemas internos y desde dónde, sin necesidad de exponerlos directamente a internet público. Para los empleados, permite trabajar desde casa, un hotel o las instalaciones de un cliente y seguir accediendo a herramientas internas que nunca se diseñaron para estar expuestas a internet. Además, su implementación suele ser más económica que crear enlaces de red privada dedicados para la ubicación de cada trabajador remoto, ya que utiliza la infraestructura de internet público existente en vez de requerir infraestructura dedicada.
Riesgos y limitaciones de seguridad que conviene conocer
Una VPN de acceso remoto segura sigue sin ser una solución perfecta, y conviene entender los riesgos en lugar de suponer que el cifrado por sí solo lo cubre todo:
No comprueba el dispositivo, solo la conexión. Una VPN cifra el tráfico y verifica el inicio de sesión, pero por lo general no comprueba si el dispositivo que se conecta está comprometido, desactualizado o tiene malware. Por eso, un usuario legítimo con un portátil infectado aún puede canalizar por el túnel hacia la red el tráfico generado por esa infección.
El acceso compartido puede implicar permisos demasiado amplios. Una vez conectado, el túnel de un usuario suele darle acceso a más partes de la red de las que requiere su puesto, simplemente porque es más difícil configurar el acceso por segmentos detallados que conceder un acceso amplio a «cualquiera que tenga credenciales válidas de VPN».
La propia puerta de enlace VPN es un único punto de fallo. Los equipos de TI que gestionan el acceso VPN remoto de una plantilla numerosa suelen descubrir que el dispositivo que gestiona todas las conexiones remotas se convierte en un cuello de botella: una interrupción del servicio o un ataque dirigido contra ese único dispositivo desconecta simultáneamente a todos los empleados remotos, y una vulnerabilidad sin corregir en él se convierte en un único punto desde el que se puede comprometer la seguridad de toda la plantilla remota.
La VPN no puede controlar la propia red doméstica. El túnel cifrado protege los datos mientras se transmiten, pero no protege la red Wi-Fi doméstica, el router ni los demás dispositivos que comparten esa misma conexión con el portátil del empleado remoto.
Los túneles cifrados también pueden ocultar actividades maliciosas. Irónicamente, el mismo cifrado que protege el tráfico legítimo de observadores externos también dificulta que los propios sistemas de supervisión de seguridad de la empresa inspeccionen el tráfico para detectar señales de amenazas internas o el uso activo indebido de una cuenta comprometida.
VPN frente a escritorio remoto: ¿cuál es la diferencia?
Este es uno de los puntos de confusión más habituales y conviene aclararlo directamente: comparar una VPN con el escritorio remoto no es realmente una cuestión de elegir una u otra, porque las dos herramientas cumplen funciones fundamentalmente distintas.
| Característica | VPN | Escritorio remoto |
|---|---|---|
Qué te ofrece | Acceso a nivel de red: tu dispositivo se une a la red | Control visual de la pantalla y la entrada de datos de un ordenador remoto específico |
Qué ves | La interfaz habitual de tu dispositivo, ahora con acceso a recursos internos | El escritorio real del ordenador remoto, mostrado en tu pantalla |
Uso habitual | Acceder a servidores de archivos internos, aplicaciones web internas e impresoras | Operar un ordenador de trabajo específico que dejaste encendido en la oficina |
Ancho de banda necesario | Por lo general, menor | Mayor: se transmite en directo la imagen de la pantalla |
¿Se suelen usar juntas? | Sí: primero te conectas mediante VPN y luego accedes por escritorio remoto a un ordenador concreto | Sí: la misma combinación |
Una configuración de VPN y escritorio remoto —es decir, una VPN usada específicamente para acceder de forma segura a una sesión de escritorio remoto— es, de hecho, uno de los patrones más comunes en la práctica: el empleado se conecta primero a la VPN de la empresa para obtener acceso a nivel de red y, después, usa un protocolo de escritorio remoto a través de ese túnel para iniciar sesión y controlar su estación de trabajo real en la oficina, que quizá tenga software especializado o archivos disponibles únicamente en ese ordenador. La VPN protege la conexión; el software de escritorio remoto proporciona la imagen de la pantalla y el control.
El problema surge cuando se supone que una herramienta sustituye a la otra. Una VPN por sí sola no te permitirá ver ni controlar la pantalla de otro ordenador. Y el software de escritorio remoto por sí solo —sin una VPN o un túnel seguro equivalente delante— puede exponer directamente a internet el puerto de acceso remoto de ese ordenador, un objetivo conocido para los atacantes que buscan servicios de escritorio remoto expuestos.
¿Hay una alternativa al escritorio remoto que sea una VPN?
Si lo que necesitas es manejar una máquina concreta a distancia, en lugar de acceder a toda una red, puede ser razonable usar un software de escritorio remoto como alternativa a una VPN, sin una VPN corporativa independiente delante, en casos individuales y personales, siempre que la propia herramienta incluya cifrado y autenticación robustos en vez de depender de un puerto expuesto y sin protección. Las herramientas de escritorio remoto para consumidores, diseñadas para uso personal —por ejemplo, para acceder a tu propio ordenador doméstico—, suelen encargarse de ello. Sin embargo, para acceder al conjunto más amplio de recursos internos de una red corporativa y no solo a una máquina, una estrategia organizativa de acceso remoto alternativa a la VPN suele implicar adoptar una arquitectura más moderna, en lugar de sustituirla por software de escritorio remoto. Eso nos lleva a lo que está sustituyendo realmente a las VPN de acceso remoto tradicionales.
VPN de acceso remoto en la nube y qué la está sustituyendo
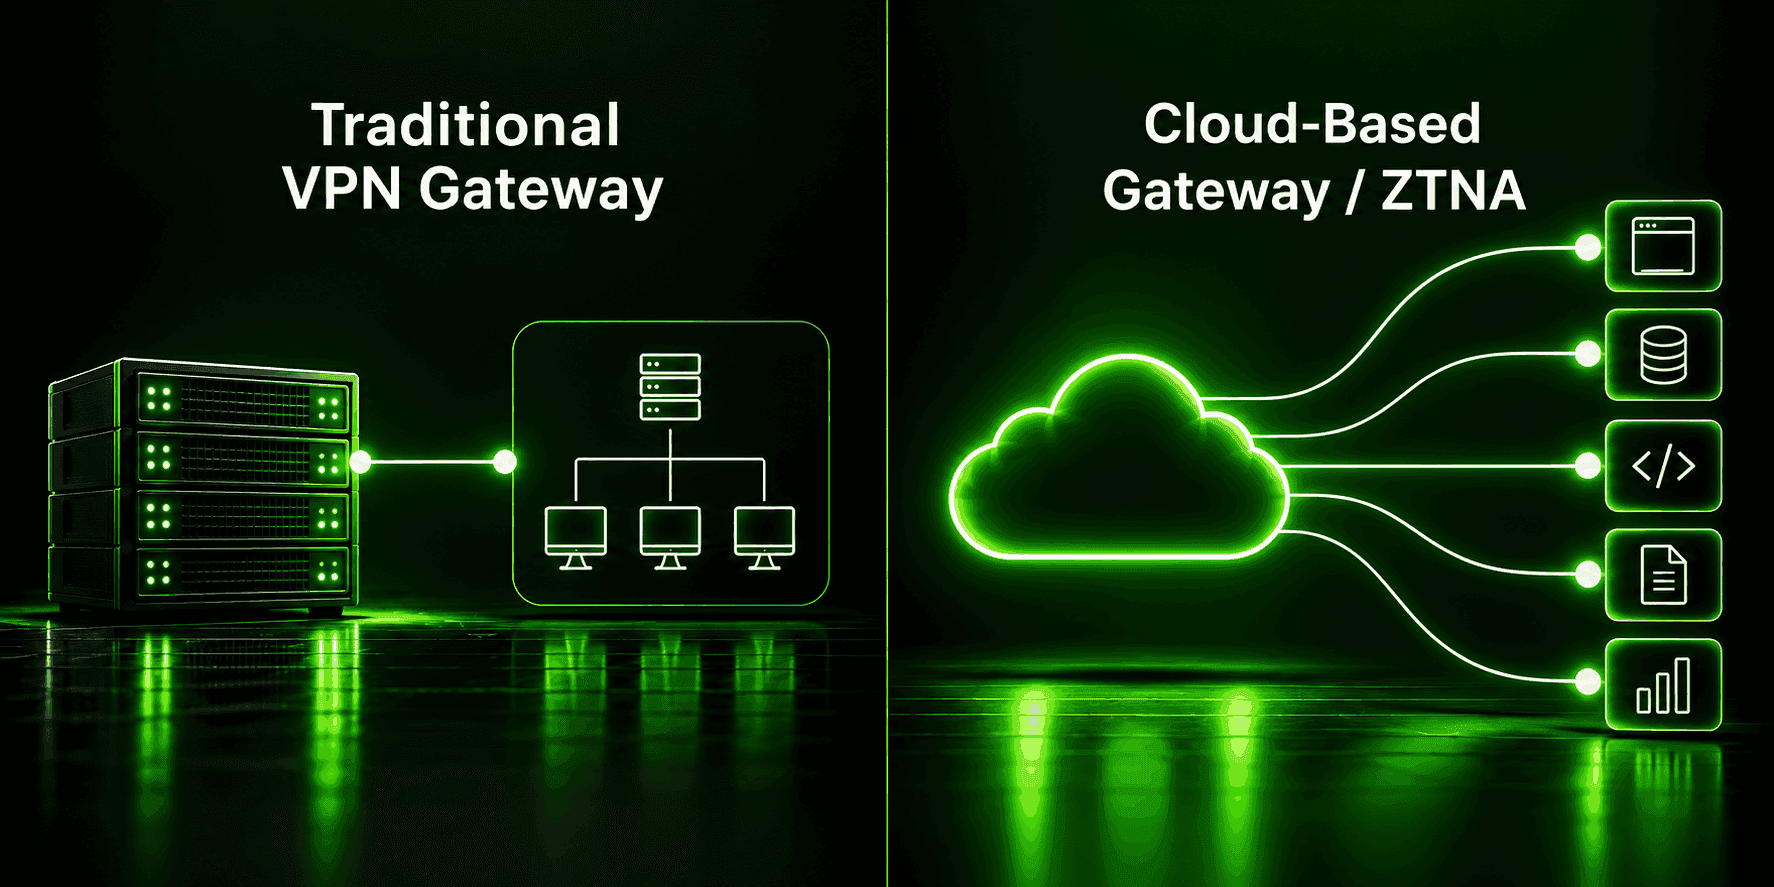
Una proporción cada vez mayor de las nuevas implementaciones utiliza una arquitectura de VPN de acceso remoto basada en la nube, en la que la propia puerta de enlace es un servicio alojado en la nube en vez de un dispositivo físico en la sala de servidores de una oficina. Así se evitan los problemas de punto único de fallo y de ampliación de capacidad del hardware local, ya que el proveedor de la nube se encarga de la capacidad y la redundancia. Además, encaja de forma natural con las organizaciones cuyas aplicaciones también se han trasladado a la nube en lugar de permanecer en un centro de datos local.
Además de trasladar la puerta de enlace VPN a la nube, muchas organizaciones están abandonando por completo la arquitectura VPN en favor del acceso a la red de confianza cero (ZTNA, por sus siglas en inglés), que concede acceso aplicación por aplicación tras verificar continuamente tanto al usuario como al dispositivo, en lugar de dar al dispositivo conectado acceso amplio a toda la red, como hace un túnel VPN tradicional. Algunos proveedores incluyen esta opción en un marco más amplio de Secure Access Service Edge (SASE), que combina redes y seguridad en un único servicio ofrecido desde la nube. Ninguna de las dos opciones supone una sustitución total de un día para otro: la mayoría de las organizaciones usan VPN y ZTNA a la vez durante una migración gradual. Pero la dirección está clara: las arquitecturas más recientes verifican de forma continua y conceden un acceso más limitado, en vez de confiar plenamente en un dispositivo una vez que está dentro del túnel.
Usar una VPN para trabajar a distancia como particular
Al margen de toda la arquitectura empresarial anterior, quienes buscan una VPN para trabajar a distancia suelen ser autónomos, empleados remotos y nómadas digitales con una pregunta mucho más sencilla: ¿debería usar una VPN mientras trabajo desde cualquier lugar? La respuesta sincera depende de aquello frente a lo que quieras protegerte.
Si tu empleador te proporciona un cliente VPN corporativo de acceso remoto para llegar a los sistemas internos, esa es la herramienta que debes usar para ese propósito específico. Una VPN personal como Guru VPN no la sustituye y, por lo general, no te dará acceso a la red interna de tu empresa, ya que para ello se necesitan la puerta de enlace, las credenciales y la configuración propias de tu empleador. En un contexto de trabajo remoto, una VPN personal sirve para otra cosa: cifrar tu tráfico general de internet en redes públicas o desconocidas —la Wi-Fi de un hotel, espacios de coworking o salas de espera de aeropuertos— para que las demás personas conectadas a esa misma red no puedan interceptar tu navegación, y ocultar tu ubicación real si eso es relevante para tu trabajo. En otras palabras, los hábitos recomendables de uso de VPN en el trabajo remoto suelen consistir en usar una VPN personal para tu tráfico y privacidad junto con la herramienta que requiera tu empleador para acceder a los sistemas de la empresa, en lugar de esperar que una sola herramienta cumpla ambas funciones.
Por qué elegir Guru VPN
Para la parte personal del trabajo a distancia —proteger tu propio tráfico y tu privacidad desde cualquier lugar—, Guru VPN está diseñado para ser lo bastante sencillo como para dejarlo funcionando en segundo plano sin interferir con tu trabajo.
Conviene consultar las ubicaciones de servidores disponibles si necesitas aparecer habitualmente en una región concreta por motivos de trabajo. Comparar lo que incluye cada nivel en la página de precios te ayudará a determinar qué plan se adapta a tu configuración.
Preguntas frecuentes
Permite que un dispositivo remoto individual —como el portátil de un empleado— se conecte de forma segura a una red privada de empresa y acceda a sistemas internos que no están expuestos a internet público, como si el dispositivo estuviera físicamente en la oficina.
No. Una VPN proporciona a tu dispositivo acceso a nivel de red para llegar a recursos internos, mientras que el software de escritorio remoto te permite controlar visualmente la pantalla real de otro ordenador. Resuelven problemas distintos y se usan a menudo juntos, en lugar de como sustitutos entre sí.
Depende de lo que hagas. Si tu trabajo requiere acceder a los sistemas internos de la empresa, probablemente necesitarás la VPN de acceso remoto o la herramienta equivalente que te proporcione tu empleador. Por otra parte, usar una VPN personal para proteger tu tráfico en redes públicas es una buena práctica general de privacidad, sea cual sea tu trabajo.
Por lo general, no. Para acceder a la red interna de una empresa se necesitan la puerta de enlace VPN, las credenciales y la configuración propias de esa empresa. Una VPN personal como Guru VPN protege tu propio tráfico, pero no tiene el acceso ni los permisos necesarios para llegar a una red privada ajena.
Muchas organizaciones están adoptando el acceso a la red de confianza cero (ZTNA, por sus siglas en inglés), a veces como parte de un marco SASE más amplio. Esta tecnología concede acceso a aplicaciones específicas tras verificar continuamente al usuario y al dispositivo, en lugar de dar al dispositivo conectado acceso amplio a toda la red, como hace una VPN tradicional.
Conclusión
El acceso mediante VPN remota tiene un significado bastante concreto: permite que un dispositivo individual acceda de forma segura a una red privada de empresa. Sin embargo, en las conversaciones cotidianas la expresión se amplía para abarcar herramientas de escritorio remoto y el uso de VPN personales, lo que explica que haya tanta confusión. Saber cuál de las tres opciones necesitas realmente —acceso a la red, control de pantalla o protección del tráfico personal— facilita el resto de la decisión. Para la privacidad personal, Guru VPN protege el tráfico de forma sencilla, mientras que la herramienta que te proporcione tu empleador se ocupa del acceso a la red corporativa: son dos herramientas distintas, cada una diseñada para cumplir su función.


