EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Kill Switch: cos’è e come funziona

 Punti chiave

- Un kill switch VPN interrompe l’accesso a Internet del dispositivo non appena cade la connessione VPN, così il tuo vero indirizzo IP e il traffico non crittografato non vengono esposti, nemmeno per un istante.
- Esistono due tipi principali: a livello di sistema (blocca tutto l’accesso a Internet) e a livello di app (blocca solo le app che hai scelto di proteggere).
- Tra le cause più comuni delle disconnessioni VPN ci sono il Wi-Fi instabile, i server sovraccarichi o lontani e i conflitti con antivirus o firewall.
- Android integra nelle impostazioni di sistema un kill switch nativo a livello di sistema operativo, distinto da quello che può offrire una singola app VPN.
- Non tutte le VPN gratuite includono un kill switch: molti provider lo riservano ai piani a pagamento, quindi è opportuno verificare prima di farci affidamento.
- Guru VPN e app simili puntano a rendere continua questa protezione, così non devi ricordarti di controllarla ogni volta.
Bastano anche pochi secondi senza connessione VPN per esporre il tuo vero indirizzo IP: è proprio questo il problema che un kill switch è progettato per prevenire. Se hai cercato che cos’è un kill switch VPN e ti sei chiesto se te ne serva davvero uno, la risposta breve è: probabilmente sì, soprattutto se usi il Wi-Fi pubblico, fai torrenting occasionalmente o semplicemente non vuoi che una disconnessione consegni di nascosto il tuo traffico non crittografato al tuo ISP. Di seguito spieghiamo cosa fa davvero questa funzione, la differenza tra protezione a livello di sistema e a livello di app, cosa cambia su Android e cosa aspettarti da app come Guru VPN che integrano questa protezione direttamente nella connessione.
Punti chiave
- Un kill switch VPN interrompe l’accesso a Internet del dispositivo non appena cade la connessione VPN, così il tuo vero indirizzo IP e il traffico non crittografato non vengono esposti, nemmeno per un istante.
- Esistono due tipi principali: a livello di sistema (blocca tutto l’accesso a Internet) e a livello di app (blocca solo le app che hai scelto di proteggere).
- Tra le cause più comuni delle disconnessioni VPN ci sono il Wi-Fi instabile, i server sovraccarichi o lontani e i conflitti con antivirus o firewall.
- Android integra nelle impostazioni di sistema un kill switch nativo a livello di sistema operativo, distinto da quello che può offrire una singola app VPN.
- Non tutte le VPN gratuite includono un kill switch: molti provider lo riservano ai piani a pagamento, quindi è opportuno verificare prima di farci affidamento.
- Guru VPN e app simili puntano a rendere continua questa protezione, così non devi ricordarti di controllarla ogni volta.
Che cos’è un kill switch VPN?
Un kill switch VPN è un meccanismo di sicurezza che lavora silenziosamente in background nell’app VPN, in attesa che accada una cosa precisa: che il tunnel crittografato tra il dispositivo e il server VPN si interrompa inaspettatamente. Quando succede, il kill switch interviene e impedisce al dispositivo di inviare o ricevere traffico Internet al di fuori del tunnel, invece di lasciare che la connessione torni silenziosamente alla rete abituale non crittografata.
Senza questa protezione, una disconnessione VPN può passare inosservata nel modo peggiore. Di solito il dispositivo si ricollega direttamente a Internet tramite il tuo ISP nel giro di un secondo o due e, a meno che tu non stia fissando l’app per tutto il tempo, non ti accorgeresti che il tuo vero indirizzo IP, la tua attività di navigazione e la tua posizione sono rimasti esposti per un breve periodo. Un kill switch colma questa lacuna trattando «la VPN è disconnessa» come un motivo per fermare tutto il traffico, non per continuare silenziosamente.
È bene chiarire che non tutte le implementazioni di kill switch VPN si comportano allo stesso modo. Alcuni provider attivano la protezione solo dopo una disconnessione imprevista; altri bloccano l’accesso a Internet per impostazione predefinita appena avvii l’app e consentono il traffico solo quando il tunnel VPN risulta attivo. In questo modo la protezione è presente anche prima che il primo tentativo di connessione riesca, non solo dopo una disconnessione successiva.
Come funziona un kill switch VPN?
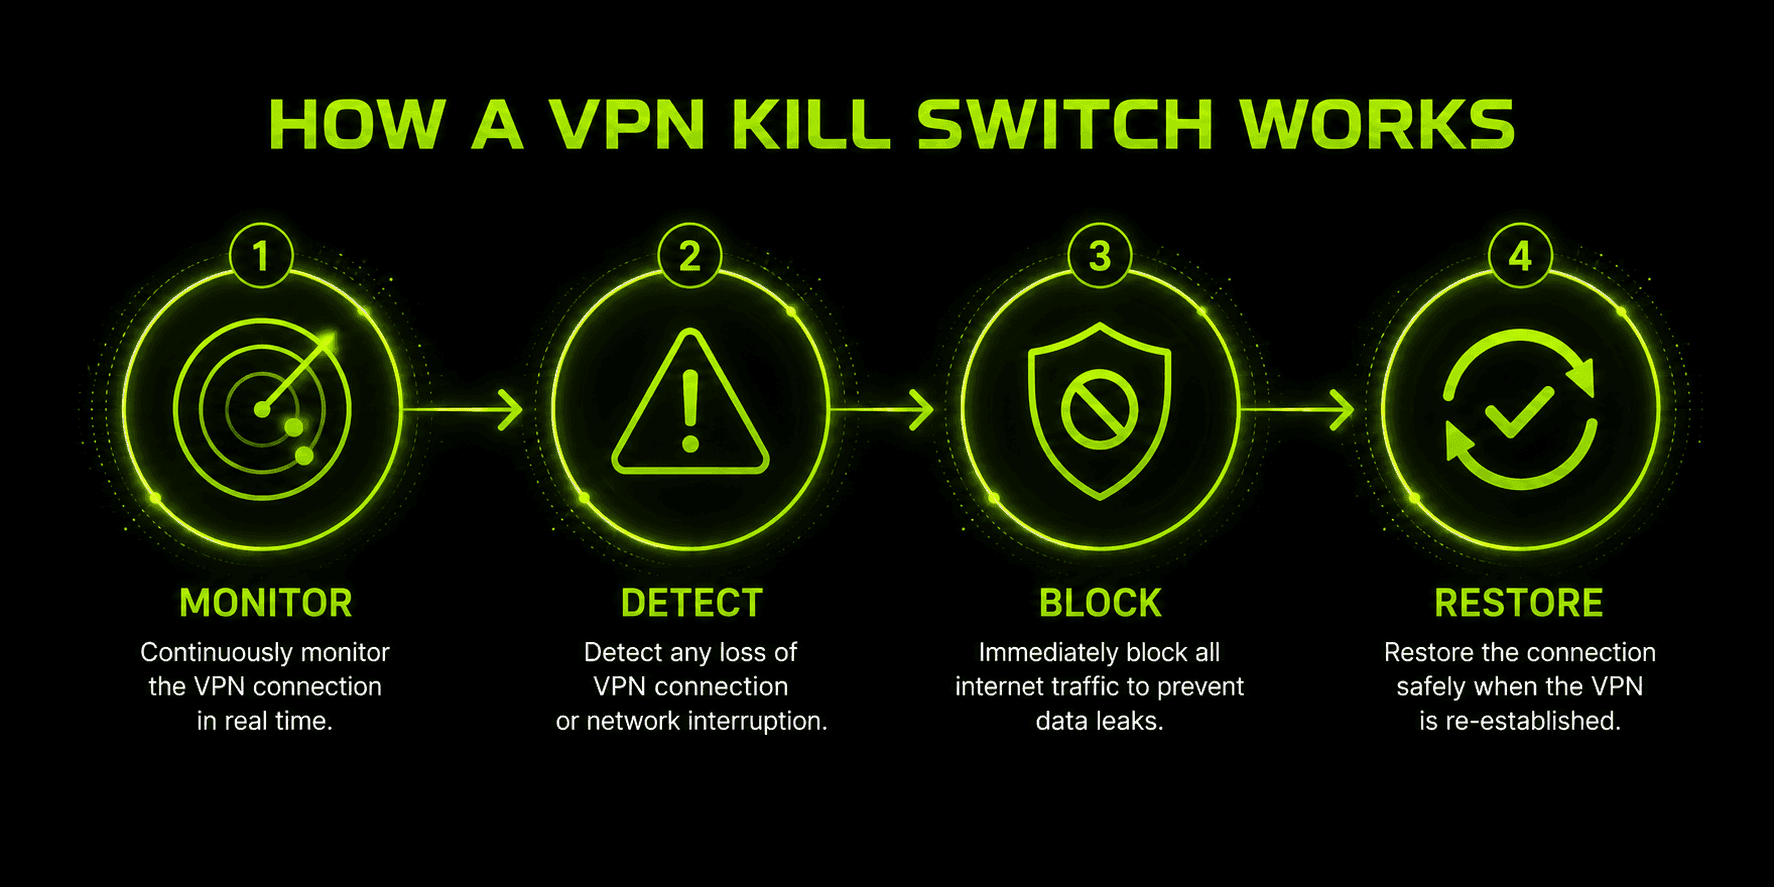
Dietro le quinte, la maggior parte dei kill switch segue lo stesso ciclo di base, indipendentemente dall’app VPN che lo implementa:
- Monitoraggio — l’app controlla continuamente lo stato della connessione VPN e dell’interfaccia di rete del dispositivo, cercando qualsiasi segnale di disconnessione: un handshake interrotto, un cambio di indirizzo IP o la scomparsa completa dell’interfaccia del tunnel.
- Rilevamento — non appena qualcosa cambia, il kill switch registra l’evento come un errore, anche se l’interruzione dura solo un istante.
- Blocco — l’app applica regole a livello di firewall che impediscono al traffico di raggiungere la rete se non viene instradato attraverso il tunnel crittografato, per tutto il sistema o per un elenco specifico di app, a seconda della modalità attiva.
- Ripristino — quando la VPN si riconnette e il tunnel viene verificato come nuovamente sicuro, il normale flusso del traffico riprende automaticamente, senza che tu debba fare nulla.
È questo ciclo a distinguere un vero kill switch da un’app VPN che si limita a cercare di «riconnettersi rapidamente» dopo una disconnessione. Anche una riconnessione rapida lascia una finestra, per quanto breve, in cui il traffico potrebbe viaggiare senza protezione. Un kill switch che funziona correttamente la chiude bloccando prima il traffico e riconnettendo poi la VPN, così non resta alcuna lacuna da cui possano passare il tuo vero IP o i tuoi dati non crittografati.
Kill switch a livello di sistema e a livello di app
In genere esistono due tipi di kill switch e la differenza è più rilevante di quanto possa sembrare a prima vista.
Un kill switch a livello di sistema blocca tutto il traffico Internet del dispositivo nel momento in cui cade la VPN: tutte le app, tutte le schede del browser e tutti i processi in background perdono la connessione finché la VPN non torna attiva. È l’opzione più completa e quella generalmente consigliata dalle fonti attente alla sicurezza, perché nessuna app può divulgare dati accidentalmente sfruttando una lacuna nelle regole.
Un kill switch a livello di app adotta un approccio più selettivo e interrompe solo le app specifiche che hai scelto, per esempio un client torrent, lasciando tutto il resto, come la posta elettronica o una videochiamata, connesso normalmente. In cambio della comodità, offre una protezione parziale: non interrompe le attività che non gli hai chiesto di proteggere, ma se la VPN si disconnette, tutte le app che non sono nell’elenco selezionato restano esposte.
| Caratteristica | Kill switch a livello di sistema | Kill switch a livello di app |
|---|---|---|
Ambito | Blocca tutto il traffico Internet sul dispositivo | Blocca solo le app selezionate |
Protezione | Completa: nessuna lacuna che possa causare fughe di dati | Parziale: le app non selezionate restano esposte |
Interruzioni | Può interrompere attività non correlate (chiamate, download) | Minime: riguarda solo le app selezionate |
Ideale per | Wi-Fi pubblico, attività sensibili, giornalisti/attivisti | Torrenting o una singola app ad alto rischio |
Disponibilità | Comune su Windows/macOS/Linux; più limitato sui dispositivi mobili | Offerto da alcuni provider come opzione aggiuntiva |
Qualunque modalità tu scelga, il fatto stesso che una VPN con protezione kill switch debba offrire questa scelta dice qualcosa di importante: la continuità perfetta del servizio non esiste. I server si sovraccaricano, le reti hanno interruzioni e nessun provider può promettere una connessione che non cada mai, nemmeno per un secondo. Per questo il comportamento in caso di interruzione è importante quanto la connessione stessa.
È utile distinguere due problemi collegati ma diversi da cui protegge un kill switch: una fuga dell’indirizzo IP, in cui il vero indirizzo IP del dispositivo diventa visibile perché il traffico viene instradato completamente al di fuori della VPN, e una fuga DNS, un problema più circoscritto in cui le query DNS del dispositivo, cioè le richieste che traducono il nome di un sito web in un indirizzo, vengono inviate al server DNS della rete abituale invece che a quello della VPN, anche se il resto del traffico continua a passare correttamente nel tunnel. Una fuga DNS può rivelare al tuo ISP la tua attività di navigazione (i siti che cerchi), anche quando il tuo indirizzo IP rimane nascosto. Per questo un kill switch ben implementato deve bloccare entrambe le categorie di traffico, non solo l’accesso generale a Internet.
Per i kill switch a livello di app, la maggior parte dei provider usa una whitelist, talvolta chiamata elenco delle eccezioni: una schermata delle impostazioni in cui aggiungi le app specifiche autorizzate a bypassare il kill switch e a continuare a funzionare anche se la VPN si disconnette. In genere basta aprire le impostazioni del kill switch, trovare l’elenco «eccezioni app» o «app consentite» e aggiungere solo le app che scegli consapevolmente di lasciare senza protezione. Tutte quelle escluse dall’elenco seguono il comportamento predefinito, di solito a livello di sistema. Meno app ci sono nell’elenco, più il kill switch a livello di app si avvicina a uno completo a livello di sistema.
Cause comuni delle disconnessioni VPN
Un kill switch è utile perché le connessioni VPN si interrompono davvero, più spesso di quanto molti pensino. Le cause più frequenti:
- Wi-Fi instabile o debole. È la causa più comune. Un segnale debole o una rete congestionata possono interrompere il tunnel senza che tu te ne accorga, finché qualcosa non smette di caricarsi.
- Cambio di rete. Passare dal Wi-Fi ai dati mobili o da una rete Wi-Fi a un’altra interrompe brevemente il tunnel esistente mentre il dispositivo si riconnette.
- Server sovraccarichi o lontani. Un server VPN sottoposto a un carico elevato o geograficamente lontano da te ha maggiori probabilità di andare in timeout o di interrompere la connessione.
- Conflitti con firewall o antivirus. I software di sicurezza installati sul dispositivo possono talvolta interferire con la capacità del client VPN di mantenere la connessione.
- Sospensione o riavvio del dispositivo. La sospensione dei laptop e il riavvio notturno dei telefoni possono interrompere silenziosamente una sessione VPN attiva.
- Limitazioni o interferenze dell’ISP. Alcuni provider Internet rilevano attivamente il traffico VPN e ne limitano la velocità, il che può causare disconnessioni intermittenti.
Nessuna di queste cause è insolita o rara: fa parte del normale comportamento delle reti. È proprio questo il punto: un kill switch non protegge da un caso limite esotico, ma dalle normali interruzioni quotidiane della connessione.
Confronto tra i kill switch delle principali VPN
La logica di base — monitorare, rilevare, bloccare e ripristinare — è simile tra i provider, ma i nomi e il comportamento preciso variano abbastanza da rendere utile sapere cosa si ottiene davvero, prima di presumere che una casella selezionata nelle impostazioni faccia ciò che ti aspetti.
| Provider | Nome della funzione | Comportamento |
|---|---|---|
ProtonVPN | Kill Switch standard / avanzato | La modalità Standard si attiva solo in caso di disconnessioni accidentali; la modalità Advanced blocca tutto il traffico per impostazione predefinita, senza eccezioni, anche prima della connessione, e mantiene la protezione dopo il riavvio |
Surfshark | Kill Switch soft / strict | La modalità Soft si attiva solo in caso di disconnessioni impreviste; la modalità Strict blocca Internet ogni volta che la VPN non è attiva, anche in caso di disconnessione intenzionale |
ExpressVPN | Network Lock | Un’unica modalità a livello di sistema, con un nome diverso da «kill switch» ma con lo stesso funzionamento |
NordVPN | Kill Switch per app + Kill Switch di sistema | Offre sia una modalità a livello di app sia una a livello di sistema, così gli utenti possono scegliere in base alla situazione |
In pratica, chiedersi «questa VPN ha un kill switch?» è solo metà della questione. Tra le implementazioni variano sia il momento in cui il blocco si attiva per impostazione predefinita — prima ancora della connessione (proattivo) oppure solo dopo una disconnessione (reattivo) — sia il mantenimento della protezione dopo un riavvio. È quindi opportuno verificare il comportamento specifico invece di presumere che una casella selezionata significhi protezione massima.
Kill switch VPN sulle diverse piattaforme: cosa cambia in ogni sistema operativo
La stessa funzione di base non si comporta allo stesso modo su tutte le piattaforme: in parte dipende dal livello di controllo che ogni sistema operativo concede a un’app sullo stack di rete, in parte da particolarità documentate che è utile conoscere.
Windows e Linux in genere concedono alle app VPN il livello di accesso al firewall più profondo. Per questo le modalità kill switch più complete, compresa la protezione persistente che resiste ai riavvii in alcune app, tendono a essere disponibili solo su Windows/Linux. Anche la whitelist delle eccezioni per le app è più spesso un’opzione riservata a Windows/macOS nelle implementazioni di diversi provider, mentre Linux e le piattaforme mobili offrono un controllo meno granulare.
macOS e iOS condividono un caso limite specifico e documentato che è utile conoscere: alcune richieste DNS generate dai servizi di sistema di Apple possono aggirare il tunnel VPN anche con il kill switch attivo, perché vengono gestite a un livello di sistema che il kill switch non intercetta completamente. La lacuna è circoscritta e non espone la navigazione generale, ma è una limitazione reale delle piattaforme Apple, senza equivalenti su Windows o Android. Gli utenti macOS potrebbero inoltre notare una breve esposizione dell’IP specificamente durante il passaggio tra server VPN, anche con il kill switch attivo, perché il vecchio tunnel si chiude una frazione di secondo prima che il nuovo sia confermato.
Android gestisce la protezione in modo leggermente diverso dalla maggior parte delle altre piattaforme, perché una sua versione è integrata nel sistema operativo stesso, indipendentemente dall’app VPN che usi. Nelle Impostazioni, sotto Rete & Internet → VPN → l’icona a forma di ingranaggio accanto alla VPN scelta, Android offre due opzioni: «VPN sempre attiva» e «Blocca le connessioni senza VPN». Attivandole entrambe ottieni un kill switch VPN a livello di sistema, applicato direttamente dal software di Android: nessun traffico Internet raggiunge la rete se quella specifica connessione VPN non è attiva, indipendentemente dall’app usata per connetterti.
Questo è importante perché significa che la protezione non scompare se l’app VPN si blocca, viene chiusa forzatamente o semplicemente non implementa particolarmente bene il proprio kill switch. Il sistema operativo applica la regola a un livello più basso di quello a cui può arrivare qualsiasi singola app. Detto questo, una VPN Android con kill switch integrato nell’app può comunque aggiungere protezione rispetto all’impostazione del sistema operativo: alcune app offrono un rilevamento più rapido, eccezioni più granulari a livello di app o indicatori di stato più chiari rispetto alla semplice opzione nativa di Android.
La raccomandazione pratica è usare entrambi quando possibile: attivare «Blocca le connessioni senza VPN» di Android come protezione di base e usare il kill switch dell’app VPN per aggiungere una protezione più immediata e consapevole delle singole app.
Un’altra interazione tra piattaforme da tenere presente: kill switch e split tunneling non sempre funzionano bene insieme. Il kill switch serve a bloccare il traffico al di fuori del tunnel, mentre lo split tunneling serve a instradare deliberatamente parte del traffico all’esterno. Le due funzioni possono quindi entrare in conflitto: secondo la documentazione della maggior parte dei provider, questa combinazione funziona in modo affidabile solo su Windows; su macOS, Linux e dispositivi mobili, una funzione può disabilitare l’altra oppure potrebbe essere necessaria una configurazione più attenta per usarle entrambe. Se fai affidamento su entrambe, è opportuno provare la combinazione specifica sulla tua piattaforma invece di presumere che funzioni automaticamente.
Come verificare se il kill switch funziona davvero
Attivare un kill switch nelle impostazioni non equivale a verificare che faccia davvero qualcosa. Poiché lo scopo della funzione è rilevare un problema che altrimenti non noteresti, è opportuno controllare direttamente che funzioni invece di fidarsi sulla parola:
- Connettiti normalmente alla VPN e verifica che sia attiva: controlla il tuo indirizzo IP su una pagina «qual è il mio IP» per annotare quello del server VPN.
- Interrompi forzatamente la connessione senza usare il pulsante di disconnessione dell’app: chiudi forzatamente l’app VPN dal gestore attività del dispositivo oppure bloccala temporaneamente nelle impostazioni del firewall. In questo modo simuli una disconnessione imprevista, il caso per cui è progettato un kill switch, anziché una disconnessione intenzionale e regolare.
- Prova a caricare una pagina web. Se il kill switch funziona, non dovrebbe caricarsi nulla: niente passaggio alla connessione abituale e nessun caricamento parziale della pagina. Se la pagina si carica mentre la VPN è disconnessa, il kill switch non sta funzionando come previsto.
- Riconnetti l’app VPN e verifica che l’accesso a Internet riprenda automaticamente quando il tunnel torna attivo, senza dover reimpostare manualmente altro.
È buona abitudine eseguire questo controllo una volta dopo aver configurato il kill switch e di nuovo dopo ogni aggiornamento importante dell’app o del sistema operativo: il comportamento del kill switch è proprio il tipo di funzione che può smettere silenziosamente di funzionare durante un aggiornamento, senza sintomi evidenti finché non ti serve davvero.
VPN gratuita con kill switch: cosa aspettarsi
Se cerchi una VPN gratuita con supporto kill switch, è meglio avere aspettative realistiche. È una delle funzioni che i provider più spesso riservano ai piani a pagamento: implementarla bene richiede un impegno ingegneristico concreto e i piani gratuiti sono spesso progettati per ridurre i costi anziché massimizzare il livello di sicurezza. Alcuni noti piani VPN gratuiti eliminano completamente il kill switch pur mantenendo lo stesso marchio, quindi le versioni gratuite e a pagamento della stessa app possono offrire livelli di protezione significativamente diversi.
Questo non significa che tutti i piani gratuiti ne siano privi: alcuni provider includono un kill switch di base anche nel piano gratuito. Significa però che la disponibilità della funzione è abbastanza incostante da non poterla dare per scontata. Se per te il kill switch è importante (e dovrebbe esserlo per chi usa regolarmente il Wi-Fi pubblico), vale la pena dedicare i due minuti necessari a controllare l’elenco delle funzioni del piano prima di farci affidamento.
Perché scegliere Guru VPN
Un kill switch è utile solo se è davvero incluso nell’app che usi, quindi vale la pena verificare con precisione cosa cercare invece di fidarsi dell’elenco delle funzioni senza controllare. Guru VPN include un kill switch basato sullo stesso principio di monitoraggio, rilevamento, blocco e ripristino descritto sopra. L’obiettivo è fare in modo che una disconnessione interrompa la navigazione invece di esporla silenziosamente, senza che tu debba controllare continuamente lo stato della connessione.
Oltre al kill switch, nella quotidianità conta il resto del pacchetto: crittografia costante per ogni connessione, un’ampia scelta di posizioni dei server per avere di solito un server vicino e non congestionato (il che, per le cause descritte sopra, significa anche meno disconnessioni fin dall’inizio) e un’app abbastanza semplice da attivare la protezione senza dover prima leggere un manuale. Puoi confrontare cosa include ciascun piano nella pagina dei prezzi, e verificare la copertura delle tue regioni preferite tramite la lista dei server prima di decidere quale piano si adatta al tuo modo di usare una VPN.
Domande frequenti
È una funzione di sicurezza che lavora in background e blocca l’accesso a Internet del dispositivo non appena cade la connessione VPN, così il traffico non torna a una connessione non protetta e non crittografata senza che tu te ne accorga.
Principalmente dall’esposizione dell’indirizzo IP e dalla fuoriuscita di dati non crittografati durante un’interruzione della connessione, cioè nei momenti in cui il dispositivo si riconnetterebbe direttamente tramite la rete abituale senza che tu ti accorga che la VPN è disconnessa.
No: non influisce sulla velocità quando la VPN è connessa normalmente. Si attiva solo in caso di disconnessione e, a quel punto, blocca completamente il traffico invece di rallentarlo, finché la VPN non si riconnette.
Di solito sì. La maggior parte delle app permette di disattivarlo nelle impostazioni, ma così si rinuncia alla protezione proprio contro lo scenario per cui è stato progettato; in genere è quindi meglio lasciarlo attivo.
Una fuga dell’indirizzo IP espone il tuo vero indirizzo IP perché il traffico viene instradato completamente al di fuori della VPN. Una fuga DNS è più circoscritta: significa che le query DNS (che traducono i nomi dei siti in indirizzi) passano attraverso la rete abituale anziché la VPN e possono rivelare la tua attività di navigazione anche se il tuo indirizzo IP rimane nascosto.
Su alcune piattaforme sì: in genere Windows è la piattaforma più affidabile per usare entrambe le funzioni. Su macOS, Linux e dispositivi mobili possono entrare in conflitto, perché una è progettata per bloccare il traffico al di fuori del tunnel mentre l’altra instrada deliberatamente parte del traffico all’esterno. È quindi opportuno provare la combinazione specifica sul tuo dispositivo invece di presumere che funzioni automaticamente.
Conclusione
Un kill switch VPN non è una funzione appariscente e, il più delle volte, non ti accorgerai nemmeno che c’è: è proprio questo il punto. Serve nei momenti in cui una disconnessione altrimenti passerebbe inosservata, esponendo silenziosamente il tuo vero indirizzo IP e il traffico non crittografato mentre pensi di essere ancora protetto. Che venga applicato all’intero sistema, limitato ad app specifiche o integrato in Android a livello di sistema operativo, il suo compito di fondo è lo stesso: trattare una connessione VPN interrotta come un motivo per fermarsi, non per continuare senza protezione. Guru VPN integra questa protezione come parte dell’impegno a mantenere affidabile la connessione fin dal momento in cui la attivi.