EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Kill Switch Açıklaması: Nedir ve Nasıl Çalışır?

 Öne çıkanlar

- VPN kill switch, VPN bağlantısı kesildiği anda cihazınızın internet erişimini durdurur; böylece gerçek IP adresiniz ve şifrelenmemiş trafiğiniz bir anlığına bile açığa çıkmaz.
- İki temel türü vardır: sistem düzeyinde çalışan (tüm internet erişimini engeller) ve uygulama düzeyinde çalışan (yalnızca korumayı seçtiğiniz uygulamaları engeller).
- VPN bağlantısının kesilmesinin yaygın nedenleri arasında kararsız Wi-Fi, aşırı yüklenmiş veya uzak sunucular ve antivirüs ya da güvenlik duvarı çakışmaları bulunur.
- Android’in sistem ayarlarına yerleşik, yerel bir işletim sistemi düzeyinde kill switch’i vardır. Bu, tek tek VPN uygulamalarının ayrıca sunabileceği kill switch’ten bağımsızdır.
- Her ücretsiz VPN’de kill switch bulunmaz; birçok sağlayıcı bu özelliği ücretli planlara saklar. Bu nedenle güvenmeden önce kontrol etmekte fayda vardır.
- Guru VPN ve benzeri uygulamalar, bu korumayı sizin sürekli kontrol etmeyi hatırlamanız gereken bir özellik olmaktan çıkarıp kesintisiz hâle getirmeyi amaçlar.
VPN bağlantısının birkaç saniyeliğine bile kesilmesi, gerçek IP adresinizin açığa çıkması için yeterli olabilir. Kill switch tam da bu tür bir durumu önlemek için vardır. Daha önce VPN kill switch nedir diye aradıysanız ve gerçekten ihtiyacınız olup olmadığını merak ettiyseniz, kısa yanıt muhtemelen evet: özellikle halka açık Wi-Fi kullanıyorsanız, ara sıra torrent indiriyorsanız veya bağlantı kesildiğinde şifrelenmemiş trafiğinizin fark ettirmeden internet servis sağlayıcınıza (İSS) gitmesini istemiyorsanız. Aşağıda bu özelliğin tam olarak ne yaptığını, sistem düzeyindeki ve uygulama düzeyindeki koruma arasındaki farkı, Android’de nelerin değiştiğini ve bu korumayı doğrudan bağlantıya entegre eden Guru VPN gibi uygulamalardan neler bekleyebileceğinizi açıklayacağız.
Önemli Noktalar
- VPN kill switch, VPN bağlantısı kesildiği anda cihazınızın internet erişimini durdurur; böylece gerçek IP adresiniz ve şifrelenmemiş trafiğiniz bir anlığına bile açığa çıkmaz.
- İki temel türü vardır: sistem düzeyinde çalışan (tüm internet erişimini engeller) ve uygulama düzeyinde çalışan (yalnızca korumayı seçtiğiniz uygulamaları engeller).
- VPN bağlantısının kesilmesinin yaygın nedenleri arasında kararsız Wi-Fi, aşırı yüklenmiş veya uzak sunucular ve antivirüs ya da güvenlik duvarı çakışmaları bulunur.
- Android’in sistem ayarlarına yerleşik, yerel bir işletim sistemi düzeyinde kill switch’i vardır. Bu, tek tek VPN uygulamalarının ayrıca sunabileceği kill switch’ten bağımsızdır.
- Her ücretsiz VPN’de kill switch bulunmaz; birçok sağlayıcı bu özelliği ücretli planlara saklar. Bu nedenle güvenmeden önce kontrol etmekte fayda vardır.
- Guru VPN ve benzeri uygulamalar, bu korumayı sizin sürekli kontrol etmeyi hatırlamanız gereken bir özellik olmaktan çıkarıp kesintisiz hâle getirmeyi amaçlar.
VPN Kill Switch Nedir?
VPN kill switch, VPN uygulamanızın arka planında sessizce çalışan bir güvenlik mekanizmasıdır. Tek bir şeyin olmasını bekler: cihazınız ile VPN sunucusu arasındaki şifreli tünelin beklenmedik şekilde kesilmesi. Bu gerçekleştiği anda kill switch devreye girer ve bağlantınızın sessizce normal, şifrelenmemiş ağınıza dönmesine izin vermek yerine cihazınızın bu tünelin dışından internet trafiği gönderip almasını engeller.
Bu koruma olmadığında, VPN bağlantısının kesilmesi en kötü şekilde fark edilmeden gerçekleşebilir. Cihazınız genellikle bir iki saniye içinde İSS’niz üzerinden doğrudan internete yeniden bağlanır. Bu sırada sürekli uygulamaya bakmıyorsanız gerçek IP adresinizin, gezinme etkinliğinizin ve konumunuzun kısa süreliğine açığa çıktığını fark etmeyebilirsiniz. Kill switch, “VPN bağlantısı kesildi” durumunu trafiği sessizce sürdürmek için değil, tüm trafiği durdurmak için bir neden sayarak bu açığı kapatır.
Her VPN kill switch uygulamasının aynı şekilde çalışmadığını bilmekte fayda var. Bazı sağlayıcılar korumayı yalnızca beklenmedik bir bağlantı kesintisinden sonra devreye sokar; diğerleri uygulamayı açtığınız anda internet erişimini varsayılan olarak engeller ve yalnızca VPN tünelinin etkin olduğu doğrulandıktan sonra trafiğe izin verir. Böylece yalnızca daha sonra yaşanabilecek bir kesintiye karşı değil, ilk bağlantı denemesi başarılı olmadan önce de korunursunuz.
VPN Kill Switch Nasıl Çalışır?
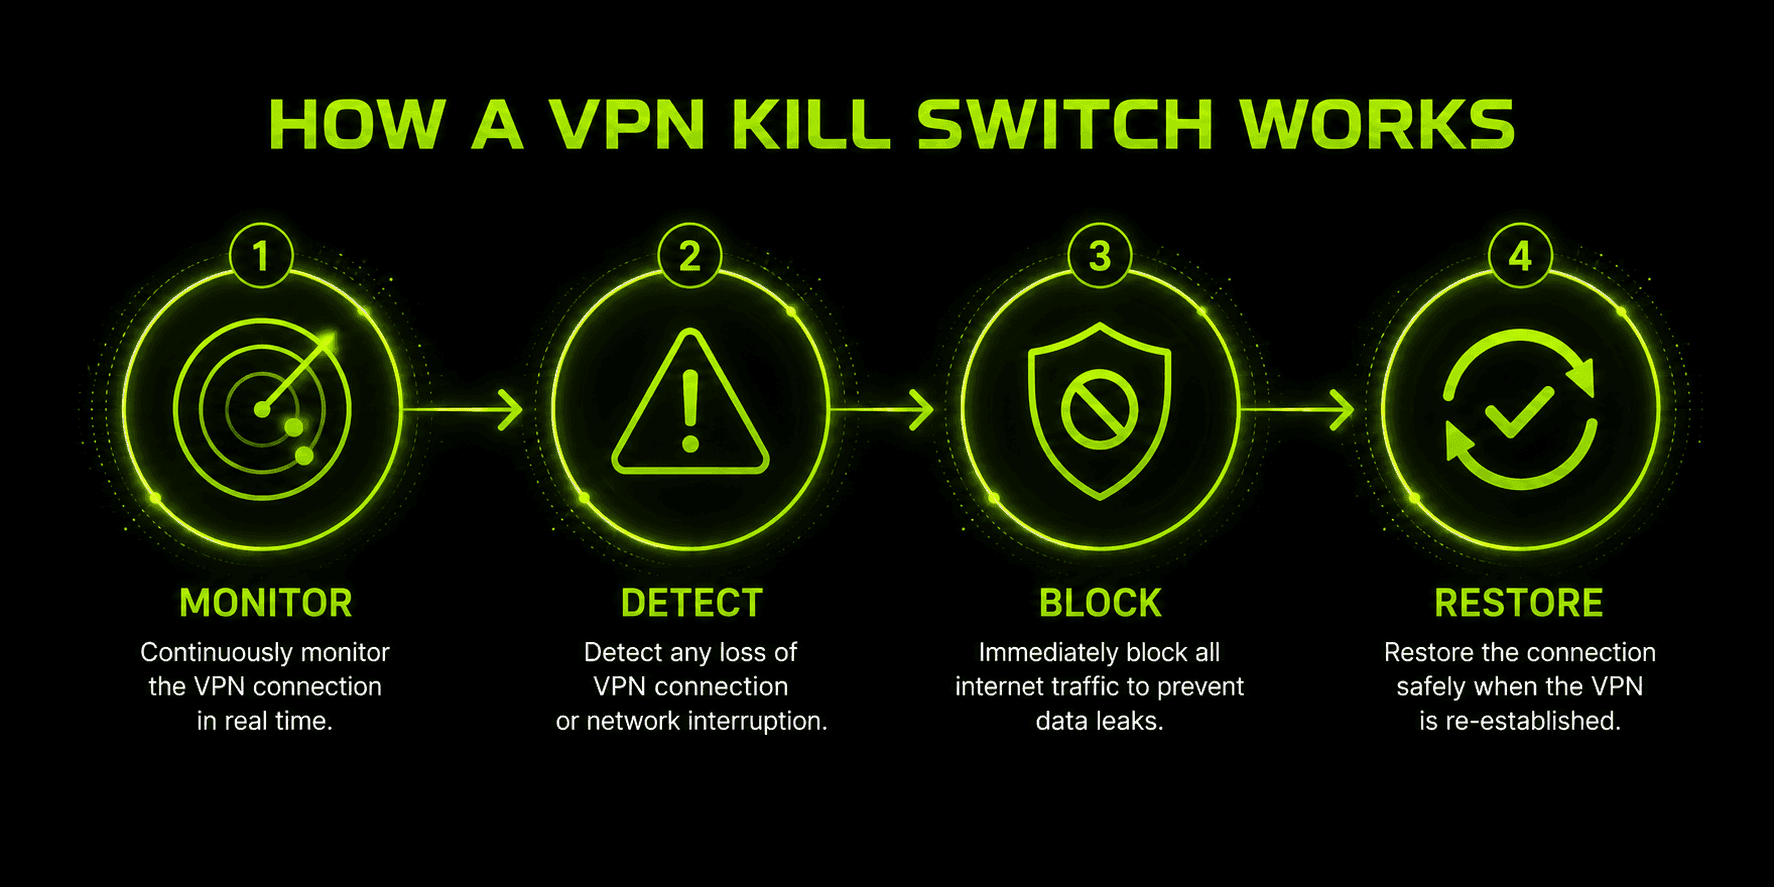
Çoğu kill switch, hangi VPN uygulamasında uygulanırsa uygulansın, arka planda aynı temel döngüyü izler:
- İzleme — Uygulama VPN bağlantısının ve cihazın ağ arayüzünün durumunu sürekli kontrol eder; kaybolan bir el sıkışma, IP adresi değişikliği veya tünel arayüzünün tamamen ortadan kalkması gibi bağlantı kesintisine işaret edebilecek durumları izler.
- Algılama — Bir değişiklik olduğu anda kill switch, kesinti yalnızca kısa sürse bile bunu bir bağlantı hatası olarak kaydeder.
- Engelleme — Uygulama, hangi modun etkin olduğuna bağlı olarak tüm sistem veya belirli uygulamalardan oluşan bir liste için güvenlik duvarı düzeyinde kurallar uygular. Bu kurallar, şifreli tünel üzerinden yönlendirilmeyen hiçbir trafiğin ağa ulaşmasına izin vermez.
- Yeniden sağlama — VPN yeniden bağlandığında ve tünelin tekrar güvenli olduğu doğrulandığında, sizin herhangi bir şey yapmanız gerekmeden normal trafik akışı otomatik olarak devam eder.
Gerçek kill switch’i, bağlantı kesildikten sonra yalnızca “hızlıca yeniden bağlanmaya” çalışan bir VPN uygulamasından ayıran şey bu döngüdür. Hızlı yeniden bağlanma, küçük de olsa trafiğinizin korumasız biçimde aktarılabileceği bir zaman aralığı bırakır. Düzgün çalışan bir kill switch önce trafiği engeller, sonra yeniden bağlanır; böylece gerçek IP adresinizin veya şifrelenmemiş verilerinizin sızabileceği bir boşluk kalmaz.
Sistem Düzeyinde ve Uygulama Düzeyinde Kill Switch’ler
Kill switch’ler genel olarak iki türde sunulur ve aralarındaki fark ilk bakışta göründüğünden daha önemlidir.
Bir sistem düzeyinde çalışan kill switch VPN bağlantısı kesildiği anda cihazdaki tüm internet trafiğini engeller: VPN yeniden bağlanana kadar her uygulama, tarayıcı sekmesi ve arka plan işlemi bağlantısını kaybeder. Bu, daha kapsamlı seçenektir ve güvenlik odaklı kaynakların genellikle önerdiği türdür; çünkü kurallardaki bir boşluktan herhangi bir uygulamanın yanlışlıkla veri sızdırması mümkün değildir.
Bir uygulama düzeyinde çalışan kill switch ise daha sınırlı bir yaklaşım benimser ve yalnızca seçtiğiniz belirli uygulamaların (örneğin bir torrent istemcisinin) bağlantısını keserken e-posta veya görüntülü arama gibi diğer uygulamaların normal şekilde bağlı kalmasını sağlar. Bu, kolaylık karşılığında korumanın bir kısmından ödün verir: korumasını istemediğiniz görevleri kesintiye uğratmaz, ancak seçtiğiniz listenin dışındaki tüm uygulamalar VPN bağlantısı kesilirse açığa çıkar.
| Özellik | Sistem Düzeyinde Kill Switch | Uygulama Düzeyinde Kill Switch |
|---|---|---|
Kapsam | Cihazdaki tüm internet trafiğini engeller | Yalnızca seçtiğiniz uygulamaları engeller |
Koruma | Kapsamlı — sızıntı boşluğu yok | Kısmi — seçilmemiş uygulamalar açıkta kalır |
Kesinti | İlgisiz görevleri kesintiye uğratabilir (aramalar, indirmeler) | En düşük düzeyde — yalnızca seçilen uygulamaları etkiler |
En uygun olduğu durumlar | Halka açık Wi-Fi, hassas işler, gazeteciler/aktivistler | Torrent indirme veya riskli tek bir uygulama |
Kullanılabilirlik | Windows/macOS/Linux’ta yaygın; mobilde daha sınırlı | Bazı sağlayıcılar tarafından ek seçenek olarak sunulur |
Hangi modu seçerseniz seçin, kill switch koruması sunan bir VPN’in bile bu seçimi yapmanızı gerektirmesi önemli bir gerçeği gösterir: kesintisiz bağlantı diye bir şey yoktur. Sunucular aşırı yüklenebilir, ağlarda kısa süreli sorunlar yaşanabilir ve hiçbir sağlayıcı bağlantının bir saniyeliğine bile kesilmeyeceğini garanti edemez. Bu nedenle bağlantı kadar, kesinti durumunda ne olacağı da önemlidir.
Kill switch’in koruma sağladığı, birbiriyle ilişkili ancak farklı iki durumu ayırt etmekte fayda var: biri IP sızıntısı, yani trafik tamamen VPN dışına yönlendirildiği için cihazınızın gerçek IP adresinin görünür hâle gelmesi, diğeri ise daha sınırlı bir sorun olan DNS sızıntısı. DNS sızıntısında, cihazınızın DNS sorguları (bir web sitesi adını adrese dönüştüren istekler) trafiğinizin geri kalanı tünelden doğru şekilde geçse bile VPN yerine normal ağınızın DNS sunucusuna gönderilir. IP adresiniz gizli kalsa bile DNS sızıntısı gezinme etkinliğinizi (hangi siteleri aradığınızı) İSS’nize açığa çıkarabilir. Bu nedenle düzgün uygulanmış bir kill switch’in yalnızca genel internet erişimini değil, her iki trafik türünü de engellemesi gerekir.
Uygulama düzeyindeki kill switch’lerde çoğu sağlayıcı bunu beyaz liste (bazen istisna listesi de denir) aracılığıyla uygular: VPN bağlantısı kesilse bile kill switch’i atlayıp çalışmaya devam etmesine izin verilen belirli uygulamaları eklediğiniz bir ayar ekranı. Bunu ayarlamak için genellikle kill switch ayarlarını açıp “uygulama istisnaları” veya “izin verilen uygulamalar” listesini bulmanız ve yalnızca korumasız bırakmayı özellikle seçtiğiniz uygulamaları eklemeniz yeterlidir. Listede olmayan her uygulama varsayılan davranışa (genellikle sistem düzeyindeki davranışa) tabi olur. Listedeki uygulama sayısı azaldıkça uygulama düzeyindeki kill switch, tam sistem düzeyindeki kill switch’e daha çok yaklaşır.
VPN Bağlantısının Kesilmesinin Yaygın Nedenleri
Kill switch’e ihtiyaç duyulmasının nedeni VPN bağlantılarının gerçekten kesilmesidir; hem de çoğu kişinin fark ettiğinden daha sık. Yaygın nedenler şunlardır:
- Kararsız veya zayıf Wi-Fi. En yaygın neden budur. Sinyal gücünün düşük olması veya ağın yoğunluğu tüneli kesintiye uğratabilir; siz de bunu ancak bir şey yüklenmediğinde fark edebilirsiniz.
- Ağ değiştirme. Wi-Fi’dan mobil veriye ya da bir Wi-Fi ağından diğerine geçerken cihaz yeniden bağlanana kadar mevcut tünel kısa süreliğine kesilir.
- Aşırı yüklenmiş veya uzak sunucular. Ağır yük altındaki veya coğrafi olarak sizden uzakta bulunan bir VPN sunucusunun zaman aşımına uğrama ya da bağlantıyı kesme olasılığı daha yüksektir.
- Güvenlik duvarı veya antivirüs çakışmaları. Cihazınızdaki güvenlik yazılımları bazen VPN istemcisinin bağlantısını sürdürmesini engelleyebilir.
- Cihazın uykuya geçmesi veya yeniden başlaması. Uyku moduna geçen dizüstü bilgisayarlar ve gece yeniden başlayan telefonlar, etkin bir VPN oturumunu fark ettirmeden kesebilir.
- İSS kısıtlaması veya müdahalesi. Bazı internet sağlayıcıları VPN trafiğini etkin şekilde tespit edip yavaşlatır; bu da bağlantının ara sıra kesilmesine neden olabilir.
Bu nedenlerin hiçbiri olağandışı veya nadir değildir; bunlar normal ağ davranışlarıdır. Kill switch’in koruduğu şey sıra dışı bir uç durum değil, bağlantının kısa süreli kesilmesine yol açan sıradan, gündelik nedenlerdir.
Önde Gelen VPN’lerin Kill Switch Özellikleri Nasıl Karşılaştırılır?
Temel izleme-algılama-engelleme-yeniden sağlama mantığı sağlayıcılar arasında benzerdir, ancak adlandırma ve çalışma biçimi yeterince farklılık gösterir. Bu nedenle ayarlardaki bir kutucuğun beklediğiniz işi yaptığını varsaymadan önce hangi özelliği edindiğinizi bilmekte fayda var.
| Sağlayıcı | Kullandıkları Ad | Çalışma Biçimi |
|---|---|---|
ProtonVPN | Standart / Gelişmiş Kill Switch | Standart mod yalnızca yanlışlıkla bağlantı kesildiğinde devreye girer; Gelişmiş mod, bağlantı kurmadan önce bile varsayılan olarak tüm trafiği istisnasız engeller ve yeniden başlatmalardan sonra da etkin kalır |
Surfshark | Yumuşak / Katı Kill Switch | Yumuşak mod yalnızca beklenmedik kesintilerde etkinleşir; Katı mod, kasıtlı bağlantı kesintileri de dâhil olmak üzere VPN etkin olmadığı her durumda interneti engeller |
ExpressVPN | Network Lock | “Kill switch” teriminden farklı biçimde adlandırılan, ancak aynı şekilde çalışan tek bir sistem düzeyi modu |
NordVPN | Uygulama Kill Switch’i + Sistem Kill Switch’i | Hem uygulama düzeyinde hem sistem düzeyinde mod sunar; kullanıcılar durumlarına göre seçim yapabilir |
Uygulamada işinize yarayacak sonuç şu: “Bu VPN’de kill switch var mı?” sorusu aslında sorunun yalnızca yarısıdır. Bu uygulamalar arasında, özelliğin bağlantı kurmadan önce varsayılan olarak mı (proaktif) yoksa yalnızca bağlantı kesildikten sonra mı (reaktif) engelleme yaptığı ve yeniden başlatmadan sonra çalışmayı sürdürüp sürdürmediği yeterince farklılık gösterir. Bu nedenle işaretli bir kutunun en yüksek koruma anlamına geldiğini varsaymak yerine, tam olarak nasıl çalıştığını kontrol edin.
Platformlara Göre VPN Kill Switch: Her İşletim Sisteminde Neler Değişir?
Aynı temel özellik çalıştığı her yerde aynı biçimde davranmaz. Bunun bir nedeni işletim sistemlerinin uygulamalara ağ yığını üzerinde verdiği denetim düzeyidir; bir diğeriyse bilinmesi faydalı olan belgelenmiş sıra dışı durumlardır.
Windows ve Linux genellikle VPN uygulamalarına en geniş güvenlik duvarı erişimini sağlar. Bu nedenle bazı uygulamalardaki yeniden başlatma sonrasında da devam eden koruma dâhil en kapsamlı kill switch modları çoğunlukla yalnızca Windows/Linux’ta bulunur. Birden fazla sağlayıcının uygulamasında kill switch için uygulama istisnaları beyaz listesi seçeneği de en sık Windows/macOS’ta sunulur; Linux ve mobil platformlarda daha sınırlı denetim seçenekleri vardır.
macOS ve iOS bilinmesi gereken, belgelenmiş belirli bir uç durumu paylaşır: Apple’ın kendi sistem hizmetlerinin oluşturduğu bazı DNS istekleri kill switch etkin olsa bile VPN tünelini atlayabilir; çünkü bu istekler kill switch’in tam olarak araya giremediği bir sistem düzeyinde işlenir. Bu açık sınırlıdır; genel gezinme etkinliğinizi açığa çıkarmaz. Ancak Apple platformlarında Windows veya Android’de benzeri olmayan gerçek bir kısıtlamadır. macOS kullanıcıları, kill switch etkin olsa bile VPN sunucuları arasında geçiş yaparken IP adreslerinin kısa süreliğine açığa çıktığını görebilir; çünkü yeni tünelin bağlantısı doğrulanmadan hemen önce eski tünel kapanır.
Android, korumanın bir sürümü kullandığınız VPN uygulamasından bağımsız olarak işletim sistemine yerleşik olduğu için diğer platformların çoğundan biraz farklı çalışır. Ayarlar’da Ağ & internet → VPN bölümünde, seçtiğiniz VPN’in yanındaki dişli simgesinin altında Android iki anahtar sunar: “Her zaman açık VPN” ve “VPN olmadan bağlantıları engelle”. İkisini de açtığınızda Android’in kendi yazılımının doğrudan uyguladığı sistem düzeyinde bir vpn kill switch etkinleşir. Hangi uygulamayla bağlandığınızdan bağımsız olarak, söz konusu VPN bağlantısı etkin değilse internet trafiği ağa ulaşmaz.
Bu önemlidir; çünkü VPN uygulamanız kilitlense, zorla kapatılsa veya kendi kill switch’ini düzgün uygulayamasa bile koruma ortadan kalkmaz. İşletim sistemi bu kuralı tek tek uygulamaların erişebileceğinden daha alt bir düzeyde uygular. Bununla birlikte, uygulamanın kendisinde yerleşik kill switch bulunan bir android vpn, işletim sistemi ayarına ek olarak yine de fayda sağlayabilir. Bazı uygulamalar Android’in oldukça temel yerel anahtarından daha hızlı algılama, daha ayrıntılı uygulama düzeyinde istisnalar veya daha anlaşılır durum göstergeleri sunar.
Pratik öneri, mümkün olduğunda ikisini birlikte kullanmaktır: temel koruma olarak Android’in yerel “VPN olmadan bağlantıları engelle” ayarını etkinleştirin ve bunun üzerine daha hızlı, uygulamaları dikkate alan koruma için VPN uygulamanızın kendi kill switch’ini kullanın.
Platformlar arasında dikkat edilmesi gereken bir etkileşim daha var: kill switch ve bölünmüş tünelleme her zaman uyumlu çalışmaz. Kill switch’in görevi tünel dışındaki trafiği engellemek, bölünmüş tünellemenin görevi ise bazı trafiği özellikle tünelin dışına yönlendirmektir. Bu nedenle iki özellik çakışabilir. Çoğu sağlayıcının belgelerinde bu birleşimin yalnızca Windows’ta güvenilir biçimde çalıştığı; macOS, Linux ve mobil platformlarda ise biri etkin olduğunda diğerinin devre dışı bırakıldığı veya ikisini birlikte kullanmak için daha dikkatli yapılandırma gerektiği belirtilir. Her iki özelliğe de güveniyorsanız varsayılan olarak birlikte çalışacaklarını varsaymak yerine kullandığınız platformdaki belirli birleşimi test edin.
Kill Switch’in Gerçekten Çalışıp Çalışmadığını Nasıl Test Edersiniz?
Ayarlardan kill switch’i açmak, gerçekten işe yaradığını doğrulamakla aynı şey değildir. Özelliğin temel amacı fark etmeyeceğiniz bir kesintiyi yakalamak olduğuna göre, yalnızca çalıştığını varsaymak yerine doğrudan kontrol etmekte fayda var:
- VPN’inize normal şekilde bağlanın ve etkin olduğunu doğrulayın. VPN sunucusunun adresini not etmek için herhangi bir “IP adresim ne?” sayfasından IP adresinizi kontrol edin.
- Bağlantıyı zorla kesin ve uygulamanın kendi bağlantı kesme düğmesini kullanmayın. Cihazınızın görev yöneticisinden VPN uygulamasını zorla kapatın veya uygulamayı güvenlik duvarı ayarlarından geçici olarak engelleyin. Bu, temiz ve kasıtlı bir bağlantı kesintisi yerine kill switch’in karşı koruma sağlamak üzere tasarlandığı türden beklenmedik bir kesintiyi taklit eder.
- Bir web sayfası açmayı deneyin. Kill switch çalışıyorsa hiçbir şey yüklenmemelidir: normal bağlantınıza geçiş yapılmamalı ve sayfanın yalnızca bir kısmı bile yüklenmemelidir. VPN bağlantısı kesikken bir sayfa başarıyla yüklenirse kill switch beklendiği gibi çalışmıyor demektir.
- VPN uygulamasını yeniden bağlayın ve başka bir şeyi elle sıfırlamanız gerekmeden tünel tekrar etkin olduğunda internet erişiminizin otomatik olarak geri geldiğini doğrulayın.
Kill switch’i ilk kez ayarladıktan sonra ve her büyük uygulama veya işletim sistemi güncellemesinin ardından bu kontrolü bir kez yapmak makul bir alışkanlıktır. Kill switch davranışı, güncelleme sırasında sessizce bozulabilecek türden bir özelliktir; ihtiyacınız olduğu ana kadar bunun belirgin bir işareti olmayabilir.
Kill Switch İçeren Ücretsiz VPN: Neler Beklemelisiniz?
Kill switch desteği sunan ücretsiz bir vpn arıyorsanız gerçekçi beklentilerle yola çıkmakta fayda var. Bu, sağlayıcıların genellikle ücretli planlara sakladığı özelliklerden biridir; düzgün uygulamak ciddi mühendislik çalışması gerektirir ve ücretsiz planlar genellikle güvenliği derinleştirmekten çok maliyetleri en aza indirmeye dayanır. Bazı bilinen ücretsiz VPN planları, marka adını aynı tutarken kill switch’i tamamen kaldırır. Bu da aynı uygulamanın ücretsiz ve ücretli sürümlerinin kayda değer ölçüde farklı koruma sunabileceği anlamına gelir.
Bu, her ücretsiz planda kill switch bulunmadığı anlamına gelmez; bazı sağlayıcılar ücretsiz planlarında da temel bir kill switch sunar. Ancak bu özellik o kadar tutarsızdır ki mevcut olduğunu varsaymamalısınız. Kill switch sizin için önemliyse (halka açık Wi-Fi’yi düzenli kullanan herkes için önemli olmalı), bir plana güvenmeden önce özellik listesini kontrol etmek ayıracağınız iki dakikaya değer.
Neden Guru VPN’i Seçmelisiniz?
Kill switch ancak kullandığınız uygulamada gerçekten varsa işe yarar. Bu nedenle bir özellik listesini olduğu gibi kabul etmek yerine, ne aradığınızı netleştirmekte fayda var. Guru VPN yukarıda ele alınan aynı izleme-algılama-engelleme-yeniden sağlama ilkesi üzerine kurulu bir kill switch içerir. Amaç, bağlantı kesildiğinde gezinmenizin sessizce açığa çıkmak yerine kesintiye uğraması ve sizin bağlantı durumunu sürekli kontrol etmenize gerek kalmamasıdır.
Kill switch’in ötesinde, günlük kullanımda genellikle önemli olan, onu tamamlayan diğer özelliklerdir: her bağlantıda tutarlı şifreleme, yakında ve yoğun olmayan bir sunucunun genellikle kullanılabilir olmasını sağlayan geniş sunucu konumu ağı (yukarıda belirtilen nedenlerden dolayı bu, baştan daha az bağlantı kesintisi anlamına da gelir) ve korumayı etkinleştirmek için önce kılavuz okumanızı gerektirmeyecek kadar basit bir uygulama. Her planda nelerin bulunduğunu fiyatlandırma sayfasında karşılaştırabilir, hangi planın VPN’i kullanma biçiminize uygun olduğuna karar vermeden önce tercih ettiğiniz bölgelerin kapsanıp kapsanmadığını sunucu listesinde kontrol edebilirsiniz.
Sık Sorulan Sorular
VPN bağlantısı kesildiği anda cihazınızın internet erişimini engelleyen, arka planda çalışan bir güvenlik özelliğidir. Böylece siz fark etmeden trafiğiniz korumasız ve şifrelenmemiş bir bağlantıya dönmez.
Temel olarak, bağlantı kesintisi sırasında IP adresinizin açığa çıkmasına ve şifrelenmemiş verilerin sızmasına karşı koruma sağlar. Böyle bir anda, siz VPN bağlantısının kesildiğini fark etmeden cihazınız normal ağınız üzerinden doğrudan yeniden bağlanırdı.
Hayır; VPN normal şekilde bağlıyken hızı etkilemez. Yalnızca bağlantı kesildiğinde devreye girer ve yavaşlatmak yerine VPN yeniden bağlanana kadar trafiği tamamen engeller.
Genellikle evet. Çoğu uygulama ayarlardan devre dışı bırakmanıza izin verir. Ancak bunu yapmak, özelliğin tam da önlemek üzere tasarlandığı duruma karşı korumayı kaldırır. Bu nedenle genellikle açık bırakmak en iyisidir.
IP sızıntısında trafik tamamen VPN dışına yönlendirildiği için gerçek IP adresiniz açığa çıkar. DNS sızıntısı daha sınırlıdır: site adlarını adreslere dönüştüren DNS sorgularınız VPN yerine normal ağınız üzerinden iletilir. IP adresiniz gizli kalsa bile bu durum gezinme etkinliğinizi açığa çıkarabilir.
Bazı platformlarda evet; ikisini bir arada kullanmak genellikle en güvenilir şekilde Windows’ta çalışır. macOS, Linux ve mobil platformlarda iki özellik çakışabilir: biri tünel dışındaki trafiği engellemek, diğeri ise bazı trafiği bilerek tünelin dışına yönlendirmek üzere tasarlanmıştır. Bu nedenle varsayılan olarak çalıştığını varsaymak yerine cihazınızdaki belirli birleşimi test edin.
Sonuç
VPN kill switch gösterişli bir özellik değildir ve çoğu zaman orada olduğunu fark etmezsiniz; zaten amaç da budur. Bağlantı kesintisinin normalde sessizce gerçekleşeceği, sizin hâlâ korunduğunuzu düşünürken gerçek IP adresinizin ve şifrelenmemiş trafiğinizin açığa çıkabileceği anlar için vardır. İster tüm sistemde uygulansın, ister belirli uygulamalarla sınırlı olsun, ister Android’de işletim sistemi düzeyinde yerleşik bulunsun, temel görevi aynıdır: başarısız bir VPN bağlantısını korumasız devam etmek için değil, durmak için bir neden saymak. Guru VPN, etkinleştirdiğiniz andan itibaren bağlantının güvenilir kalmasına yardımcı olan korumalardan biri olarak bu özelliği sunar.