EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Errore 502 Bad Gateway spiegato: un caso di studio su una VPN

 Punti chiave

- Scopri cosa significa davvero un errore 502 Bad Gateway e perché può comparire quando attivi una VPN.
- Segui una diagnosi passo dopo passo che individua nello stato della VPN, nella posizione del server, nel protocollo e nel DNS le variabili effettivamente in gioco.
- Scopri le cause più comuni degli errori 502, dal filtraggio basato sull’IP alle fughe DNS.
- Scopri quali strumenti gratuiti possono verificare se il DNS viene instradato correttamente tramite una VPN.
- Scopri come i pool di IP gestiti da Guru VPN, i protocolli moderni e la protezione integrata dalle fughe DNS aiutano a prevenire questi conflitti.
Fino a un attimo prima funzionava tutto. Il sito si caricava all’istante, le pagine si aprivano normalmente e non c’erano segni di problemi. Poi è stata attivata la VPN e, all’improvviso, il browser ha mostrato un messaggio noto ma sconcertante: 502 Bad Gateway.
Per molti utenti, è qui che inizia la frustrazione. Il sito è fuori uso? Il server è guasto? La VPN sta causando problemi? O è solo una coincidenza?
Questo articolo analizza un caso fittizio che rispecchia ciò che migliaia di utenti sperimentano ogni giorno. Seguiremo passo dopo passo l’indagine su un errore 502 comparso solo con la VPN attiva e mostreremo che il problema non era affatto un «sito guasto», bensì un conflitto di rete dovuto al modo in cui le VPN modificano il routing, gli indirizzi IP e il comportamento del DNS.
Partiamo dal caso in sé.
Il caso: un sito che dava errore solo con la VPN attiva
L’aspetto insolito era che il problema non si presentava sempre. Non appena la connessione VPN veniva disattivata, il sito si caricava all’istante. Riattivando la VPN, l’errore ricompariva. Il comportamento era ripetibile e prevedibile, il che lo rendeva ancora più sconcertante.
A quel punto, era naturale pensare che il sito fosse instabile o temporaneamente fuori uso. Tuttavia, controllandolo da un altro dispositivo e da un’altra rete, si è visto che funzionava normalmente. Non c’erano avvisi di interruzione e il servizio sembrava pienamente operativo per gli altri utenti.
Cambiare browser non ha cambiato nulla. Cancellare cookie e cache non ha avuto effetto. L’errore compariva solo quando la VPN era attiva.
È diventato chiaro che attivare la VPN cambiava radicalmente il modo in cui la richiesta raggiungeva il sito. La destinazione era la stessa, ma il percorso, l’indirizzo IP e la risoluzione DNS erano diversi. Da qualche parte lungo quel percorso, la connessione non riusciva e il server rispondeva con un generico errore 502.
Per capire perché succede, è importante esaminare cosa significa davvero un errore 502 Bad Gateway e da dove ha origine.
Cosa significa davvero l’errore 502 Bad Gateway
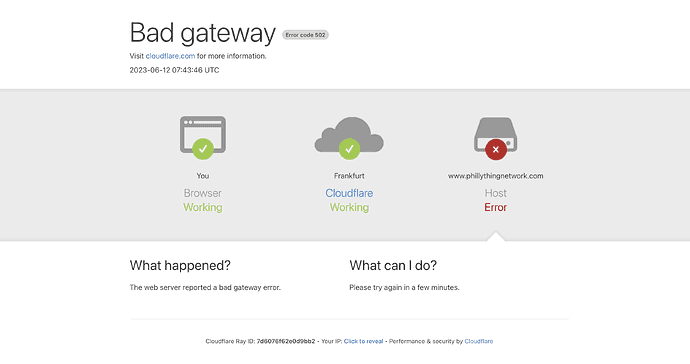
Schermata dell’errore 502 Bad Gateway. Fonte: Cloudflare
Un errore 502 Bad Gateway indica che un server nella catena delle richieste ha ricevuto da un altro server una risposta non valida o imprevista. Quando apri un sito, di solito il browser non comunica direttamente con il server finale. Spesso, invece, la richiesta passa attraverso diversi livelli, come:
- una CDN (rete per la distribuzione dei contenuti),
- un proxy inverso,
- un bilanciatore del carico,
- un server applicativo.
Se uno di questi componenti non riesce a comunicare correttamente con quello successivo, il server che funge da «gateway» restituisce un errore 502. In parole semplici, un errore 502 significa:
«Ho provato a ottenere dati da un altro server, ma la risposta ricevuta non aveva senso oppure non è mai arrivata.»
Ecco perché gli errori 502 sono spesso:
- intermittenti,
- dipendenti dalla posizione o dall’indirizzo IP,
- innescati da specifiche condizioni di rete.
Quando si attiva una VPN, queste condizioni cambiano. La richiesta proviene da un altro IP, può usare un resolver DNS diverso e segue un percorso di rete diverso. Se una parte dell’infrastruttura non è predisposta a gestire questo cambiamento, la connessione può non riuscire, anche se senza VPN tutto sembra normale.
Torniamo al nostro caso.
Diagnosi passo dopo passo: individuare la vera causa
Era chiaro che il problema non fosse casuale. L’errore compariva solo quando la VPN era attiva, quindi il passo successivo era isolare con precisione che cosa stava cambiando la VPN.
Passaggio 1: disattivare la VPN
Il primo test, e il più semplice, consisteva nel disattivare del tutto la VPN.
Non appena la VPN è stata disattivata, il sito si è caricato normalmente. Le pagine si aprivano senza ritardi e non compariva alcun errore. Questo ha confermato che la connessione Internet era stabile e che il sito era online.
La VPN non stava «mandando in tilt Internet»: stava modificando qualcosa di specifico nella richiesta.
Passaggio 2: cambiare la posizione del server VPN
Poi la VPN è stata riattivata, selezionando però una posizione server diversa.
Il risultato è stato diverso:
- con una posizione, il sito restituiva ancora un errore 502;
- con un’altra, il sito si caricava correttamente.
Questo indicava un fattore legato all’IP o alla regione. Probabilmente il sito o uno dei suoi servizi a monte gestiva il traffico in modo diverso a seconda della provenienza della richiesta.
Passaggio 3: cambiare protocollo VPN
Il test successivo consisteva nel cambiare protocollo VPN.
Dopo essere passati da un protocollo a un altro, anche il comportamento della connessione è cambiato. In alcuni casi, il sito si caricava con maggiore affidabilità. In altri, l’errore compariva solo su alcune pagine.
Questo suggeriva che il problema non riguardasse solo gli indirizzi IP: potevano essere coinvolti anche la gestione della connessione, le dimensioni dei pacchetti o la negoziazione TLS.
Passaggio 4: controllare il comportamento del DNS
Infine, sono state controllate le impostazioni DNS.
Per verificare rapidamente se fossero coinvolti la latenza o problemi di risoluzione DNS, è stato usato un semplice test DIG.
Su macOS, è stato aperto il Terminale:
- Premi Command (⌘) + Spacebar per aprire Spotlight.
- Digita "Terminal" nella barra di ricerca.
- Premi Enter (o Return) quando "Terminal" compare come primo risultato.
Su Windows, è stato avviato il Prompt dei comandi:
- Premi Windows key + R per aprire la finestra Esegui.
- Digita cmd.
- Premi Enter per aprire il Prompt dei comandi standard
Poi, un test di base si presentava così:
time dig example.com
Questo comando controlla quanto tempo impiega il server DNS a rispondere. Il valore chiave da osservare è Query time, che indica quanto rapidamente viene risolta la richiesta DNS. Eseguendo lo stesso comando con e senza VPN, o interrogando un resolver DNS diverso, come Google Public DNS, è apparso chiaro che i tempi di risposta cambiavano a seconda del percorso VPN.
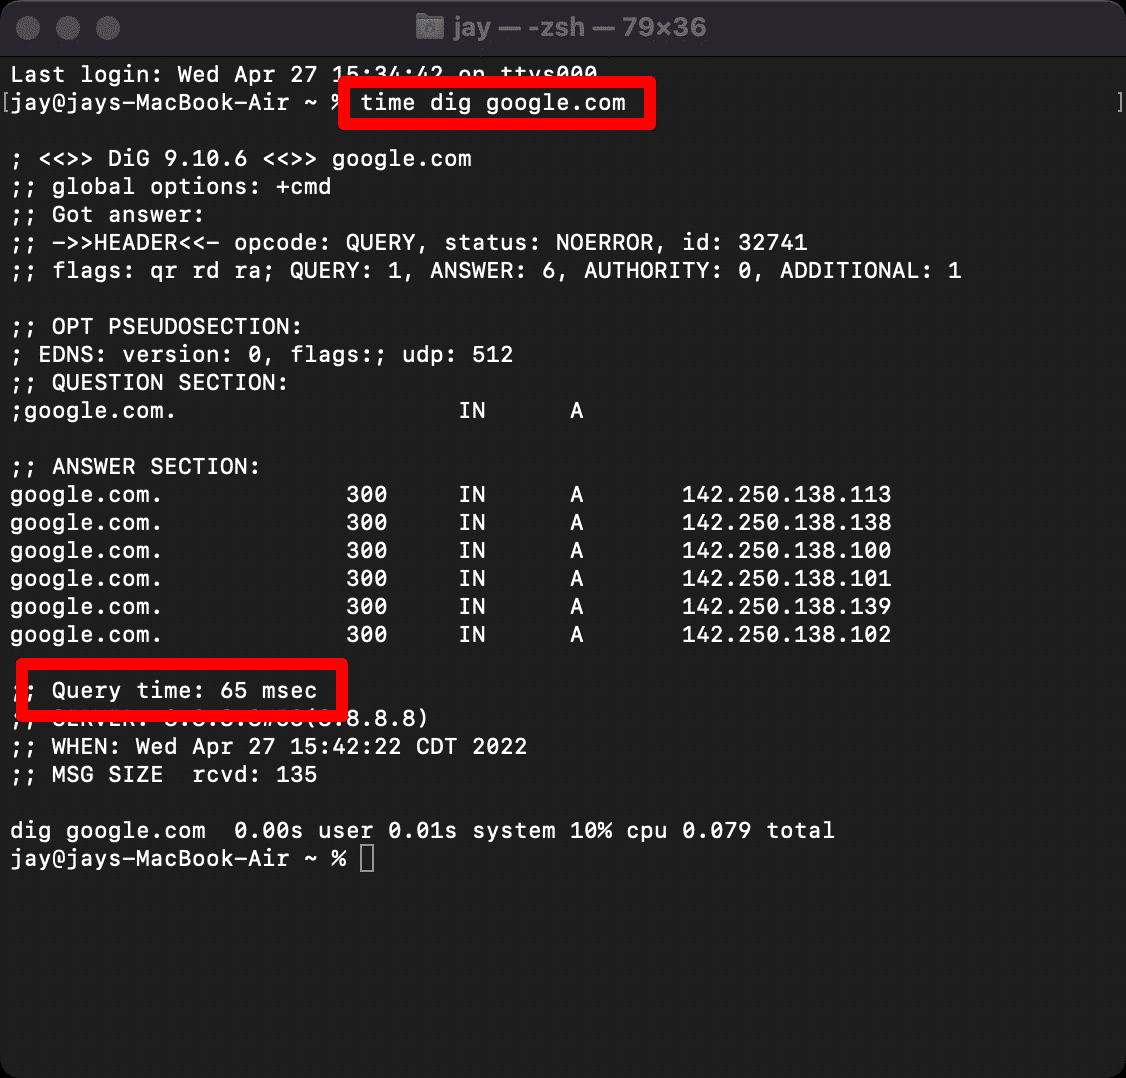
Test del tempo di risposta DNS nell’app Terminale su Mac OS. Fonte: WP Rocket
Questo test riflette i risultati di una sola posizione, ma è sufficiente per verificare se il comportamento del DNS cambia quando la VPN è attiva. In questo caso, uniformare le impostazioni DNS tramite la VPN ha ridotto l’instabilità e migliorato il caricamento delle pagine.
Questo ha confermato che la VPN non causava direttamente l’errore 502, ma metteva in evidenza differenze di DNS e routing che influivano sul modo in cui si raggiungeva il sito.
Con la VPN attiva, la risoluzione dei nomi di dominio veniva gestita da un server DNS diverso dal solito. Dopo aver modificato le impostazioni DNS per usare in modo coerente il DNS della VPN, il comportamento è migliorato.
Testando una variabile alla volta — stato della VPN, posizione, protocollo e DNS — la causa è diventata molto più chiara. Il sito non era guasto, ma alcuni percorsi VPN innescavano un errore da qualche parte tra il proxy e il server backend.
Che cosa ha causato davvero l’errore 502
Con la VPN attiva, le richieste provenivano da un intervallo di IP diverso. Quell’intervallo di IP veniva trattato diversamente dai sistemi a monte del sito, molto probabilmente una CDN o un firewall per applicazioni web (WAF).
In questo scenario, la CDN accettava la richiesta in arrivo ma non riusciva a stabilire una connessione valida con il server backend. Invece di restituire un messaggio di errore chiaro, rispondeva con un generico 502 Bad Gateway. Dal punto di vista dell’utente, il sito sembrava guasto, anche se era accessibile da altre reti.
Probabilmente hanno contribuito diversi fattori:
- Filtraggio basato sull’IP o limitazione della frequenza delle richieste
Il traffico proveniente da determinati intervalli di IP VPN potrebbe essere limitato o rallentato, causando errori nel backend.
- Regole di sicurezza rigide
Alcuni firewall considerano il traffico VPN ad alto rischio e bloccano o ritardano le connessioni verso i server a monte.
- Risposte incoerenti del backend
Il server backend potrebbe non essere stato configurato per gestire correttamente le richieste provenienti da tutte le regioni o da tutti i pool di IP.
In breve, l’errore 502 non era causato da un sito guasto né da una VPN difettosa. Era dovuto a un’incompatibilità nel modo in cui l’infrastruttura del sito gestiva i diversi percorsi di rete.
Come è stato risolto il problema
Il primo intervento efficace è stato cambiare la posizione del server VPN. Passare a un’altra regione ha ripristinato immediatamente l’accesso, confermando che il problema era legato al modo in cui l’infrastruttura del sito gestiva specifici intervalli di IP.
Poi è stato cambiato il protocollo VPN. Dopo il cambio, la connessione è diventata più stabile e l’errore ha smesso di comparire nelle visite successive. Questo suggeriva che alcuni parametri di connessione, come la gestione dei pacchetti o la negoziazione TLS, contribuissero a innescare la risposta 502.
Sono state modificate anche le impostazioni DNS per assicurare che tutta la risoluzione dei domini passasse regolarmente attraverso la VPN. Una volta allineato il comportamento del DNS al tunnel VPN, il caricamento delle pagine è diventato più prevedibile e non si è più interrotto in modo intermittente.
Alla fine, non è stato necessario apportare modifiche al sito. Il problema è stato risolto interamente:
- cambiando la posizione del server VPN,
- usando un protocollo VPN diverso,
- e assicurando un routing DNS coerente.
Questo esito mette in luce un punto importante: molti errori 502 che sembrano comparire «dal nulla» sono in realtà problemi del percorso di rete, non interruzioni del server. Piccole variazioni nel modo in cui una richiesta raggiunge un sito possono fare la differenza tra una connessione riuscita e un errore del gateway.
Esistono strumenti per assicurare un routing DNS coerente?
Sì, esistono diversi strumenti e utilità che aiutano a verificare il comportamento e il routing del DNS quando si usa una VPN, e a rilevare se le richieste DNS passano correttamente attraverso il tunnel VPN, invece di uscire all’esterno.
Di seguito trovi le opzioni più pratiche, dai controlli rapidi alle analisi tecniche più approfondite.
1. Test delle fughe DNS (strumenti online)
Questi siti mostrano quali server DNS sta effettivamente usando la tua connessione:
- dnsleaktest.com
- ipleak.net
- browserleaks.com/dns
Cosa rivelano:
- i server DNS visibili ai servizi esterni
- il provider DNS e la posizione geografica
- se il DNS corrisponde alla connessione VPN
Non servono competenze tecniche: basta aprire il sito con la VPN attiva e controllare i risultati.
2. traceroute / tracert (analisi del percorso di rete)
Questi strumenti mostrano il percorso seguito dai pacchetti dal dispositivo alla destinazione.
Comandi:
- macOS / Linux: traceroute example.com
- Windows: tracert example.com
Se il percorso cambia notevolmente quando la VPN è attiva, i sistemi a monte potrebbero gestire in modo diverso il DNS e il traffico.
3. tcpdump / Wireshark (ispezione approfondita del traffico)
Questi strumenti acquisiscono pacchetti DNS reali sulle interfacce di rete.
Esempio di comando tcpdump:
sudo tcpdump -i <interface> port 53
Cosa puoi vedere:
- se le richieste DNS passano attraverso l’interfaccia VPN
- quali server DNS ricevono le query
- il comportamento effettivo di richieste e risposte
Questo metodo è più avanzato e richiede conoscenze di rete.
4. Impostazioni DNS del client VPN
Molte applicazioni VPN includono opzioni integrate come:
- Protezione dalle fughe DNS
- Usa DNS VPN
- Blocco automatico del traffico DNS all’esterno del tunnel
Nella maggior parte dei casi, attivare queste opzioni assicura un routing DNS coerente con un solo clic.
5. Estensioni del browser (controlli rapidi)
Alcune estensioni del browser possono mostrare rapidamente:
- l’indirizzo IP attuale,
- le informazioni DNS,
- riepiloghi del comportamento della rete.
Sono utili per una verifica visiva rapida senza usare la riga di comando.
Cosa controllare nei risultati
✅ Se i server DNS appartengono al provider VPN o corrispondono alla posizione VPN, probabilmente il routing è corretto.
❌ Se, con la VPN attiva, i server DNS appartengono al tuo ISP o alla rete locale, è probabile che ci siano fughe DNS.
⚠️ Risultati misti o incoerenti indicano problemi di routing parziali.
Quando l’errore scompare e la navigazione riprende
Dopo aver modificato le impostazioni VPN, tutto è tornato alla normalità. Le pagine si caricavano senza errori, le connessioni erano di nuovo stabili e la navigazione proseguiva senza interruzioni. Nessuna correzione del server, nessun ticket all’assistenza, nessun periodo di inattività: solo una comprensione più chiara di ciò che aveva causato davvero il problema.
Cause comuni dell’errore 502 Bad Gateway
Anche se ogni caso è diverso, la maggior parte degli errori 502 rientra in alcune categorie ricorrenti:
- la CDN o il proxy inverso non riescono a raggiungere il server backend
- filtraggio basato sull’IP o limitazione della frequenza delle richieste
- risoluzione DNS verso l’endpoint errato
- problemi di protocollo o negoziazione TLS
- perdita di pacchetti o valori MTU incompatibili
In molti casi, le VPN non causano questi problemi: li portano alla luce modificando il percorso di rete.
Come Guru VPN aiuta a prevenire questi problemi
Una VPN ben progettata riduce questi conflitti gestendo il routing e il DNS in modo coerente e intelligente. Guru VPN è stata realizzata proprio con questo obiettivo:
- Pool di IP gestiti con attenzione riducono il rischio di attivare restrizioni CDN o firewall
- I protocolli moderni si adattano automaticamente alle condizioni della rete per offrire maggiore stabilità
- La protezione integrata dalle fughe DNS assicura che le richieste DNS seguano il tunnel VPN
- I server globali ottimizzati offrono percorsi affidabili da più regioni
Invece di risolvere problemi di connessione, gli utenti possono concentrarsi su ciò che conta: navigare in sicurezza e senza interruzioni.
Perché è importante avere una buona VPN?
Una VPN offre connettività affidabile, comportamento prevedibile e una sicurezza che lavora silenziosamente in background. Quando l’infrastruttura VPN è gestita bene, problemi come gli errori 502 imprevisti diventano molto meno frequenti e, quando si presentano, sono più facili da risolvere.
Con la VPN giusta, Internet funziona semplicemente come dovrebbe.