
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Bisakah Lalu Lintas VPN Terenkripsi Diidentifikasi? Penjelasan yang Jelas


 Poin-poin utama

- Pelajari perbedaan antara hal yang dilindungi enkripsi VPN dan hal yang tetap terlihat oleh pengamat.
- Kenali teknik utama yang digunakan jaringan untuk mengidentifikasi lalu lintas VPN tanpa mendekripsinya.
- Pahami mengapa identifikasi lalu lintas VPN bersifat probabilistik, bukan bukti pasti penggunaan VPN.
- Ketahui bagaimana protokol VPN modern mengurangi pola yang dapat dikenali melalui desain dan pengaburan.
- Lihat mengapa enkripsi saja tidak menjamin ketakterlihatan, serta hal yang benar-benar meningkatkannya.
Banyak orang mengira VPN membuat mereka sepenuhnya tak terlihat di internet karena enkripsinya. Mereka percaya bahwa begitu VPN aktif, aktivitas mereka tersembunyi. Kenyataannya sedikit lebih rumit.
Enkripsi VPN berguna untuk menjaga keamanan aktivitas online Anda dengan melindungi hal-hal seperti situs web yang dikunjungi dan data yang dikirim. Namun, enkripsi tidak menyembunyikan penggunaan internet. Koneksi dan data tetap berpindah, dan sebagian di antaranya dapat diamati.
Inilah cara orang dapat mengetahui bahwa Anda menggunakan VPN. Jaringan tidak perlu membaca data Anda untuk melihat pola lalu lintas; sering kali mereka hanya perlu mengetahui perilaku lalu lintas internet Anda. Informasi ini dapat membantu Anda memahami VPN dengan lebih baik.
Apa yang Sebenarnya Dilindungi Enkripsi VPN
Untuk memahami identifikasi lalu lintas, ada baiknya membedakan dengan jelas antara konten dan metadata.
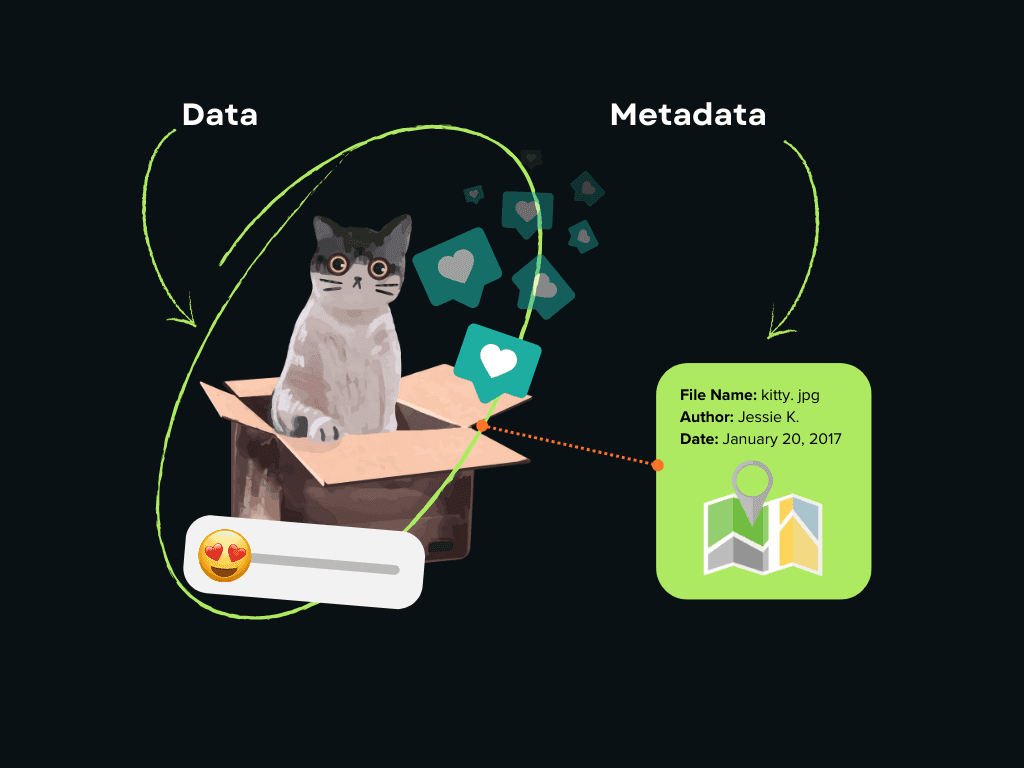
VPN mengenkripsi lalu lintas internet Anda untuk melindungi:
- Data Anda
- Situs web yang Anda kunjungi
- Permintaan DNS
- Info login, pesan, dan file
Enkripsi ini menjaga info Anda tetap privat dari siapa pun yang memantau koneksi Anda, seperti ISP atau penyedia Wi-Fi publik.
Meski begitu, sebagian data tetap terlihat:
- Fakta bahwa Anda sedang menggunakan koneksi
- Alamat IP yang Anda hubungi
- Ukuran paket dan seberapa cepat data ditransfer
- Total penggunaan data
Meskipun data Anda dienkripsi, pengamat jaringan tetap dapat menyimpulkan beberapa hal tentang aktivitas online Anda dengan menganalisis titik data yang terlihat ini. Ini adalah konsep penting untuk memahami inspeksi lalu lintas terenkripsi.
Apa Itu Identifikasi Lalu Lintas VPN?
Identifikasi lalu lintas VPN bertujuan mengenali kapan suatu koneksi menggunakan VPN, tanpa mengintip apa yang dikirimkan.
Alih-alih memeriksa konten, jaringan mengamati hal-hal seperti tujuan lalu lintas, susunan paket data, dan kestabilan aliran data dari waktu ke waktu. Tujuannya adalah menandai terowongan VPN itu sendiri, bukan melihat isinya.
Identifikasi semacam ini biasanya digunakan oleh:
- Perusahaan internet
- Jaringan perusahaan dan sekolah
- Situs konten yang menerapkan aturan wilayah atau kebijakan
- *Jaringan yang perlu menyaring sesuatu karena aturan
Namun, fakta bahwa suatu jaringan mengidentifikasi lalu lintas VPN bukan berarti jaringan itu memblokir atau memantaunya. Sering kali, jaringan hanya mengelompokkannya ke kategori yang berbeda dari lalu lintas web biasa.
VPN vs Identifikasi Lalu Lintas VPN: Apa Bedanya?
Orang sering mencampuradukkan identifikasi VPN dan identifikasi lalu lintas VPN, padahal keduanya berbeda. Memahami perbedaannya membantu Anda melihat bagaimana koneksi terenkripsi tetap dapat dikenali, meskipun tidak dapat didekripsi.
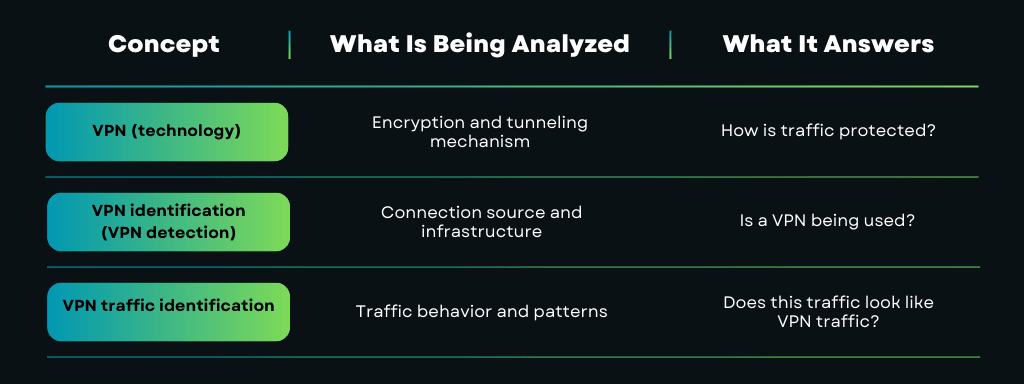
Sederhananya, VPN melindungi konten, sedangkan teknik identifikasi berfokus pada konteks dan perilaku.
Inspeksi lalu lintas terenkripsi mungkin terdengar menakutkan, tetapi tidak seintrusif yang Anda bayangkan. Ini bukan berarti mengintip data VPN Anda. Inspeksi lebih berfokus pada ciri-ciri koneksi terenkripsi.
Alih-alih membaca konten, inspeksi memeriksa pola lalu lintas. Jaringan mungkin memeriksa hal-hal seperti waktu paket, ukuran, durasi koneksi, dan aliran data. Ini memberi tahu jenis lalu lintasnya tanpa melihat isinya.
Inspeksi semacam ini sering ditemukan di jaringan perusahaan atau tempat dengan aturan lalu lintas yang ketat. Tujuannya untuk mengelompokkan dan mengendalikan lalu lintas, bukan memata-matai aktivitas Anda.
Teknik Umum untuk Mengidentifikasi Lalu Lintas VPN
Deteksi VPN biasa biasanya hanya memeriksa alamat IP. Namun, identifikasi lalu lintas mengamati perilaku data terenkripsi dari waktu ke waktu. Menggabungkan metode-metode ini sering kali membuat hasilnya lebih akurat.
Analisis Aliran Lalu Lintas dan Perilaku Paket
Salah satu teknik yang paling umum adalah menganalisis struktur dan ritme lalu lintas terenkripsi.
Koneksi VPN sering menghasilkan:
- sesi terenkripsi yang berlangsung lama dan berkelanjutan;
- ukuran paket yang relatif stabil;
- pola aliran data keluar dan masuk yang konsisten.
Perilaku ini berbeda dari penjelajahan web biasa, yang cenderung berlangsung dalam semburan dan lebih tidak teratur.
Apa yang dapat diketahui? Apakah lalu lintas menyerupai terowongan terenkripsi persisten, bukan sesi HTTPS standar.
Analisis Waktu dan Interval Paket
Meskipun isi paket dienkripsi, waktu antar-paket tetap dapat diamati.
Sistem menganalisis:
- frekuensi paket;
- interval antar-semburan;
- pola peralihan dari diam ke aktif.
Protokol VPN sering mempertahankan lalu lintas keep-alive yang teratur atau perilaku waktu yang dapat diprediksi.
Apa yang dapat diketahui? Tanda tangan statistik yang berkaitan dengan protokol VPN, bukan penjelajahan biasa.
Fingerprinting Jabat Tangan Protokol
Setiap protokol VPN menggunakan proses jabat tangan untuk menetapkan kunci enkripsi dan parameter sesi. Meskipun jabat tangan dienkripsi, urutan dan strukturnya tetap dapat dikenali melalui fingerprinting.
Sistem canggih mencari:
- urutan negosiasi protokol;
- panjang pesan yang khas;
- perilaku lapisan transport selama penyiapan koneksi.
Apa yang dapat diketahui? Keluarga protokol yang kemungkinan digunakan (misalnya, VPN modern vs lalu lintas TLS generik).
Karakteristik Lapisan Transport
VPN beroperasi menggunakan protokol transport seperti UDP atau TCP, sering kali dengan cara yang berbeda dari lalu lintas web standar.
Sistem identifikasi dapat menganalisis:
- preferensi terhadap UDP dibanding TCP;
- perilaku percobaan ulang dan transmisi ulang;
- pola penanganan kemacetan.
Apa yang dapat diketahui? Lalu lintas yang dioptimalkan untuk tunneling, bukan pengiriman konten berbasis halaman.
Inspeksi Paket Mendalam (DPI) Tanpa Dekripsi
Meskipun namanya demikian, DPI tidak mendekripsi lalu lintas VPN. Sebaliknya, DPI memeriksa:
- header paket;
- konsistensi aliran;
- perilaku enkapsulasi.
Mesin DPI mencocokkan ciri-ciri ini dengan model lalu lintas terenkripsi yang dikenal.
Apa yang dapat diketahui? Apakah lalu lintas sesuai dengan profil enkapsulasi VPN yang dikenal.
Korelasi Antar-Sesi
Sistem yang lebih canggih melacak perilaku lalu lintas di beberapa sesi atau koneksi.
Sistem tersebut mencari:
- perilaku koneksi yang berulang;
- tanda tangan lalu lintas yang konsisten meskipun alamat IP berubah;
- pola penggunaan yang serupa dari waktu ke waktu.
Apa yang dapat diketahui? Indikator perilaku jangka panjang dari penggunaan VPN, bukan deteksi satu sesi saja.
Mengapa Identifikasi Lalu Lintas Bersifat Probabilistik
Penting untuk diketahui bahwa identifikasi lalu lintas VPN jarang memberikan kepastian. Setiap teknik hanya memberikan tingkat keyakinan parsial, bukan bukti mutlak.
Sistem deteksi modern bekerja dengan cara:
- menggabungkan beberapa sinyal lemah;
- memberikan skor kemungkinan;
- menyesuaikan ambang berdasarkan kebijakan atau toleransi risiko.
Inilah sebabnya positif palsu dapat terjadi, dan mengapa deteksi VPN sebaiknya dipahami sebagai klasifikasi, bukan konfirmasi.
Bisakah Lalu Lintas VPN Terenkripsi Didekripsi?
Biasanya, jika enkripsi VPN Anda dikonfigurasi dengan benar, orang yang memantau jaringan Anda tidak dapat membacanya.
VPN saat ini menggunakan metode yang sangat kuat untuk mengacak data Anda dan menjaga kuncinya tetap aman. Jadi, jika seseorang menangkap lalu lintas internet Anda, isinya hanya akan tampak seperti sesuatu yang tak terbaca tanpa kunci tersebut.
Biasanya, seseorang hanya dapat membaca data VPN Anda jika ada masalah lain. Misalnya, jika ponsel atau komputer Anda terkena virus, atau jika Anda menggunakan konfigurasi VPN yang sangat lama atau lemah. Masalah ini biasanya berdampak pada perangkat Anda, bukan VPN itu sendiri.
Penting untuk memahami perbedaannya. Identifikasi lalu lintas mengakali enkripsi alih-alih memecahkannya.
Bagaimana VPN Modern Mengurangi Identifikasi Lalu Lintas
VPN modern menangani identifikasi lalu lintas sebagai masalah teknis, bukan semata-mata masalah kriptografi. Karena enkripsi saja tidak menyembunyikan pola lalu lintas, upaya mitigasi berfokus pada pengurangan ciri-ciri yang dapat dikenali di lapisan protokol dan transport.
Salah satu faktor utamanya adalah desain protokol. Protokol VPN masa kini menghindari struktur paket tetap dan urutan jabat tangan yang dapat diprediksi serta mudah dikenali melalui fingerprinting. Sebaliknya, protokol ini mengandalkan format pesan yang minimal dan konsisten agar lebih menyatu secara alami dengan lalu lintas terenkripsi lainnya.
Aspek penting lainnya adalah fleksibilitas port dan transport. Implementasi VPN modern tidak terikat pada port tertentu dan dapat beroperasi melalui protokol transport yang banyak digunakan. Hal ini membuat penyaringan sederhana berbasis port jauh kurang efektif dan mengurangi keterlihatan tanda tangan khusus VPN.
Perilaku lalu lintas juga berperan. VPN yang dirancang dengan baik berupaya mempertahankan karakteristik enkripsi dan aliran yang stabil di berbagai sesi, serta menghindari pola yang sangat berbeda dari lalu lintas web terenkripsi standar. Meskipun waktu dan ukuran paket tidak dapat sepenuhnya disembunyikan, mengurangi anomali membantu membatasi akurasi klasifikasi.
Beberapa solusi VPN juga menerapkan teknik pengaburan lalu lintas, yang mengubah tampilan paket tanpa melemahkan enkripsi. Teknik ini tidak mengubah konten yang dilindungi, tetapi membuat lalu lintas VPN lebih sulit dibedakan dari koneksi terenkripsi lainnya pada pengamatan sekilas.
Terakhir, kualitas implementasi sama pentingnya dengan teori. Bahkan protokol yang kuat dapat menjadi mudah dikenali jika diterapkan dengan konfigurasi statis, fallback lama, atau pengaturan enkripsi yang tidak konsisten. VPN modern mengutamakan perilaku seragam di berbagai perangkat dan jaringan untuk meminimalkan paparan yang tidak disengaja.
Jika digabungkan, langkah-langkah ini tidak menjanjikan ketakterlihatan, tetapi secara signifikan meningkatkan ambang teknis yang diperlukan untuk mengidentifikasi lalu lintas VPN dengan andal. Itulah tujuan yang realistis di lingkungan jaringan modern.
Mengapa Ini Penting bagi Pengguna VPN Sehari-hari
Bagi sebagian besar pengguna, identifikasi lalu lintas VPN lebih berkaitan dengan akses dan keandalan daripada kerahasiaan.
Jika jaringan melihat lalu lintas VPN, jaringan itu mungkin memperlambat, memblokir, atau menanganinya dengan cara khusus. Hal ini dapat mengganggu koneksi Anda saat menggunakan Wi-Fi publik. Di beberapa jaringan, hal ini juga dapat menentukan apakah Anda boleh menggunakan VPN.
Memahami cara jaringan mengenali VPN membantu Anda memilih VPN dan pengaturan yang tepat, serta mengetahui apa yang dapat diharapkan.
Mitos Umum tentang Identifikasi Lalu Lintas VPN
Salah satu mitos umum adalah bahwa VPN membuat Anda sepenuhnya tak terlihat di internet. Kenyataannya, VPN menjadikan aktivitas Anda privat, bukan membuatnya tidak ada.
Kesalahpahaman lainnya adalah bahwa lalu lintas terenkripsi sama sekali tidak dapat dianalisis. Meskipun isinya terlindungi, perilakunya tidak sepenuhnya tersembunyi.
Terakhir, tidak semua VPN menangani identifikasi dengan cara yang sama. Pilihan protokol, kualitas implementasi, dan perilaku jaringan semuanya berperan dalam menentukan seberapa mudah koneksi VPN dikenali.
Privasi Berawal dari Memahami Batasannya
VPN adalah alat privasi yang ampuh, tetapi bukan jubah ajaib. VPN melindungi hal yang paling penting, yaitu data dan aktivitas online Anda, sambil tetap beroperasi dalam realitas teknis jaringan modern.
Memahami cara kerja identifikasi lalu lintas VPN dan inspeksi lalu lintas terenkripsi membantu menetapkan ekspektasi yang realistis dan menghasilkan keputusan privasi yang lebih baik. Di Guru VPN, fokus kami adalah membangun koneksi yang aman, tangguh, dan dirancang sesuai cara kerja internet saat ini.


