
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Şifrelenmiş VPN Trafiği Tespit Edilebilir mi? Açık Bir Açıklama


 Öne çıkanlar

- VPN şifrelemesinin neleri koruduğu ile gözlemciler tarafından nelerin görülebildiği arasındaki farkı öğrenin.
- Ağların, şifresini çözmeden VPN trafiğini tespit etmek için kullandığı başlıca teknikleri keşfedin.
- VPN trafiği tespitinin kullanımın kesin kanıtı değil, olasılıksal bir değerlendirme olduğunu anlayın.
- Modern VPN protokollerinin tasarım ve gizleme yöntemleriyle ayırt edilebilir örüntüleri nasıl azalttığını öğrenin.
- Tek başına şifrelemenin neden görünmezliği garanti etmediğini ve bunu gerçekte nelerin iyileştirdiğini görün.
Birçok kişi, şifrelemesi sayesinde VPN’in kendilerini çevrimiçi ortamda tamamen görünmez kıldığını düşünür. VPN’i açtıklarında yaptıklarının gizlendiğine inanırlar. Gerçek biraz daha karmaşıktır.
VPN şifrelemesi; ziyaret edilen web siteleri ve gönderilen veriler gibi unsurları koruyarak çevrimiçi etkinliğinizi güvende tutmaya yardımcı olur. Ancak şifreleme internet kullanımını gizlemez. Bağlantılar kurulur ve veriler aktarılır; bunların bazıları gözlemlenebilir.
VPN kullandığınızın nasıl anlaşılabildiği işte böyle açıklanır. Ağların trafik örüntülerini görmek için verilerinizi okuması gerekmez; çoğu zaman internet trafiğinizin nasıl davrandığını bilmeleri yeterlidir. Bu bilgiler, VPN’leri daha iyi anlamanıza yardımcı olabilir.
VPN Şifrelemesi Gerçekte Neleri Korur?
Trafik tespitini anlamak için şu iki kavramı net biçimde ayırmak gerekir: içerik ile meta veriler.
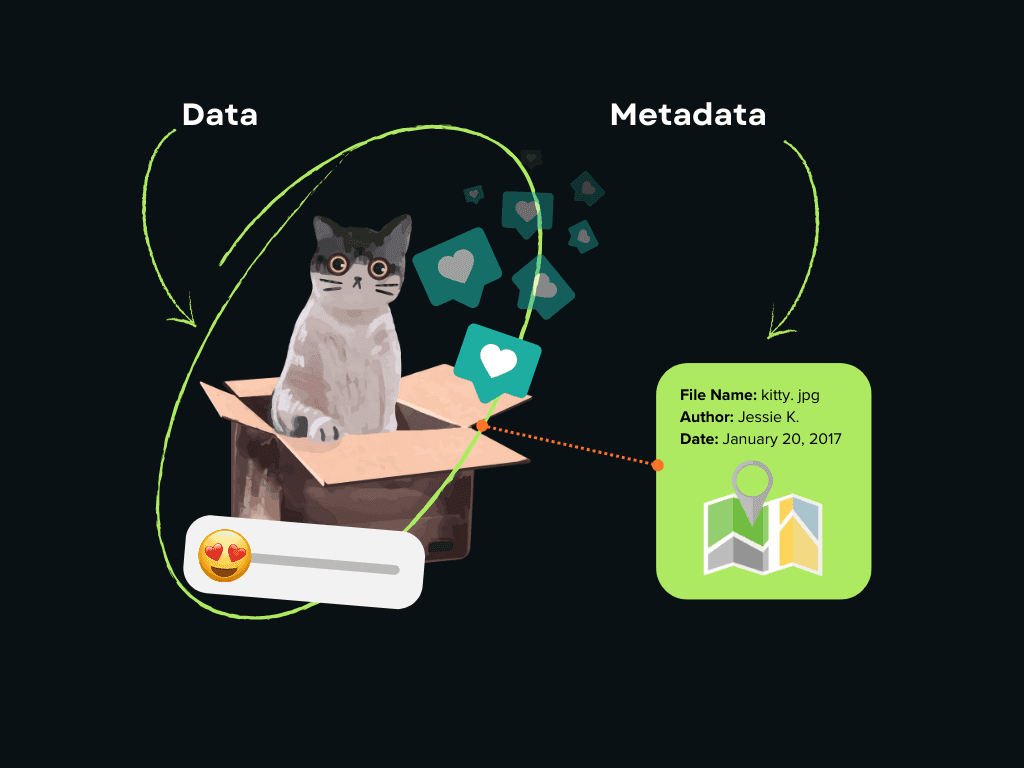
VPN, internet trafiğinizi şifreleyerek şunları korur:
- Verileriniz
- Ziyaret ettiğiniz web siteleri
- DNS istekleri
- Giriş bilgileri, mesajlar ve dosyalar
Bu şifreleme, ISP’ler veya halka açık Wi-Fi sağlayıcıları gibi bağlantınızı izleyenlerin bilgilerinize erişmesini önler.
Bununla birlikte, bazı veriler görünür olmaya devam eder:
- Bir bağlantı kullandığınız gerçeği
- Bağlandığınız IP adresi
- Paket boyutları ve verilerin aktarılma hızı
- Toplam veri kullanımı
Verileriniz şifreli olsa bile ağ gözlemcileri, bu görünür veri noktalarını analiz ederek çevrimiçi etkinliğiniz hakkında bazı çıkarımlarda bulunabilir. Şifrelenmiş trafik incelemesini anlamak açısından bu önemli bir kavramdır.
VPN Trafiğinin Tespiti Nedir?
VPN trafiğinin tespiti, gönderilen içeriği gözetlemeden bir bağlantının VPN kullanıp kullanmadığını belirlemeye odaklanır.
Ağlar içeriği kontrol etmek yerine trafiğin nereye gittiği, veri paketlerinin nasıl düzenlendiği ve veri akışının zaman içinde ne kadar düzenli olduğu gibi özelliklere bakar. Amaç, tünelin içini görmek değil, VPN tünelinin kendisini tanımlamaktır.
Bu tür tespiti genellikle şu kurumlar kullanır:
- İnternet şirketleri
- Şirket ve okul ağları
- Bölgelere veya politikalara ilişkin kuralları olan içerik siteleri
- *Kurallar nedeniyle bazı içerikleri filtrelemesi gereken ağlar
Bir ağın VPN trafiğini tespit etmesi, onu engellediği veya izlediği anlamına gelmez. Çoğu zaman trafiği sıradan web trafiğinden farklı bir kategoriye ayırır.
VPN ile VPN Trafiğinin Tespiti Arasındaki Fark Nedir?
İnsanlar, farklı şeyler olmalarına rağmen sık sık VPN tanımlamasını ve VPN trafiğinin tespitini birbirine karıştırır. Aradaki farkı bilmek, şifrelenmiş bağlantıların şifreleri çözülemese bile nasıl fark edilebildiğini anlamanıza yardımcı olur.
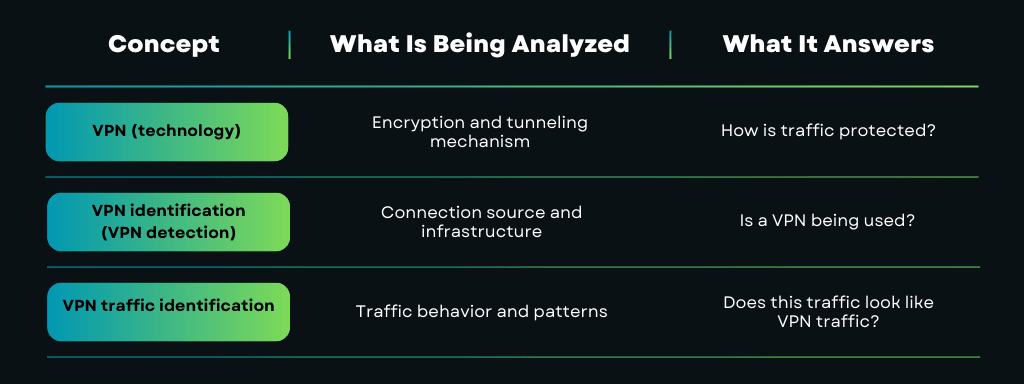
Basitçe ifade etmek gerekirse VPN içeriği korur; tespit teknikleri ise bağlama ve davranışa odaklanır.
Şifrelenmiş trafik incelemesi kulağa ürkütücü gelebilir, ancak düşündüğünüz kadar müdahaleci değildir. VPN verilerinize göz atıldığı anlamına gelmez. Daha çok, şifrelenmiş bağlantıların özelliklerine bakılmasıdır.
İnceleme, içeriği okumak yerine trafiğin örüntüsünü kontrol eder. Ağlar paketlerin zamanlamasına ve boyutuna, bağlantının ne kadar sürdüğüne ve verilerin nasıl aktığına bakabilir. Böylece içeriği görmeden trafiğin türünü belirleyebilirler.
Bu tür incelemeye genellikle şirket ağlarında veya katı trafik kurallarının uygulandığı yerlerde rastlanır. Amaç, ne yaptığınızı gözetlemek değil, trafiği sınıflandırıp denetlemektir.
VPN Trafiğini Tespit Etmek İçin Kullanılan Yaygın Teknikler
Standart VPN tespiti genellikle yalnızca IP adreslerini kontrol eder. Trafik tespiti ise şifrelenmiş verilerin zaman içinde nasıl davrandığına bakar. Bu yöntemleri bir arada kullanmak çoğu zaman doğruluğu artırır.
Trafik Akışı ve Paket Davranışı Analizi
En yaygın tekniklerden biri, şifrelenmiş trafiğin yapısını ve ritmini analiz etmektir.
VPN bağlantıları genellikle şunları üretir:
- uzun süre devam eden, kesintisiz şifreli oturumlar;
- görece sabit paket boyutları;
- tutarlı giden ve gelen trafik akışı örüntüleri.
Bu davranış, genellikle kısa veri aktarım kümeleri halinde gerçekleşen ve daha düzensiz olan tipik web gezintisinden farklıdır.
Bu neyi ortaya çıkarır? Trafiğin, standart HTTPS oturumlarından ziyade sürekli bir şifreli tünele benzeyip benzemediğini.
Zamanlama ve Paket Aralığı Analizi
Paket içerikleri şifreli olsa bile paketler arasındaki zamanlama gözlemlenebilir olmaya devam eder.
Sistemler şunları analiz eder:
- paket sıklığı;
- veri aktarım kümeleri arasındaki aralıklar;
- boştan etkin duruma geçiş örüntüleri.
VPN protokolleri genellikle düzenli keep-alive trafiği veya öngörülebilir bir zamanlama davranışı sürdürür.
Bu neyi ortaya çıkarır? Gündelik gezinmeden ziyade VPN protokolleriyle ilişkili istatistiksel izleri.
Protokol El Sıkışma Parmak İzi Analizi
Her VPN protokolü, şifreleme anahtarlarını ve oturum parametrelerini oluşturmak için bir el sıkışma süreci kullanır. El sıkışma şifreli olsa da, sırası ve yapısı hâlâ parmak iziyle tanımlanabilir.
Gelişmiş sistemler şunları arar:
- protokol uzlaşma sırası;
- ayırt edici mesaj uzunlukları;
- bağlantı kurulumu sırasında taşıma katmanının davranışı.
Bu neyi ortaya çıkarır? Muhtemel protokol ailesini (örneğin, modern VPN trafiği ile genel TLS trafiği arasındaki farkı).
Taşıma Katmanı Özellikleri
VPN’ler UDP veya TCP gibi taşıma protokolleri üzerinden çalışır ve bunu genellikle standart web trafiğinden farklı biçimlerde yapar.
Tespit sistemleri şunları analiz edebilir:
- TCP yerine UDP’yi tercih etme;
- yeniden deneme ve yeniden iletim davranışı;
- tıkanıklık yönetimi örüntüleri.
Bu neyi ortaya çıkarır? Sayfa tabanlı içerik sunumundan ziyade tünelleme için optimize edilmiş trafiği.
Şifre Çözmeden Derin Paket İncelemesi (DPI)
Adına rağmen DPI, VPN trafiğinin şifresini çözmez. Bunun yerine şunları inceler:
- paket başlıkları;
- akış tutarlılığı;
- kapsülleme davranışı.
DPI motorları bu özellikleri, bilinen şifrelenmiş trafik modelleriyle karşılaştırır.
Bu neyi ortaya çıkarır? Trafiğin bilinen VPN kapsülleme profilleriyle eşleşip eşleşmediğini.
Oturumlar Arasında Korelasyon
Daha gelişmiş sistemler, birden fazla oturum veya bağlantı boyunca trafik davranışını izler.
Şunları ararlar:
- tekrarlanan bağlantı davranışları;
- IP değişikliklerine rağmen tutarlı kalan trafik izleri;
- zaman içinde benzer kullanım örüntüleri.
Bu neyi ortaya çıkarır? Tek bir oturumu tespit etmekten ziyade VPN kullanımına ilişkin uzun vadeli davranış göstergelerini.
Trafik Tespiti Neden Olasılıksaldır?
VPN trafiği tespitinin nadiren kesin sonuç verdiğini belirtmek önemlidir. Her teknik, kısmi bir güven düzeyi sağlar; kesin kanıt sunmaz.
Modern tespit sistemleri şunları yapar:
- birden fazla zayıf sinyali birleştirir;
- olasılık puanları atar;
- eşikleri politikalara veya risk toleransına göre ayarlar.
Yanlış pozitifler bu nedenle ortaya çıkar; VPN tespiti en iyi şekilde bir sınıflandırma olarak anlaşılmalıdır, doğrulama olarak değil.
Şifrelenmiş VPN Trafiğinin Şifresi Çözülebilir mi?
VPN şifrelemeniz doğru yapılandırılmışsa, ağınızı izleyen kişiler normalde trafiği okuyamaz.
Günümüz VPN’leri verilerinizi karmaşık hâle getirmek ve anahtarları güvende tutmak için çok güçlü yöntemler kullanır. Bu nedenle biri internet trafiğinizi ele geçirse bile, anahtarlar olmadan bu trafik anlamsız görünür.
Genellikle birinin VPN verilerinizi okuyabilmesi için başka bir şeyin ters gitmesi gerekir. Örneğin telefonunuza veya bilgisayarınıza virüs bulaşmış olabilir ya da çok eski veya zayıf bir VPN yapılandırması kullanıyor olabilirsiniz. Bu sorunlar genellikle VPN’in kendisini değil, cihazınızı etkiler.
Aradaki farkı bilmek önemlidir. Trafiği tespit etmek, şifrelemeyi kırmak yerine onu dolanır.
Modern VPN’ler Trafik Tespitini Nasıl Azaltır?
Modern VPN’ler trafik tespitini yalnızca kriptografik değil, teknik bir sorun olarak ele alır. Şifreleme tek başına trafik örüntülerini gizlemediğinden, azaltma çalışmaları protokol ve taşıma katmanlarındaki ayırt edilebilir özellikleri düşürmeye odaklanır.
Önemli etkenlerden biri protokol tasarımıdır. Güncel VPN protokolleri, kolayca parmak iziyle tanımlanabilen sabit paket yapılarından ve öngörülebilir el sıkışma sıralarından kaçınır. Bunun yerine, diğer şifrelenmiş trafiklerle daha doğal biçimde harmanlanan, asgari ve tutarlı mesaj biçimlerine dayanır.
Bir diğer önemli unsur bağlantı noktası ve taşıma esnekliğidir. Modern VPN uygulamaları belirli bağlantı noktalarına bağlı değildir ve yaygın olarak kullanılan taşıma protokolleri üzerinden çalışabilir. Bu da basit bağlantı noktası tabanlı filtrelemeyi çok daha az etkili hâle getirir ve VPN’e özgü izlerin görünürlüğünü azaltır.
Trafiğin davranışı da rol oynar. İyi tasarlanmış VPN’ler, oturumlar boyunca kararlı şifreleme ve akış özelliklerini sürdürmeyi, standart şifrelenmiş web trafiğinden belirgin biçimde ayrılan örüntülerden kaçınmayı hedefler. Paket zamanlaması ve boyutu tamamen gizlenemese de anormallikleri azaltmak, sınıflandırmanın doğruluğunu sınırlamaya yardımcı olur.
Bazı VPN çözümleri ayrıca trafik gizleme teknikleri uygular; bunlar şifrelemeyi zayıflatmadan paketlerin sunuluş biçimini değiştirir. Bu teknikler korunan içeriği değiştirmez, ancak VPN trafiğini yüzeysel düzeyde diğer şifrelenmiş bağlantılardan ayırt etmeyi zorlaştırır.
Son olarak, uygulama kalitesi kuram kadar önemlidir. Güçlü protokoller bile sabit yapılandırmalarla, eski sistemlere geri dönüş seçenekleriyle veya tutarsız şifreleme ayarlarıyla kullanılırsa kolayca tespit edilebilir. Modern VPN’ler, istenmeyen maruziyeti en aza indirmek için cihazlar ve ağlar genelinde tutarlı davranışa öncelik verir.
Bu önlemler birlikte görünmezlik vaat etmez; ancak modern ağ ortamlarında VPN trafiğini güvenilir biçimde tespit etmek için gereken teknik eşiği önemli ölçüde yükseltir. Gerçekçi hedef de budur.
Bu Konu Günlük VPN Kullanıcıları İçin Neden Önemli?
Çoğu kullanıcı için VPN trafiğinin tespiti, gizlilikten çok erişim ve güvenilirlikle ilgilidir.
Bir ağ VPN trafiğini görürse onu yavaşlatabilir, engelleyebilir veya özel biçimde işleyebilir. Bu durum halka açık Wi-Fi bağlantınızı aksatabilir. Bazı ağlarda VPN kullanıp kullanamayacağınızı da belirleyebilir.
Ağların VPN’leri nasıl tespit ettiğini bilmek, doğru VPN’i ve ayarları seçmenize, ayrıca ne beklemeniz gerektiğini anlamanıza yardımcı olur.
VPN Trafiğinin Tespiti Hakkında Yaygın Mitler
Yaygın mitlerden biri, VPN’in sizi çevrimiçi ortamda tamamen görünmez kıldığıdır. Gerçekte VPN, etkinliğinizi gizli kılar; yok etmez.
Bir başka yanlış kanı da şifrelenmiş trafiğin hiçbir şekilde analiz edilemeyeceğidir. İçeriği korunsa da davranışı tamamen gizli değildir.
Son olarak, tüm VPN’ler tespiti aynı şekilde ele almaz. VPN bağlantısının ne kadar kolay tespit edilebildiğinde protokol seçimi, uygulama kalitesi ve ağ davranışının hepsi rol oynar.
Gizlilik, Sınırları Anlamakla Başlar
VPN’ler güçlü gizlilik araçlarıdır, ancak sihirli pelerinler değildir. Modern ağların teknik gerçekleri içinde çalışırken en önemli şeyleri, yani verilerinizi ve çevrimiçi etkinliğinizi korurlar.
VPN trafiğinin tespitinin ve şifrelenmiş trafik incelemesinin nasıl işlediğini anlamak, gerçekçi beklentiler oluşturmanıza ve gizlilik konusunda daha iyi kararlar vermenize yardımcı olur. Guru VPN olarak odağımız, bugünün internetinin gerçek çalışma biçimine uygun, güvenli ve dayanıklı bağlantılar kurmaktır.


