
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

暗号化されたVPN通信は特定できる?わかりやすく解説


 主なポイント

- VPNの暗号化で保護されるものと、観察者に見えるままのものの違いを学びましょう。
- ネットワークが復号せずにVPN通信を特定する主な手法を紹介します。
- VPN通信の特定は確率的なものであり、利用の決定的な証明ではない理由を解説します。
- 最新のVPNプロトコルが設計や難読化によって、識別可能なパターンをどう減らすのかを説明します。
- 暗号化だけでは不可視性は保証されない理由と、実際に識別されにくくする方法を紹介します。
VPNの暗号化によって、オンラインで完全に姿を隠せると考える人は少なくありません。VPNを有効にすれば、自分の活動は見えなくなると思いがちです。実際は、もう少し複雑です。
VPNの暗号化は、閲覧したウェブサイトや送信したデータなどを保護し、オンライン活動の安全を保つのに役立ちます。しかし、暗号化してもインターネットの利用そのものが隠れるわけではありません。接続やデータのやり取りは続いており、その一部は観察できます。
VPNを使っていることが他者にわかるのは、このためです。ネットワークは通信パターンを把握するのにデータの中身を読む必要はなく、多くの場合、インターネット通信の振る舞いを確認すれば十分です。こうした情報を知ることで、VPNへの理解を深められます。
VPNの暗号化で実際に保護されるもの
通信の特定を理解するには、 コンテンツ と メタデータを明確に区別すると役立ちます.
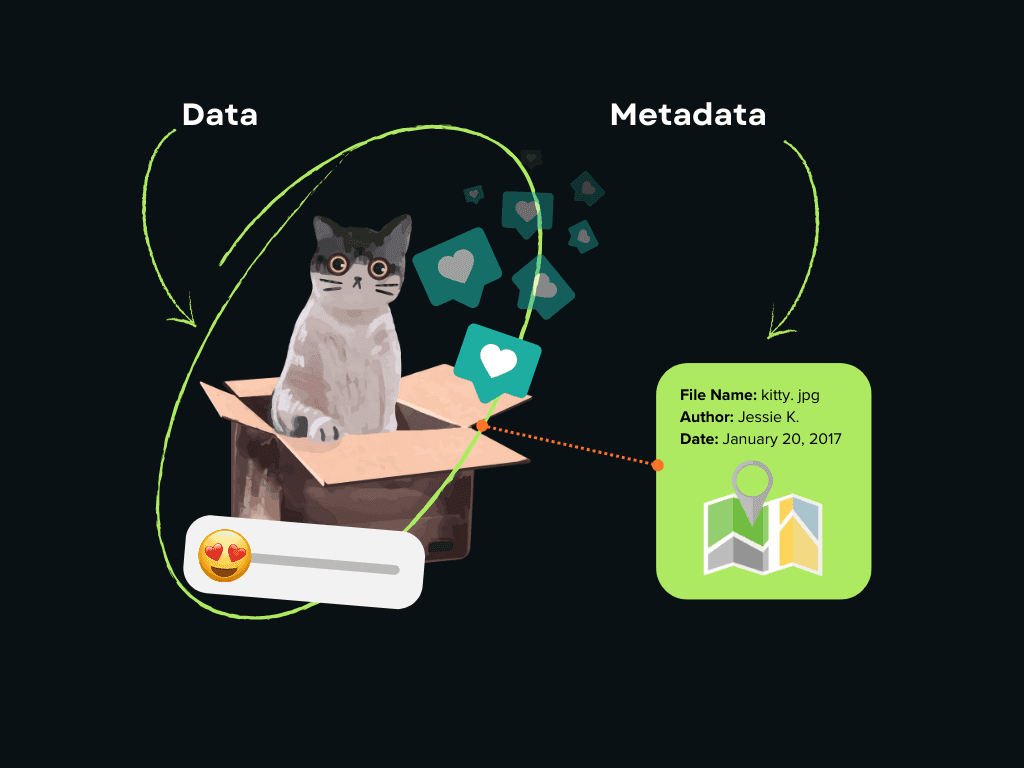
VPNはインターネット通信を暗号化し、次の情報を保護します。
- データ
- 閲覧したウェブサイト
- DNSリクエスト
- ログイン情報、メッセージ、ファイル
この暗号化により、ISPや公衆Wi-Fiの提供事業者など、接続を監視する相手から情報をプライベートに保てます。
ただし、一部のデータは引き続き見える状態です。
- 接続を利用しているという事実
- 接続先のIPアドレス
- パケットのサイズとデータ転送速度
- データ使用量の合計
データが暗号化されていても、ネットワークの観察者はこうした可視情報を分析し、オンライン活動について一部を推測できます。これは、暗号化された通信の検査を理解するうえで重要な概念です。
VPN通信の特定とは?
VPN通信の特定とは、送信内容をのぞき見ることなく、接続がVPNを使っているかどうかを見分けることです。
ネットワークはコンテンツを調べる代わりに、通信の宛先、データパケットの構成、時間の経過に伴うデータフローの安定性などを確認します。VPNトンネルの中身を見るのではなく、トンネルそのものを識別するのが目的です。
この種の特定は、主に次の組織などで行われます。
- インターネット事業者
- 企業や学校のネットワーク
- 地域やポリシーに関する規則を設けているコンテンツサイト
- *規則に基づいて通信をフィルタリングする必要があるネットワーク
ネットワークがVPN通信を特定したからといって、それをブロックしたり監視したりしているとは限りません。多くの場合、通常のウェブ通信とは別のカテゴリに分類しているだけです。
VPNとVPN通信の特定:何が違う?
「 VPNの特定 」と「 VPN通信の特定」は異なるものですが、混同されることがよくあります。この違いを知れば、復号できなくても暗号化された接続を見つけられる理由がわかります。
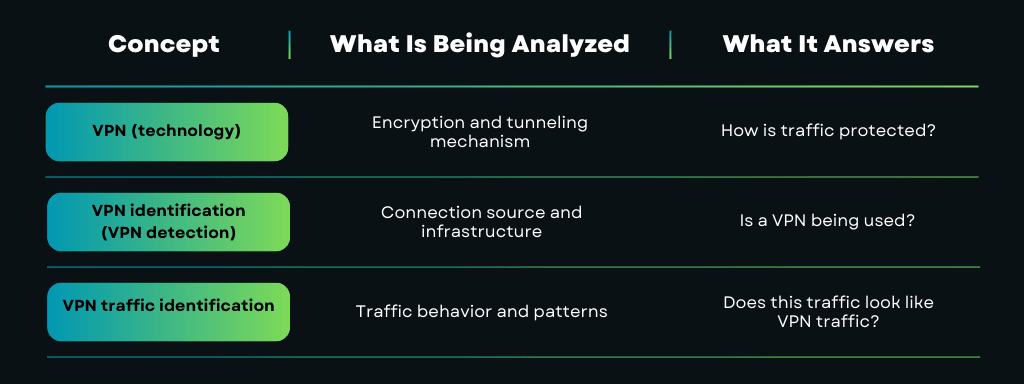
簡単に言えば、VPNは コンテンツを保護する一方、通信を特定する手法は 状況 や 振る舞いに着目します.
暗号化通信の検査と聞くと怖く感じるかもしれませんが、想像するほど侵襲的ではありません。VPNのデータをのぞき見るという意味ではなく、暗号化された接続の特徴を調べるものです。
コンテンツを読むのではなく、検査では通信のパターンを確認します。ネットワークは、パケットのタイミングやサイズ、接続の継続時間、データフローなどを調べることがあります。中身を見ずに、どの種類の通信かを判断できます。
この種の検査は、企業ネットワークや通信に厳しい規則がある環境でよく見られます。目的は通信の分類と制御であり、利用者の行動をのぞき見ることではありません。
VPN通信を特定する一般的な手法
一般的なVPN検出では、通常、IPアドレスを確認するだけです。一方、通信の特定では、暗号化されたデータが時間とともにどのように振る舞うかを調べます。複数の手法を組み合わせると、精度が高まることがよくあります。
通信フローとパケットの振る舞いの分析
最も一般的な手法の一つは、暗号化通信の 構造とリズム を分析することです。
VPN接続では、次のような特徴がよく見られます。
- 長時間続く、継続的な暗号化セッション。
- 比較的安定したパケットサイズ。
- 一貫した上りと下りの通信パターン。
この振る舞いは、短い通信のまとまりが断続的に発生し、より不規則になりやすい通常のウェブ閲覧とは異なります。
ここから何がわかるのでしょうか? 通信が一般的なHTTPSセッションではなく、継続的な暗号化トンネルに似ているかどうかです。
タイミングとパケット間隔の分析
パケットの内容が暗号化されていても、パケット間の タイミング は引き続き観察できます。
システムは次のような項目を分析します。
- パケットの頻度。
- 通信のまとまりが発生する間隔。
- アイドル状態からアクティブ状態への移行パターン。
VPNプロトコルでは、一定間隔のキープアライブ通信や、予測可能なタイミングの振る舞いが維持されることがよくあります。
ここから何がわかるのでしょうか? 日常的なウェブ閲覧よりも、VPNプロトコルに関連する統計的な特徴です。
プロトコルのハンドシェイクによるフィンガープリンティング
すべてのVPNプロトコルは、暗号化キーとセッションパラメーターを確立するためにハンドシェイクを行います。ハンドシェイクは暗号化されていますが、その 順序と構造 からフィンガープリントを特定できることがあります。
高度なシステムは次のような特徴を調べます。
- プロトコルのネゴシエーション順序。
- 特徴的なメッセージ長。
- 接続確立時のトランスポート層の振る舞い。
ここから何がわかるのでしょうか? 可能性の高いプロトコル群です(たとえば、最新のVPNか、一般的なTLS通信か)。
トランスポート層の特性
VPNはUDPやTCPなどのトランスポートプロトコルを使用しますが、その使い方は通常のウェブ通信とは異なることがよくあります。
特定システムは、次のような特徴を分析することがあります。
- TCPよりUDPを優先する傾向。
- 再試行と再送信の振る舞い。
- 輻輳への対処パターン。
ここから何がわかるのでしょうか? ページ単位でコンテンツを配信する通信ではなく、トンネリング向けに最適化された通信です。
復号を伴わないディープパケットインスペクション(DPI)
名称とは異なり、DPIはVPN通信を復号しません。代わりに、次の項目を調べます。
- パケットヘッダー。
- フローの一貫性。
- カプセル化の振る舞い。
DPIエンジンは、これらの特徴を既知の暗号化通信モデルと照合します。
ここから何がわかるのでしょうか? 通信が既知のVPNカプセル化プロファイルに一致するかどうかです。
セッション間の相関分析
より高度なシステムは、複数のセッションや接続にわたる通信の振る舞いを追跡します。
次のような特徴を調べます。
- 繰り返し現れる接続の振る舞い。
- IPアドレスが変わっても一貫している通信の特徴。
- 時間の経過に伴う類似した利用パターン。
ここから何がわかるのでしょうか? 単一セッションでの検出ではなく、長期にわたるVPN利用の行動指標です。
通信の特定が確率的である理由
VPN通信の特定が決定的な結果となることはまれです。各手法が示すのは、 一定の確度であり、絶対的な証明ではないことに注意が必要です。
最新の検出システムは、次の方法で動作します。
- 複数の弱いシグナルを組み合わせる。
- 可能性をスコア化する。
- ポリシーやリスク許容度に応じてしきい値を調整する。
このため誤検出が起きることがあり、VPNの検出は確証ではなく 分類として捉えるのが適切です。
暗号化されたVPN通信は復号できる?
通常、VPNの暗号化が適切に設定されていれば、ネットワークを監視する人が通信を読み取ることはできません。
現在のVPNは、データを強力に暗号化し、キーを安全に保つ仕組みを使っています。そのため、誰かがインターネット通信を傍受しても、キーがなければ意味のわからないデータに見えます。
通常、VPNのデータを読み取られるのは、別の問題が起きた場合です。たとえば、スマートフォンやコンピューターがウイルスに感染している場合や、非常に古い、または脆弱なVPN設定を使っている場合です。こうした問題は通常、VPNそのものではなく、デバイスに影響します。
この違いを理解することが重要です。通信の特定は、暗号化を破るのではなく、暗号化を迂回して行われます。
最新のVPNが通信の特定を抑える方法
最新のVPNは、通信の特定を暗号技術だけの問題ではなく、技術的な課題として捉えています。暗号化だけでは通信パターンを隠せないため、対策ではプロトコル層とトランスポート層で識別可能な特徴を減らすことに重点が置かれます。
重要な要素の一つは、 プロトコル設計です。現在のVPNプロトコルは、簡単にフィンガープリントを特定されるような固定されたパケット構造や予測可能なハンドシェイク順序を避けます。その代わりに、簡潔で一貫性のあるメッセージ形式を採用し、他の暗号化通信により自然になじむようにします。
もう一つの重要な要素は、 ポートとトランスポートの柔軟性です。最新のVPN実装は特定のポートに縛られず、広く使われているトランスポートプロトコルで動作できます。そのため、単純なポートベースのフィルタリングの効果が大幅に下がり、VPN固有の特徴も見えにくくなります。
通信の振る舞いも関係します。適切に設計されたVPNは、セッション間で 安定した暗号化とフローの特性を保ち、一般的な暗号化ウェブ通信と大きく異なるパターンを避けることを目指します。パケットのタイミングやサイズを完全に隠すことはできませんが、異常な特徴を減らすことで分類の精度を抑えられます。
VPNによっては、さらに 通信の難読化技術を実装し、暗号化を弱めずにパケットの見え方を変えます。こうした技術は保護対象のコンテンツを変えることなく、表面的にはVPN通信を他の暗号化接続と見分けにくくします。
最後に、 実装の品質 も理論と同じくらい重要です。強力なプロトコルでも、静的な設定、旧式のフォールバック、一貫しない暗号化設定で導入すると、簡単に特定されることがあります。最新のVPNは、意図しない露出を最小限に抑えるため、デバイスやネットワークを問わず一貫した振る舞いを優先します。
これらの対策を組み合わせても、通信が見えなくなると約束するものではありません。しかし、VPN通信を信頼できる精度で特定するために必要な技術的ハードルは大きく上がります。これが、今日のネットワーク環境における現実的な目標です。
日常的なVPN利用者にとっての意味
ほとんどの利用者にとって、VPN通信の特定は秘密を守ることより、アクセスと信頼性に関わる問題です。
ネットワークがVPN通信を検出すると、速度を落としたり、ブロックしたり、特別な方法で処理したりする可能性があります。公衆Wi-Fiでは接続に支障が出ることもあります。また、一部のネットワークでは、VPNを利用できるかどうかがこれによって決まることがあります。
ネットワークがVPNを見分ける仕組みを知っておくと、適切なVPNや設定を選び、どのようなことが起こり得るかを把握しやすくなります。
VPN通信の特定にまつわるよくある誤解
よくある誤解の一つは、VPNを使えばオンラインで完全に姿を隠せるというものです。実際には、活動をプライベートに保つのであって、活動そのものがなくなるわけではありません。
もう一つの誤解は、暗号化された通信は一切分析できないというものです。内容は保護されていますが、その振る舞いが完全に隠されるわけではありません。
また、すべてのVPNが通信の特定に同じように対処するわけではありません。プロトコルの選択、実装の品質、ネットワーク上での振る舞いは、いずれもVPN接続の特定されやすさに関わります。
境界を理解することがプライバシーにつながる
VPNは強力なプライバシーツールですが、魔法の隠れみのではありません。最新のネットワークにおける技術的な現実の中で動作しながら、最も重要なデータとオンライン活動を保護します。
VPN通信の特定や暗号化通信の検査の仕組みを理解すると、現実的な期待を持てるようになり、プライバシーについてよりよい判断ができます。Guru VPNでは、今日のインターネットの実際の仕組みに合わせ、安全で、耐障害性を備えた接続を構築することに注力しています。


