EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN-Kill-Switch erklärt: Was er ist und wie er funktioniert

 Das Wichtigste auf einen Blick

- Ein VPN-Kill-Switch unterbricht den Internetzugang Ihres Geräts sofort, wenn die VPN-Verbindung abbricht. So werden Ihre echte IP-Adresse und unverschlüsselter Datenverkehr nicht einmal für einen Moment offengelegt.
- Es gibt zwei Haupttypen: auf Systemebene (blockiert den gesamten Internetzugang) und auf App-Ebene (blockiert nur die Apps, die Sie zum Schutz ausgewählt haben).
- Häufige Ursachen für VPN-Abbrüche sind instabiles WLAN, überlastete oder weit entfernte Server sowie Konflikte mit Antivirenprogrammen oder Firewalls.
- Android verfügt über einen nativen Kill-Switch auf Betriebssystemebene in den Systemeinstellungen, unabhängig von einem eventuell zusätzlich angebotenen Kill-Switch der jeweiligen VPN-App.
- Nicht jedes kostenlose VPN verfügt über einen Kill-Switch. Viele Anbieter bieten ihn nur in kostenpflichtigen Tarifen an. Es lohnt sich daher, dies zu prüfen, bevor Sie sich darauf verlassen.
- Guru VPN und ähnliche Apps sollen diesen Schutz dauerhaft gewährleisten, sodass Sie nicht daran denken müssen, ihn immer wieder zu überprüfen.
Schon eine VPN-Unterbrechung von wenigen Sekunden kann ausreichen, um Ihre echte IP-Adresse preiszugeben – genau das soll ein Kill-Switch verhindern. Wenn Sie schon einmal nach „Was ist ein VPN-Kill-Switch?“ gesucht und sich gefragt haben, ob Sie wirklich einen brauchen, lautet die kurze Antwort: wahrscheinlich ja – besonders, wenn Sie öffentliches WLAN nutzen, gelegentlich Torrents herunterladen oder einfach nicht möchten, dass bei einem Verbindungsabbruch Ihr unverschlüsselter Datenverkehr unbemerkt bei Ihrem Internetanbieter landet. Im Folgenden erklären wir, was diese Funktion bewirkt, worin sich Schutz auf System- und App-Ebene unterscheidet, was sich unter Android ändert und was Sie von Apps wie Guru VPN erwarten können, die diesen Schutz direkt in die Verbindung integrieren.
Die wichtigsten Erkenntnisse
- Ein VPN-Kill-Switch unterbricht den Internetzugang Ihres Geräts sofort, wenn die VPN-Verbindung abbricht. So werden Ihre echte IP-Adresse und unverschlüsselter Datenverkehr nicht einmal für einen Moment offengelegt.
- Es gibt zwei Haupttypen: auf Systemebene (blockiert den gesamten Internetzugang) und auf App-Ebene (blockiert nur die Apps, die Sie zum Schutz ausgewählt haben).
- Häufige Ursachen für VPN-Abbrüche sind instabiles WLAN, überlastete oder weit entfernte Server sowie Konflikte mit Antivirenprogrammen oder Firewalls.
- Android verfügt über einen nativen Kill-Switch auf Betriebssystemebene in den Systemeinstellungen, unabhängig von einem eventuell zusätzlich angebotenen Kill-Switch der jeweiligen VPN-App.
- Nicht jedes kostenlose VPN verfügt über einen Kill-Switch. Viele Anbieter bieten ihn nur in kostenpflichtigen Tarifen an. Es lohnt sich daher, dies zu prüfen, bevor Sie sich darauf verlassen.
- Guru VPN und ähnliche Apps sollen diesen Schutz dauerhaft gewährleisten, sodass Sie nicht daran denken müssen, ihn immer wieder zu überprüfen.
Was ist ein VPN-Kill-Switch?
Ein VPN-Kill-Switch ist ein Sicherheitsmechanismus, der unauffällig im Hintergrund Ihrer VPN-App läuft und auf genau ein Ereignis wartet: dass der verschlüsselte Tunnel zwischen Ihrem Gerät und dem VPN-Server unerwartet abbricht. Sobald das geschieht, greift der Kill-Switch ein und verhindert, dass Ihr Gerät Datenverkehr über das Internet außerhalb dieses Tunnels sendet oder empfängt. Dadurch verhindert er, dass Ihre Verbindung unbemerkt auf Ihr normales, unverschlüsseltes Netzwerk zurückfällt.
Ohne diesen Schutz bleibt ein VPN-Abbruch auf denkbar ungünstige Weise unbemerkt. Ihr Gerät verbindet sich normalerweise innerhalb von ein oder zwei Sekunden wieder direkt über Ihren Internetanbieter mit dem Internet. Wenn Sie nicht die ganze Zeit auf die App schauen, würden Sie nicht bemerken, dass Ihre echte IP-Adresse, Ihre Surfaktivitäten und Ihr Standort kurzzeitig offengelegt wurden. Ein Kill-Switch schließt diese Lücke, indem er „VPN ist ausgefallen“ als Grund behandelt, den gesamten Datenverkehr zu stoppen, statt einfach unbemerkt weiterzulaufen.
Dabei ist zu beachten, dass sich nicht alle Implementierungen eines VPN-Kill-Switches gleich verhalten. Manche Anbieter aktivieren den Schutz erst nach einem unerwarteten Abbruch. Andere blockieren den Internetzugang standardmäßig, sobald Sie die App starten, und lassen Datenverkehr erst zu, wenn der VPN-Tunnel nachweislich aktiv ist. Das bedeutet, dass Sie bereits geschützt sind, bevor der erste Verbindungsversuch erfolgreich ist – und nicht erst nach einem späteren Abbruch.
Wie funktioniert ein VPN-Kill-Switch?
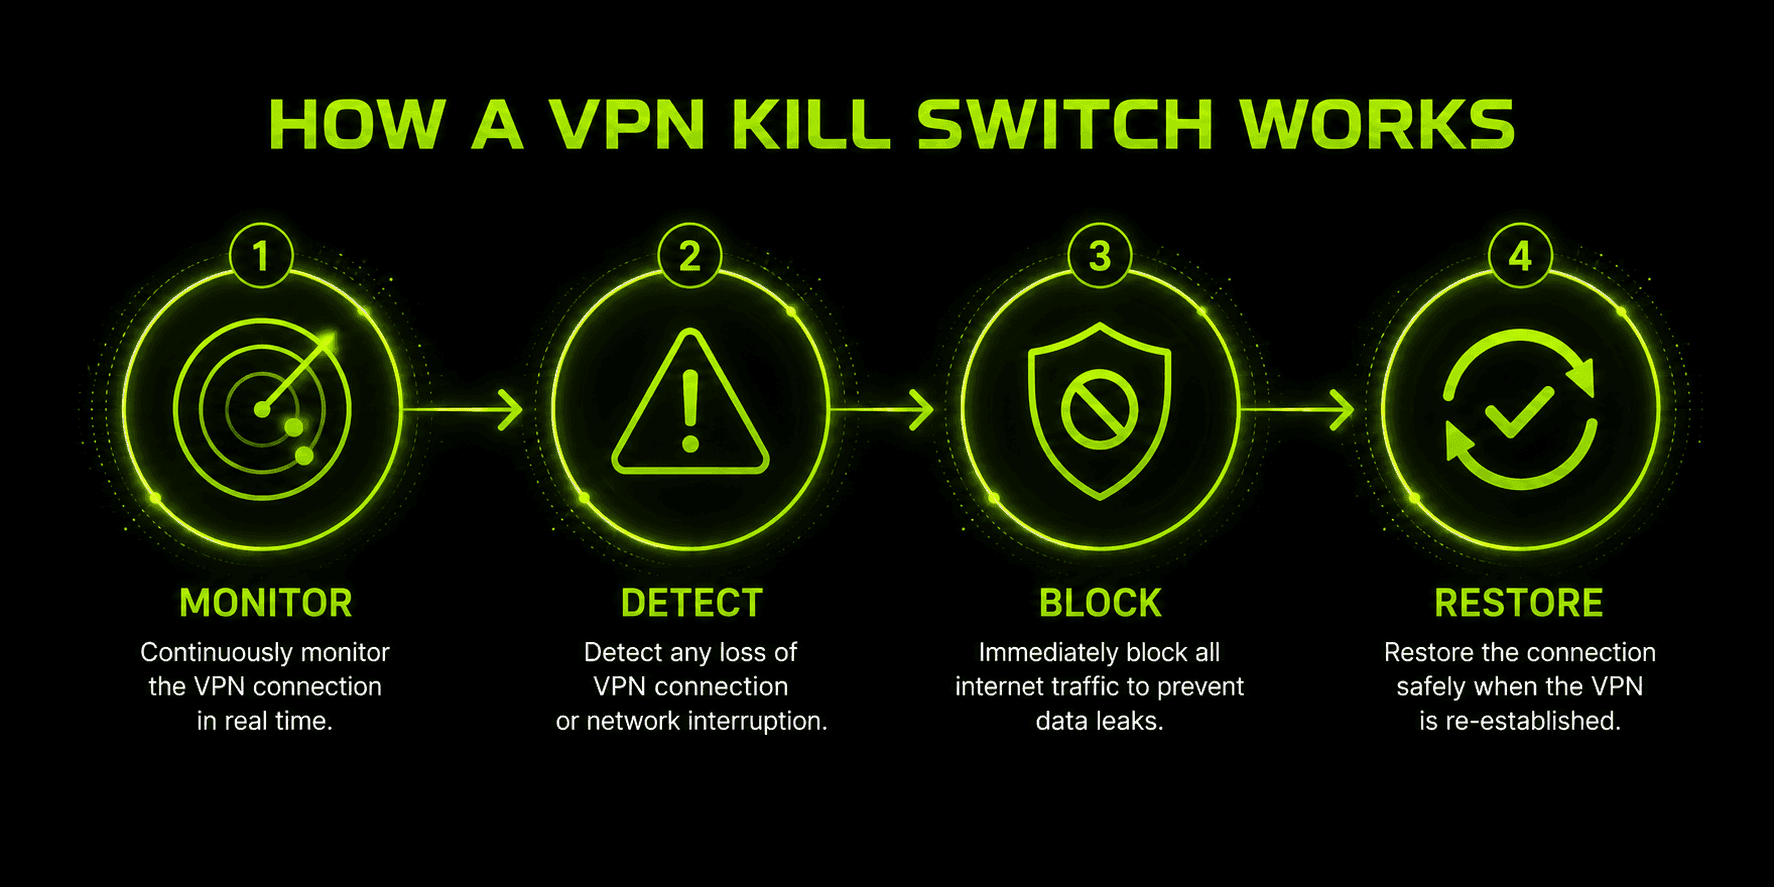
Im Hintergrund folgen die meisten Kill-Switches derselben grundlegenden Abfolge, unabhängig davon, welche VPN-App sie implementiert:
- Überwachen – Die App prüft laufend den Status der VPN-Verbindung und der Netzwerkschnittstelle des Geräts auf Anzeichen eines Abbruchs: einen verlorenen Handshake, eine geänderte IP-Adresse oder eine vollständig verschwundene Tunnelschnittstelle.
- Erkennen – Sobald sich etwas ändert, registriert der Kill-Switch dies als Fehler, selbst wenn die Unterbrechung nur einen Augenblick dauert.
- Blockieren – Die App wendet Regeln auf Firewall-Ebene an, die jeglichen Datenverkehr zum Netzwerk unterbinden, sofern er nicht durch den verschlüsselten Tunnel geleitet wird. Je nach aktivem Modus gilt dies für das gesamte System oder eine bestimmte App-Liste.
- Wiederherstellen – Sobald die VPN-Verbindung wiederhergestellt und der Tunnel erneut als sicher bestätigt ist, läuft der normale Datenverkehr automatisch weiter, ohne dass Sie etwas tun müssen.
Diese Abfolge unterscheidet einen echten Kill-Switch von einer VPN-App, die nach einem Abbruch lediglich versucht, sich „schnell wieder zu verbinden“. Auch eine schnelle Wiederverbindung lässt ein Zeitfenster – und sei es noch so kurz –, in dem Ihr Datenverkehr ungeschützt übertragen werden könnte. Ein ordnungsgemäß funktionierender Kill-Switch schließt dieses Fenster, indem er zuerst blockiert und sich danach wieder verbindet. So entsteht keine Lücke, durch die Ihre echte IP-Adresse oder unverschlüsselte Daten nach außen gelangen könnten.
Kill-Switches auf System- und App-Ebene im Vergleich
Kill-Switches gibt es im Allgemeinen in zwei Varianten. Der Unterschied ist wichtiger, als es zunächst scheinen mag.
Ein Kill-Switch auf Systemebene blockiert den gesamten Internetverkehr auf dem Gerät, sobald die VPN-Verbindung abbricht. Jede App, jeder Browser-Tab und jeder Hintergrundprozess verliert die Verbindung, bis das VPN wieder aktiv ist. Das ist die umfassendere Option und diejenige, die sicherheitsorientierte Quellen tendenziell empfehlen, da keine App versehentlich durch eine Lücke in den Regeln Daten preisgeben kann.
Ein Kill-Switch auf App-Ebene geht gezielter vor und unterbricht nur die von Ihnen ausgewählten Apps – zum Beispiel einen Torrent-Client –, während alles andere, etwa Ihre E-Mails oder ein Videoanruf, normal verbunden bleibt. Das bedeutet mehr Komfort bei etwas geringerem Schutz: Aufgaben, die Sie nicht schützen lassen wollten, werden nicht unterbrochen. Jede App außerhalb Ihrer Auswahlliste ist jedoch ungeschützt, wenn das VPN ausfällt.
| Merkmal | Kill-Switch auf Systemebene | Kill-Switch auf App-Ebene |
|---|---|---|
Umfang | Blockiert den gesamten Internetverkehr auf dem Gerät | Blockiert nur die von Ihnen ausgewählten Apps |
Schutz | Umfassend – keine Lücken, durch die Daten entweichen | Teilweise – nicht ausgewählte Apps bleiben ungeschützt |
Unterbrechungen | Kann andere Aufgaben unterbrechen (Anrufe, Downloads) | Minimal – betrifft nur ausgewählte Apps |
Am besten geeignet für | Öffentliches WLAN, sensible Arbeit, Journalisten/Aktivisten | Torrent-Nutzung oder eine einzelne App mit hohem Risiko |
Verfügbarkeit | Unter Windows/macOS/Linux weit verbreitet; auf Mobilgeräten eingeschränkter | Von einigen Anbietern als Zusatzoption angeboten |
Unabhängig davon, welchen Modus Sie wählen: Dass ein VPN mit Kill-Switch-Schutz überhaupt eine solche Wahl erfordert, sagt etwas Wichtiges aus: Eine hundertprozentige Verfügbarkeit gibt es nicht. Server werden überlastet, Netzwerke haben Aussetzer, und kein Anbieter kann eine Verbindung versprechen, die niemals auch nur für eine Sekunde abbricht. Genau deshalb ist das Verhalten im Fehlerfall genauso wichtig wie die Verbindung selbst.
Es lohnt sich, zwei verwandte, aber unterschiedliche Risiken zu unterscheiden, vor denen ein Kill-Switch schützt: ein IP-Leck, bei dem die echte IP-Adresse Ihres Geräts sichtbar wird, weil der Datenverkehr vollständig am VPN vorbeigeleitet wird, und ein DNS-Leck. Dabei handelt es sich um ein enger gefasstes Problem: Die DNS-Abfragen Ihres Geräts – also Anfragen, die einen Website-Namen in eine Adresse umwandeln – werden an den DNS-Server Ihres normalen Netzwerks statt an den des VPN gesendet, selbst wenn der übrige Datenverkehr weiterhin korrekt durch den Tunnel läuft. Ein DNS-Leck kann Ihrem Internetanbieter Ihre Surfaktivitäten offenlegen (also welche Websites Sie aufrufen), selbst wenn Ihre IP-Adresse verborgen bleibt. Daher muss ein gut implementierter Kill-Switch beide Arten von Datenverkehr blockieren, nicht nur den allgemeinen Internetzugang.
Bei Kill-Switches auf App-Ebene setzen die meisten Anbieter eine Whitelist (manchmal auch Ausnahmeliste genannt) ein: Auf einer Einstellungsseite fügen Sie die Apps hinzu, die den Kill-Switch umgehen und auch dann weiterlaufen dürfen, wenn das VPN abbricht. Dazu öffnen Sie normalerweise die Kill-Switch-Einstellungen, suchen die Liste „App-Ausnahmen“ oder „Zulässige Apps“ und fügen nur die Apps hinzu, die Sie bewusst ungeschützt lassen möchten. Alles, was nicht auf dieser Liste steht, unterliegt dem Standardverhalten, in der Regel dem Schutz auf Systemebene. Je weniger Apps auf der Liste stehen, desto mehr ähnelt das Verhalten eines Kill-Switches auf App-Ebene dem eines vollständigen Kill-Switches auf Systemebene.
Häufige Ursachen für VPN-Verbindungsabbrüche
Ein Kill-Switch ist nur deshalb wichtig, weil VPN-Verbindungen tatsächlich abbrechen – häufiger, als den meisten bewusst ist. Die üblichen Ursachen:
- Instabiles oder schwaches WLAN. Die häufigste Ursache. Ein schwaches Signal oder ein überlastetes Netzwerk kann den Tunnel unterbrechen, ohne dass Sie es bemerken, bis etwas nicht mehr lädt.
- Wechsel des Netzwerks. Beim Wechsel vom WLAN zu mobilen Daten oder zwischen WLAN-Netzwerken wird der bestehende Tunnel kurz unterbrochen, während das Gerät die Verbindung wiederherstellt.
- Überlastete oder weit entfernte Server. Bei einem stark ausgelasteten VPN-Server oder einem Server, der geografisch weit von Ihnen entfernt ist, ist die Wahrscheinlichkeit höher, dass die Verbindung in eine Zeitüberschreitung läuft oder abbricht.
- Konflikte mit Firewall oder Antivirenprogramm. Sicherheitssoftware auf Ihrem eigenen Gerät kann manchmal die Fähigkeit des VPN-Clients beeinträchtigen, die Verbindung aufrechtzuerhalten.
- Ruhezustand oder Neustarts des Geräts. Wenn Laptops in den Ruhezustand wechseln oder Smartphones über Nacht neu starten, kann eine aktive VPN-Sitzung unbemerkt abbrechen.
- Drosselung oder Eingriffe durch den Internetanbieter. Manche Internetanbieter erkennen VPN-Datenverkehr gezielt und drosseln ihn, was zu wiederholten Verbindungsabbrüchen führen kann.
Keine dieser Ursachen ist ungewöhnlich oder selten – es handelt sich um normales Netzwerkverhalten. Genau darum geht es: Ein Kill-Switch schützt nicht vor einem exotischen Sonderfall, sondern vor den alltäglichen Gründen für kurze Verbindungsaussetzer.
Kill-Switches großer VPN-Anbieter im Vergleich
Die zugrunde liegende Abfolge aus Überwachen, Erkennen, Blockieren und Wiederherstellen ist bei den Anbietern ähnlich. Bezeichnungen und genaue Funktionsweise unterscheiden sich jedoch genug, dass es sich lohnt, genau hinzusehen, was Sie erhalten, statt anzunehmen, ein Häkchen in den Einstellungen bewirke das Erwartete.
| Anbieter | Bezeichnung | Funktionsweise |
|---|---|---|
ProtonVPN | Standard / Advanced Kill Switch | Standard wird nur bei unbeabsichtigten Abbrüchen aktiv. Advanced blockiert standardmäßig den gesamten Datenverkehr ohne Ausnahmen, auch bevor Sie eine Verbindung herstellen, und bleibt nach Neustarts aktiv. |
Surfshark | Soft / Strict Kill Switch | Soft wird nur bei unerwarteten Abbrüchen aktiv. Strict blockiert den Internetzugang immer dann, wenn das VPN nicht aktiv ist, auch bei absichtlicher Trennung. |
ExpressVPN | Network Lock | Ein einzelner Modus auf Systemebene, der anders als „Kill-Switch“ bezeichnet wird, aber auf dieselbe Weise funktioniert. |
NordVPN | App Kill Switch + System Kill Switch | Bietet sowohl einen Modus auf App-Ebene als auch einen auf Systemebene, sodass Nutzer je nach Situation wählen können. |
Die praktische Erkenntnis lautet: Die Frage „Hat dieses VPN einen Kill-Switch?“ ist nur die halbe Frage. Ob standardmäßig schon vor dem Verbindungsaufbau blockiert wird (proaktiv) oder erst nach einem Abbruch (reaktiv) und ob der Schutz einen Neustart übersteht, unterscheidet sich je nach Implementierung erheblich. Prüfen Sie daher das konkrete Verhalten, statt davon auszugehen, dass ein gesetztes Häkchen maximalen Schutz bedeutet.
VPN-Kill-Switch nach Plattform: Was sich bei den Betriebssystemen ändert
Dieselbe Kernfunktion verhält sich nicht auf allen Plattformen gleich. Das liegt zum Teil daran, wie viel Kontrolle die einzelnen Betriebssysteme einer App über den Netzwerkstapel geben, und zum Teil an dokumentierten Besonderheiten, die man kennen sollte.
Windows und Linux gewähren VPN-Apps im Allgemeinen den umfassendsten Zugriff auf die Firewall. Deshalb sind die umfassendsten Kill-Switch-Modi – darunter bei einigen Apps ein dauerhafter, auch nach Neustarts aktiver Schutz – meist nur unter Windows/Linux verfügbar. Auch Whitelists mit App-Ausnahmen für einen Kill-Switch sind bei mehreren Anbietern meist nur unter Windows/macOS verfügbar. Linux und mobile Plattformen bieten weniger fein abgestufte Kontrollmöglichkeiten.
macOS und iOS haben eine dokumentierte Besonderheit, die man kennen sollte: Bestimmte DNS-Anfragen, die von Apples eigenen Systemdiensten erzeugt werden, können den VPN-Tunnel umgehen, selbst wenn ein Kill-Switch aktiviert ist. Denn diese Anfragen werden auf einer Systemebene verarbeitet, auf die der Kill-Switch nicht vollständig zugreifen kann. Es handelt sich um eine eng begrenzte Lücke – Ihr allgemeines Surfverhalten wird dadurch nicht offengelegt –, aber auf Apple-Plattformen besteht diese tatsächliche Einschränkung, für die es unter Windows oder Android keine Entsprechung gibt. macOS-Nutzer können außerdem beim Wechsel zwischen VPN-Servern eine kurze Offenlegung der IP-Adresse bemerken, selbst wenn der Kill-Switch aktiv ist, da der alte Tunnel einen Sekundenbruchteil vor der Bestätigung des neuen geschlossen wird.
Android handhabt dies etwas anders als die meisten anderen Plattformen, denn ein Teil des Schutzes ist unabhängig von der verwendeten VPN-App in das Betriebssystem selbst integriert. Unter Einstellungen → Netzwerk & Internet → VPN → Zahnrad-Symbol neben dem ausgewählten VPN bietet Android zwei Schalter: „Always-on VPN“ und „Verbindungen ohne VPN blockieren“. Wenn Sie beide aktivieren, erhalten Sie einen VPN-Kill-Switch auf Systemebene, der direkt von Androids eigener Software durchgesetzt wird. Kein Internetverkehr erreicht das Netzwerk, solange diese VPN-Verbindung nicht aktiv ist – unabhängig davon, mit welcher App Sie die Verbindung herstellen.
Das ist wichtig, weil der Schutz dadurch nicht verschwindet, wenn Ihre VPN-App abstürzt, zwangsweise geschlossen wird oder ihren eigenen Kill-Switch nur unzureichend umsetzt. Das Betriebssystem setzt die Regel auf einer niedrigeren Ebene durch, die keine einzelne App erreichen kann. Dennoch kann ein Android-VPN mit integriertem Kill-Switch zusätzlich zur Betriebssystemeinstellung Vorteile bieten: Manche Apps erkennen Abbrüche schneller, bieten detailliertere Ausnahmen auf App-Ebene oder klarere Statusanzeigen als der recht einfache native Android-Schalter.
Praktisch empfiehlt es sich, wenn möglich beides zusammen zu verwenden: Aktivieren Sie Androids native Option „Verbindungen ohne VPN blockieren“ als Grundschutz und nutzen Sie zusätzlich den Kill-Switch Ihrer VPN-App für einen direkteren Schutz, der Apps berücksichtigt.
Noch eine plattformübergreifende Wechselwirkung, die Sie kennen sollten: Kill-Switches und Split-Tunneling funktionieren nicht immer gut zusammen. Ein Kill-Switch soll Datenverkehr außerhalb des Tunnels blockieren, während Split-Tunneling bestimmte Daten bewusst außerhalb des Tunnels leitet. Dadurch können die beiden Funktionen miteinander in Konflikt geraten. In der Dokumentation der meisten Anbieter steht, dass diese Kombination nur unter Windows zuverlässig funktioniert. Unter macOS, Linux und auf Mobilgeräten wird entweder eine Funktion deaktiviert, während die andere aktiv ist, oder es sind zusätzliche Einstellungen nötig, um beide gleichzeitig zu verwenden. Wenn Sie beide Funktionen nutzen, sollten Sie die konkrete Kombination auf Ihrer Plattform testen, statt anzunehmen, dass sie standardmäßig problemlos zusammenspielen.
So testen Sie, ob Ihr Kill-Switch wirklich funktioniert
Einen Kill-Switch in den Einstellungen einzuschalten, bestätigt noch nicht, dass er tatsächlich etwas bewirkt. Da die Funktion gerade einen Fehler auffangen soll, den Sie sonst nicht bemerken würden, lohnt es sich, sie direkt zu überprüfen, statt sich blind darauf zu verlassen:
- Stellen Sie wie gewohnt eine VPN-Verbindung her und prüfen Sie, ob sie aktiv ist. Rufen Sie über eine beliebige „Wie lautet meine IP-Adresse?“-Seite Ihre IP-Adresse ab, um sich die Adresse des VPN-Servers zu notieren.
- Erzwingen Sie den Verbindungsabbruch ohne die Trennen-Schaltfläche der App zu verwenden: Schließen Sie die VPN-App über den Task-Manager Ihres Geräts zwangsweise oder blockieren Sie die App vorübergehend in Ihren Firewall-Einstellungen. So simulieren Sie einen unerwarteten Abbruch, für den ein Kill-Switch gedacht ist, und keine ordnungsgemäße, absichtliche Trennung.
- Versuchen Sie, eine Webseite zu laden. Wenn der Kill-Switch funktioniert, sollte nichts geladen werden – weder über Ihre normale Verbindung noch teilweise. Wird eine Seite erfolgreich geladen, während das VPN nicht verbunden ist, funktioniert der Kill-Switch nicht wie erwartet.
- Verbinden Sie die VPN-App erneut und prüfen Sie, ob Ihr Internetzugang automatisch wiederhergestellt wird, sobald der Tunnel wieder aktiv ist, ohne dass Sie etwas anderes manuell zurücksetzen müssen.
Es ist sinnvoll, diese Überprüfung einmal nach der ersten Einrichtung eines Kill-Switches und erneut nach jedem größeren App- oder Betriebssystem-Update durchzuführen. Ein Kill-Switch kann bei einem Update unbemerkt seine Funktion verlieren, ohne erkennbare Symptome – bis zu dem Moment, in dem Sie ihn tatsächlich brauchen.
Kostenloses VPN mit Kill-Switch: Was Sie erwarten können
Wenn Sie nach einem kostenlosen VPN mit Kill-Switch suchen, sollten Sie realistische Erwartungen haben. Diese Funktion behalten Anbieter besonders häufig kostenpflichtigen Tarifen vor. Ihre gute Implementierung erfordert erheblichen Entwicklungsaufwand, und bei kostenlosen Tarifen geht es oft eher darum, Kosten zu minimieren als den Schutz möglichst umfassend zu gestalten. Bei einigen bekannten kostenlosen VPN-Tarifen fehlt der Kill-Switch vollständig, obwohl der Markenname derselbe ist. Daher können sich der kostenlose und der kostenpflichtige Tarif derselben App beim Schutz deutlich unterscheiden.
Das bedeutet nicht, dass jeder kostenlose Tarif darauf verzichtet – manche Anbieter schließen auch in ihren kostenlosen Tarif einen einfachen Kill-Switch ein. Die Funktion ist jedoch uneinheitlich genug, dass Sie nicht davon ausgehen sollten, sie sei enthalten. Wenn Ihnen ein Kill-Switch wichtig ist – und das sollte er für alle sein, die regelmäßig öffentliches WLAN nutzen –, lohnt es sich, die Funktionsliste des Tarifs zu prüfen, bevor Sie sich auf den Schutz verlassen. Das dauert nur zwei Minuten.
Warum Guru VPN wählen?
Ein Kill-Switch ist nur nützlich, wenn er tatsächlich Teil der verwendeten App ist. Deshalb lohnt es sich, genau hinzusehen, statt eine Funktionsliste einfach für bare Münze zu nehmen. Guru VPN verfügt über einen Kill-Switch, der auf dem oben beschriebenen Prinzip aus Überwachen, Erkennen, Blockieren und Wiederherstellen beruht. Er soll dafür sorgen, dass ein Verbindungsabbruch Ihr Surfen unterbricht, statt es unbemerkt offenzulegen – ohne dass Sie den Verbindungsstatus selbst ständig überwachen müssen.
Neben dem Kill-Switch selbst kommt es im Alltag auf das übrige Leistungspaket an: gleichbleibende Verschlüsselung bei jeder Verbindung, eine große Auswahl an Serverstandorten, damit meist ein nahegelegener, nicht überlasteter Server verfügbar ist (was den oben genannten Ursachen zufolge auch weniger Abbrüche von vornherein bedeutet), und eine so einfache App, dass Sie keinen Leitfaden lesen müssen, um den Schutz einzuschalten. Welche Funktionen die einzelnen Tarife enthalten, erfahren Sie auf der Preisseite. Prüfen Sie auf der Serverliste , ob Ihre bevorzugten Regionen abgedeckt sind, bevor Sie entscheiden, welcher Tarif zu Ihrer tatsächlichen VPN-Nutzung passt.
Häufig gestellte Fragen
Das ist eine im Hintergrund laufende Sicherheitsfunktion, die den Internetzugang Ihres Geräts sofort unterbricht, wenn die VPN-Verbindung abbricht. So fällt Ihr Datenverkehr nicht unbemerkt auf eine ungeschützte, unverschlüsselte Verbindung zurück.
Vor allem vor der Offenlegung Ihrer IP-Adresse und vor dem Austreten unverschlüsselter Daten bei einem Verbindungsfehler – also in den Momenten, in denen sich Ihr Gerät sonst direkt über Ihr normales Netzwerk erneut verbinden würde, ohne dass Sie bemerken, dass das VPN ausgefallen ist.
Nein. Solange das VPN normal verbunden ist, wirkt er sich nicht auf die Geschwindigkeit aus. Er wird nur bei einem Verbindungsabbruch aktiv und blockiert dann den Datenverkehr vollständig, statt ihn zu verlangsamen, bis die VPN-Verbindung wiederhergestellt ist.
In der Regel ja. Bei den meisten Apps können Sie ihn in den Einstellungen deaktivieren. Dadurch entfällt jedoch genau der Schutz vor dem Szenario, für das er gedacht ist. Deshalb lässt man ihn im Allgemeinen am besten eingeschaltet.
Bei einem IP-Leck wird Ihre echte IP-Adresse offengelegt, weil der Datenverkehr vollständig am VPN vorbeigeleitet wird. Ein DNS-Leck ist enger gefasst: Ihre DNS-Abfragen, die Website-Namen in Adressen umwandeln, laufen über Ihr normales Netzwerk statt über das VPN. Dadurch können Ihre Surfaktivitäten offengelegt werden, selbst wenn Ihre IP-Adresse verborgen bleibt.
Auf manchen Plattformen ja. Windows ist im Allgemeinen am zuverlässigsten, wenn Sie beides kombinieren. Unter macOS, Linux und auf Mobilgeräten können die beiden Funktionen miteinander in Konflikt geraten: Die eine soll Datenverkehr außerhalb des Tunnels blockieren, während die andere bestimmte Daten bewusst außerhalb des Tunnels leitet. Testen Sie daher die konkrete Kombination auf Ihrem Gerät, statt anzunehmen, dass sie standardmäßig funktioniert.
Fazit
Ein VPN-Kill-Switch ist keine auffällige Funktion, und meistens werden Sie nicht einmal bemerken, dass er vorhanden ist – genau das ist der Sinn der Sache. Er ist für die Momente gedacht, in denen ein Verbindungsabbruch sonst unbemerkt Ihre echte IP-Adresse und unverschlüsselten Datenverkehr offenlegen würde, während Sie davon ausgehen, weiterhin geschützt zu sein. Ob der Schutz systemweit durchgesetzt, auf bestimmte Apps beschränkt oder unter Android auf Betriebssystemebene integriert ist: Die grundlegende Aufgabe bleibt gleich. Eine fehlgeschlagene VPN-Verbindung soll ein Grund sein, den Datenverkehr anzuhalten, statt ungeschützt weiterzumachen. Guru VPN integriert diesen Schutz als einen Bestandteil davon, die Verbindung vom Moment der Aktivierung an zuverlässig zu halten.