EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Kill switch de VPN: o que é e como funciona

 Principais pontos

- Um kill switch de VPN corta o acesso do seu dispositivo à internet assim que a conexão VPN cai, para que seu endereço IP real e o tráfego não criptografado nunca sejam expostos, nem por um instante.
- Há dois tipos principais: no nível do sistema (bloqueia todo o acesso à internet) e no nível do app (bloqueia apenas os apps que você escolheu proteger).
- Entre as causas comuns de quedas de VPN estão Wi-Fi instável, servidores sobrecarregados ou distantes e conflitos com antivírus ou firewall.
- O Android tem um kill switch nativo no nível do sistema operacional, integrado às configurações do sistema e separado de qualquer kill switch que um app de VPN ofereça por conta própria.
- Nem toda VPN gratuita inclui um kill switch — muitos provedores reservam o recurso para os planos pagos, então vale conferir antes de contar com ele.
- O Guru VPN e apps semelhantes buscam manter essa proteção contínua, em vez de exigir que você se lembre de conferir tudo de novo.
Perder a conexão VPN por apenas alguns segundos pode bastar para expor seu endereço IP real — e é exatamente esse tipo de falha que um kill switch foi criado para evitar. Se você já pesquisou o que é um kill switch de VPN e ficou na dúvida se realmente precisa de um, a resposta curta é: provavelmente sim, principalmente se você usa Wi-Fi público, faz downloads por torrent de vez em quando ou simplesmente não quer que uma queda na conexão entregue silenciosamente seu tráfego não criptografado ao seu provedor de internet. A seguir, explicamos o que esse recurso realmente faz, a diferença entre a proteção no nível do sistema e no nível do app, o que muda no Android e o que esperar de apps como o Guru VPN que integram essa proteção diretamente à conexão.
Principais conclusões
- Um kill switch de VPN corta o acesso do seu dispositivo à internet assim que a conexão VPN cai, para que seu endereço IP real e o tráfego não criptografado nunca sejam expostos, nem por um instante.
- Há dois tipos principais: no nível do sistema (bloqueia todo o acesso à internet) e no nível do app (bloqueia apenas os apps que você escolheu proteger).
- Entre as causas comuns de quedas de VPN estão Wi-Fi instável, servidores sobrecarregados ou distantes e conflitos com antivírus ou firewall.
- O Android tem um kill switch nativo no nível do sistema operacional, integrado às configurações do sistema e separado de qualquer kill switch que um app de VPN ofereça por conta própria.
- Nem toda VPN gratuita inclui um kill switch — muitos provedores reservam o recurso para os planos pagos, então vale conferir antes de contar com ele.
- O Guru VPN e apps semelhantes buscam manter essa proteção contínua, em vez de exigir que você se lembre de conferir tudo de novo.
O que é um kill switch de VPN?
Um kill switch de VPN é um mecanismo de segurança que funciona discretamente em segundo plano no app de VPN, aguardando que uma única coisa aconteça: a falha inesperada do túnel criptografado entre seu dispositivo e o servidor VPN. Quando isso acontece, o kill switch entra em ação e impede que seu dispositivo envie ou receba qualquer tráfego de internet fora desse túnel — em vez de deixar a conexão voltar silenciosamente à sua rede comum, sem criptografia.
Sem essa proteção, uma queda na conexão VPN pode passar despercebida da pior forma possível. Em geral, em um ou dois segundos, seu dispositivo se reconecta à internet diretamente pelo provedor de internet e, a menos que você fique olhando para o app o tempo todo, nem perceberia que seu endereço IP real, sua atividade de navegação e sua localização ficaram expostos por alguns instantes. O kill switch elimina essa brecha ao tratar “VPN desconectada” como motivo para interromper todo o tráfego, e não como motivo para continuar em silêncio.
Vale deixar claro que nem toda implementação de kill switch em VPN funciona da mesma maneira. Alguns provedores ativam a proteção apenas após uma queda inesperada; outros bloqueiam o acesso à internet por padrão assim que você abre o app e só liberam o tráfego quando o túnel VPN é confirmado como ativo — ou seja, você fica protegido mesmo antes de a primeira tentativa de conexão dar certo, e não apenas depois de uma falha posterior.
Como funciona um kill switch de VPN?
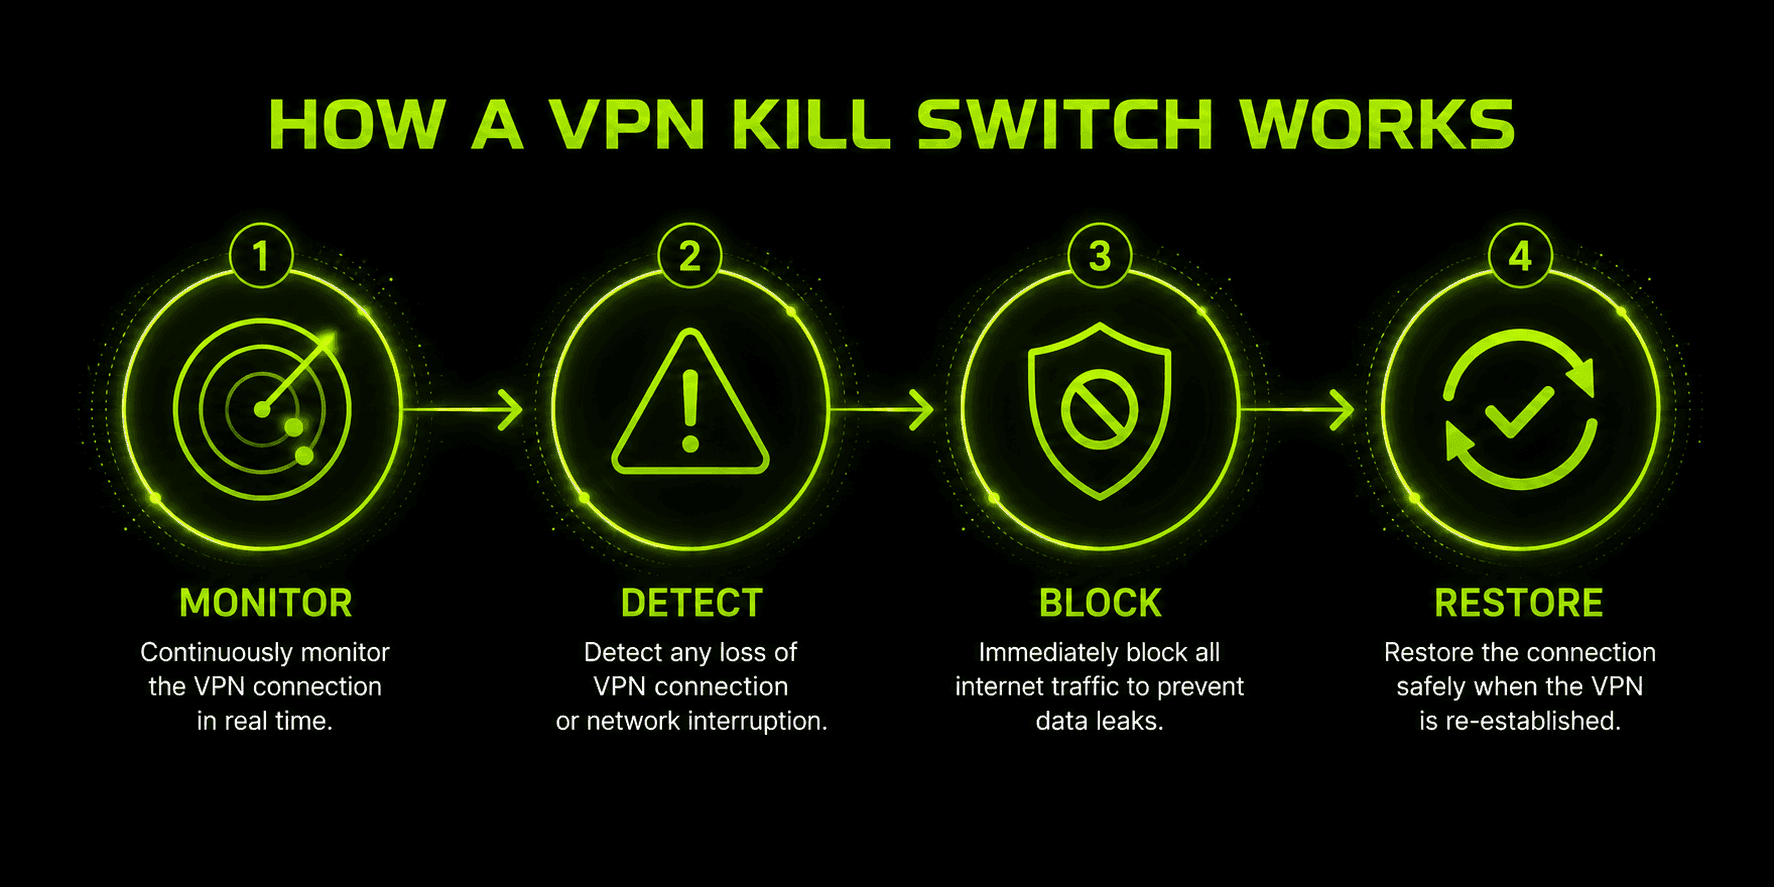
Por dentro, a maioria dos kill switches segue o mesmo ciclo básico, independentemente do app de VPN que o implementa:
- Monitorar — o app verifica continuamente o estado da conexão VPN e da interface de rede do dispositivo, procurando qualquer sinal de queda: a perda de um handshake, uma mudança de endereço IP ou o desaparecimento completo da interface do túnel.
- Detectar — assim que algo muda, o kill switch registra a mudança como uma falha, mesmo que a interrupção dure apenas um instante.
- Bloquear — o app aplica regras no nível do firewall que impedem o tráfego de chegar à rede, a menos que seja encaminhado pelo túnel criptografado. Isso vale para todo o sistema ou para uma lista específica de apps, dependendo do modo ativo.
- Restaurar — quando a VPN se reconecta e o túnel é confirmado novamente como seguro, o tráfego normal é retomado automaticamente, sem que você precise fazer nada.
Esse ciclo é o que diferencia um kill switch de verdade de um app de VPN que apenas tenta “se reconectar rapidamente” após uma queda. Mesmo uma reconexão rápida deixa uma janela — por menor que seja — em que seu tráfego pode circular sem proteção. Um kill switch funcionando corretamente fecha essa janela bloqueando primeiro e reconectando depois, sem deixar brecha para seu IP real ou dados não criptografados escaparem.
Kill switches no nível do sistema e no nível do app
Em geral, os kill switches vêm em dois tipos, e a diferença entre eles importa mais do que pode parecer à primeira vista.
Um kill switch no nível do sistema bloqueia todo o tráfego de internet do dispositivo assim que a VPN cai — todos os apps, abas do navegador e processos em segundo plano perdem a conexão até a VPN voltar. É a opção mais abrangente e a que fontes focadas em segurança tendem a recomendar, porque nenhum app pode vazar dados acidentalmente por uma brecha nas regras.
Um kill switch no nível do app adota uma abordagem mais restrita e interrompe apenas os apps específicos que você selecionou — um cliente de torrent, por exemplo — enquanto mantém todo o resto, como seu e-mail ou uma chamada de vídeo, conectado normalmente. Isso troca parte da proteção por conveniência: não interrompe tarefas que você não pediu para proteger, mas qualquer app fora da lista selecionada fica exposto se a VPN falhar.
| Recurso | Kill switch no nível do sistema | Kill switch no nível do app |
|---|---|---|
Abrangência | Bloqueia todo o tráfego de internet do dispositivo | Bloqueia apenas os apps selecionados por você |
Proteção | Abrangente — sem brechas para vazamentos | Parcial — apps não selecionados continuam expostos |
Interrupção | Pode interromper tarefas não relacionadas (chamadas, downloads) | Mínima — afeta apenas os apps escolhidos |
Indicado para | Wi-Fi público, trabalho sensível, jornalistas/ativistas | Uso de torrents ou um único app de alto risco |
Disponibilidade | Comum no Windows/macOS/Linux; mais limitado em dispositivos móveis | Oferecido por alguns provedores como opção adicional |
Seja qual for o modo escolhido, o fato de uma VPN com proteção por kill switch precisar oferecer essa escolha diz algo importante: disponibilidade perfeita não existe. Servidores ficam sobrecarregados, redes oscilam, e nenhum provedor pode prometer uma conexão que nunca caia nem por um segundo — por isso, o comportamento em caso de falha importa tanto quanto a própria conexão.
Vale distinguir duas coisas relacionadas, mas diferentes, contra as quais um kill switch protege: um vazamento de IP, quando o endereço IP real do seu dispositivo fica visível porque o tráfego é encaminhado totalmente fora da VPN, e um vazamento de DNS, um problema mais específico em que as consultas DNS do dispositivo — solicitações que convertem o nome de um site em um endereço — são enviadas ao servidor DNS da sua rede comum, em vez do servidor da VPN, mesmo que o restante do tráfego continue passando corretamente pelo túnel. Um vazamento de DNS pode expor sua atividade de navegação (os sites que você consulta) ao provedor de internet, mesmo que seu endereço IP permaneça oculto. Por isso, um kill switch bem implementado precisa bloquear as duas categorias de tráfego, e não apenas o acesso geral à internet.
Especificamente no caso dos kill switches no nível do app, a maioria dos provedores implementa o recurso por meio de uma lista de permissões (às vezes chamada de lista de exceções): uma tela de configurações na qual você adiciona os apps específicos autorizados a ignorar o kill switch e continuar funcionando mesmo se a VPN cair. Em geral, para configurar isso, basta abrir as configurações do kill switch, encontrar uma lista de “exceções de apps” ou “apps permitidos” e adicionar apenas os apps que você escolhe deliberadamente deixar desprotegidos — qualquer app fora dessa lista segue o comportamento padrão (geralmente no nível do sistema). Quanto menos apps houver nessa lista, mais um kill switch no nível do app se aproxima de um kill switch completo no nível do sistema.
Causas comuns de queda da conexão VPN
Um kill switch só é necessário porque as conexões VPN realmente caem — com mais frequência do que a maioria das pessoas imagina. Estas são as causas mais comuns:
- Wi-Fi instável ou fraco. A causa mais comum de todas. Um sinal fraco ou uma rede congestionada pode interromper o túnel sem que você perceba, até algo parar de carregar.
- Troca de rede. Ao mudar do Wi-Fi para os dados móveis ou de uma rede Wi-Fi para outra, o túnel existente é interrompido por um breve período enquanto o dispositivo se reconecta.
- Servidores sobrecarregados ou distantes. Um servidor VPN sob muita carga ou geograficamente distante de você tem maior probabilidade de exceder o tempo limite ou interromper a conexão.
- Conflitos com firewall ou antivírus. O software de segurança do seu próprio dispositivo pode, às vezes, interferir na capacidade do cliente VPN de manter a conexão.
- Suspensão ou reinicialização do dispositivo. O modo de suspensão de laptops e a reinicialização de celulares durante a noite podem interromper silenciosamente uma sessão VPN ativa.
- Limitação ou interferência do provedor de internet. Alguns provedores de internet detectam e limitam ativamente o tráfego VPN, o que pode causar desconexões intermitentes.
Nenhuma dessas causas é incomum ou rara — são apenas comportamentos normais de rede. Esse é exatamente o ponto: um kill switch não protege contra algum caso extremo e exótico, mas contra motivos comuns e cotidianos para uma conexão oscilar.
Comparação entre kill switches de grandes VPNs
A lógica básica de monitorar, detectar, bloquear e restaurar é parecida entre os provedores, mas os nomes e o comportamento exato variam o bastante para valer a pena saber o que você está recebendo antes de presumir que uma caixa marcada nas configurações faz o que você espera.
| Provedor | Nome do recurso | Como funciona |
|---|---|---|
ProtonVPN | Standard / Advanced Kill Switch | O Standard é acionado apenas em quedas acidentais; o Advanced bloqueia todo o tráfego por padrão, sem exceções, mesmo antes de você se conectar, e continua ativo após reinicializações |
Surfshark | Soft / Strict Kill Switch | O Soft é ativado apenas em quedas inesperadas; o Strict bloqueia a internet sempre que a VPN não está ativa, inclusive em desconexões deliberadas |
ExpressVPN | Network Lock | Um único modo no nível do sistema, com marca diferente do termo “kill switch”, mas que funciona da mesma maneira |
NordVPN | App Kill Switch + System Kill Switch | Oferece um modo no nível do app e outro no nível do sistema, permitindo que os usuários escolham conforme a situação |
Na prática, perguntar “esta VPN tem kill switch?” é apenas metade da questão. O comportamento varia bastante entre essas implementações: algumas bloqueiam o tráfego antes mesmo de você se conectar (proativas), outras só após uma queda (reativas), e algumas mantêm a proteção após uma reinicialização. Por isso, vale conferir como o recurso funciona especificamente, em vez de presumir que uma opção marcada significa proteção máxima.
Kill switch de VPN por plataforma: o que muda em cada sistema operacional
O mesmo recurso básico não funciona da mesma maneira em todas as plataformas. Parte disso depende do nível de controle que cada sistema operacional dá aos apps sobre a pilha de rede, e parte se deve a particularidades documentadas que vale conhecer.
Windows e Linux geralmente permitem que apps de VPN tenham o nível mais profundo de acesso ao firewall. Por isso, os modos de kill switch mais abrangentes — incluindo, em alguns apps, proteção persistente que sobrevive a reinicializações — costumam ser recursos exclusivos de Windows/Linux. A inclusão de apps em listas de permissões para o kill switch também é, em várias implementações de provedores, uma opção mais comum apenas no Windows/macOS, enquanto Linux e plataformas móveis oferecem um controle menos detalhado.
macOS e iOS têm um caso-limite específico e documentado que vale conhecer: algumas solicitações DNS geradas pelos próprios serviços do sistema Apple podem ignorar o túnel VPN mesmo com o kill switch ativado, pois são processadas em um nível do sistema que o kill switch não intercepta completamente. É uma brecha restrita — não expõe sua navegação geral —, mas é uma limitação real nas plataformas Apple, sem equivalente no Windows ou Android. Usuários de macOS também podem notar uma breve exposição do IP especificamente ao trocar de servidor VPN, mesmo com o kill switch ativo, pois o túnel antigo se fecha uma fração de segundo antes da confirmação do novo.
O Android funciona de maneira um pouco diferente da maioria das outras plataformas, porque uma versão da proteção vem integrada ao próprio sistema operacional, independentemente do app de VPN que você usa. Nas Configurações, em Rede & Internet → VPN → ícone de engrenagem ao lado da VPN escolhida, o Android oferece duas opções: “VPN sempre ativa” e “Bloquear conexões sem VPN”. Ao ativar as duas, você habilita um kill switch de VPN no nível do sistema, imposto diretamente pelo software do próprio Android — nenhum tráfego de internet chega à rede, a menos que essa conexão VPN específica esteja ativa, independentemente do app usado para se conectar.
Isso importa porque a proteção não desaparece se o app de VPN travar, for encerrado à força ou simplesmente não implementar muito bem o próprio kill switch. O sistema operacional impõe a regra em um nível mais baixo do que qualquer app individual pode alcançar. Ainda assim, um app de VPN para Android com kill switch integrado pode agregar valor à configuração do sistema operacional — alguns apps oferecem detecção mais rápida, exceções de apps mais detalhadas ou indicadores de status mais claros do que a opção nativa bastante básica do Android.
A recomendação prática é usar os dois em conjunto quando possível: ative “Bloquear conexões sem VPN”, recurso nativo do Android, como proteção básica, e use também o kill switch do app de VPN para uma proteção mais imediata e atenta aos apps.
Há mais uma interação entre plataformas que vale mencionar: kill switches e tunelamento dividido nem sempre funcionam bem em conjunto. Como o kill switch deve bloquear o tráfego fora do túnel, enquanto o tunelamento dividido encaminha deliberadamente parte do tráfego para fora dele, os dois recursos podem entrar em conflito. A documentação da maioria dos provedores indica que essa combinação funciona de maneira confiável apenas no Windows; no macOS, Linux e em dispositivos móveis, um recurso pode desativar o outro enquanto estiver ativo, ou pode ser necessário configurar ambos com mais cuidado para usá-los ao mesmo tempo. Se você depende dos dois recursos, vale testar a combinação específica na sua plataforma, em vez de presumir que funcionarão juntos por padrão.
Como testar se seu kill switch realmente funciona
Ativar um kill switch nas configurações não é o mesmo que confirmar que ele realmente faz alguma coisa. Como o objetivo do recurso é detectar uma falha que você talvez não notasse de outra forma, vale verificá-lo diretamente em vez de confiar sem conferir:
- Conecte-se à VPN normalmente e confirme que ela está ativa — confira seu endereço IP em qualquer página do tipo “qual é meu IP” para anotar o endereço do servidor VPN.
- Force o encerramento da conexão sem usar o botão de desconexão do próprio app — force o encerramento do app de VPN pelo gerenciador de tarefas do dispositivo ou bloqueie temporariamente o app nas configurações do firewall. Isso simula uma queda inesperada, que é o tipo de situação para a qual o kill switch foi criado, em vez de uma desconexão intencional e normal.
- Tente carregar uma página da web. Se o kill switch estiver funcionando, nada deve carregar — sem voltar à sua conexão comum e sem carregar apenas parte da página. Se uma página carregar normalmente enquanto a VPN estiver desconectada, o kill switch não está funcionando como esperado.
- Reconecte o app de VPN e confirme se o acesso à internet é retomado automaticamente assim que o túnel volta a funcionar, sem precisar redefinir mais nada manualmente.
Fazer essa verificação uma vez após configurar o kill switch pela primeira vez e novamente após qualquer atualização importante do app ou do sistema operacional é um hábito razoável — o funcionamento de um kill switch é exatamente o tipo de coisa que pode parar silenciosamente de funcionar durante uma atualização, sem qualquer sinal evidente até o momento em que você realmente precisar dele.
VPN gratuita com kill switch: o que esperar
Se você está procurando uma VPN gratuita com suporte a kill switch, vale ter expectativas realistas. Esse é um dos recursos que os provedores mais costumam reservar para os planos pagos: implementá-lo bem exige trabalho de engenharia, e os planos gratuitos geralmente são criados para reduzir custos, não para maximizar a abrangência da segurança. Algumas versões gratuitas conhecidas de VPNs removem completamente o kill switch, mantendo o mesmo nome da marca. Isso significa que as versões gratuita e paga de um mesmo app podem oferecer níveis de proteção bem diferentes.
Isso não significa que todos os planos gratuitos deixam de incluir o recurso — alguns provedores oferecem até um kill switch básico no plano gratuito —, mas significa que a disponibilidade varia o bastante para você não presumir que ele está incluído. Se um kill switch é importante para você (e deveria ser para quem usa Wi-Fi público regularmente), vale conferir a lista de recursos do plano antes de confiar nele; leva apenas dois minutos.
Por que escolher o Guru VPN
Um kill switch só é útil se fizer parte do app que você usa. Por isso, vale saber exatamente o que procurar, em vez de aceitar uma lista de recursos pelo que parece dizer. Guru VPN inclui um kill switch baseado no mesmo princípio de monitorar, detectar, bloquear e restaurar explicado acima. O objetivo é que uma queda na conexão interrompa sua navegação em vez de expô-la silenciosamente, sem exigir que você fique monitorando o status da conexão.
Além do kill switch, o que costuma importar no dia a dia é o restante do conjunto: criptografia consistente em todas as conexões, uma ampla variedade de locais de servidores para que geralmente haja um servidor próximo e sem congestionamento disponível (o que, como vimos nas causas acima, também reduz as quedas desde o início) e um app simples o bastante para ativar a proteção sem precisar ler um manual antes. Você pode comparar o que cada plano inclui na página de preçose conferir se suas regiões preferidas estão cobertas na lista de servidores antes de decidir qual plano combina com a forma como você realmente usa uma VPN.
Perguntas frequentes
É um recurso de segurança que funciona em segundo plano e bloqueia o acesso do dispositivo à internet assim que a conexão VPN cai. Assim, seu tráfego não volta a passar por uma conexão desprotegida e sem criptografia sem que você perceba.
Principalmente contra a exposição do endereço IP e o vazamento de dados não criptografados durante uma falha de conexão — momentos em que, sem você perceber que a VPN caiu, seu dispositivo poderia se reconectar diretamente pela rede comum.
Não — ele não afeta a velocidade enquanto a VPN está conectada normalmente. Só é ativado durante uma queda; nesse momento, bloqueia completamente o tráfego em vez de deixá-lo mais lento, até a VPN se reconectar.
Em geral, sim. A maioria dos apps permite desativá-lo nas configurações, mas isso remove a proteção justamente contra a situação para a qual ele foi criado. Por isso, em geral, é melhor deixá-lo ativado.
Um vazamento de IP expõe seu endereço IP real porque o tráfego é encaminhado totalmente fora da VPN. O vazamento de DNS é mais específico: significa que suas consultas DNS (que convertem nomes de sites em endereços) passam pela sua rede comum em vez da VPN, o que pode expor sua atividade de navegação mesmo que seu endereço IP permaneça oculto.
Em algumas plataformas, sim — em geral, o Windows é o mais confiável para combinar os dois. No macOS, Linux e em dispositivos móveis, os recursos podem entrar em conflito: um foi criado para bloquear o tráfego fora do túnel, enquanto o outro encaminha deliberadamente parte do tráfego para fora dele. Por isso, vale testar a combinação específica no seu dispositivo, em vez de presumir que funciona por padrão.
Conclusão
Um kill switch de VPN não é um recurso chamativo e, na maior parte do tempo, você nem vai notar que ele está ali — esse é exatamente o objetivo. Ele existe para os momentos em que uma queda na conexão poderia acontecer silenciosamente, expondo seu endereço IP real e seu tráfego não criptografado enquanto você acredita que ainda está protegido. Seja aplicado em todo o sistema, limitado a apps específicos ou integrado ao Android no nível do sistema operacional, o princípio é o mesmo: tratar uma falha na conexão VPN como motivo para parar, não para continuar desprotegido. O Guru VPN integra essa proteção como parte dos recursos que mantêm a conexão confiável desde o momento em que você a ativa.