EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Kill Switch là gì và hoạt động như thế nào?

 Những điểm chính

- VPN kill switch ngắt quyền truy cập internet của thiết bị ngay khi kết nối VPN bị gián đoạn, nhờ đó địa chỉ IP thật và lưu lượng chưa mã hóa của bạn không bị lộ, dù chỉ trong chốc lát.
- Có hai loại chính: cấp hệ thống (chặn toàn bộ quyền truy cập internet) và cấp ứng dụng (chỉ chặn những ứng dụng bạn chọn bảo vệ).
- Các nguyên nhân phổ biến khiến VPN bị ngắt gồm Wi-Fi không ổn định, máy chủ quá tải hoặc ở xa, và xung đột với phần mềm diệt virus hoặc tường lửa.
- Android có kill switch gốc ở cấp hệ điều hành, tích hợp trong phần cài đặt hệ thống và hoạt động độc lập với kill switch mà từng ứng dụng VPN có thể cung cấp thêm.
- Không phải VPN miễn phí nào cũng có kill switch — nhiều nhà cung cấp chỉ dành tính năng này cho gói trả phí, vì vậy bạn nên kiểm tra trước khi trông cậy vào nó.
- Guru VPN và các ứng dụng tương tự hướng đến việc duy trì sự bảo vệ liên tục, thay vì yêu cầu bạn phải nhớ kiểm tra lại.
Chỉ cần mất kết nối VPN trong vài giây cũng có thể đủ để làm lộ địa chỉ IP thật của bạn — và kill switch được tạo ra chính xác để ngăn sự cố này. Nếu bạn từng tìm hiểu vpn kill switch là gì và tự hỏi liệu mình có thực sự cần tính năng này không, câu trả lời ngắn gọn là: có lẽ là có, đặc biệt nếu bạn thường dùng Wi-Fi công cộng, thỉnh thoảng tải torrent hoặc đơn giản là không muốn kết nối bị ngắt âm thầm khiến nhà cung cấp dịch vụ internet (ISP) nhận được lưu lượng chưa mã hóa của mình. Dưới đây, chúng ta sẽ tìm hiểu tính năng này thực sự làm gì, sự khác nhau giữa bảo vệ ở cấp hệ thống và cấp ứng dụng, những điểm thay đổi trên Android, cũng như điều bạn có thể kỳ vọng ở các ứng dụng như Guru VPN tích hợp biện pháp bảo vệ này trực tiếp vào kết nối.
Điểm chính cần nhớ
- VPN kill switch ngắt quyền truy cập internet của thiết bị ngay khi kết nối VPN bị gián đoạn, nhờ đó địa chỉ IP thật và lưu lượng chưa mã hóa của bạn không bị lộ, dù chỉ trong chốc lát.
- Có hai loại chính: cấp hệ thống (chặn toàn bộ quyền truy cập internet) và cấp ứng dụng (chỉ chặn những ứng dụng bạn chọn bảo vệ).
- Các nguyên nhân phổ biến khiến VPN bị ngắt gồm Wi-Fi không ổn định, máy chủ quá tải hoặc ở xa, và xung đột với phần mềm diệt virus hoặc tường lửa.
- Android có kill switch gốc ở cấp hệ điều hành, tích hợp trong phần cài đặt hệ thống và hoạt động độc lập với kill switch mà từng ứng dụng VPN có thể cung cấp thêm.
- Không phải VPN miễn phí nào cũng có kill switch — nhiều nhà cung cấp chỉ dành tính năng này cho gói trả phí, vì vậy bạn nên kiểm tra trước khi trông cậy vào nó.
- Guru VPN và các ứng dụng tương tự hướng đến việc duy trì sự bảo vệ liên tục, thay vì yêu cầu bạn phải nhớ kiểm tra lại.
VPN Kill Switch là gì?
VPN kill switch là một cơ chế an toàn âm thầm chạy nền trong ứng dụng VPN, chờ đúng một sự việc xảy ra: đường hầm mã hóa giữa thiết bị của bạn và máy chủ VPN bất ngờ bị lỗi. Ngay khi điều đó xảy ra, kill switch sẽ chặn thiết bị gửi hoặc nhận mọi lưu lượng internet bên ngoài đường hầm — thay vì để kết nối âm thầm chuyển về mạng thông thường chưa mã hóa của bạn.
Nếu không có biện pháp bảo vệ này, kết nối VPN bị ngắt có thể trở nên vô hình theo cách tệ nhất. Thiết bị thường kết nối lại internet trực tiếp qua ISP trong vòng một hoặc hai giây; nếu bạn không nhìn chằm chằm vào ứng dụng suốt thời gian đó, bạn sẽ không biết địa chỉ IP thật, hoạt động duyệt web và vị trí của mình đã bị lộ trong chốc lát. Kill switch khép lại khoảng trống này bằng cách xem “VPN bị ngắt” là lý do để dừng toàn bộ lưu lượng, chứ không phải lý do để âm thầm tiếp tục.
Cần lưu ý rằng không phải cách triển khai kill switch VPN nào cũng hoạt động giống nhau. Một số nhà cung cấp chỉ kích hoạt bảo vệ sau khi kết nối bị ngắt bất ngờ; một số khác mặc định chặn internet ngay khi bạn mở ứng dụng và chỉ cho phép lưu lượng khi đã xác nhận đường hầm VPN hoạt động — nghĩa là bạn được bảo vệ ngay cả trước khi lần kết nối đầu tiên thành công, chứ không chỉ sau một sự cố về sau.
VPN Kill Switch hoạt động như thế nào?
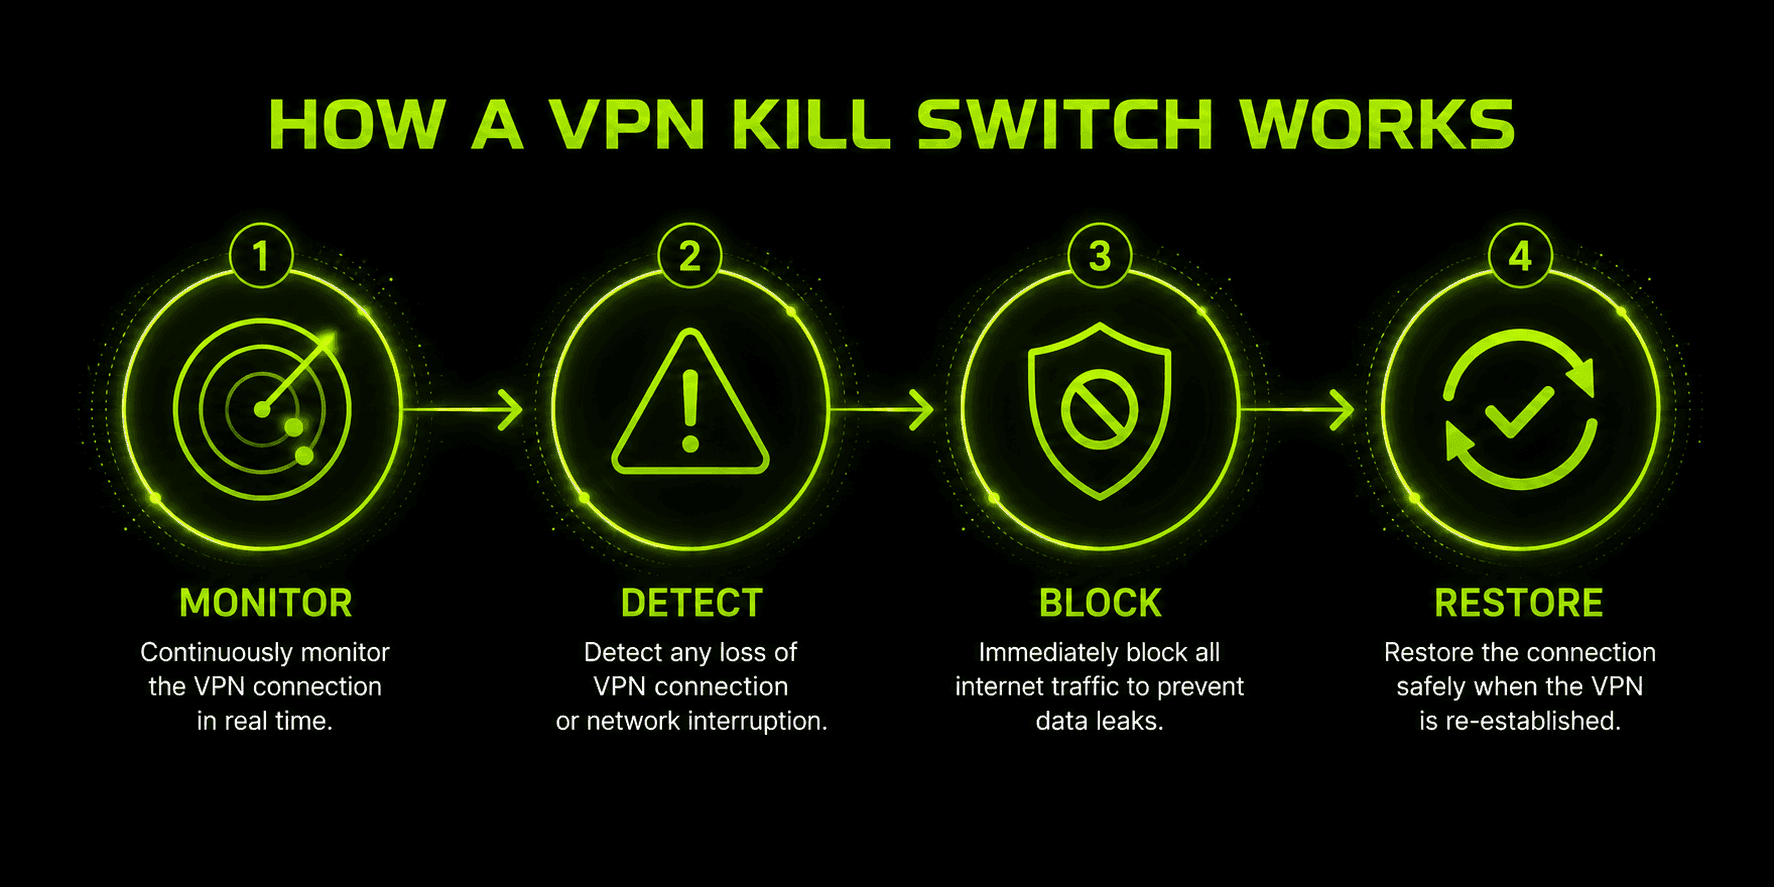
Bên trong, hầu hết kill switch đều chạy theo cùng một chu trình cơ bản, bất kể do ứng dụng VPN nào triển khai:
- Giám sát — ứng dụng liên tục kiểm tra trạng thái kết nối VPN và giao diện mạng của thiết bị, theo dõi các dấu hiệu có thể cho thấy kết nối bị ngắt: bắt tay bị mất, địa chỉ IP thay đổi hoặc giao diện đường hầm biến mất hoàn toàn.
- Phát hiện — ngay khi có thay đổi, kill switch ghi nhận đó là sự cố, kể cả khi gián đoạn chỉ kéo dài trong chốc lát.
- Chặn — ứng dụng áp dụng các quy tắc ở cấp tường lửa để ngăn lưu lượng đến mạng, trừ khi lưu lượng được định tuyến qua đường hầm mã hóa. Tùy chế độ đang dùng, quy tắc áp dụng cho toàn bộ hệ thống hoặc một danh sách ứng dụng cụ thể.
- Khôi phục — sau khi VPN kết nối lại và đường hầm được xác minh là an toàn, lưu lượng bình thường tự động hoạt động trở lại mà bạn không cần làm gì.
Chu trình này tạo nên khác biệt giữa kill switch thực sự và ứng dụng VPN chỉ cố “kết nối lại thật nhanh” sau khi bị ngắt. Kết nối lại nhanh vẫn để lại một khoảng thời gian — dù rất ngắn — mà lưu lượng của bạn có thể đi qua khi không được bảo vệ. Kill switch hoạt động đúng cách sẽ khép lại khoảng thời gian đó bằng cách chặn trước, kết nối lại sau, để địa chỉ IP thật hoặc dữ liệu chưa mã hóa của bạn không có kẽ hở nào để lọt ra ngoài.
Kill Switch cấp hệ thống và cấp ứng dụng
Kill switch thường có hai dạng, và sự khác biệt giữa chúng quan trọng hơn bạn có thể nghĩ khi mới nhìn qua.
Một kill switch cấp hệ thống sẽ chặn toàn bộ lưu lượng internet trên thiết bị ngay khi VPN bị ngắt — mọi ứng dụng, mọi thẻ trình duyệt và mọi tiến trình chạy nền đều mất kết nối cho đến khi VPN hoạt động trở lại. Đây là lựa chọn bảo vệ toàn diện hơn và thường được các nguồn tập trung vào bảo mật khuyến nghị, vì không ứng dụng nào có thể vô tình làm rò rỉ dữ liệu qua kẽ hở trong các quy tắc.
Một kill switch cấp ứng dụng áp dụng cách tiếp cận hẹp hơn, chỉ ngắt kết nối những ứng dụng cụ thể mà bạn đã chọn — chẳng hạn như ứng dụng tải torrent — trong khi những ứng dụng khác, như email hoặc cuộc gọi video, vẫn kết nối bình thường. Cách này đánh đổi một phần khả năng bảo vệ để lấy sự tiện lợi: các tác vụ bạn không yêu cầu bảo vệ sẽ không bị gián đoạn, nhưng mọi ứng dụng ngoài danh sách đã chọn đều có thể bị lộ nếu VPN gặp sự cố.
| Tính năng | Kill Switch cấp hệ thống | Kill Switch cấp ứng dụng |
|---|---|---|
Phạm vi | Chặn toàn bộ lưu lượng internet trên thiết bị | Chỉ chặn những ứng dụng bạn chọn |
Bảo vệ | Toàn diện — không có kẽ hở rò rỉ | Một phần — các ứng dụng không được chọn vẫn có thể bị lộ |
Gián đoạn | Có thể làm gián đoạn các tác vụ không liên quan (cuộc gọi, tải xuống) | Tối thiểu — chỉ ảnh hưởng đến các ứng dụng đã chọn |
Phù hợp nhất với | Wi-Fi công cộng, công việc nhạy cảm, nhà báo/nhà hoạt động | Tải torrent hoặc một ứng dụng có rủi ro cao |
Tính khả dụng | Phổ biến trên Windows/macOS/Linux; hạn chế hơn trên thiết bị di động | Một số nhà cung cấp cung cấp dưới dạng tùy chọn bổ sung |
Dù chọn chế độ nào, việc VPN có kill switch cần đưa ra lựa chọn này cũng nói lên một điều quan trọng: không thể duy trì kết nối liên tục hoàn hảo. Máy chủ có thể quá tải, mạng có thể trục trặc và không nhà cung cấp nào có thể đảm bảo kết nối không bao giờ bị ngắt dù chỉ một giây — đó chính là lý do cách xử lý khi sự cố xảy ra cũng quan trọng như bản thân kết nối.
Cần phân biệt hai vấn đề có liên quan nhưng khác nhau mà kill switch ngăn ngừa: rò rỉ IP, khi địa chỉ IP thật của thiết bị bị lộ vì lưu lượng được định tuyến hoàn toàn bên ngoài VPN, và rò rỉ DNS, một vấn đề hẹp hơn, xảy ra khi các truy vấn DNS của thiết bị — những yêu cầu chuyển tên trang web thành địa chỉ — được gửi đến máy chủ DNS của mạng thông thường thay vì máy chủ DNS của VPN, ngay cả khi phần còn lại của lưu lượng vẫn được định tuyến đúng qua đường hầm. Rò rỉ DNS có thể khiến ISP biết hoạt động duyệt web của bạn (những trang nào bạn đang tra cứu) ngay cả khi địa chỉ IP của bạn vẫn được ẩn. Vì vậy, kill switch được triển khai tốt cần chặn cả hai loại lưu lượng, chứ không chỉ quyền truy cập internet nói chung.
Riêng với kill switch cấp ứng dụng, hầu hết nhà cung cấp triển khai tính năng này bằng danh sách trắng (đôi khi gọi là danh sách ngoại lệ): màn hình cài đặt nơi bạn thêm các ứng dụng cụ thể được phép bỏ qua kill switch và tiếp tục chạy ngay cả khi VPN bị ngắt. Thông thường, bạn chỉ cần mở phần cài đặt kill switch, tìm danh sách “ngoại lệ ứng dụng” hoặc “ứng dụng được phép” rồi chỉ thêm những ứng dụng mà bạn chủ động chọn để không bảo vệ — mọi ứng dụng không có trong danh sách sẽ tuân theo hành vi mặc định (thường là cấp hệ thống). Danh sách càng ít ứng dụng thì kill switch cấp ứng dụng càng hoạt động gần với kill switch cấp hệ thống đầy đủ.
Các nguyên nhân phổ biến khiến kết nối VPN bị ngắt
Kill switch quan trọng vì kết nối VPN thực sự có thể bị ngắt — thường xuyên hơn nhiều người nghĩ. Các nguyên nhân thường gặp:
- Wi-Fi không ổn định hoặc yếu. Đây là nguyên nhân phổ biến nhất. Tín hiệu yếu hoặc mạng tắc nghẽn có thể làm gián đoạn đường hầm mà bạn không nhận ra cho đến khi nội dung ngừng tải.
- Chuyển mạng. Việc chuyển từ Wi-Fi sang dữ liệu di động hoặc giữa các mạng Wi-Fi sẽ làm gián đoạn đường hầm hiện tại trong chốc lát khi thiết bị kết nối lại.
- Máy chủ quá tải hoặc ở xa. Máy chủ VPN chịu tải nặng hoặc ở xa bạn về mặt địa lý có nhiều khả năng hết thời gian chờ hoặc làm rớt kết nối hơn.
- Xung đột với tường lửa hoặc phần mềm diệt virus. Phần mềm bảo mật trên chính thiết bị của bạn đôi khi có thể cản trở ứng dụng VPN duy trì kết nối.
- Thiết bị chuyển sang chế độ ngủ hoặc khởi động lại. Máy tính xách tay chuyển sang chế độ ngủ hoặc điện thoại khởi động lại qua đêm có thể âm thầm làm ngắt phiên VPN đang hoạt động.
- ISP hạn chế tốc độ hoặc can thiệp. Một số nhà cung cấp internet chủ động phát hiện và hạn chế lưu lượng VPN, điều này có thể khiến kết nối bị ngắt quãng.
Không nguyên nhân nào trong số này bất thường hay hiếm gặp — chúng chỉ là hành vi mạng thông thường. Đó chính là điểm mấu chốt: kill switch không bảo vệ khỏi một tình huống ngoại lệ kỳ lạ nào đó, mà bảo vệ khỏi những nguyên nhân đời thường khiến kết nối chập chờn.
So sánh kill switch của các VPN lớn
Logic giám sát, phát hiện, chặn và khôi phục nền tảng tương tự nhau giữa các nhà cung cấp, nhưng tên gọi và cách hoạt động cụ thể khác nhau đủ để bạn nên tìm hiểu chính xác tính năng mình nhận được, thay vì cho rằng một ô được đánh dấu trong phần cài đặt sẽ hoạt động như mong đợi.
| Nhà cung cấp | Tên gọi của tính năng | Cách hoạt động |
|---|---|---|
ProtonVPN | Kill Switch Tiêu chuẩn / Nâng cao | Chế độ Tiêu chuẩn chỉ kích hoạt khi kết nối bị ngắt ngoài ý muốn; chế độ Nâng cao mặc định chặn toàn bộ lưu lượng, không có ngoại lệ, kể cả trước khi bạn kết nối và vẫn duy trì sau khi khởi động lại |
Surfshark | Kill Switch Mềm / Nghiêm ngặt | Chế độ Mềm chỉ kích hoạt khi kết nối bị ngắt bất ngờ; chế độ Nghiêm ngặt chặn internet bất cứ khi nào VPN không hoạt động, kể cả khi bạn chủ động ngắt kết nối |
ExpressVPN | Network Lock | Một chế độ cấp hệ thống duy nhất, có tên thương hiệu khác với thuật ngữ “kill switch” nhưng hoạt động tương tự |
NordVPN | Kill Switch ứng dụng + Kill Switch hệ thống | Cung cấp cả chế độ cấp ứng dụng lẫn cấp hệ thống, cho phép người dùng chọn theo tình huống của mình |
Điểm cần ghi nhớ là câu hỏi “VPN này có kill switch không?” mới chỉ là một nửa vấn đề — các cách triển khai khác nhau đáng kể ở việc tính năng mặc định chặn trước khi bạn kết nối (chủ động) hay chỉ chặn sau khi kết nối bị ngắt (phản ứng), cũng như khả năng duy trì sau khi khởi động lại. Vì vậy, hãy kiểm tra cách hoạt động cụ thể thay vì cho rằng đánh dấu vào ô đồng nghĩa với mức bảo vệ tối đa.
VPN Kill Switch trên từng nền tảng: Mỗi hệ điều hành có gì khác?
Cùng một tính năng cốt lõi không hoạt động giống hệt nhau trên mọi nền tảng — một phần là do mỗi hệ điều hành cho ứng dụng quyền kiểm soát ngăn xếp mạng ở mức độ khác nhau, phần khác là do một số đặc điểm đã được ghi nhận mà bạn nên biết.
Windows và Linux thường cho ứng dụng VPN quyền truy cập tường lửa sâu nhất, vì vậy các chế độ kill switch toàn diện nhất — bao gồm khả năng bảo vệ duy trì sau khi khởi động lại ở một số ứng dụng — thường chỉ có trên Windows/Linux. Tính năng danh sách trắng ngoại lệ ứng dụng cho kill switch cũng thường chỉ có trên Windows/macOS trong cách triển khai của một số nhà cung cấp, còn Linux và nền tảng di động cung cấp ít khả năng kiểm soát chi tiết hơn.
macOS và iOS có chung một trường hợp ngoại lệ cụ thể đã được ghi nhận mà bạn nên biết: một số yêu cầu DNS do chính dịch vụ hệ thống của Apple tạo ra có thể đi vòng qua đường hầm VPN ngay cả khi kill switch đã bật, vì các yêu cầu đó được xử lý ở cấp hệ thống mà kill switch không thể chặn hoàn toàn. Đây là một kẽ hở hẹp — không làm lộ hoạt động duyệt web nói chung của bạn — nhưng là hạn chế có thật trên các nền tảng Apple và không có trường hợp tương đương trên Windows hoặc Android. Người dùng macOS cũng có thể nhận thấy IP bị lộ trong chốc lát khi chuyển giữa các máy chủ VPN, ngay cả khi kill switch đang bật, do đường hầm cũ đóng lại ngay trước khi đường hầm mới được xác nhận.
Android xử lý việc này hơi khác so với hầu hết nền tảng khác vì một phiên bản của tính năng bảo vệ đã được tích hợp sẵn trong hệ điều hành, độc lập với ứng dụng VPN bạn đang sử dụng. Trong phần Cài đặt, tại Mạng & Internet → VPN → biểu tượng bánh răng bên cạnh VPN bạn đã chọn, Android có hai nút bật/tắt: “VPN luôn bật” và “Chặn kết nối không dùng VPN”. Bật cả hai sẽ tạo ra kill switch VPN cấp hệ thống do chính phần mềm Android thực thi — không lưu lượng internet nào được phép đi đến mạng trừ khi kết nối VPN cụ thể đó đang hoạt động, bất kể bạn dùng ứng dụng nào để kết nối.
Điều này quan trọng vì sự bảo vệ sẽ không biến mất nếu ứng dụng VPN bị lỗi, bị buộc đóng hoặc đơn giản là triển khai kill switch riêng không tốt. Hệ điều hành thực thi quy tắc ở cấp thấp hơn mức bất kỳ ứng dụng riêng lẻ nào có thể tiếp cận. Dù vậy, VPN Android có kill switch tích hợp trong chính ứng dụng vẫn có thể bổ sung giá trị bên cạnh cài đặt của hệ điều hành — một số ứng dụng phát hiện nhanh hơn, hỗ trợ ngoại lệ ứng dụng chi tiết hơn hoặc hiển thị trạng thái rõ ràng hơn nút bật/tắt gốc khá cơ bản của Android.
Khuyến nghị thực tế là dùng cả hai cùng lúc khi có thể: bật “Chặn kết nối không dùng VPN” gốc của Android làm lớp bảo vệ cơ bản, đồng thời dùng kill switch riêng của ứng dụng VPN để bổ sung lớp bảo vệ tức thời hơn, có xét đến từng ứng dụng.
Một tương tác khác giữa các nền tảng cần lưu ý: kill switch và chia đường hầm không phải lúc nào cũng hoạt động tốt cùng nhau. Kill switch có nhiệm vụ chặn lưu lượng bên ngoài đường hầm, trong khi chia đường hầm chủ động định tuyến một phần lưu lượng ra ngoài đường hầm; vì vậy hai tính năng có thể xung đột. Tài liệu của hầu hết nhà cung cấp cho biết tổ hợp này chỉ hoạt động ổn định trên Windows; trên macOS, Linux và thiết bị di động, một tính năng có thể bị tắt khi tính năng kia đang hoạt động, hoặc cần cấu hình cẩn thận hơn để dùng cả hai cùng lúc. Nếu bạn dựa vào cả hai tính năng, hãy thử nghiệm tổ hợp cụ thể trên nền tảng mình sử dụng thay vì cho rằng chúng mặc định sẽ hoạt động cùng nhau.
Cách kiểm tra kill switch có thực sự hoạt động không
Bật kill switch trong phần cài đặt không đồng nghĩa với việc đã xác nhận nó thực sự làm đúng chức năng — và vì tính năng này được tạo ra để phát hiện sự cố mà nếu không bạn sẽ không nhận thấy, bạn nên trực tiếp kiểm tra thay vì chỉ tin rằng nó hoạt động:
- Kết nối VPN như bình thường và xác nhận VPN đang hoạt động — dùng bất kỳ trang “IP của tôi là gì” nào để ghi lại địa chỉ máy chủ VPN.
- Buộc ngắt kết nối mà không dùng nút ngắt kết nối của ứng dụng — buộc thoát ứng dụng VPN qua trình quản lý tác vụ của thiết bị hoặc tạm thời chặn ứng dụng trong cài đặt tường lửa. Cách này mô phỏng tình huống ngắt bất ngờ mà kill switch được thiết kế để xử lý, thay vì ngắt kết nối có chủ ý và đúng quy trình.
- Thử tải một trang web. Nếu kill switch hoạt động, sẽ không tải được gì — không chuyển về kết nối thông thường, cũng không tải dở trang. Nếu trang tải thành công khi VPN đang ngắt, kill switch không hoạt động như mong đợi.
- Kết nối lại ứng dụng VPN và xác nhận quyền truy cập internet tự động trở lại khi đường hầm hoạt động, mà bạn không cần tự đặt lại bất kỳ thứ gì khác.
Bạn nên thực hiện kiểm tra này một lần sau khi thiết lập kill switch lần đầu và lặp lại sau mỗi bản cập nhật lớn của ứng dụng hoặc hệ điều hành — hoạt động của kill switch có thể âm thầm bị hỏng sau một bản cập nhật mà không có dấu hiệu rõ ràng cho đến khi bạn thực sự cần đến nó.
VPN miễn phí có Kill Switch: Nên kỳ vọng điều gì
Nếu bạn đang tìm VPN miễn phí có hỗ trợ kill switch, hãy đặt kỳ vọng thực tế. Đây là một trong những tính năng mà các nhà cung cấp thường chỉ dành cho gói trả phí — triển khai tốt đòi hỏi công sức kỹ thuật thực sự, trong khi các gói miễn phí thường được xây dựng để giảm chi phí hơn là tăng cường bảo mật. Một số gói VPN miễn phí nổi tiếng loại bỏ hoàn toàn kill switch nhưng vẫn giữ nguyên tên thương hiệu, nghĩa là phiên bản miễn phí và trả phí của cùng một ứng dụng có thể mang lại mức bảo vệ khác nhau đáng kể.
Điều đó không có nghĩa là mọi gói miễn phí đều bỏ qua tính năng này — một số nhà cung cấp vẫn có kill switch cơ bản trong gói miễn phí — nhưng mức độ phổ biến của tính năng này không đồng đều, nên bạn không nên mặc định rằng nó có sẵn. Nếu kill switch quan trọng với bạn (và bất kỳ ai thường xuyên dùng Wi-Fi công cộng cũng nên coi trọng tính năng này), việc dành hai phút để kiểm tra danh sách tính năng của gói trước khi trông cậy vào nó là điều đáng làm.
Vì sao nên chọn Guru VPN
Kill switch chỉ hữu ích nếu ứng dụng bạn đang dùng thực sự có tính năng này, vì vậy bạn nên xác định rõ mình cần tìm gì thay vì chỉ dựa vào danh sách tính năng. Guru VPN có kill switch được xây dựng theo cùng nguyên tắc giám sát, phát hiện, chặn và khôi phục đã đề cập ở trên — mục tiêu là khi kết nối bị ngắt, hoạt động duyệt web của bạn sẽ bị gián đoạn thay vì âm thầm bị lộ, mà bạn không cần phải liên tục theo dõi trạng thái kết nối.
Ngoài bản thân kill switch, những yếu tố thường quan trọng trong sử dụng hằng ngày là các thành phần còn lại của dịch vụ: mã hóa nhất quán trên mọi kết nối, nhiều vị trí máy chủ để thường có máy chủ gần và ít tắc nghẽn (theo các nguyên nhân nêu trên, điều này cũng giúp giảm khả năng bị ngắt kết nối ngay từ đầu), cùng ứng dụng đủ đơn giản để bật bảo vệ mà không cần đọc hướng dẫn sử dụng. Bạn có thể so sánh những gì có trong từng gói trên trang giá, và kiểm tra xem các khu vực bạn ưu tiên có nằm trong danh sách máy chủ hay không trước khi quyết định gói nào phù hợp với cách bạn thực sự sử dụng VPN.
Câu hỏi thường gặp
Đây là một tính năng an toàn chạy nền, chặn quyền truy cập internet của thiết bị ngay khi kết nối VPN bị ngắt, để lưu lượng của bạn không âm thầm chuyển sang kết nối không được bảo vệ và chưa mã hóa.
Chủ yếu là lộ địa chỉ IP và rò rỉ dữ liệu chưa mã hóa khi kết nối gặp sự cố — những lúc thiết bị có thể kết nối lại trực tiếp qua mạng thông thường mà bạn không nhận ra VPN đã bị ngắt.
Không — tính năng này không ảnh hưởng đến tốc độ khi VPN được kết nối bình thường. Nó chỉ kích hoạt khi kết nối bị ngắt; khi đó, thay vì làm chậm lưu lượng, nó chặn hoàn toàn lưu lượng cho đến khi VPN kết nối lại.
Thông thường là có. Hầu hết ứng dụng cho phép bạn tắt tính năng này trong phần cài đặt, nhưng làm vậy sẽ loại bỏ sự bảo vệ trước chính tình huống mà tính năng được thiết kế để xử lý. Vì vậy, nhìn chung bạn nên để tính năng này bật.
Rò rỉ IP làm lộ địa chỉ IP thật của bạn vì lưu lượng được định tuyến hoàn toàn bên ngoài VPN. Rò rỉ DNS là vấn đề hẹp hơn — các truy vấn DNS (chuyển tên trang web thành địa chỉ) đi qua mạng thông thường thay vì VPN, có thể làm lộ hoạt động duyệt web của bạn ngay cả khi địa chỉ IP vẫn được ẩn.
Có, trên một số nền tảng — Windows thường là nền tảng kết hợp cả hai đáng tin cậy nhất. Trên macOS, Linux và thiết bị di động, hai tính năng có thể xung đột vì một tính năng được thiết kế để chặn lưu lượng bên ngoài đường hầm, còn tính năng kia chủ động định tuyến một phần lưu lượng ra ngoài. Vì vậy, hãy thử nghiệm tổ hợp cụ thể trên thiết bị của bạn thay vì mặc định rằng chúng sẽ hoạt động cùng nhau.
Kết luận
VPN kill switch không phải tính năng hào nhoáng, và phần lớn thời gian bạn thậm chí sẽ không nhận thấy nó — đó chính là mục đích. Tính năng này được tạo ra cho những lúc mà nếu không có nó, sự cố mất kết nối sẽ diễn ra âm thầm, làm lộ địa chỉ IP thật và lưu lượng chưa mã hóa trong khi bạn vẫn nghĩ mình được bảo vệ. Dù được thực thi trên toàn hệ thống, giới hạn ở một số ứng dụng cụ thể hay tích hợp vào Android ở cấp hệ điều hành, nhiệm vụ cốt lõi vẫn giống nhau: xem kết nối VPN bị lỗi là lý do để dừng lại, chứ không phải tiếp tục mà không được bảo vệ. Guru VPN tích hợp biện pháp bảo vệ này như một phần trong nỗ lực duy trì kết nối đáng tin cậy ngay từ khi bạn bật VPN.