EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN senza log: cosa significa e come capire se è davvero così

 Punti chiave

- «Nessun log» non significa una sola cosa: indica nello specifico l’assenza di log di attività o di utilizzo. La maggior parte dei provider, compresi quelli più attenti alla privacy, conserva comunque per breve tempo alcuni metadati di connessione oppure dati aggregati che non identificano gli utenti.
- Nessuna VPN conserva letteralmente zero dati. Dati di fatturazione, un indirizzo email e le informazioni di base dell’account sono normali anche con una policy no-log rigorosa: la domanda onesta è quali dati vengano raccolti, non se ne venga raccolto qualcuno.
- Server con sola RAM (senza disco), audit indipendenti di terze parti e verifiche legali nel mondo reale sono i tre meccanismi concreti che rendono verificabile una dichiarazione no-log, invece di lasciarla come promessa in una policy sulla privacy.
- La giurisdizione conta quanto la formulazione della policy: le leggi sulla conservazione obbligatoria dei dati di un paese possono prevalere su una policy no-log, a prescindere dalle intenzioni del provider.
- La prova più solida di una dichiarazione no-log non è una pagina FAQ ben confezionata, ma un provider obbligato per legge a consegnare dati che non aveva nulla di utile da fornire.
«Nessun log» potrebbe essere l’espressione più ripetuta nel marketing delle VPN, e anche una delle meno spiegate. La troverai scritta indifferentemente come no-log vpn o no log vpn: entrambe le forme descrivono la stessa idea. Alcune persone cercano invece vpn no log, invertendo le parole, oppure vpn no log policy, riferendosi nello specifico al documento scritto della policy e non al concetto generale. Tutte queste ricerche rimandano alla stessa domanda di fondo: questa VPN sa davvero cosa fai online e potrebbe consegnare quelle informazioni se glielo chiedessero?
Questo articolo spiega nel dettaglio cosa comprende una policy no-log e cosa esclude intenzionalmente e, cosa più utile di quanto facciano la maggior parte delle pagine di marketing, come verificare se una dichiarazione «no-log» regge davvero, invece di accettarla sulla fiducia.
Cos’è una VPN no-log?
Una VPN no-log è un provider VPN che non registra ciò che fai mentre sei connesso: i siti che visiti, i file che scarichi, le app che usi o la cronologia di navigazione. Inoltre, configura i propri sistemi in modo che, in generale, tali informazioni non possano essere ricostruite in seguito, nemmeno se il provider fosse obbligato per legge a provarci. Se ti chiedi what is no log vpn senza la «a», la domanda è la stessa, formulata in modo leggermente diverso: si tratta di un servizio progettato per raccogliere il minor numero possibile di dati identificabili sulla tua attività online, nei limiti consentiti dalla sua infrastruttura.
Questa definizione in una sola frase è un punto di partenza ragionevole, ma nasconde la maggior parte dei dettagli utili ed è il motivo per cui l’espressione viene usata con tanta disinvoltura. I dati effettivamente registrati (o non registrati) si dividono in tre categorie distinte, e conoscerne le differenze conta molto più dello slogan di marketing.
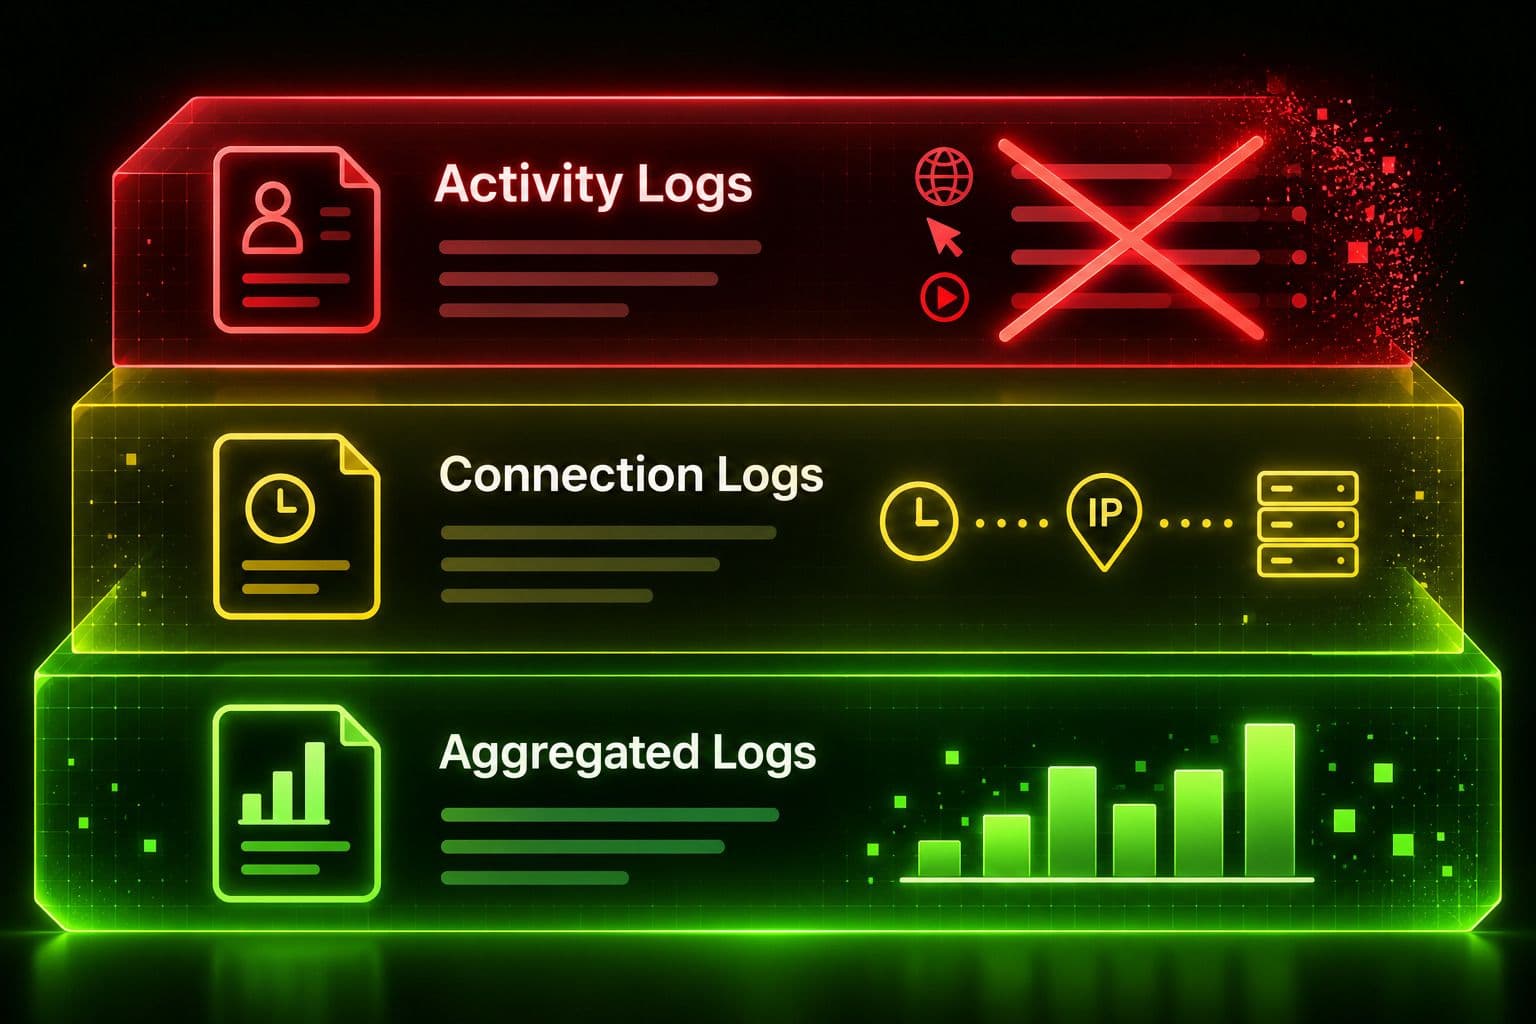
I tre tipi di log VPN
Non tutti i «log» sono uguali: un provider può dichiarare onestamente «nessun log» e conservare comunque alcune informazioni, a seconda della categoria a cui si riferisce.
| Tipo di log | Cosa include | Policy no-log tipica |
|---|---|---|
Log di attività | Siti web visitati, file scaricati, app utilizzate, query DNS, cronologia delle ricerche | I provider davvero no-log non conservano mai nessuno di questi dati |
Log di connessione (metadati) | Orari delle connessioni, durata delle sessioni, volume di dati trasferiti, talvolta indirizzo IP di origine | Spesso conservati per breve tempo o non associati a un’identità; è l’aspetto che merita più attenzione |
Log aggregati/anonimizzati | Banda totale di tutti gli utenti, carico dei server, tendenze generali di utilizzo, non attribuibili a una singola persona | Generalmente considerati accettabili, perché non riconducibili a una singola persona |
La categoria più importante per una connessione davvero privata è la prima: i log di attività rivelerebbero ciò che hai fatto online, e una VPN no-log legittima non dovrebbe raccoglierli in nessuna circostanza. È nella gestione dei metadati di connessione che i provider differiscono di più, ed è un aspetto da leggere con attenzione: un orario insieme a un indirizzo IP di origine, anche senza dati sulle attività, può bastare a circoscrivere chi era connesso in un dato momento. I dati aggregati, invece, non possono davvero identificare nessuno e sono una parte normale e a basso rischio della gestione di un’infrastruttura di server su larga scala.
VPN no-log e VPN tradizionale: quali sono le differenze reali
Ogni VPN cripta il tuo traffico e nasconde il tuo indirizzo IP ai siti che visiti: questo aspetto è identico a prescindere dalla policy sui log. La differenza tra una VPN senza log e una VPN tradizionale dipende interamente da cosa succede sul lato del provider dopo che la connessione viene decrittata sul server.
La differenza tra un provider VPN senza log e un provider VPN tradizionale non si nota nella velocità, nelle app o nell’uso quotidiano: emerge soltanto da ciò che viene conservato nei log dei server e nei documenti sulla privacy, e da ciò che potrebbe teoricamente essere consegnato su ordine di un tribunale o di un governo. In questo contesto, una VPN «tradizionale» è di solito un provider che conserva una qualche forma di cronologia delle attività o una cronologia dettagliata delle connessioni per risolvere problemi, prevenire abusi o fare analisi proprie, dichiarandolo apertamente oppure usando formulazioni così vaghe da non chiarirlo. Questo non è necessariamente segno di malizia: conservare alcuni dati può essere davvero utile per individuare abusi della rete o risolvere interruzioni del servizio. Significa però che, almeno temporaneamente, il provider potrebbe ricostruire la tua attività online. In una VPN davvero no-log, invece, le informazioni sono progettate per non esistere mai in una forma ricostruibile.
Cosa rende reale una policy no-log: infrastruttura e giurisdizione
Una policy no-log è una promessa scritta. Due fattori la trasformano in qualcosa di più vicino a una garanzia tecnica: come sono costruiti i server e le leggi di quale paese si applicano all’azienda che li gestisce.
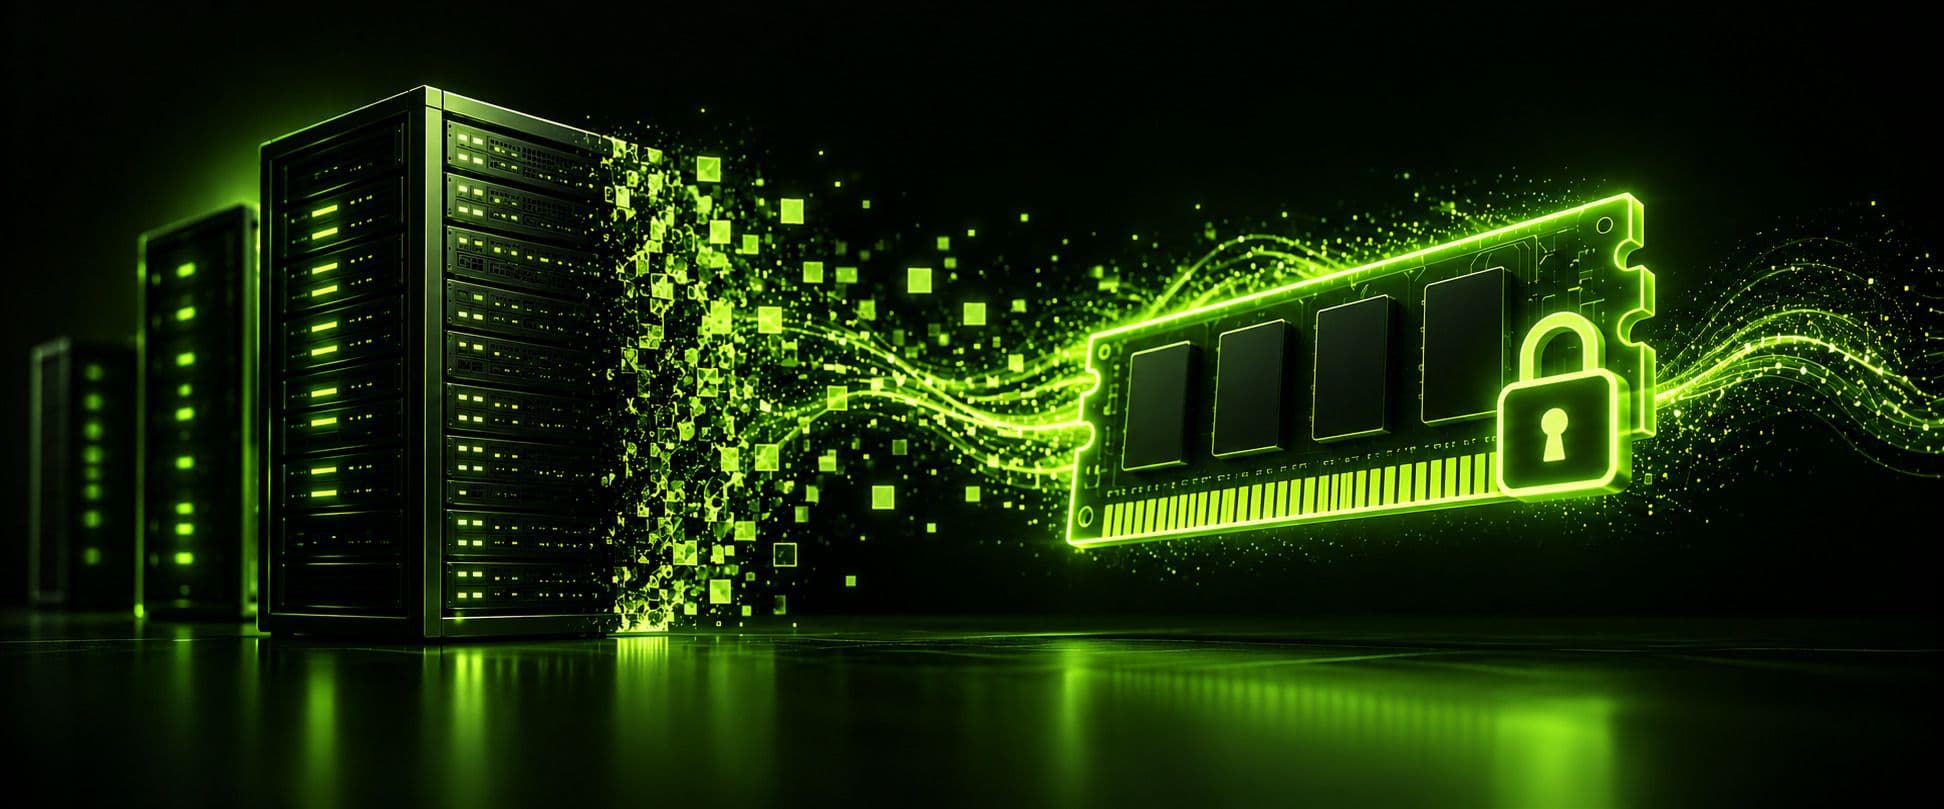
Server con sola RAM (senza disco). Oggi la maggior parte dei provider attenti alla privacy gestisce i server interamente in memoria volatile (RAM), anziché su dischi rigidi tradizionali. Poiché la RAM conserva i dati soltanto quando è alimentata, tutto ciò che si trova sul server viene cancellato non appena questo si riavvia o perde alimentazione, invece di restare su un disco dove potrebbe essere recuperato in seguito, anche dal provider stesso, se volesse controllare. Non tutti gli approcci credibili si basano esattamente su questo metodo: un numero minore di provider usa invece la crittografia completa del disco per ottenere un risultato simile (nessun dato persistente e leggibile) con un diverso metodo tecnico. In entrambi i casi, il principio è lo stesso: una dichiarazione no-log è più solida quando l’infrastruttura rende difficile conservare i dati, non soltanto quando la policy lo vieta.
Giurisdizione. Una policy no-log è solida solo quanto le leggi del paese che la applica. Alcuni paesi hanno approvato leggi che impongono ai provider VPN di registrare le attività degli utenti e consegnarle su richiesta: la direttiva indiana sulla conservazione dei dati del 2022 è l’esempio recente più evidente. Ha portato diversi grandi provider VPN a ritirare completamente dal paese i propri server fisici, invece di adeguarsi, sostituendoli con server virtuali situati altrove. I provider con sede in paesi che non impongono obblighi di conservazione dei dati ai servizi VPN si trovano in una posizione decisamente più favorevole per mantenere una promessa no-log, semplicemente perché nessuna legge li costringe a infrangerla.
Come faccio a sapere se una VPN è davvero no-log?
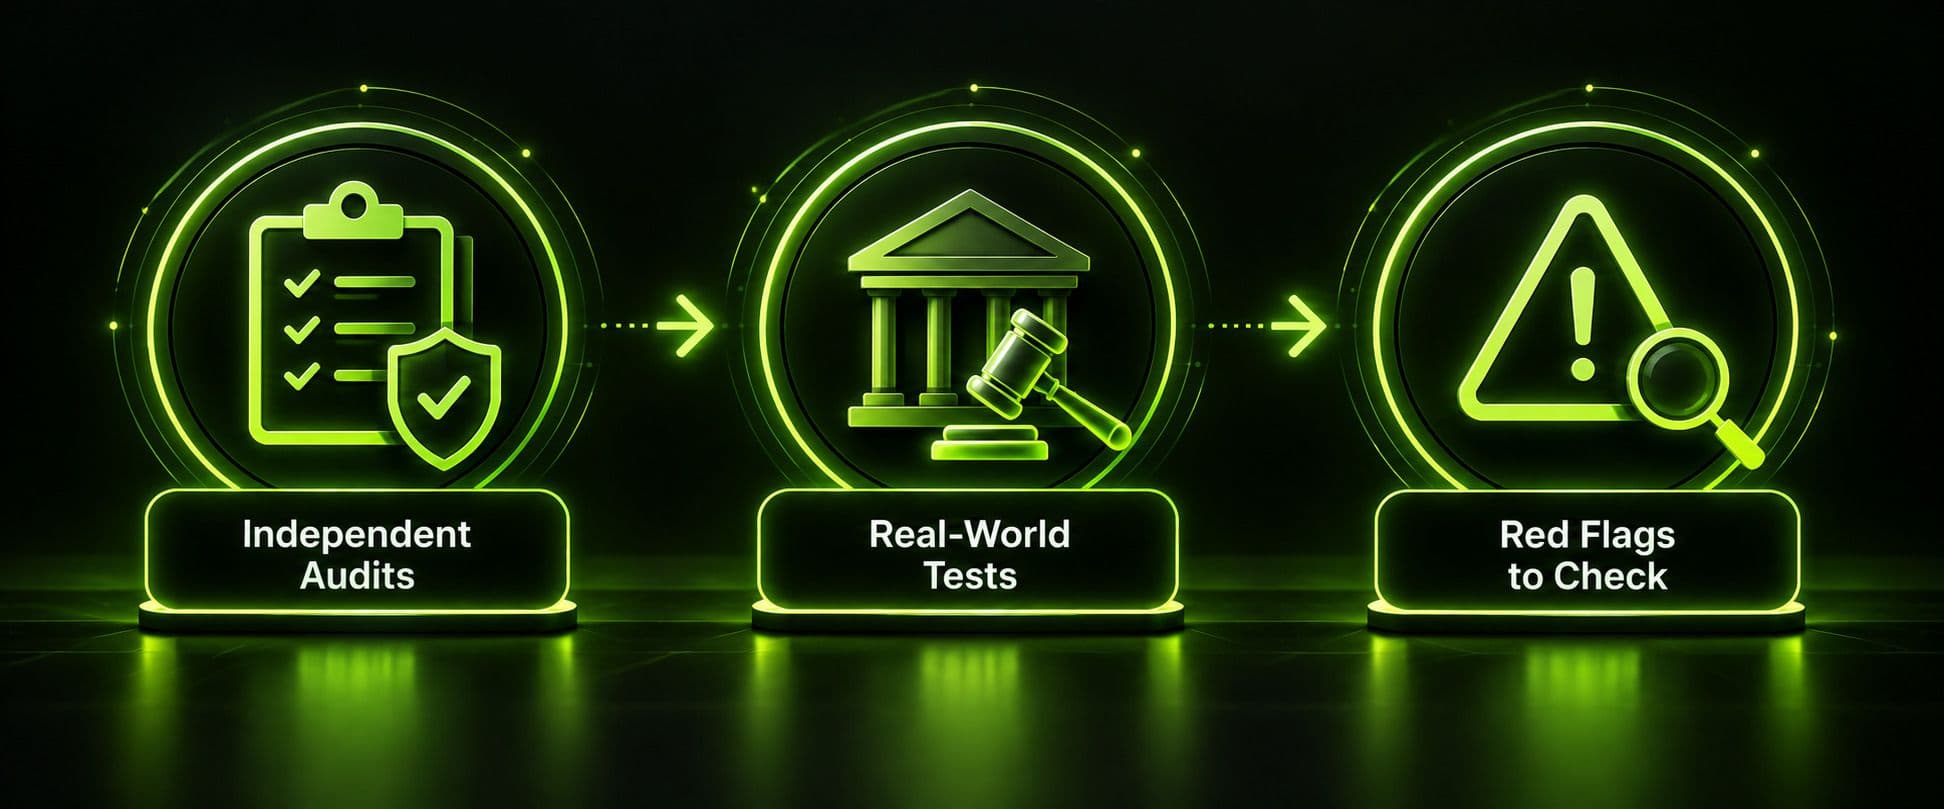
Questa è la domanda che conta davvero, e ha una risposta più concreta di «fidati della policy sulla privacy». Per valutare un servizio no log vpn, vale la pena cercare tre forme di prova, all’incirca in ordine crescente di solidità.
1. Audit indipendenti. Una dichiarazione no-log credibile è stata esaminata da un’azienda esterna senza interessi finanziari nell’esito: in questo settore ricorrono nomi come KPMG, PwC, Deloitte e Cure53, società specializzate in questo tipo di verifica. In genere, un audit comporta l’esame delle configurazioni dei server, del codice sorgente e dell’infrastruttura per verificare che non vengano davvero registrate attività, seguito dalla pubblicazione di una sintesi dei risultati. Il limite da tenere presente è che un audit offre una fotografia: descrive l’aspetto dei sistemi del provider nei giorni specifici in cui l’auditor li ha esaminati, non una garanzia continua e in tempo reale. In genere, un provider sottoposto a più audit nell’arco di diversi anni offre un segnale più forte rispetto a uno che ha affrontato una sola verifica una tantum.
2. Verifiche nel mondo reale. Una forma di prova più solida è un caso in cui un provider sia stato obbligato per legge, tramite un’ordinanza del tribunale, una citazione o il sequestro fisico di un server, a fornire i dati degli utenti, ma non avesse nulla da consegnare. Negli ultimi dieci anni diversi provider VPN hanno reso pubblici episodi di questo tipo: secondo quanto riferito, richieste delle forze dell’ordine, sequestri di server nell’ambito di indagini penali e ordini giudiziari in più paesi si sono conclusi con la consegna da parte del provider dei soli dati dell’account o di fatturazione, perché non esistevano log di attività da fornire. A differenza di un audit, una verifica di questo tipo è imprevista e avversariale: nessuno l’ha programmata e il provider aveva tutto l’interesse a collaborare pienamente, se avesse potuto. Questo la rende una forma di prova sostanzialmente diversa e spesso più convincente di un audit commissionato, anche se le due cose non si escludono a vicenda: i provider più solidi tendono ad avere entrambe.
3. Segnali d’allarme che dovrebbero renderti scettico. Le dichiarazioni di marketing no-log di alcuni provider sono state smentite direttamente da prove: sono stati segnalati casi di servizi VPN che hanno consegnato dati di utilizzo nell’ambito di indagini delle forze dell’ordine, nonostante il marketing promettesse il contrario. Inoltre, è stato scoperto che il database trapelato di almeno un provider conteneva log di connessione dettagliati che l’azienda aveva dichiarato pubblicamente di non conservare. Nella maggior parte di questi casi, in seguito i provider coinvolti hanno rivisto radicalmente le proprie policy sulla privacy e si sono sottoposti ad audit indipendenti: anche questo è un elemento informativo. Un episodio passato seguito da cambiamenti concreti e audit successivi è una situazione diversa da quella di un provider senza alcuno storico di audit e senza modo di verificare le sue affermazioni. Formulazioni vaghe nella policy sulla privacy («potremmo conservare i dati se necessario»), nessuno storico di audit e una giurisdizione con leggi obbligatorie sulla conservazione dei dati sono i tre segnali d’allarme più comuni da controllare prima di accettare alla lettera una dichiarazione no-log.
Potresti anche imbatterti nell’espressione «warrant canary»: una tecnica ormai in gran parte superata, in cui un provider pubblicava periodicamente una dichiarazione aggiornata per confermare di non aver ricevuto richieste segrete di dati da parte del governo, secondo l’idea che l’assenza di un aggiornamento avrebbe segnalato in silenzio un cambiamento. La maggior parte dei provider l’ha abbandonata a favore di audit ricorrenti e rapporti sulla trasparenza, considerati più informativi e più difficili da manipolare.
Cosa non copre una policy no-log
Anche una VPN no-log gestita davvero bene non raccoglie letteralmente zero informazioni, e un provider che afferma il contrario non è del tutto trasparente. Alcune categorie di dati in genere non rientrano nell’ambito di una policy no-log:
- Dati di fatturazione e dell’account. I dati di pagamento, un indirizzo email e le informazioni di base dell’account sono necessari per gestire un’attività in abbonamento e vengono conservati praticamente da tutte le VPN, con o senza policy no-log.
- Interazioni con l’assistenza clienti. Se contatti l’assistenza tramite chat dal vivo o email, la conversazione e gli eventuali strumenti di terze parti che la gestiscono appartengono a un sistema distinto dall’infrastruttura dei server della VPN e non sono automaticamente coperti da una promessa di «nessun log di attività».
- Gestori dei pagamenti. Il servizio che gestisce effettivamente la transazione, che sia un gestore di carte o una piattaforma di pagamento, applica le proprie pratiche di conservazione dei dati, del tutto al di fuori della policy no-log del provider VPN.
Nulla di tutto questo contraddice una vera policy no-log: significa semplicemente che «nessun log» si riferisce nello specifico a ciò che accade al tuo traffico e alla tua attività di navigazione una volta connesso, e non a ogni dato che entra in contatto con l’azienda in qualsiasi forma. Capire questa distinzione è parte di ciò che distingue una lettura davvero consapevole della policy sulla privacy dal limitarsi a scorrere lo slogan principale, che tu la stia leggendo su Guru VPN o altrove.
Perché scegliere Guru VPN
Guru VPN si basa su un approccio no-log: la tua attività di navigazione, i siti che visiti e ciò che fai mentre sei connesso non vengono registrati né conservati. Le informazioni che ci servono per gestire il servizio — i dati di base dell’account e quelli di fatturazione — vengono conservate solo nella misura necessaria a gestire un abbonamento, senza altro, in linea con la distinzione descritta sopra tra una policy no-log e i pochi aspetti che non è mai stata pensata per coprire.
Se la privacy è il motivo per cui stai valutando una VPN, vale la pena applicare lo stesso criterio di valutazione descritto in questo articolo a qualsiasi provider tu stia considerando, Guru VPN compresa: guarda cosa viene effettivamente raccolto, non solo lo slogan sulla homepage. Puoi consultare i piani attuali alla pagina dei prezzi di Guru VPN e vedere l’elenco completo delle località disponibili su guruvpn.com/servers.
Domande frequenti
Una VPN no-log non registra la tua attività di navigazione, quindi non ci sono dati dettagliati da consegnare se il provider fosse obbligato per legge a divulgare i dati degli utenti. È importante perché una VPN vede tutto il tuo traffico non crittografato prima di crittarlo di nuovo e inoltrarlo: se il provider conserva anche registri dettagliati, hai semplicemente cambiato chi può vedere la tua attività, invece di proteggerla davvero.
Oggi la maggior parte dei provider VPN affermati pubblicizza una qualche forma di policy no-log, ma la formulazione e la solidità di queste dichiarazioni variano notevolmente. Invece di cercare un’unica risposta «giusta», verifica se il provider specifico ha pubblicato i risultati di audit indipendenti, ha uno storico di verifiche legali nel mondo reale e opera da una giurisdizione senza leggi obbligatorie sulla conservazione dei dati: i tre controlli descritti prima in questo articolo.
Esamina i servizi VPN gratuiti con più attenzione di quelli a pagamento. Gestire l’infrastruttura dei server costa e un servizio gratuito deve trovare un modo per coprire queste spese: talvolta con limitazioni legittime (meno server, velocità inferiori), talvolta raccogliendo dati o mostrando pubblicità, in contrasto con una vera dichiarazione no-log. Un piano gratuito con un audit pubblicato chiaramente e una policy sulla privacy specifica e dettagliata è una situazione sostanzialmente diversa da un servizio con condizioni vaghe e senza alcuna verifica indipendente.
In teoria, un governo potrebbe obbligare un provider che opera nella propria giurisdizione a iniziare a registrare i dati da quel momento in poi: ecco perché la giurisdizione conta quanto la policy stessa. In genere, un’architettura no-log protegge dalla divulgazione retroattiva: poiché le attività passate non sono mai state registrate, non c’è nulla di storico da consegnare, nemmeno in seguito a un nuovo ordine legale.
No. Una VPN no-log impedisce al provider stesso di creare un registro delle tue attività; inoltre nasconde il tuo indirizzo IP al tuo provider internet e a chiunque si trovi sulla stessa rete, proteggendo il tuo traffico tramite crittografia. Non impedisce ai siti web di tracciarti tramite cookie o accessi agli account e non sostituisce altre pratiche per la privacy se il tuo obiettivo è l’anonimato completo.
Una policy sulla privacy ti dice cosa dichiara di fare un’azienda. Gli audit indipendenti e le verifiche legali nel mondo reale sono più vicini a una prova di ciò che i sistemi dell’azienda fanno davvero: la distanza tra questi due aspetti spiega proprio perché, in passato, è stato dimostrato che diverse VPN «no-log» con un marketing efficace registravano più di quanto dichiarassero.
Conclusione
«Nessun log» è una distinzione reale e significativa, ma soltanto se supportata da qualcosa di più concreto dell’espressione stessa: una spiegazione chiara dei tipi di log raccolti e non raccolti, un’infrastruttura dei server che rende difficile conservare i dati anziché vietarlo soltanto nella policy, una giurisdizione senza obblighi legali di registrazione e, idealmente, sia un audit indipendente sia uno storico di tenuta di fronte a reali pressioni legali. Vale la pena valutare ogni provider, Guru VPN compresa, usando la stessa lista di controllo e non soltanto lo slogan di marketing: questa è la differenza tra scegliere una VPN perché dice le cose giuste e sceglierne una perché può davvero dimostrarle.