EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN sem logs: o que significa e como verificar se é verdade

 Principais pontos

- “Sem logs” não significa uma única coisa — refere-se especificamente à ausência de logs de atividade/uso. A maioria dos provedores, inclusive os mais focados em privacidade, ainda retém alguns metadados de conexão por pouco tempo ou de forma agregada e não identificável.
- Nenhuma VPN retém literalmente zero dados. Dados de cobrança, endereço de e-mail e informações básicas da conta são normais até mesmo sob uma política rigorosa de ausência de logs — a pergunta honesta é o que é coletado, não se algo é coletado.
- Servidores somente com RAM (sem disco), auditorias independentes de terceiros e testes jurídicos no mundo real são os três mecanismos concretos que tornam verificável uma alegação de ausência de logs, em vez de ela ser apenas uma promessa em uma política de privacidade.
- A jurisdição importa tanto quanto a redação da política — as leis de retenção obrigatória de dados de um país podem se sobrepor a uma política de ausência de logs, independentemente da intenção do provedor.
- A evidência mais forte de uma alegação de ausência de logs não é uma página de FAQ bem-feita — é um provedor que foi legalmente obrigado a entregar dados e não tinha nada utilizável para fornecer.
“Sem logs” talvez seja a expressão mais repetida no marketing de VPNs e também uma das menos explicadas. Você vai encontrá-la escrita como no-log vpn ou no log vpn, de forma intercambiável — ambas descrevem a mesma ideia. Algumas pessoas pesquisam vpn no log, invertendo as palavras, ou especificamente vpn no log policy, referindo-se ao documento escrito da política, e não ao conceito geral. Tudo isso aponta para a mesma questão: esta VPN realmente sabe o que você faz online e poderia entregar essas informações se alguém solicitasse?
Este artigo detalha exatamente o que uma política de ausência de logs abrange, o que ela deliberadamente deixa de fora e — algo mais útil do que a maioria das páginas de marketing — como você pode verificar se uma alegação de “sem logs” se sustenta, em vez de simplesmente aceitá-la.
O que é uma VPN sem logs?
Uma VPN sem logs é um provedor de VPN que não registra o que você faz enquanto está conectado — os sites que visita, os arquivos que baixa, os aplicativos que usa ou seu histórico de navegação — e estrutura seus sistemas para que, em geral, essas informações não possam ser reconstruídas depois, mesmo que o provedor seja legalmente obrigado a tentar. Se você está perguntando “what is no log vpn” sem o “a”, é a mesma pergunta formulada de maneira um pouco diferente: um serviço desenvolvido para coletar o mínimo possível de dados identificáveis sobre sua atividade online, dentro do que sua infraestrutura permite.
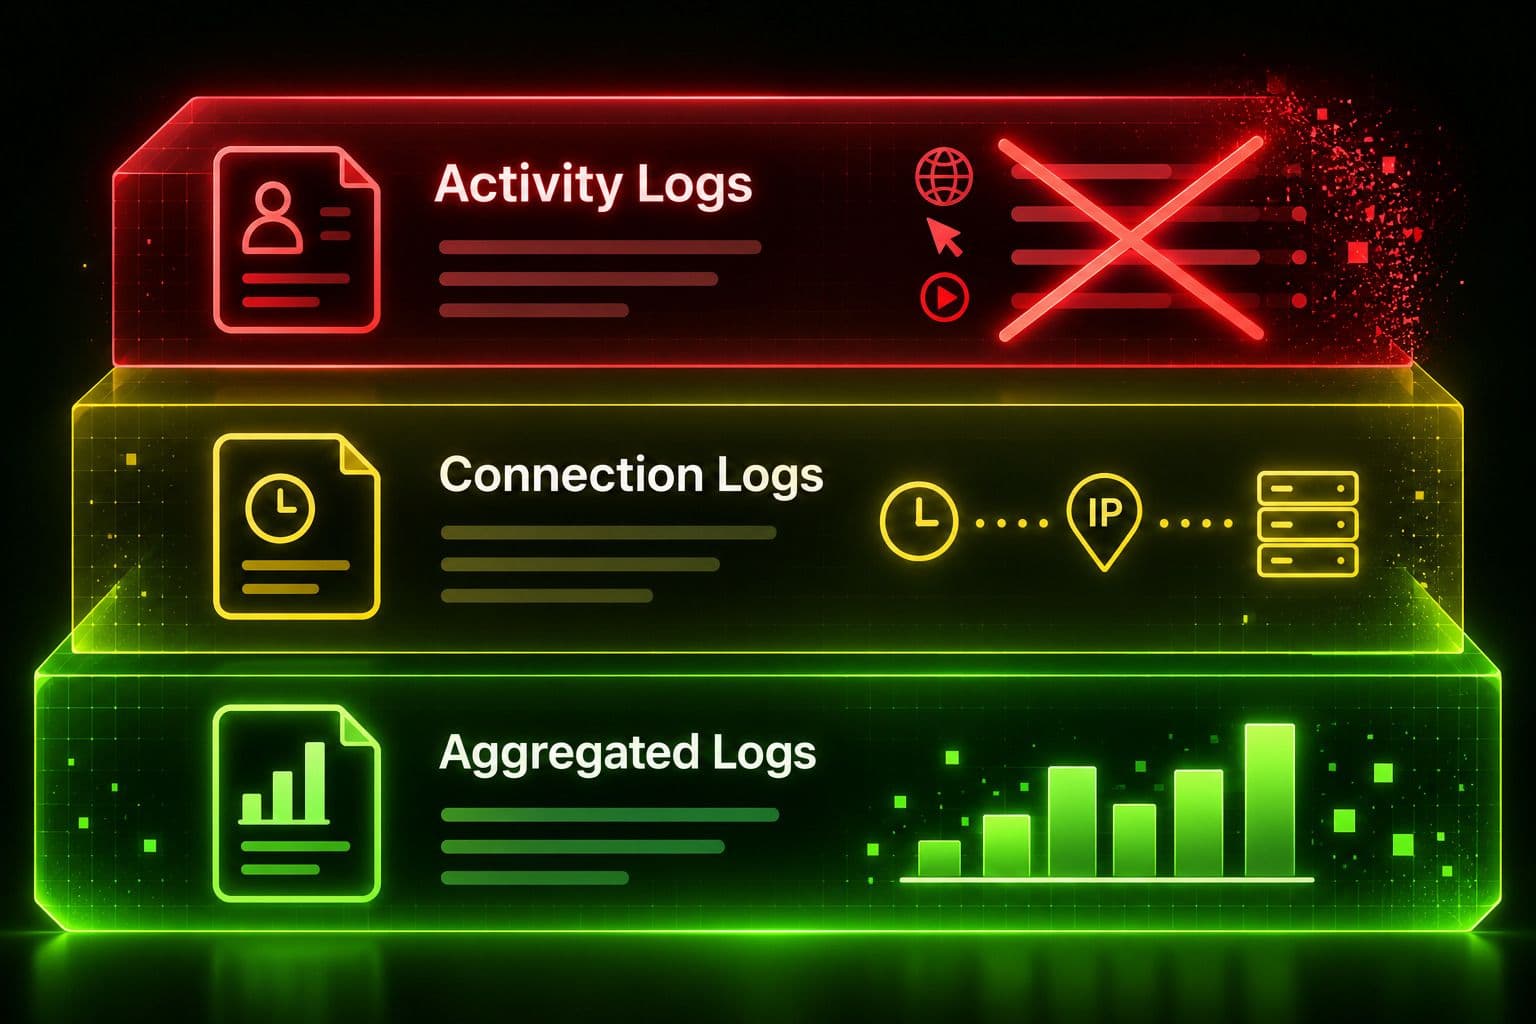
Essa definição em uma frase é um ponto de partida razoável, mas esconde a maior parte dos detalhes úteis e explica por que a expressão é usada com tanta liberdade. O que é realmente registrado (ou não) se divide em três categorias distintas, e conhecer a diferença importa muito mais do que a expressão de marketing em si.
Os três tipos de logs de VPN
Nem todos os “logs” são iguais, e um provedor pode afirmar honestamente que não mantém “logs” e ainda assim reter algumas informações, dependendo da categoria a que se refere.
| Tipo de log | O que inclui | Política típica de ausência de logs |
|---|---|---|
Logs de atividade | Sites visitados, arquivos baixados, aplicativos usados, consultas DNS, histórico de pesquisa | Provedores que realmente não mantêm logs não retêm nada disso, nunca |
Logs de conexão (metadados) | Horários das conexões, duração das sessões, volume de dados transferidos e, às vezes, o endereço IP de origem | Muitas vezes retidos por pouco tempo ou sem vínculo com uma identidade; é o ponto que mais merece análise cuidadosa |
Logs agregados/anonimizados | Largura de banda total entre todos os usuários, carga do servidor, tendências gerais de uso, sem atribuição a uma pessoa específica | Amplamente considerados aceitáveis, pois não podem ser associados a uma pessoa |
A categoria mais importante para uma conexão realmente privada é a primeira — os logs de atividade revelariam o que você fez online, e uma VPN legítima sem logs não deve coletá-los em nenhuma circunstância. É nos metadados de conexão que os provedores mais variam, e vale a pena examiná-los com atenção: um horário junto com um endereço IP de origem, mesmo sem qualquer atividade associada, ainda pode ser suficiente para reduzir o grupo de possíveis usuários conectados naquele momento. Já os dados agregados realmente não identificam ninguém e são uma parte normal e de baixo risco da operação de infraestrutura de servidores em grande escala.
VPN sem logs vs. VPN comum: o que realmente muda
Toda VPN criptografa seu tráfego e oculta seu endereço IP dos sites que você visita — essa parte é idêntica, qualquer que seja a política de registros. A diferença entre uma VPN sem logs e uma VPN comum depende inteiramente do que acontece do lado do provedor depois que a criptografia é removida no servidor.
A diferença entre um provedor de VPN sem logs e um provedor de VPN comum não aparece na velocidade, nos aplicativos ou no uso cotidiano — ela está no que é retido nos logs do servidor e nos documentos da política de privacidade, e no que poderia, em teoria, ser entregue por ordem de um tribunal ou governo. Nesse contexto, uma VPN “comum” geralmente significa um provedor que mantém algum tipo de histórico de atividade ou de conexão detalhado para solucionar problemas, prevenir abusos ou fazer suas próprias análises, e que ou informa isso claramente ou é vago a ponto de não ficar claro. Isso não é automaticamente mal-intencionado — alguma retenção é realmente útil para detectar abusos na rede ou corrigir interrupções —, mas significa que sua atividade online pode, pelo menos temporariamente, ser reconstruída pelo provedor. Em uma VPN verdadeiramente sem logs, essas informações são projetadas para nunca existir em uma forma que possa ser reconstruída.
O que torna real uma política de ausência de logs: arquitetura e jurisdição
Uma política de ausência de logs é uma promessa por escrito. Dois fatores tornam essa promessa algo mais próximo de uma garantia técnica: como os servidores são realmente construídos e as leis do país que regem a empresa responsável por eles.
Servidores somente com RAM (sem disco). A maioria dos provedores focados em privacidade agora executa seus servidores inteiramente em memória volátil (RAM), em vez de usar discos rígidos tradicionais. Como a RAM só mantém dados enquanto está energizada, tudo no servidor é apagado quando ele reinicia ou perde energia, em vez de ficar armazenado em um disco, onde poderia ser recuperado depois — inclusive pelo próprio provedor, caso quisesse procurar. Nem toda abordagem confiável depende desse método exato; um número menor de provedores usa criptografia de disco completo para buscar um resultado semelhante (nenhum dado persistente e legível) por outra via técnica. De qualquer forma, a ideia é a mesma: uma alegação de ausência de logs é mais forte quando a arquitetura dificulta a retenção, e não apenas quando a política a proíbe.
Jurisdição. Uma política de ausência de logs só é tão forte quanto as leis do país que a aplica. Alguns países aprovaram leis que obrigam provedores de VPN a registrar a atividade dos usuários e entregá-la quando solicitada — a diretiva de retenção de dados da Índia de 2022 é o exemplo recente mais claro. Ela levou vários grandes provedores de VPN a retirar completamente seus servidores físicos do país, em vez de cumprir a exigência, substituindo-os por servidores virtuais localizados em outros lugares. Provedores sediados em países sem leis de retenção obrigatória para serviços de VPN estão em uma posição significativamente melhor para manter a promessa de ausência de logs, simplesmente porque nenhuma lei os obriga a quebrá-la.
Como saber se uma VPN realmente não mantém logs?
Esta é a pergunta que realmente importa, e ela tem uma resposta mais concreta do que “confie na política de privacidade”. Vale a pena procurar três formas de evidência, em ordem aproximadamente crescente de força, ao avaliar qualquer serviço de VPN sem logs.
1. Auditorias independentes. Uma alegação confiável de ausência de logs foi examinada por uma empresa externa sem interesse financeiro no resultado — nomes como KPMG, PwC, Deloitte e Cure53 aparecem com frequência nesse setor como empresas especializadas nesse tipo de análise. Uma auditoria geralmente envolve inspecionar configurações de servidores, código-fonte e infraestrutura para confirmar que não há registro de atividade e, em seguida, publicar um resumo das conclusões. A limitação honesta é que uma auditoria é um retrato de um momento: ela reflete como eram os sistemas do provedor nos dias específicos em que o auditor os examinou, e não uma garantia contínua e em tempo real. Em geral, um provedor que passou por várias auditorias ao longo de vários anos é um sinal mais forte do que uma única análise isolada.
2. Testes no mundo real. A prova mais forte é um caso em que um provedor foi legalmente obrigado — por ordem judicial, intimação ou apreensão física de servidores — a fornecer dados de usuários e simplesmente não tinha nada para entregar. Vários provedores de VPN divulgaram incidentes desse tipo na última década: casos envolvendo solicitações de autoridades policiais, apreensões de servidores durante investigações criminais e ordens judiciais em vários países teriam terminado com o provedor entregando apenas informações da conta ou de cobrança, porque não havia logs de atividade para fornecer. Diferentemente de uma auditoria, esse tipo de teste é imprevisto e adversarial — ninguém o agendou, e o provedor tinha todo o incentivo para cumprir integralmente a ordem, caso pudesse. Isso faz dele uma categoria de evidência significativamente diferente e muitas vezes mais convincente do que uma auditoria encomendada, embora as duas não sejam mutuamente exclusivas — os provedores mais fortes tendem a ter ambas.
3. Sinais de alerta que devem deixar você desconfiado. Alguns provedores já tiveram suas alegações de ausência de logs diretamente contraditas por evidências: houve relatos de serviços de VPN entregando dados de uso em investigações policiais mesmo enquanto o marketing prometia o contrário, e descobriu-se que o banco de dados vazado de pelo menos um provedor continha logs detalhados de conexão que ele havia afirmado publicamente não manter. Na maioria desses casos, os provedores envolvidos reformularam suas políticas de privacidade e buscaram auditorias independentes — o que também é informativo: um incidente passado seguido por mudanças reais e auditorias posteriores é uma situação diferente da de um provedor sem histórico de auditorias e sem meios de verificar suas alegações. Linguagem vaga na política de privacidade (“podemos reter dados conforme necessário”), ausência total de histórico de auditorias e jurisdição com leis de retenção obrigatória de dados são os três sinais de alerta mais comuns a verificar antes de confiar literalmente em uma alegação de ausência de logs.
Você também pode encontrar o termo “warrant canary” — uma técnica hoje praticamente ultrapassada em que um provedor publicava uma declaração atualizada regularmente, confirmando que não havia recebido uma solicitação governamental secreta de dados. A ideia era que a falta de uma atualização sinalizasse silenciosamente que algo havia mudado. A maioria dos provedores deixou essa prática de lado em favor de auditorias recorrentes e relatórios de transparência, considerados mais informativos e mais difíceis de manipular.
O que uma política de ausência de logs não abrange
Mesmo uma VPN sem logs realmente bem administrada não coleta literalmente zero informações, e qualquer provedor que afirme o contrário não está sendo totalmente transparente. Algumas categorias de dados normalmente ficam fora do escopo de uma política de ausência de logs:
- Informações de cobrança e da conta. Dados de pagamento, um endereço de e-mail e informações básicas da conta são necessários para administrar um negócio de assinaturas e são retidos essencialmente por todas as VPNs, com ou sem política de ausência de logs.
- Interações com o suporte ao cliente. Se você entrar em contato com o suporte por chat ao vivo ou e-mail, essa conversa — e qualquer ferramenta de terceiros que a processe — fica em um sistema separado da infraestrutura dos servidores da VPN e não é automaticamente coberta por uma promessa de “não registrar atividades”.
- Processadores de pagamento. O serviço que efetivamente processa a transação (um processador de cartões ou uma plataforma de pagamento) tem suas próprias práticas de retenção de dados, totalmente fora da política de ausência de logs do próprio provedor de VPN.
Nada disso contradiz uma política legítima de ausência de logs — significa simplesmente que “sem logs” se refere especificamente ao que acontece com seu tráfego e sua atividade de navegação depois que você se conecta, e não a todo tipo de dado que possa passar pela empresa. Entender essa diferença faz parte de uma leitura realmente informada de uma política de privacidade, em vez de apenas passar os olhos pela principal alegação, seja ao consultá-la na Guru VPN ou em qualquer outro lugar.
Por que escolher a Guru VPN
A Guru VPN foi criada em torno de uma abordagem sem logs: sua atividade de navegação, os sites que você visita e o que faz enquanto está conectado não são registrados nem retidos. As informações de que precisamos para operar o serviço — dados básicos da conta e de cobrança — são limitadas ao necessário para administrar uma assinatura, nada além disso, seguindo a mesma distinção descrita acima entre uma política de ausência de logs e as poucas coisas que ela nunca pretendeu abranger.
Se a privacidade é o motivo pelo qual você está procurando uma VPN, vale aplicar o mesmo critério de avaliação deste artigo a qualquer provedor que esteja considerando, inclusive a Guru VPN: observe o que é realmente coletado, e não apenas a expressão em destaque na página inicial. Você pode consultar os planos atuais na página de preços da Guru VPN e ver a lista completa de locais disponíveis em guruvpn.com/servers.
Perguntas frequentes
Uma VPN sem logs não registra sua atividade de navegação, então não há um histórico detalhado para entregar caso o provedor seja legalmente obrigado a divulgar dados de usuários. Isso importa porque uma VPN vê todo o seu tráfego não criptografado antes de criptografá-lo novamente e encaminhá-lo — se o provedor também mantiver registros detalhados, você apenas mudou quem pode ver sua atividade, em vez de realmente protegê-la.
A maioria dos provedores de VPN estabelecidos anuncia hoje algum tipo de política de ausência de logs, mas a redação e a força dessa alegação variam bastante. Em vez de procurar uma única resposta “correta”, verifique se um provedor específico publicou resultados de auditorias independentes, tem um histórico de testes jurídicos no mundo real e opera em uma jurisdição sem leis de retenção obrigatória de dados — os três critérios abordados anteriormente neste artigo.
Analise serviços gratuitos de VPN com mais rigor do que os pagos. Manter uma infraestrutura de servidores custa dinheiro, e um serviço gratuito precisa financiar esse custo de alguma forma — às vezes com limitações legítimas (menos servidores, velocidades mais baixas), às vezes com coleta de dados ou publicidade que contraria uma alegação legítima de ausência de logs. Um plano gratuito com auditoria publicada com clareza e uma política de privacidade específica e detalhada é uma situação significativamente diferente de outra com termos vagos e nenhuma verificação independente.
Em teoria, um governo poderia obrigar um provedor que opera em sua jurisdição a começar a registrar dados dali em diante, e é exatamente por isso que a jurisdição importa tanto quanto a própria política. O que uma arquitetura sem logs geralmente protege é contra a divulgação retroativa — como a atividade passada nunca foi registrada, não há histórico para entregar, mesmo diante de uma nova ordem judicial.
Não. Uma VPN sem logs impede que o próprio provedor crie um registro da sua atividade, além de ocultar seu endereço IP e impedir, por meio da criptografia, que seu provedor de internet e outras pessoas na mesma rede leiam seu tráfego. Ela não impede que sites rastreiem você por meio de cookies ou logins em contas, nem substitui outras práticas de privacidade se seu objetivo for o anonimato completo.
Uma política de privacidade informa o que uma empresa diz fazer. Auditorias independentes e testes jurídicos no mundo real são mais próximos de evidências do que os sistemas da empresa realmente fazem — a distância entre essas duas coisas é exatamente o motivo pelo qual várias VPNs bem divulgadas como “sem logs” já foram comprovadas como registrando mais do que afirmavam.
Conclusão
“Sem logs” é uma distinção real e relevante, mas somente quando respaldada por algo mais concreto do que a própria expressão — uma descrição clara dos tipos de logs que são ou não coletados, uma arquitetura de servidores que dificulte a retenção em vez de apenas proibi-la na política, uma jurisdição sem exigência legal de registro e, de preferência, tanto uma auditoria independente quanto um histórico de resistência a pressões jurídicas reais. Vale avaliar qualquer provedor, Guru VPN incluída, de acordo com essa mesma lista de critérios, e não apenas pela chamada de marketing — essa é a diferença entre escolher uma VPN porque ela diz as coisas certas e escolher uma porque consegue comprová-las.