
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

IPアドレスの種類:IPの仕組みを徹底解説


 主なポイント

- パブリックIPとプライベートIP、固定IPと動的IPの違いを学びましょう。
- IPv4とIPv6の違いと、現在も両方がインターネット上で共存している理由を理解しましょう。
- 数学的な計算を使わずに、IPクラス、サブネット化、CIDR表記をわかりやすく解説します。
- 大半のVPNユーザーにとって、共有IPが専用IPより高い匿名性を提供する理由を紹介します。
- 自分で管理しなくて済むように、Guru VPNがIPプールやサブネットをどのように管理するのかを見ていきましょう。
以前の記事では、 IPアドレスとは何かを取り上げ、その種類についても触れました。この基本を押さえることは大切ですが、IPアドレスをさらに深く理解すると、インターネットが実際にどのようにデバイスを整理し、トラフィックをルーティングし、アクセスや制限を適用しているのかが見えてきます。
この記事では基本を一歩越えて、さまざまな種類のIPアドレスとその構造、そして現在もその違いが重要である理由を解説します。ネットワークの基礎に興味がある方も、IPとVPNのようなプライバシーツールの関係を知りたい方も、このガイドを読めば全体像をつかめます。
IPアドレスとは?
IPアドレスは、デバイスがネットワークに接続しているときのオンライン上の住所のようなものです。データを正しい場所に届けるための特別な番号です。
ウェブサイトを閲覧したり、メッセージを送信したりするとき、IPアドレスはバックグラウンドで機能しています。リクエストの送信元と、応答を送り返す先をインターネットに伝えます。
基本がわかったところで、さまざまな種類のIPアドレスとその役割を見ていきましょう。
パブリックIPアドレスとプライベートIPアドレス
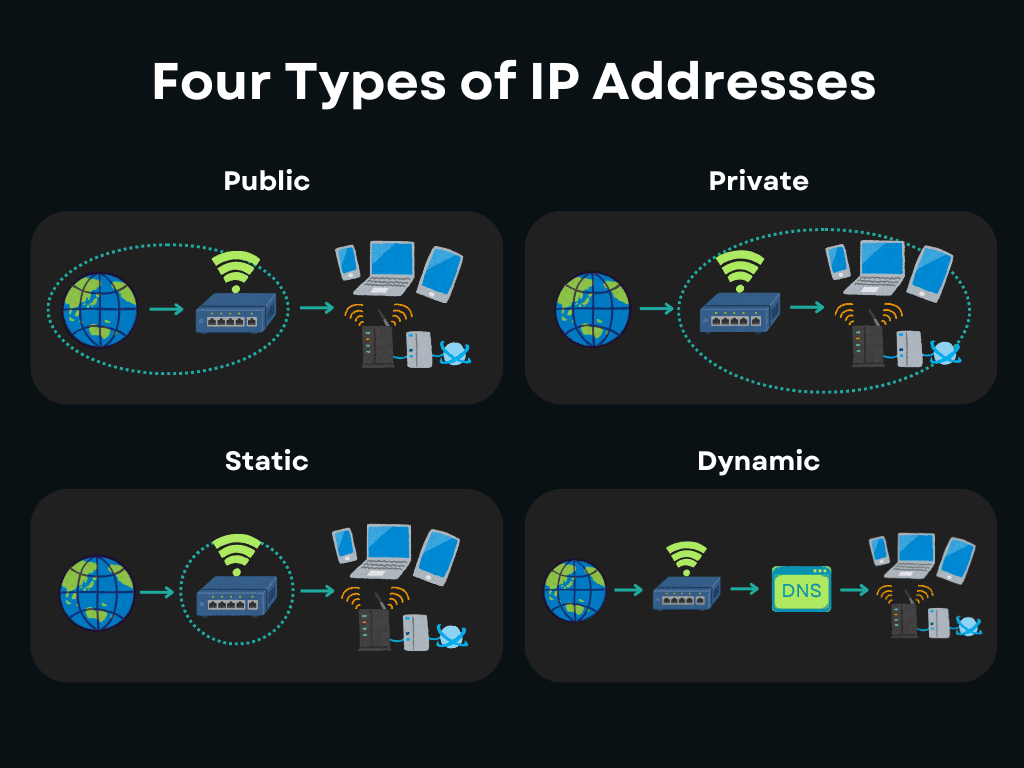
IPアドレスには、大きく分けてパブリックとプライベートの二種類があります。それぞれ役割が異なり、ネットワーク内の異なる領域で使われます。
パブリックIPアドレス
インターネットプロバイダーから割り当てられるパブリックIPアドレスは、インターネットから見えるあなたのアドレスです。ウェブサイトやオンラインサービスに接続するときに使われます。
パブリックIPは次の用途に使われます。
- インターネット上でネットワークを識別する
- デバイスにデータを送信する
- 地域やアクセス権に基づいてコンテンツを制限する
通常、家庭やオフィス内のすべてのデバイスは、ルーターを通じて一つのパブリックIPを共有します。
プライベートIPアドレス
プライベートIPアドレスは、Wi-Fiに接続したデバイス同士が通信するためのものです。たとえば、パソコンとプリンターの通信に使われます。家の外からこれらのアドレスを見ることはできません。
よく使われるプライベートIPアドレスは、次のような形式です。 192.168.x.x または 10.x.x.x、または172.16.x.x – 172.31.x.x.
パブリックIPはインターネットから見えるあなたのアドレスですが、プライベートIPは自分のネットワーク内の管理に使われます。この違いを知ることは、ルーティング、セキュリティ、プライバシーの仕組みを理解するうえで大切です。特にVPNなどを使い始めるときに役立ちます。
固定IPアドレスと動的IPアドレス
IPアドレスを分類するもう一つの重要な基準は、時間が経っても変わらないか、自動的に変わるかです。ここで、固定IPアドレスと動的IPアドレスが登場します。
固定IPアドレス
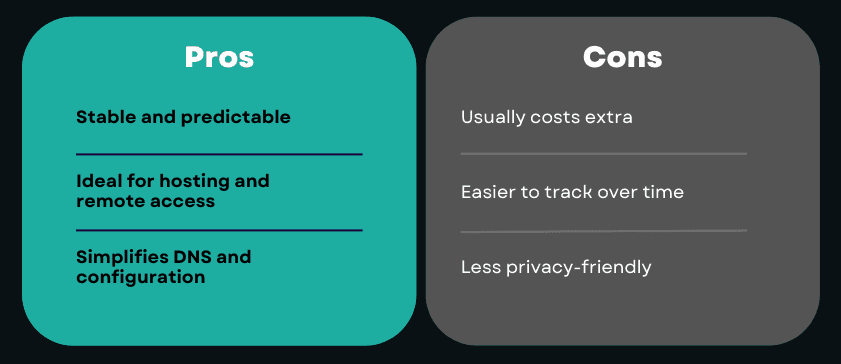
固定IPアドレスは変わりません。一度割り当てられると、手動で再設定しない限り変更されません。
固定IPは、主に次の用途で使われます。
- サーバーやホスティング環境、
- ネットワークへのリモートアクセス、
固定された既知のアドレスを必要とするサービス。
動的IPアドレス
動的IPアドレスは、ときどき変わるアドレスです。自宅でインターネットを使う大多数のユーザーと同じように、プロバイダーから動的IPを割り当てられている可能性が高いでしょう。IPアドレスは自動的に切り替わります。
プロバイダー側では管理が簡単になり、手作業にかかる時間も減らせます。また、IPアドレスがときどき変わることで、プライバシーが多少高まる効果もあります。
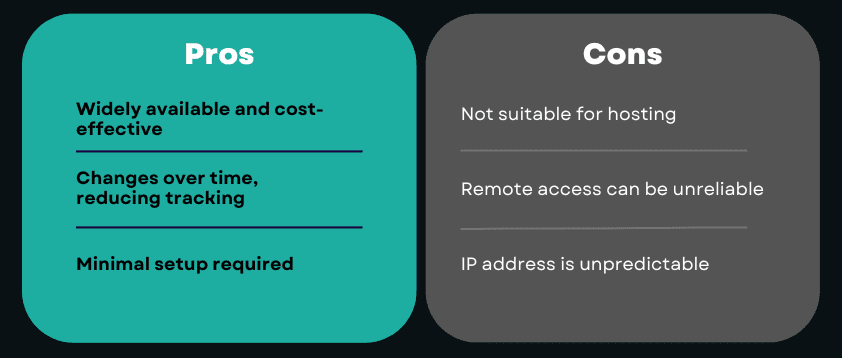
IPアドレスが固定か動的かによって、安定性、アクセスのしやすさ、プライバシーが変わります。日常的な閲覧には、通常、動的IPで十分です。インフラやリモートアクセスには、固定IPが必要になることがよくあります。
IPv4とIPv6
IPアドレスは、使用するインターネットプロトコルのバージョンによっても異なります。現在は次の二つが共存しています。 IPv4とIPv6.
IPv4アドレス
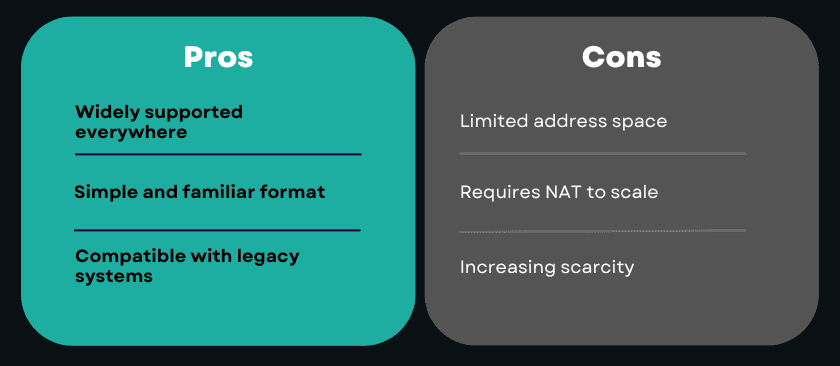
IPv4は最初に登場し、現在も最も広く使われているIPアドレス方式です。32ビット形式で、ドットで区切られた四つの数字で表記します。
例: 192.168.1.1
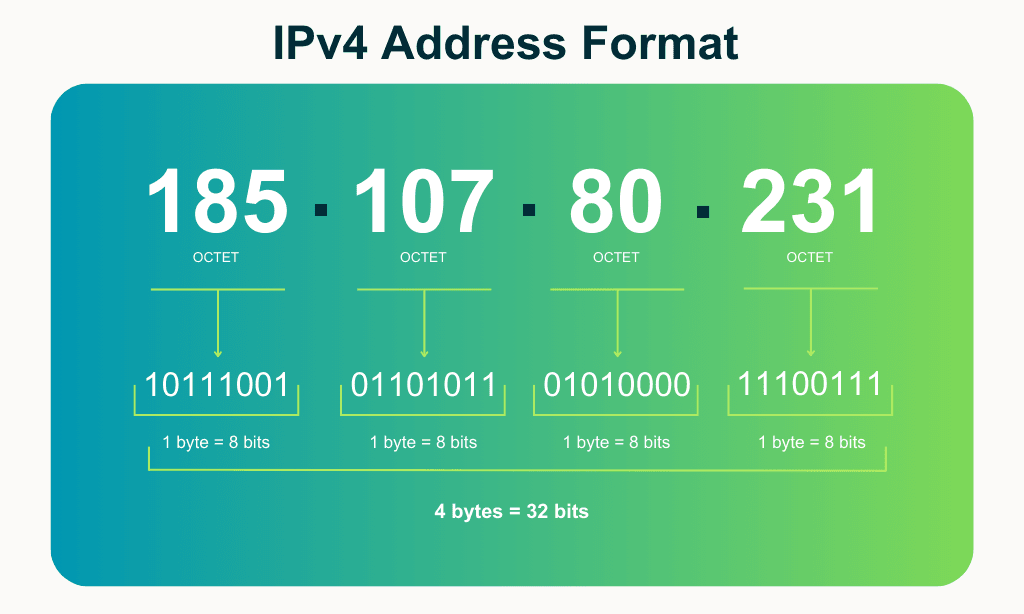
IPv4は数十年にわたってインターネットの基盤となってきましたが、利用できるアドレス数に上限があるという大きな制約があります。
IPv6アドレス
IPv6は、アドレス不足を解決するために導入されました。128ビット形式で、十六進数を使って表記し、ほぼ無制限の数の一意なアドレスを利用できます。
例: 2001:0db8:85a3::8a2e:0370:7334
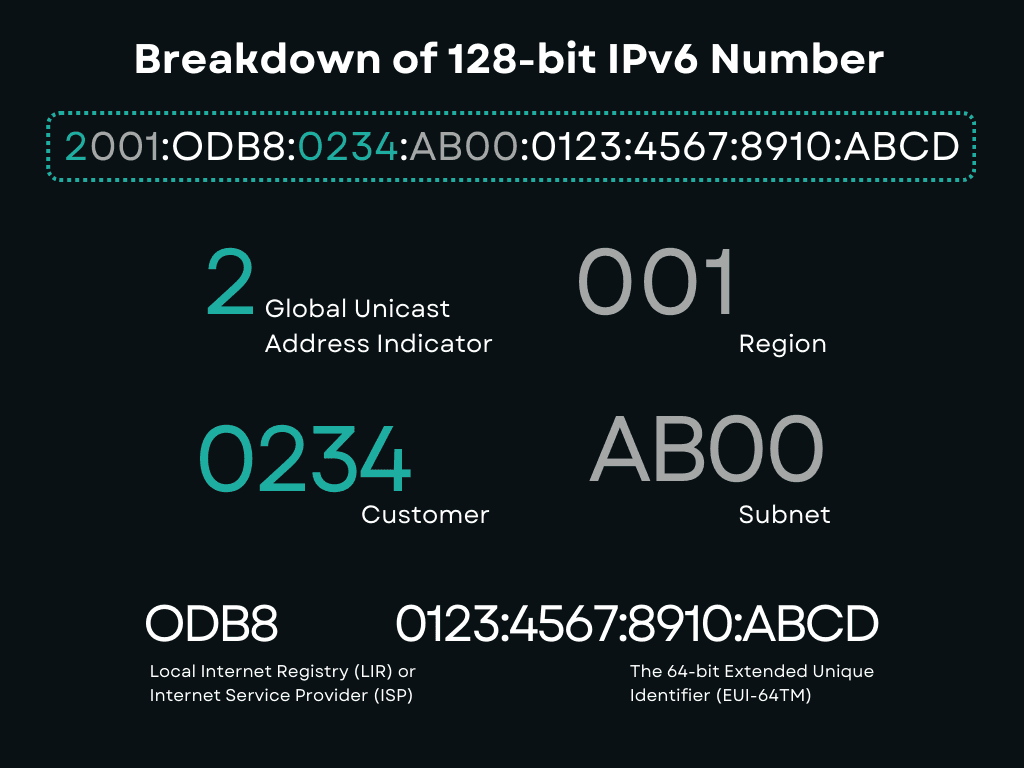
IPv6はルーティング効率も向上させ、NATの必要性を減らしますが、普及は今も進行中です。
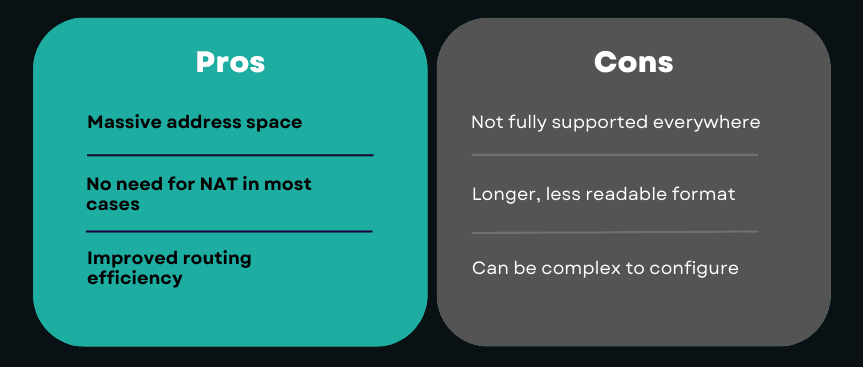
インターネットは一夜にして移行できないため、IPv4とIPv6は現在も共存しています。多くのネットワーク、デバイス、サービスは引き続きIPv4に依存する一方、IPv6の普及も少しずつ進んでいます。
両方のバージョンを理解することは、特に現代のネットワーク、クラウドサービス、VPNのようなプライバシーツールを扱う際に重要です。
IPアドレスクラス(クラスフルアドレッシング)
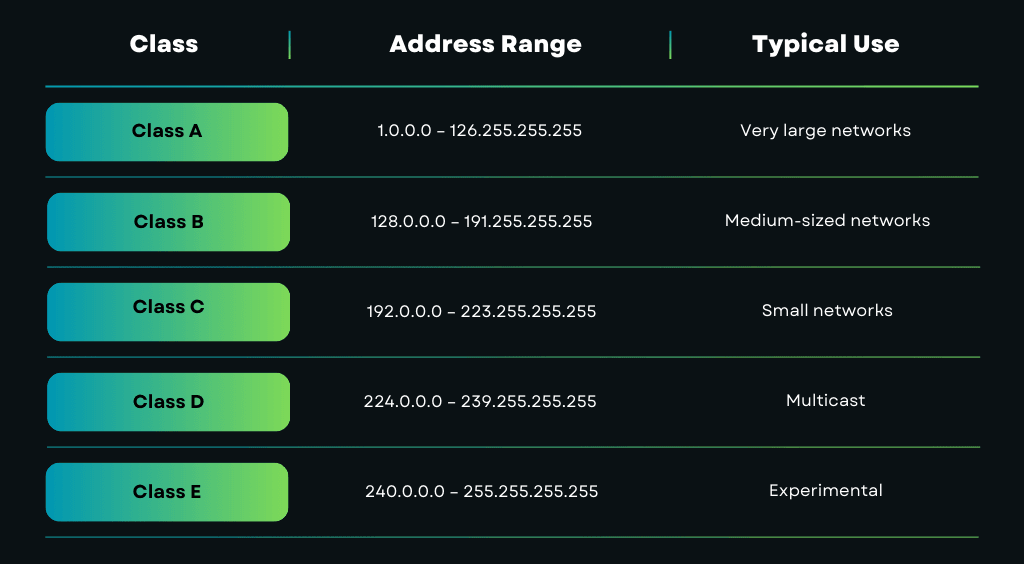
現在のIP割り当て方式が登場する前、IPアドレスはクラスに分けられていました。この方式はクラスフルアドレッシングと呼ばれ、インターネットの初期にルーティングを簡素化する目的で設計されました。
各クラスでは、IPアドレスのうちどの部分がネットワークを識別し、どの部分がそのネットワーク内のホストを識別するかが定められていました。
主なIPアドレスクラス
たとえば、
- クラスAのネットワークは数百万台のデバイスに対応し、
- クラスCのネットワークは数百台にしか対応できませんでした。
IPクラスが問題になった理由
シンプルではあったものの、クラスに基づくアドレス方式は非効率でした。組織には実際の必要数を大幅に上回るIPアドレスが割り当てられることが多く、特にインターネットが急速に成長するにつれて、アドレス空間が大量に浪費されました。
この非効率性は、IPv4アドレスが不足した主な理由の一つです。
現在、IPの割り当てにクラスフルアドレッシングは使われていませんが、その概念は次のような場面で今も登場します。
- ネットワークの学習、
- ドキュメント、
- レガシーシステム、
- IP構造に関する一般的な解説。
IPクラスの制約を解決するために導入された、より柔軟な方式がサブネット化です.
サブネット化:ネットワークを小さな部分に分割する
ネットワークが大きくなるにつれて、単一のネットワークをより小さく管理しやすいセグメントに分割する必要がしばしばあることが明らかになりました。そこでサブネット化が使われます。
サブネット化とは、大規模なIPネットワークを、サブネットと呼ばれる小さなネットワークに分割することです。各サブネットは、大きなネットワークの一部でありながら、独立した論理ネットワークとして機能します。
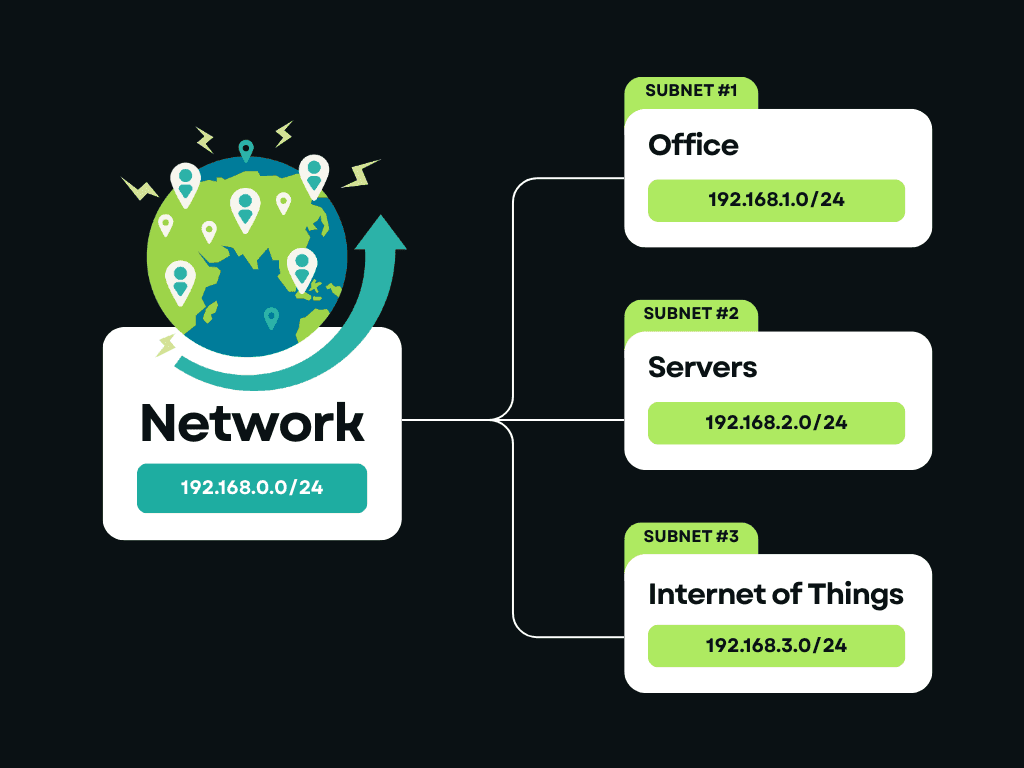
サブネット化には次のような効果があります。
- ネットワークの混雑を軽減する、
- パフォーマンスを向上させる、
- トラフィックを分離してセキュリティを強化する、
- IPアドレスをより効率的に管理する。
たとえば、企業では、同じメインネットワークを共有していても、社内システム、ゲスト用Wi-Fi、サーバーを別々のサブネットに分けることがあります。たとえば、次のIP範囲を持つネットワークの場合、
192.168.1.0
すべてのデバイスを一つの大きなグループにまとめる代わりに、サブネット化によってこの範囲を小さな区画に分け、それぞれに利用可能なIPアドレスの集合を持たせることができます。
仕組みを理解するために、サブネットを手作業で計算する必要はありません。重要なのは、サブネット化によってネットワーク内のトラフィックのグループ分けとルーティングが制御されることです.自分でサブネットを設定しなくても、ネットワークの整理と安全性を保つうえで重要な役割を果たしています。
CIDR(クラスレスドメイン間ルーティング)の解説
インターネットの成長が続くにつれ、クラスに基づくアドレス方式と固定的なサブネット境界は、どちらも制約になってきました。この問題を解決するために、 CIDR(クラスレスドメイン間ルーティング)が導入されました。
CIDRでは、IPアドレスの割り当てとルーティングを固定クラスに依存せずに行えます。あらかじめ決められたネットワークサイズを使う代わりに、CIDRはIPアドレスの何ビットがネットワークに属するかを定める柔軟なプレフィックスを使います。
CIDRは、スラッシュの後に数字を付けて表記します。たとえば、
192.168.1.0/24
スラッシュの後の数字は、アドレスのネットワーク部分を識別するビット数を示します。
- /24は、ネットワークに24ビットを使うことを意味します
- 残りのビットは、そのネットワーク内のデバイスに使われます
次のような表記も見かけるでしょう。
- /16は、大規模なネットワーク向けです
- /32は、単一のIPアドレス向けです
CIDRによってIPアドレスの割り当て効率が大幅に向上します。実際の必要性に合わせてネットワークのサイズを正確に決められ、ルーティングテーブルを小さく高速に保ち、ISPやクラウドプロバイダーがIPアドレス空間を効率的に管理できます。
この柔軟性は、IPv4の制約があるなかでもインターネットの拡張が続いている主な理由の一つです。
IP範囲やVPNサーバーのブロックに/24または/20と記載されている場合、それがCIDRの使用例です。CIDRを理解すると、大規模ネットワークの仕組みや、インターネット上でトラフィックが効率よくルーティングされる方法がわかります。
共有IPアドレスと専用IPアドレス
IPアドレスのもう一つの重要な違いは、共有か専用かという点です。この違いはプライバシーに大きく関わり、特にVPNについて考える際に重要です。
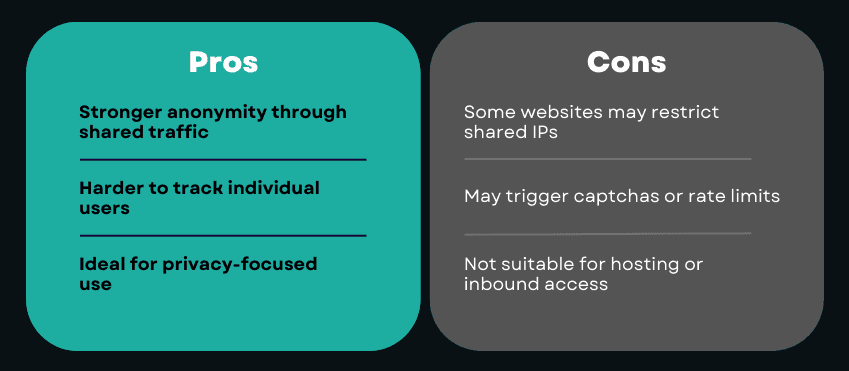
共有IPアドレス
共有IPアドレスは、複数のユーザーが同時に使用します。外部から見ると、すべてのユーザーのトラフィックは同じIPから来ているように見えます。これは、 VPNサービスで最も一般的に使われている種類のIPアドレスです.
VPNプロバイダーが共有IPを使うのは、次のような理由からです。
- 多くのユーザーのトラフィックを混ぜる、
- 個人の活動を特定の一人と結び付けにくくする、
「群衆に紛れる」ことで匿名性を高める。
専用IPアドレス
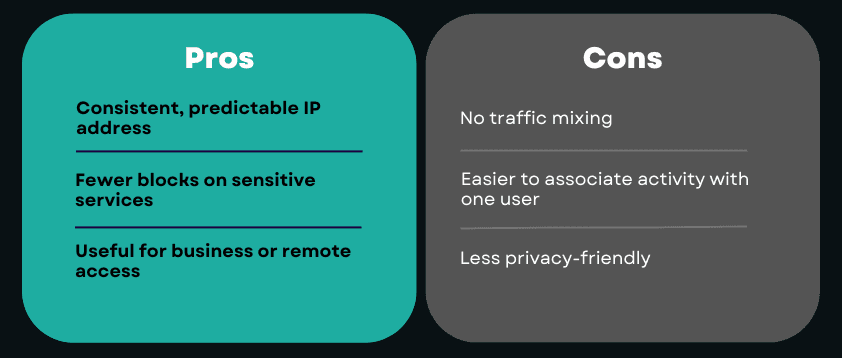
専用IPアドレスは一人のユーザーに割り当てられ、他のユーザーと共有されず、変更もされません。一部のVPNプロバイダーは、通常、特定の用途向けにオプション機能として専用IPを提供しています。
専用IPは、次のような場合に便利です。
- サービスへ安定してアクセスする、
- IPの許可リストを設定する、
- 一部のウェブサイトでCAPTCHAの表示を減らす。
ただし、専用IPには、共有IPと比べて匿名性が低いという違いがあります。
プライバシー保護のためにVPNを使う大半の人にとって、共有IPアドレスのほうが適しています。共有IPは、追跡可能性と情報の露出を減らすというVPNの基本的な目的に沿っています。
専用IPは「優れている」というわけではなく、単に用途が異なり、匿名性よりも安定性とアクセスのしやすさを重視しています。
VPNとIPクラス、サブネット、CIDRの関係
VPNに接続すると、パブリックIPアドレスが変わるだけでなく、異なるネットワーク環境に入り、独自の構造、ルーティング規則、IP割り当ての仕組みが適用されます。
VPNのIPアドレスはデータセンターのサブネットから割り当てられる
大半のVPNプロバイダーは、データセンターでサーバーを運用しています。そのため、VPNのIPアドレスは通常、データセンターのIP範囲に属し、 CIDR表記を使ってブロック単位で割り当てられます。たとえば、VPNサーバーは単一のIPではなく、次のような範囲で運用されることがあります。
203.0.113.0/24
このCIDRブロックは、VPNプロバイダーが管理し、接続中のユーザーに動的に割り当てるIPアドレスのサブネットを定義します。
共有IPプールとCIDR範囲
VPNは通常、共有IPプールからユーザーにIPを割り当てます。これらのプールは、
- 同じサブネット内に複数のIPを含み、
- ユーザー間でローテーションされ、
- 多くのユーザーのトラフィックが混ざり合うようにします。
CIDRにより、VPNプロバイダーは次のことを効率的に行えます。
- 大規模なIPプールを管理する、
- サーバーを迅速に拡張する、
- トラフィックを予測可能な形でルーティングする。
プライバシーの観点から、この構造は意図的に設計されています。共有サブネットを使うと、活動を特定の一人のユーザーと結び付けにくくなります。
IPクラス:ほぼレガシーだが概念としては今も有用
現在のVPNは、IPの割り当てではIPクラス(A、B、C)に依存していませんが、その概念は今も大枠では当てはまります。
たとえば、
- 多くのVPN用IPv4アドレスは、歴史的にクラスC相当のネットワークに似た範囲に含まれます。
- ネットワーク部分とホスト部分という考え方は今も残っており、クラスの代わりにCIDRで表されます。
CIDRは、根本にある考え方を保ちながら、クラスに基づく方式を実質的に置き換えました。
プライバシーと接続性にとって重要な理由
VPNのIPアドレスは既知のサブネットやデータセンターの範囲から割り当てられるため、
- 一部のウェブサイトでは、より厳しいルールが適用され、
- CDNが異なるルートでトラフィックを送る場合があり、
- IPレピュテーションも影響します。
適切に管理されたVPNプロバイダーは、こうした問題を減らして安定した接続を維持するため、IP範囲を積極的に監視し、ローテーションします。
同時に、このサブネット方式によってVPNは次のことが可能になります。
- 実際の自宅のIPアドレスを隠す、
- ローカルネットワークの構造を保護する、
- 実際のデバイスの直接的な露出を減らす。
VPNを使うと、トラフィックは、
- ローカルのプライベートネットワークを離れ、
- 共有VPNサブネットに入り、
- CIDRで管理されたIPブロックを使ってルーティングされ、
オンラインではまったく異なるネットワーク識別情報の下で通信します。
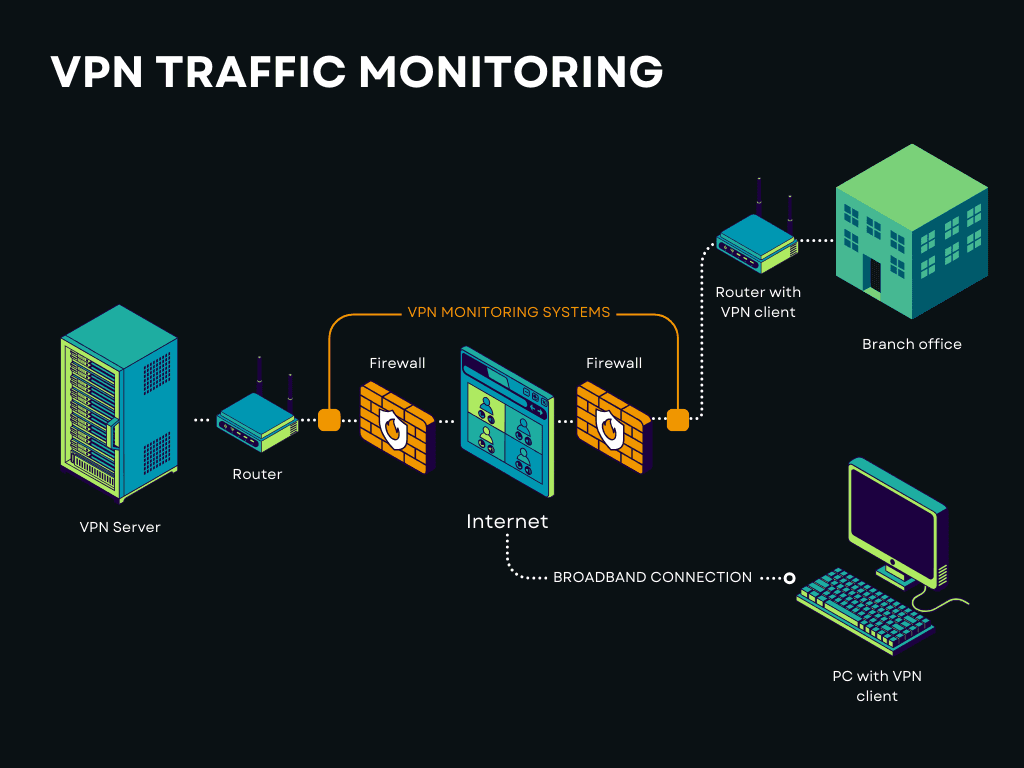
この抽象化レイヤーによってVPNは効果を発揮します。IP構造を理解することで、VPNがプライバシーを守る仕組みもより明確になります。
適切なIPの種類を選ぶ:VPNで管理が簡単になる理由
さまざまな種類のIPアドレスを理解すると、インターネットがトラフィックをルーティングし、制限を適用し、デバイスを識別する仕組みがわかりやすくなります。パブリックIPとプライベートIPはそれぞれ異なる役割を持ち、固定IPと動的IPは安定性や追跡可能性に影響します。また、共有IP、専用IP、住宅用IP、データセンターIPには、それぞれ異なる利点とトレードオフがあります。
要点はシンプルです。すべての人に共通する「最適」なIPアドレスはありません。適切な選択は、何を実現したいかによって異なります。
- 日常的な閲覧やプライバシー保護には、通常、共有IPと動的IPで十分です。
- リモートアクセスやビジネス上のニーズには、固定IPや専用IPが必要になる場合があります。
- 匿名性を高めて追跡を減らすには、共有IPプールが明確な利点をもたらします。
実際のところ、多くのユーザーにとってこうした違いを手作業で管理するのは現実的ではありません。インターネットプロバイダーがIPを自動的に割り当て、ネットワーク構造は見えないうえ、追加のツールなしに必要に応じてIPの種類を切り替えることはほとんどできません。
こうした場面でVPNが特に役立ちます。
Guru VPNがIPの露出管理をサポートする方法
Guru VPNは複雑さを表に出さず、日常でのIPアドレスの利用をシンプルにします。サブネット、CIDR範囲、IPレピュテーションを気にする代わりに、ユーザーはプライバシーと安定性を考慮して設計され、管理されているネットワークに接続します。
Guru VPNを使うと、
- 実際のパブリックIPが、共有プール内のVPN用IPに置き換わり、
- トラフィックが適切に管理されたサブネットを経由し、
- DNSとルーティングが一貫して処理され、
- IPローテーションによって長期的な追跡可能性が低減されます。
この方式により、ユーザーはネットワークの詳細を理解したり設定したりすることなく、共有IPによる匿名性、世界各地へのアクセス、予測しやすい動作の利点を得られます。Guru VPNなら、その複雑さはバックグラウンドで処理されるため、閲覧や仕事、プライバシーの確保に集中できます。


