EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Le Wi-Fi public expliqué : les risques et comment rester en sécurité

 Points clés

- Découvrez les raisons les plus courantes pour lesquelles un VPN ne se connecte pas.
- Suivez 10 étapes de dépannage pratiques qui résolvent la plupart des problèmes de connexion.
- Découvrez des solutions spécifiques à Windows, macOS, Android et iPhone.
- Apprenez à prévenir les futurs problèmes de connexion VPN grâce à quelques bonnes pratiques simples.
- Découvrez comment Guru VPN offre des connexions VPN rapides, sécurisées et fiables pour naviguer au quotidien.
Le Wi-Fi est partout aujourd’hui : dans les cafés, les aéroports, les hôtels, on en trouve partout. C’est pratique, souvent gratuit et facile à utiliser. Mais cette facilité peut poser problème si l’on n’y prend pas garde.
Contrairement au Wi-Fi de votre domicile ou de votre travail, le Wi-Fi public privilégie l’accès rapide, pas la sécurité. Toute personne à proximité peut s’y connecter, et le contrôle des utilisateurs ou du partage des données est donc limité. Les réseaux Wi-Fi publics sont ainsi parfaits pour ceux qui cherchent à causer des problèmes.
La plupart des attaques sur les réseaux publics ne relèvent pas du piratage sophistiqué. Elles exploitent l’ouverture de ces réseaux et la confiance que nos appareils leur accordent. Comprendre les risques (et savoir comment se protéger) permet de renforcer sa sécurité.
Attaques de type « homme du milieu » (MitM)
Une attaque de type « homme du milieu » se produit lorsqu’une personne s’interpose discrètement entre vous et le site Web auquel vous vous adressez. Au lieu d’être transmis directement au site, vos renseignements passent d’abord par l’ordinateur de l’attaquant.
L’attaquant peut alors consulter ce que vous envoyez, le modifier ou même vous rediriger vers un tout autre site. Cela se produit généralement sur les réseaux moins sécurisés.
Comment cela fonctionne-t-il ?
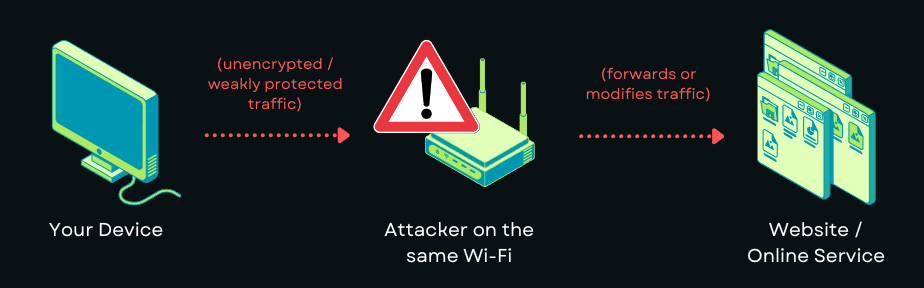
Prenons l’exemple d’une connexion au Wi-Fi public. Les attaquants peuvent exploiter les points faibles du réseau ou recourir à des techniques discrètes comme l’usurpation ARP pour récupérer vos données sans que vous vous en rendiez compte.
Votre appareil croit communiquer directement avec le site Web, mais le trafic passe discrètement par un attaquant, qui peut l’observer ou le manipuler.
Comment se protéger
Le meilleur moyen de se protéger est d’utiliser le chiffrement de bout en bout. Un VPN chiffre tout ce qui quitte votre appareil avant que cela n’atteigne le réseau. Essayez aussi d’éviter les sites Web qui n’utilisent pas HTTPS et désactivez la connexion automatique au Wi-Fi.
Faux points d’accès Wi-Fi (attaques Evil Twin)
Les faux points d’accès imitent les vrais réseaux Wi-Fi publics. Ils utilisent souvent des noms comme Airport Free Wi-Fi ou Cafe Guest pour tromper les gens et les inciter à s’y connecter.
Une fois que vous êtes connecté, toutes les données passent par l’appareil de l’attaquant.
Comment cela se produit
La mise en place d’un faux point d’accès ne nécessite pas beaucoup de matériel et peut se faire rapidement dans les lieux très fréquentés. Comme le Wi-Fi public ne requiert que rarement un mot de passe, les utilisateurs ne peuvent pas facilement vérifier le réseau.
Vous vous connectez à un réseau qui semble légitime, mais tout le trafic est en réalité directement envoyé à l’appareil de l’attaquant.
Comment se protéger
Dans la mesure du possible, vérifiez le nom du réseau auprès du personnel. Ne vous connectez pas aux réseaux ouverts dont le nom n’est pas clair. Utiliser un VPN dès la connexion réduit les risques, même si le réseau n’est pas sûr.
Reniflage de paquets et capture du trafic
Sur les réseaux ouverts, des personnes malveillantes peuvent récupérer les données qui circulent entre vos appareils et le point d’accès à Internet. Cette technique s’appelle le reniflage de paquets.
Si vos données sont chiffrées, elles sont protégées. Sinon, n’importe qui peut les lire.
Comment cela fonctionne
En général, le Wi-Fi public permet aux appareils de voir toutes les données qui circulent. Les attaquants se contentent de les observer et de recueillir des informations ; ils n’ont même pas besoin d’intervenir sur votre appareil.
Le trafic est diffusé sur le réseau local, ce qui permet aux attaquants de capturer passivement les paquets sans interagir avec votre appareil.
Comment se protéger
N’envoyez pas de renseignements personnels sur un réseau Wi-Fi public sans utiliser de chiffrement. Un VPN protège toutes vos données, y compris celles que vos applications échangent en arrière-plan. Ainsi, si quelqu’un récupère vos données, elles ne seront qu’incompréhensibles.
Détournement de session
Le détournement de session se produit lorsqu’une personne vole les données de votre session, comme les jetons ou les cookies. Elle peut alors accéder à vos comptes sans votre mot de passe, même après votre connexion.
Comment cela se produit
Sur un réseau non sécurisé, quelqu’un pourrait récupérer les données de votre session. Des sites Web mal sécurisés peuvent également en être la cause.
Au lieu de voler votre mot de passe, l’attaquant vole votre session active et la réutilise pour se faire passer pour vous.
Comment se protéger
Lorsque vous utilisez un réseau Wi-Fi public, déconnectez-vous de vos comptes importants. Activez l’authentification à deux facteurs lorsque vous le pouvez. Un VPN peut protéger vos données en les chiffrant à leur sortie de votre appareil.
Injection de logiciels malveillants et attaques sur le réseau
Certaines attaques cherchent à transmettre du code malveillant directement par le réseau. Parmi les exemples : diffuser de fausses mises à jour logicielles, vous rediriger vers des sites nuisibles ou tenter d’exploiter les failles de vos logiciels.
Comment cela fonctionne
Les attaquants modifient le trafic réseau pour y insérer du contenu malveillant ou envoyer les utilisateurs vers des serveurs nuisibles.
Le trafic réseau est modifié pendant son acheminement, ce qui vous redirige vers des ressources malveillantes ou insère du code nuisible dans les réponses.
Comment se protéger
Assurez-vous que votre système d’exploitation et vos applications sont à jour. Désactivez le partage de fichiers lorsque vous utilisez un réseau Wi-Fi public. Ne téléchargez des fichiers que lorsque vous utilisez un VPN pour protéger votre connexion.
Comment un VPN change la donne
Utiliser le Wi-Fi public revient à faire davantage confiance au réseau qu’à vos propres appareils, parfois sans même en avoir conscience. Lorsque vous vous connectez à un point d’accès public, vous lui faites confiance pour fonctionner correctement et ne pas observer ni modifier vos données. Vous ne pouvez pas savoir qui gère le réseau ni qui d’autre l’utilise.
Un VPN chiffre vos données avant qu’elles ne passent par le réseau local. Vos données restent ainsi protégées, même si le Wi-Fi ne l’est pas. Les attaquants peuvent voir l’activité, mais ne peuvent ni lire les données ni les modifier. Cela bloque les attaques courantes sur les réseaux Wi-Fi publics, comme le reniflage de paquets et le détournement de session.
Surtout, un VPN chiffre tout, pas seulement ce que vous faites dans votre navigateur. Les connexions des applications, les mises à jour logicielles et la synchronisation avec le cloud peuvent transmettre des données à votre insu. Un VPN chiffre ces connexions et vous évite de partager des renseignements privés.
Une protection renforcée sur le Wi-Fi public
Pour les personnes qui utilisent souvent les réseaux publics, un VPN est plus efficace dans le cadre d’une configuration plus complète :
- VPN toujours activé. Gardez le VPN activé pour utiliser un réseau sûr et éviter les problèmes liés aux données.
- Verrouillage DNS. Les VPN qui acheminent les requêtes DNS par le tunnel sécurisé empêchent le suivi et la modification des requêtes DNS.
- Coupe-circuit. Un coupe-circuit bloque le trafic si le VPN se déconnecte, empêchant ainsi les fuites de données.
- Configurations à jour. Les configurations conçues pour les réseaux instables maintiennent le chiffrement même lorsque le signal Wi-Fi est faible, ce qui arrive souvent dans les lieux publics.
Ces mesures ne rendent pas le Wi-Fi public totalement sûr, mais elles limitent ce qu’un attaquant peut voir ou exploiter.
Le Wi-Fi public est pratique, mais la sécurité doit être au rendez-vous
Aujourd’hui, on trouve du Wi-Fi public presque partout. On compte sur lui lorsqu’on voyage, travaille hors du bureau ou passe simplement du temps dans des cafés, des hôtels et des aéroports. Il est difficile d’éviter ces réseaux, mais les utiliser sans précaution n’est pas une bonne idée.
Comprendre comment les acteurs malveillants ciblent ces réseaux ouverts peut vous aider à agir de manière préventive plutôt qu’à céder à la peur. La plupart des dangers liés au Wi-Fi consistent à voir, récupérer ou modifier des données qui ne sont pas protégées. Vous pouvez vraiment faire la différence en adoptant de bonnes mesures de sécurité, en limitant vos activités sur ces réseaux et en veillant à sécuriser votre connexion.
Un VPN est très important pour rester en sécurité. Guru VPN chiffre vos données et ne fait pas simplement confiance au réseau local. Il contribue à protéger vos renseignements, que vous lisiez vos e-mails dans un café, travailliez depuis une chambre d’hôtel ou naviguiez simplement sur Internet à l’aéroport.
Utiliser le Wi-Fi public n’a pas à être inquiétant. Si vous utilisez les bonnes méthodes et un VPN, le Wi-Fi public peut devenir un outil pratique plutôt qu’un problème de sécurité.
| Type de risque | Ce que les attaquants peuvent faire | Pourquoi cela se produit sur le Wi-Fi public | Comment un VPN vous protège |
|---|---|---|---|
 Homme du milieu (MitM) | Intercepter, lire ou modifier votre trafic | Chiffrement faible ou absent ; le trafic est facile à rediriger | Chiffre tout le trafic, de sorte que les attaquants ne voient que des données illisibles |
Faux points d’accès (Evil Twin) | Capturer toutes les données qui transitent par leur faux réseau | Réseaux ouverts sans authentification, faciles à usurper | Chiffre les données même sur des points d’accès malveillants |
Reniflage de paquets | Capturer passivement des données non chiffrées | Le Wi-Fi public diffuse le trafic sans protection | Crée un tunnel chiffré que les attaquants ne peuvent pas lire |
Détournement de session | Voler des cookies ou des jetons et accéder à vos comptes | Les sessions sont envoyées en texte brut ou sont mal protégées | Chiffre les données de session afin qu’elles ne puissent pas être interceptées |
Injection de logiciels malveillants | Insérer du code malveillant ou vous rediriger vers de faux sites | Les attaquants peuvent modifier le trafic sur les réseaux non sécurisés | Empêche les manipulations en sécurisant le trafic de bout en bout |
Manipulation DNS | Vous rediriger vers des sites Web frauduleux ou nuisibles | Le Wi-Fi public utilise souvent un DNS non sécurisé | Achemine les requêtes DNS par un tunnel VPN chiffré |
Questions fréquentes
Le Wi-Fi public est pratique, mais il n’est pas sécurisé. Toute personne à proximité peut rejoindre le même réseau. Si votre trafic n’est pas chiffré, les attaquants peuvent facilement l’intercepter, le surveiller ou le manipuler.
Une attaque de type « homme du milieu » se produit lorsqu’une personne place discrètement son appareil entre vous et le site Web ou le service que vous essayez d’atteindre. Elle peut lire, modifier ou rediriger vos données sans que vous vous en rendiez compte.
Oui. Sur les réseaux ouverts, les attaquants peuvent capturer le trafic non chiffré, voler des cookies de session, consulter votre activité de navigation ou vous rediriger vers de faux sites Web. Le chiffrement est la seule protection fiable.
Un VPN chiffre toutes les données qui quittent votre appareil, les rendant illisibles pour toute personne sur le même réseau. Même si un attaquant intercepte votre trafic, il ne voit que des données chiffrées incompréhensibles.
Utilisez un VPN, évitez de vous connecter à des comptes sensibles, désactivez la connexion automatique au Wi-Fi et n’utilisez que des sites Web HTTPS. Garder vos applications et votre système à jour réduit également les risques.