EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

公衆Wi-Fiを解説:リスクと安全に使う方法

 主なポイント

- VPNが接続できない主な原因を学びましょう。
- 接続の問題の多くを解決する、10の実践的なトラブルシューティング手順に従いましょう。
- Windows、macOS、Android、iPhoneの各プラットフォームに特化した解決策を見つけましょう。
- いくつかの簡単なベストプラクティスで、今後のVPN接続トラブルを防ぐ方法を学びましょう。
- Guru VPNが日常のブラウジングに高速で安全、信頼性の高いVPN接続を提供する方法をご覧ください。
今ではカフェや空港、ホテルなど、あらゆる場所でWi-Fiを利用できます。便利で、無料の場合も多く、簡単に使えます。ただし、注意を怠ると、その手軽さが問題になることがあります。
自宅や職場のWi-Fiと違い、公衆Wi-Fiはセキュリティよりも手軽なアクセスを重視しています。近くにいる人なら誰でも接続できるため、誰が利用しているのか、データがどのように共有されるのかを十分に管理できません。そのため、公衆Wi-Fiは悪意のある人にとって格好の標的になります。
公衆ネットワークを狙う攻撃の多くは、高度なハッキングではありません。ネットワークがオープンであることや、私たちの端末がネットワークを信頼しすぎることを利用します。リスクと安全を守る方法を理解すれば、セキュリティを強化できます。
中間者(MitM)攻撃
中間者攻撃とは、簡単に言うと、あなたと通信先のウェブサイトとの間に攻撃者が割り込むことです。情報はウェブサイトへ直接送られず、まず攻撃者のコンピューターを経由します。
その結果、送信内容をのぞき見たり、改ざんしたり、まったく別の場所へ誘導したりできます。こうした攻撃は、セキュリティが十分でないネットワークで起こりやすいものです。
どのような仕組みなのでしょうか?
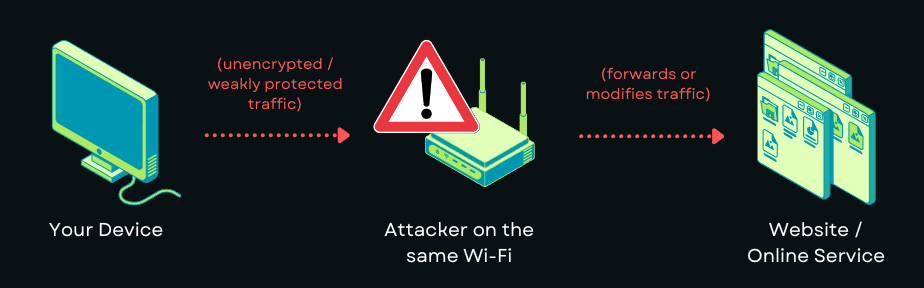
公衆Wi-Fiを使う場面を考えてみてください。攻撃者はネットワークの弱点を突いたり、ARPスプーフィングのような巧妙な手口を使ったりして、あなたに気づかれないままデータを取得できます。
端末はウェブサイトと直接通信していると思っていますが、通信は気づかれないうちに攻撃者を経由しており、攻撃者は内容を監視したり改ざんしたりできます。
安全を守る方法
安全を守る最善の方法は、エンドツーエンド暗号化を使うことです。VPNは、端末から出るすべてのデータをネットワークに届く前に暗号化します。また、HTTPSに対応していないウェブサイトの利用を避け、自動Wi-Fi接続をオフにしましょう。
偽のWi-Fiホットスポット(イービルツイン攻撃)
偽のホットスポットは、実在する公衆Wi-Fiネットワークを模倣します。Airport Free Wi-FiやCafe Guestなどの名前を使い、利用者を接続させようとすることがよくあります。
接続すると、すべてのデータが攻撃者の端末を経由します。
どのように起こるのか
偽のアクセスポイントの設置には多くの機材は必要なく、人の多い場所でも短時間で設置できます。公衆Wi-Fiではパスワードが必要なことがほとんどないため、利用者はネットワークの正当性を簡単に確認できません。
接続先のネットワークは、 正規のものに見えます。 しかし、実際にはすべての通信が攻撃者の端末へ直接送られています。
安全を守る方法
可能であれば、スタッフにネットワーク名を確認しましょう。名前がはっきりしないオープンネットワークには接続しないでください。接続直後にVPNを使えば、ネットワークが安全でない場合でもリスクを軽減できます。
パケットスニッフィングと通信の傍受
オープンネットワークでは、悪意のある人が端末とインターネット接続ポイントの間を流れるデータを取得することがあります。これはパケットスニッフィングと呼ばれます。
データが暗号化されていれば安全です。しかし、暗号化されていなければ、誰でも読み取ることができます。
仕組み
通常、公衆Wi-Fiでは端末がネットワーク上を流れるすべてのデータを見ることができます。攻撃者はただ通信を監視して情報を収集するだけでよく、あなたの端末に手を加える必要もありません。
通信はローカルネットワーク上にブロードキャストされるため、攻撃者は端末とやり取りせずにパケットを受動的に取得できます。
安全を守る方法
暗号化を使っていない場合、公衆Wi-Fiで個人情報を送信しないでください。VPNを使えば、アプリがバックグラウンドで行う通信も含め、すべてのデータを保護できます。データを誰かに取得されても、内容は意味のない文字列としてしか見えません。
セッションハイジャック
セッションハイジャックは、トークンやCookieなどのセッション情報を誰かが盗むことで起こります。これにより、あなたがログインした後でも、攻撃者はパスワードを知らずにアカウントへアクセスできます。
どのように起こるのか
安全でないネットワークを使っていると、誰かにセッションデータを取得されることがあります。セキュリティ対策が不十分なウェブサイトも原因になる場合があります。
攻撃者はパスワードを盗む代わりに、使用中のセッションを盗んで再利用し、あなたになりすまします。
安全を守る方法
公衆Wi-Fiを使うときは、重要なアカウントからログアウトしましょう。可能であれば、二要素認証を有効にしてください。VPNは、端末から出るデータを暗号化して保護できます。
マルウェアの注入とネットワークを介した攻撃
ネットワークを通じて悪意のあるコードを送り込もうとする攻撃もあります。偽のソフトウェア更新の配布、有害なサイトへのリダイレクト、ソフトウェアの脆弱性の悪用などが例です。
仕組み
攻撃者はネットワーク通信を改変し、悪意のあるコンテンツを挿入したり、利用者を有害なサーバーへ誘導したりします。
通信中にネットワークトラフィックが改変され、悪意のあるリソースへ誘導されたり、応答に有害なコードが挿入されたりします。
安全を守る方法
OSとアプリを最新の状態に保ちましょう。公衆Wi-Fiを使うときは、ファイル共有をオフにしてください。ファイルをダウンロードするのは、VPNで接続を保護しているときだけにしましょう。
VPNで何が変わるのか
公衆Wi-Fiを使うことは、自分の端末よりもネットワークを信頼することを意味し、そのことに気づいていないかもしれません。公衆ホットスポットに接続すると、ネットワークが正常に動作し、データを監視したり改変したりしないと信頼することになります。誰がネットワークを運営しているのか、ほかに誰が接続しているのかは分かりません。
VPNは、データがローカルネットワークを通る前に暗号化します。Wi-Fiが安全でなくても、データを保護できます。攻撃者に通信の存在を見られることはあっても、内容を読んだり改変したりすることはできません。これにより、パケットスニッフィングやセッションハイジャックなど、公衆Wi-Fiでよく見られる攻撃を防ぎます。
特に重要なのは、VPNがブラウザー上の操作だけでなく、すべての通信を保護することです。アプリの接続、ソフトウェアの更新、クラウドとの同期は、気づかないうちにデータを送信することがあります。VPNはこうした接続を暗号化し、個人情報の共有を防ぎます。
公衆Wi-Fiでの保護を強化する
公衆ネットワークをよく利用する人にとって、VPNはより幅広い対策の一部として使うと最も効果的です:
- 常時接続VPN。 VPNを常に有効にして、安全なネットワーク接続を維持し、データに関するトラブルを防ぎます。
- DNSロック。 DNSクエリを暗号化されたトンネル経由で送信するVPNは、DNSの追跡や改変を防ぎます。
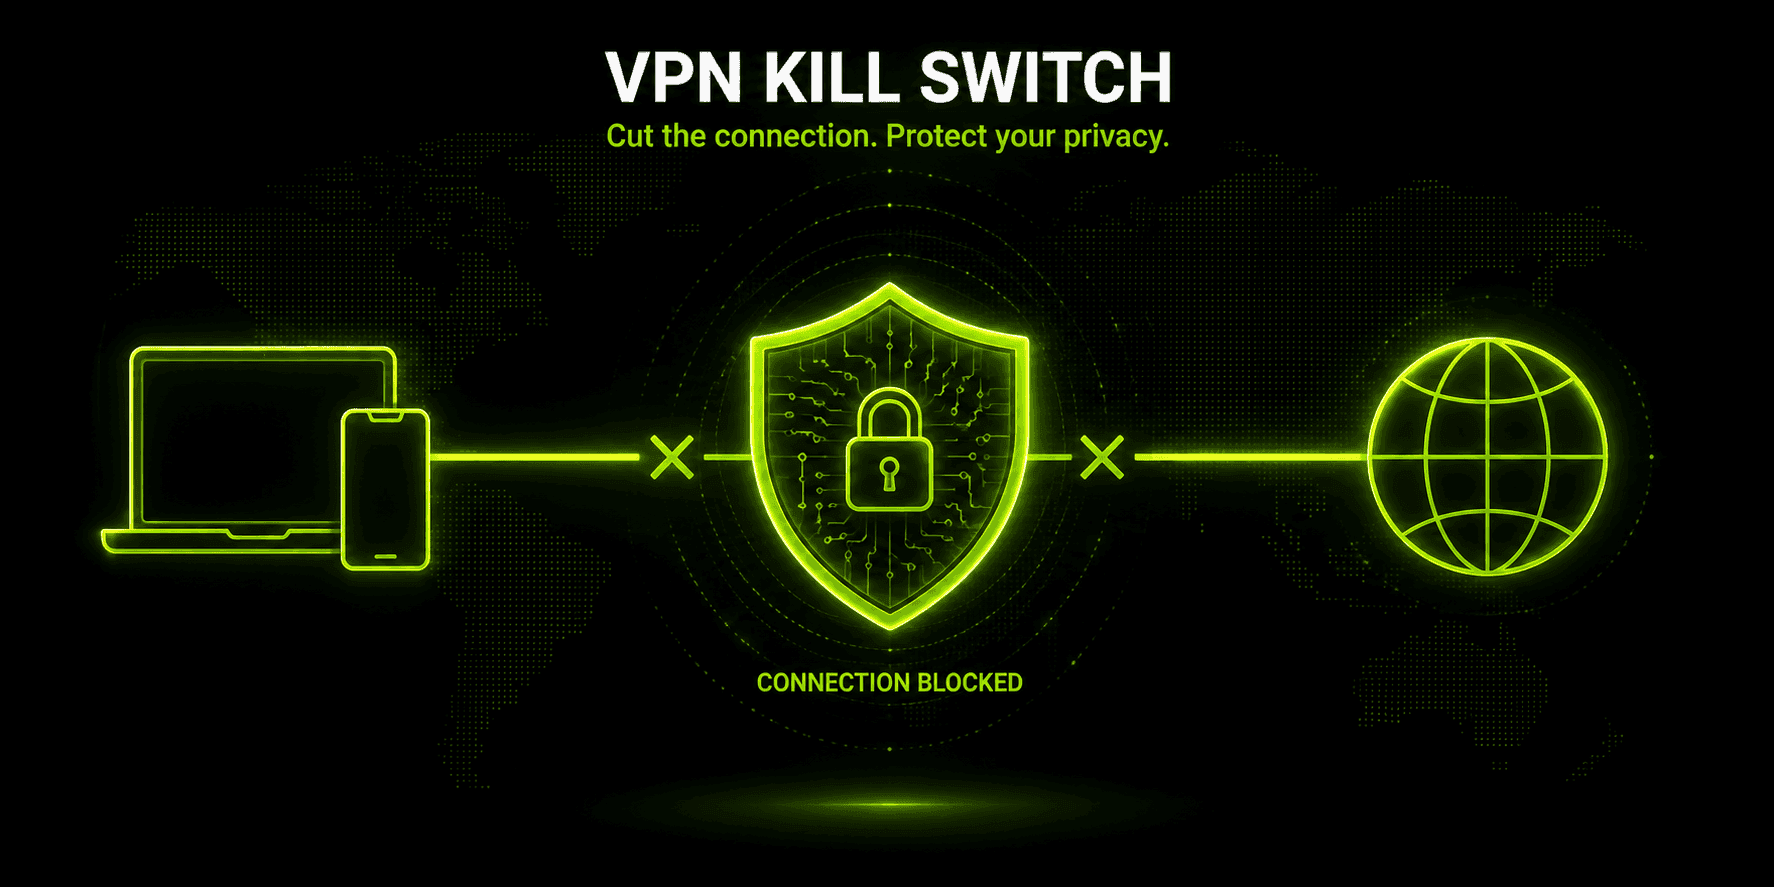
- キルスイッチ。 VPN接続が切れた場合に通信を遮断し、データが漏れるのを防ぎます。
- 最新の接続設定。 不安定なネットワーク向けに設計された設定なら、公衆Wi-Fiでよくある電波が弱い状況でも、保護を維持できます。
これらの対策で公衆Wi-Fiが完全に安全になるわけではありませんが、攻撃者が見たり利用したりできる情報を減らせます。
公衆Wi-Fiは便利。セキュリティ対策も欠かせません
今では、ほとんどどこでも公衆Wi-Fiを利用できます。旅行中やオフィス以外で仕事をするとき、カフェやホテル、空港で過ごすときにも頼りになります。こうしたネットワークを避けるのは難しいものの、注意せずに使うのは得策ではありません。
悪意のある攻撃者がオープンネットワークを狙う方法を理解すれば、恐れるだけでなく、事前に対策できます。Wi-Fiの危険の多くは、保護されていないデータの閲覧、取得、改ざんに関わるものです。適切なセキュリティ対策を使い、ネットワーク上での操作を控え、接続が保護されていることを確認すれば、状況を大きく改善できます。
VPNは安全を守るうえで非常に重要です。 Guru VPNは、 データを暗号化した状態に保ち、ローカルネットワークをただ信頼することに頼りません。カフェでメールを読むときも、ホテルの部屋で仕事をするときも、空港でウェブを閲覧するときも、情報の保護に役立ちます。
公衆Wi-Fiを使うことを怖がる必要はありません。 適切な方法とVPNを使えば、セキュリティ上の問題ではなく、便利なツールとして活用できます。
| リスクの種類 | 攻撃者ができること | 公衆Wi-Fiで起こる理由 | VPNによる保護 |
|---|---|---|---|
 中間者(MitM)攻撃 | 通信を傍受、閲覧、改変する | 暗号化が弱い、または存在せず、通信を簡単に迂回させられる | すべての通信を暗号化し、攻撃者に内容を読めないデータしか見えないようにする |
偽のホットスポット(イービルツイン) | 偽のネットワークを通るすべてのデータを取得する | 認証のないオープンネットワークは、なりすましが容易 | 悪意のあるホットスポットでもデータを暗号化する |
パケットスニッフィング | 暗号化されていないデータを受動的に取得する | 公衆Wi-Fiでは通信がオープンにブロードキャストされる | 攻撃者が読めない暗号化トンネルを作成する |
セッションハイジャック | Cookieやトークンを盗み、アカウントにアクセスする | セッションが平文で送信されるか、保護が不十分 | セッションデータを暗号化し、傍受を防ぐ |
マルウェアの注入 | 悪意のあるコードを注入したり、偽サイトへ誘導したりする | 攻撃者が安全でないネットワーク上で通信を改変できる | 通信をエンドツーエンドで保護し、改ざんを防ぐ |
DNSの改ざん | 偽サイトや有害なウェブサイトへ誘導する | 公衆Wi-Fiでは安全でないDNSが使われることが多い | DNSクエリを暗号化されたVPNトンネル経由で送信する |
よくある質問
公衆Wi-Fiは便利ですが、安全ではありません。近くにいる人なら誰でも同じネットワークに接続できるため、通信が暗号化されていない場合、攻撃者による傍受、監視、改ざんが容易になります。
中間者攻撃とは、アクセスしようとしているウェブサイトやサービスとの間に、誰かがひそかに自分の端末を割り込ませる攻撃です。気づかれないままデータを読み取ったり、改変したり、別の場所へ転送したりできます。
はい。オープンネットワークでは、攻撃者が暗号化されていない通信を取得したり、セッションCookieを盗んだり、ウェブの閲覧状況を確認したり、偽サイトへ誘導したりする可能性があります。暗号化が唯一の信頼できる保護手段です。
VPNは端末から出るすべてのデータを暗号化し、同じネットワークを使う人が読めないようにします。攻撃者に通信を傍受されたとしても、暗号化された意味のない文字列しか見えません。
VPNを使い、重要なアカウントへのログインを避け、自動Wi-Fi接続を無効にし、HTTPSに対応したウェブサイトを利用しましょう。アプリとシステムを最新の状態に保つことも、リスクの軽減につながります。